মডার্ন প্রমাণীকরণ সব নতুন মাইক্রোসফট ৩৬৫/অ্যাঝার টেন্যান্টের জন্য ডিফল্টভাবে সক্রিয় থাকে। এই প্রমাণীকরণ প্রোটোকল লিগেসি বেসিক প্রমাণীকরণ- চেয়ে নিরাপদ। মাইক্রোসফট ২০২১ সালের ১ অক্টোবর থেকে সব মাইক্রোসফট ৩৬৫ ক্লায়েন্টের জন্য বেসিক প্রমাণীকরণ সম্পূর্ণরূপে ব্লক করার পরিকল্পনা করেছে। এই নিবন্ধে, আমরা দেখব কীভাবে মাইক্রোসফট ৩৬৫-এ মডার্ন এবং বেসিক প্রমাণীকরণ সক্রিয় বা নিষ্ক্রিয় করা যায়।
মডার্ন প্রমাণীকরণ বনাম বেসিক অথ
মাইক্রোসফট বর্তমানে অফিস ৩৬৫ (মাইক্রোসফট ৩৬৫)-এর জন্য নিম্নলিখিত প্রমাণীকরণ প্রকারগুলো সমর্থন করে:
- বেসিক প্রমাণীকরণ – এই প্রমাণীকরণের ধরন সব উইন্ডোজ ব্যবহারকারীর কাছে পরিচিত। বেসিক অথ একটি সাধারণ উইন্ডোজ সিকিউরিটি উইন্ডোর মাধ্যমে করা হয় যা শংসাপত্র (ব্যবহারকারীর নাম এবং পাসওয়ার্ড) প্রম্পট করে এবং পাসওয়ার্ড উইন্ডোজ ক্রেডেনশিয়াল ম্যানেজারে সংরক্ষণ করার অনুরোধ করে। এই প্রমাণীকরণের ধরন MFA (মাল্টিফ্যাক্টর প্রমাণীকরণ) সমর্থন করে না এবং ব্রুট-ফোর্স আক্রমণের বিরুদ্ধে সudृঢ নয়। অ্যাপ্লিকেশনগুলো প্রমাণীকরণের জন্য ব্যবহারকারীর নাম এবং পাসওয়ার্ড সংরক্ষণ করে এবং স্পষ্টভাবে ব্যবহার করে।
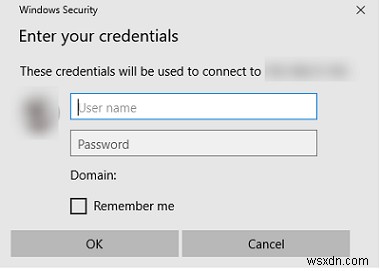
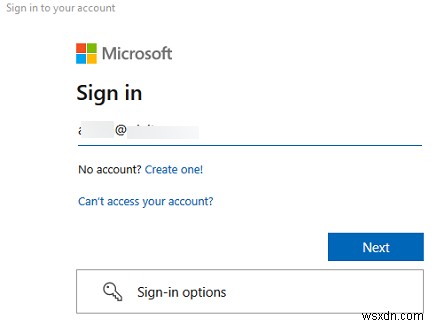
- মডার্ন প্রমাণীকরণ ADAL (এক্টিভ ডিরেক্টরি প্রমাণীকরণ লাইব্রেরি) এবং OAuth 2.0 প্রোটোকলের উপর ভিত্তি করে। অ্যাপ্লিকেশনগুলো ব্যবহারকারীর শংসাপত্র সংরক্ষণ বা ব্যবহার করে না, এবং প্রমাণীকরণ সময়-সীমাবদ্ধ টোকেনের উপর ভিত্তি করে। মডার্ন অথ অতিরিক্ত প্রমাণীকরণ ফ্যাক্টর সহ MFA সমর্থন করে। মডার্ন প্রমাণীকরণ gerçekleştir করার সময় ব্যবহারকারীর নাম এবং পাসওয়ার্ড লিখার উইন্ডোটি এভাবে দেখায়। এটি মাইক্রোসফট ৩৬৫ পরিষেবাগুলোর সাথে সংযোগ করার সময় বা অজুরে (পাওয়ারশেল সংযোগ সহ) সংযোগ করার সময় প্রদর্শিত হবে।
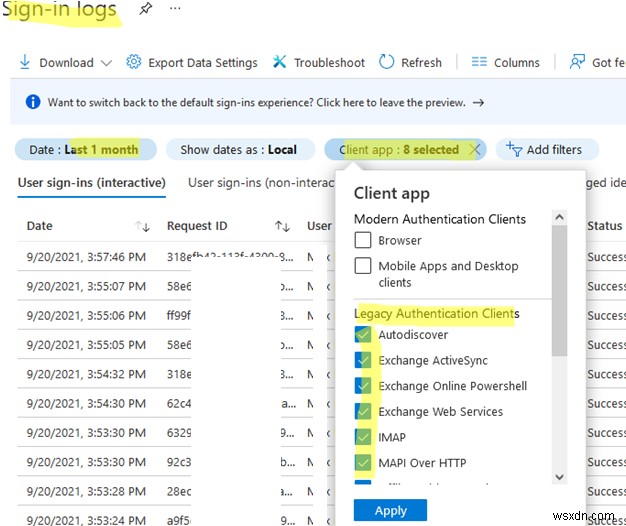
অজুর AD-এ বেসিক প্রমাণীকরণ সাইন-ইন লগ
মডার্ন প্রমাণীকরণ সক্রিয় এবং বেসিক প্রমাণীকরণ নিষ্ক্রিয় করার আগে, চেক করুন আপনার মাইক্রোসফট ৩৬৫ ব্যবহারকারীরা এবং অ্যাপ্লিকেশনগুলো কোন প্রমাণীকরণ প্রোটোকল ব্যবহার করছে।
- অজুর পোর্টাল খুলুন;
- Azure Active Directory → Sign-in logs-এ যান;
- তারিখের পরিসর Last 1 month সিলেক্ট করুন;
- Client App ফিল্ড দ্বারা ফিল্টার যোগ করুন;
- এই ফিল্টারের জন্য সব Legacy Authentication Clients সিলেক্ট করুন।
এটি আপনাকে বেসিক প্রমাণীকরণ stadig ব্যবহারকারী ব্যবহারকারীদের এবং অ্যাপ্লিকেশনগুলো খুঁজে বের করতে দেবে। খুঁজে পাওয়া অ্যাপ্লিকেশনগুলো মডার্ন অথ প্রোটোকলে মাইগ্রেট করতে হবে। আমার ক্ষেত্রে, অধিকাংশ ইভেন্ট স্মার্টফোনের নেটিভ ইমেল ক্লায়েন্টের সাথে সম্পর্কিত ছিল, সেগুলোকে এমএস আউटलুক অ্যাপে মাইগ্রেট করতে হবে।
মাইক্রোসফট স্বয়ংক্রিয়ভাবে उन টেন্যান্টের জন্য বেসিক প্রমাণীকরণ নিষ্ক্রিয় করে যেখানে এটি ব্যবহৃত হয় না।
মাইক্রোসফট ৩৬৫ টেন্যান্টের জন্য মডার্ন প্রমাণীকরণ কীভাবে সক্রিয় করবেন?
আপনি মাইক্রোসফট ৩৬৫ অ্যাডমিন সেন্টার মাধ্যমে মডার্ন প্রমাণীকরণ সক্রিয় করতে পারেন।
- M365 অ্যাডমিন পোর্টাল https://admin.microsoft.com খুলুন;
- Settings → Org Settings → Modern authentication-এ যান
- Turn on modern authentication for Outlook 2013 for Windows and later অপশনটি সক্রিয় করুন;
- পরিবর্তনগুলো সংরক্ষণ করুন।
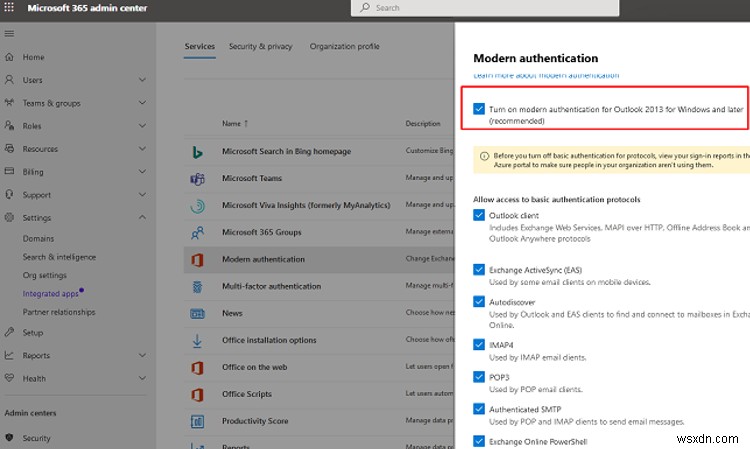
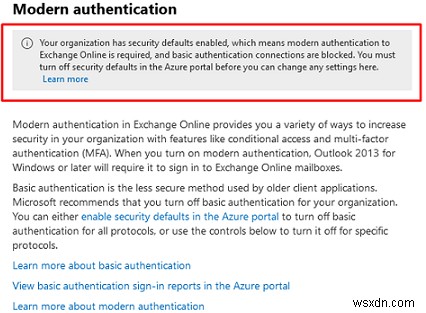
যেইভাবে আমরা উল্লেখ করেছি, নতুন অফিস ৩৬৫/অজুর টেন্যান্টের জন্য, সব অ্যাপের জন্য বেসিক প্রমাণীকরণ ডিফল্টভাবে নিষ্ক্রিয় থাকে। এই ক্ষেত্রে, এই সেকশনে একটি সতর্কতা প্রদর্শিত হবে:
Your organization has security defaults enabled, which means modern authentication to Exchange Online is required, and basic authentication connections are blocked. You must turn off security defaults in the Azure portal before you can change any settings here.
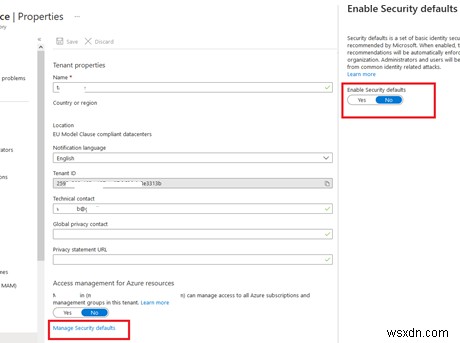
আপনি অজুর পোর্টাল থেকে (Azure Active Directory → Properties → Manage Security defaults → Enable Security defaults = No) টেন্যান্টের জন্য বেসিক অথ সমর্থন সক্রিয় করতে পারেন।
Allow access to basic authentication protocols এর অধীনে অনেক অপশন লক্ষ্য করুন। এখানে বিভিন্ন অ্যাপ্লিকেশন রয়েছে যেখানে আপনি বেসিক প্রমাণীকরণ সক্রিয় করতে পারেন।
- আউटलুক ক্লায়েন্ট
- এক্সচেঞ্জ ActiveSync (EAS)
- অটোডিসকভার
- IMAP4
- POP3
- Authenticated SMTP (টেলনেট থেকে SMTP প্রমাণীকরণের উদাহরণ)
- এক্সচেঞ্জ অনলাইন পাওয়ারশেল — (আধুনিক EXOv2 পাওয়ারশেল মডিউলের জন্য বেসিক প্রমাণীকরণ সমর্থিত নয়)
নিশ্চিতভাবে যেসব অ্যাপ এবং প্রোটোকল বেসিক প্রমাণীকরণের প্রয়োজন নেই, সেগুলোর জন্য এটি নিষ্ক্রিয় করুন।
যদি আপনার অফিস ৩৬৫ টেন্যান্টে প্রমাণীকরণ নীতিমালা কনফিগার করা থাকে, তবে আপনি বর্তমান সেটিংস এবং যেসব প্রোটোকল বেসিক প্রমাণীকরণ ব্যবহার করতে পারে তা প্রদর্শন করতে পারেন। নিচের পাওয়ারশেল কমান্ডটি ব্যবহার করুন:
Get-AuthenticationPolicy
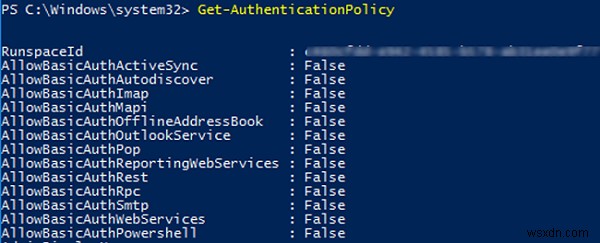
আমাদের ক্ষেত্রে, আমাদের শুধু একটি নীতি আছে এবং সব অ্যাপের জন্য BasicAuth নিষ্ক্রিয়।
AllowBasicAuthActiveSync : False AllowBasicAuthAutodiscover : False AllowBasicAuthImap : False AllowBasicAuthMapi : False AllowBasicAuthOfflineAddressBook : False AllowBasicAuthOutlookService : False AllowBasicAuthPop : False AllowBasicAuthReportingWebServices : False AllowBasicAuthRest : False AllowBasicAuthRpc : False AllowBasicAuthSmtp : False AllowBasicAuthWebServices : False AllowBasicAuthPowershell : False
সুরক্ষার লক্ষ্যে, আপনি নির্দিষ্ট প্রোটোকলের জন্য ভিন্ন বেসিক অথ অনুমতিবाले একটি পৃথক নীতি তৈরি করতে পারেন এবং লিগেসি অ্যাপ্লিকেশন ব্যবহারকারী ব্যবহারকারীদের জন্য এটি নির্ধারণ করতে পারেন। এই উদাহরণে, আমরা একটি ব্যবহারকারীকে বেসিক প্রমাণীকরণের মাধ্যমে এক্সচেঞ্জ অনলাইনে রিমোট পাওয়ারশেল সেশনে সংযোগ করার অনুমতি দিব:
Set-AuthenticationPolicy -Identity "BasicAuth_Allow_PoSh" -AllowBasicAuthPowershell:$true

Set-User -Identity k.muller -AuthenticationPolicy "BasicAuth_Allow_PoSh"
এবং ডিফল্ট নীতিটি লিগেসি অথ প্রোটোকল ব্লক করবে:
New-AuthenticationPolicy -Name "BasicAuth_Block"

Set-OrganizationConfig -DefaultAuthenticationPolicy BasicAuth_Block
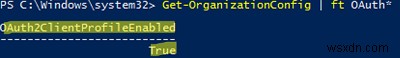
এছাড়া, সংগঠনের সেটিংসে আরেকটি OAuth2ClientProfileEnabled অপশন আছে, যা টেন্যান্টের জন্য মডার্ন অথ সক্রিয় আছে কিনা তা নির্ধারণ করে:
Get-OrganizationConfig | ft OAuth*
যদি OAuth2ClientProfileEnabled = False, অর্থাৎ মডার্ন প্রমাণীকরণ নিষ্ক্রিয়।
আউटलুক ৩৬৫/২০১৯/২০১৬/২০১৩/২০১০-এ মডার্ন প্রমাণীকরণ
বিভিন্ন আউटलুক সংস্করণে মডার্ন প্রমাণীকরণ সমর্থনের নির্দিষ্টতা লক্ষ্য করুন:
- আউटलুক ২০১০ এবং তার আগের সংস্করণ – মডার্ন অথ সমর্থন করে না। যদি টেন্যান্ট সেটিংসে বেসিক অথ নিষ্ক্রিয় থাকে, তবে আউटलুক এর এই সংস্করণগুলো মাইক্রোসফট ৩৬৫-এ এক্সচেঞ্জ অনলাইন মেইলবক্সের সাথে সংযোগ করতে পারবে না;
- আউटलুক ২০১৩ – OAuth সমর্থনের জন্য, HKEY_CURRENT_USER\SOFTWARE\Microsoft\Office\15.0\Common\Identity কী-এর অধীনে দুটি রেজিস্ট্রি প্যারামিটার সেট করতে হবে (
EnableADAL = 1এবংVersion = 1); - আউटलুক ৩৬৫, ২০১৯, ২০১৬ – মডার্ন প্রমাণীকরণ ডিফল্টভাবে সমর্থিত। মডার্ন অথ সবসময় প্রথমে ব্যবহার করতে, HKEY_CURRENT_USER\Software\Microsoft\Exchange রেজি কী-এর অধীনে
AlwaysUseMSOAuthForAutoDiscover = 1সেট করুন (যদি এই অপশনটি সক্রিয় না থাকে, তবে আউटलুক সংযোগ করার জন্য পাসওয়ার্ড বারবার প্রম্পট করতে পারে);
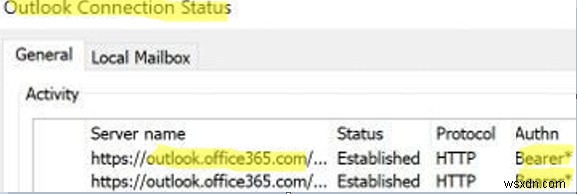
আপনি যাচাই করতে পারেন যে আউटलুক ক্লায়েন্ট অফিস ৩৬৫ মেইলবক্সের সাথে সংযোগ করতে মডার্ন প্রমাণীকরণ ব্যবহার করছে কিনা। Ctrl ধরে আউटलুক ট্রে আইকনে ক্লিক করুন। আউटलুক কানেকশন স্ট্যাটাসে Authn ফিল্ডে Bearer* নির্দিষ্ট আছে কিনা চেক করুন। এর মানে আউटलুক মডার্ন প্রমাণীকরণ ব্যবহার করছে।