

GhostPairing হল WhatsApp অ্যাকাউন্ট আক্রমণের একটি নতুন কৌশল যা অ্যাপের ডিভাইস-লিঙ্কিং বৈশিষ্ট্যের সুযোগ নেয় এবং সাইবার অপরাধীদের আপনার চ্যাট, WhatsApp-এ শেয়ার করা ছবি, ভিডিও এবং ভয়েস নোটগুলিতে অ্যাক্সেস দেয়। এই আক্রমণ কীভাবে কাজ করে, সতর্কবার্তা সিগন্যালগুলো কীভাবে চেনবেন এবং নিজেকে সুরক্ষিত রাখতে কী করতে পারেন — সেটি জানতে পড়ুন।
GhostPairing আক্রমণ কীভাবে কাজ করে
Ghost Pairing, WhatsApp-এর লিঙ্কড ডিভাইস বৈশিষ্ট্যকে শোষণ করে কাজ করে, যা একাধিক ডিভাইসে WhatsApp ব্যবহার করার জন্য ডিজাইন করা হয়েছে। আপনার পাসওয়ার্ড অনুমান করা বা ফিশিং করার পরিবর্তে, ছলকারীরা সামাজিক প্রকৌশল ব্যবহার করে আপনাকে একটি বৈধ ডিভাইস-লিঙ্কিং প্রক্রিয়া সম্পন্ন করতে ফাঁসায়।
এখানে আক্রমণটি কীভাবে ঘটে তার ধাপে ধাপে বর্ণনা:
ধাপ ১: আপনি যাকে বিশ্বাস করেন তার একটি বার্তা
GhostPairing শুরু হয় একটি ছোট, সহজ বার্তার সাথে যা কৌতূহল জাগাতে ডিজাইন করা, যেমন "হে, আমি তোমার ছবি পেয়েছি!" — এর সাথে একটি লিংক থাকে। এই বার্তা প্রায়ই একজন আসল কন্টাক্ট থেকে আসে যার অ্যাকাউন্ট ইতিমধ্যে আক্রান্ত, যা এটিকে বিশ্বস্ত করতো উপস্থাপন করে।
লিংক প্রিভিউ-এ URL উপাদান, যেমন /login/post.com বা /login/facepost.com, বৈধতার একটি ভাব যোগ করে (অতürlich একটি লম্বা র্যান্ডম ক্যারেক্টার স্ট্রিং-এর চেয়ে বেশি) — যা টাইপোস্কোয়াটিং-এর সাথে কিছু মিল রেখে।
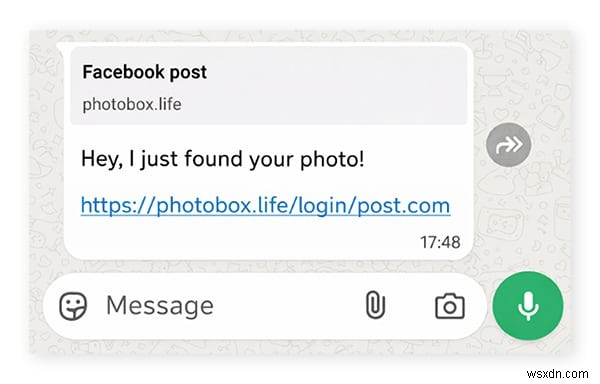
একটি আসল GhostPairing আক্রমণের স্ক্রিনশট।
ধাপ ২: একটি विश्वাসঘাতক নকল লগইন পৃষ্ঠা
আপনি যদি ফিশিং লিংকটি ক্লিক করেন, তবে আপনাকে একটি নূনতম লগইন পৃষ্ঠায় নিয়ে যাওয়া হবে যা Facebook বা অন্য একটি Meta প্ল্যাটফর্মের মতো দেখায়। সেখানে আপনাকে আপনার ফোন নম্বর ব্যবহার করে লগইন করে আপনার পরিচয় যাচাই করতে বলা হবে।
পোঁচটি হল? এটি আসলে একটি Facebook লগইন পৃষ্ঠা নয়: এটি একটি ক্ষতিকর সাইট যা গোপনে আপনার দেওয়া ফোন নম্বর ব্যবহার করে WhatsApp-এর ডিভাইস-লিঙ্কিং প্রক্রিয়া শুরু করে।
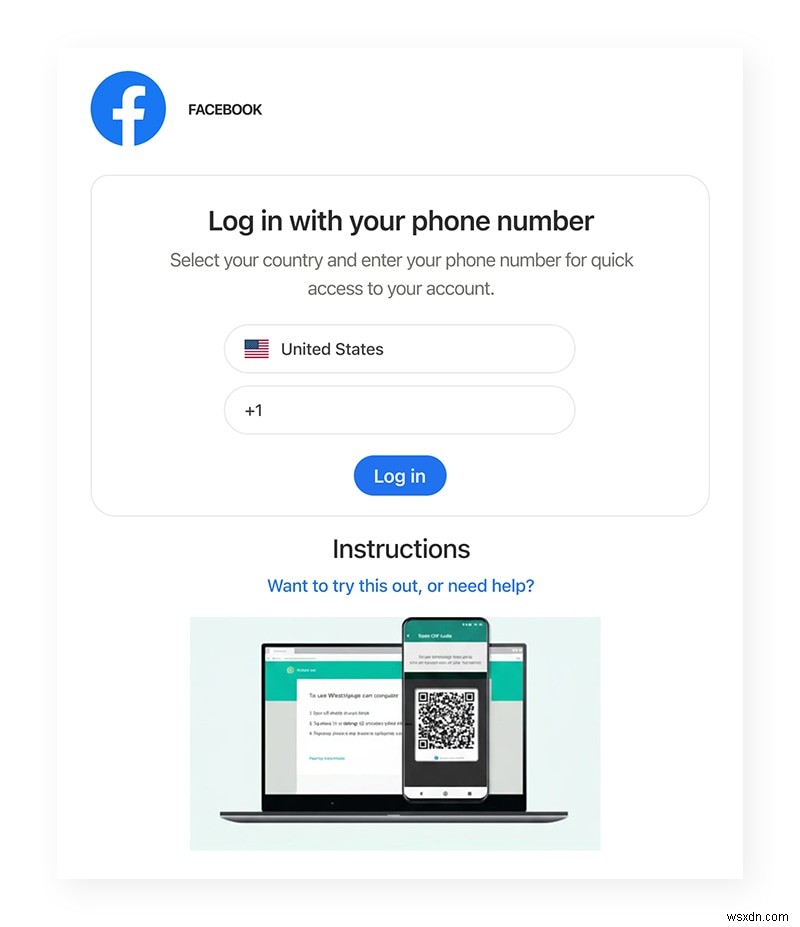
একটি নকল Facebook লগইন পৃষ্ঠা যা GhostPairing আক্রমণ ট্রিগার করে।
ধাপ ৩: একটি "যাচাইকরণ" যা একটি ডিভাইস লিঙ্ক করে
নকল Meta পোর্টালে নকল "লগইন" প্রক্রিয়া সম্পন্ন করতে, আপনাকে একটি সংখ্যাসূচক পেয়ারিং কোড দেখানো হবে এবং WhatsApp-এ এটিকে লগইন নিশ্চিত করতে এবং ছবি দেখতে প্রবেশ করাতে বলা হবে। বাস্তবে, এই কোডটি আপনার WhatsApp অ্যাকাউন্টে একটি নতুন ডিভাইস যোগ করার অনুমোদনের জন্য ব্যবহৃত হয়।
আপনার ফোন নম্বর দিয়েই আপনি আক্রমণকারীকে WhatsApp-এর বৈধ ডিভাইস-লিঙ্কিং প্রক্রিয়া ট্রিগার করার অনুমতি দিয়েছেন। WhatsApp তারপর অনুরোধকারী ডিভাইসে — এই ক্ষেত্রে ছল সাইটে — একটি যাচাইকরণ কোড পাঠায়। সেই কোডটি আপনাকে, অ্যাকাউন্ট মালিককে, নতুন ডিভাইস অনুমোদন করার জন্য ম্যানুয়ালি WhatsApp-এ প্রবেশ করাতে হবে। ছল সাইটটি কোডটি প্রদর্শন করে এবং আপনাকে এটি WhatsApp-এ প্রবেশ করাতে ম্যানিপুলেট করে।
ধাপ ৪: আক্রমণকারী আপনার WhatsApp-এ অ্যাক্সেস পায়
যখন আপনি WhatsApp খুলেন এবং কোডটি প্রবেশ করান, তবে অনিচ্ছাকৃতভাবেই আপনি আক্রমণকারীকে আপনার অ্যাকাউন্টে অ্যাক্সেস দেন। WhatsApp লিঙ্ক অনুরোধকারী ডিভাইসকে অনুমোদন করে। আক্রমণকারীর ডিভাইস এখন আপনার অ্যাকাউন্টের সাথে একটি অতিরিক্ত লিঙ্কড ডিভাইস হিসেবে সংযুক্ত।
GhostPairing থেকে আক্রমণকারীরা কী পায়
আপনার WhatsApp-এ তাদের ডিভাইস লিঙ্ক করে আক্রমণকারী আপনার ব্যক্তিগত তথ্য এবং চ্যাটগুলিতে অ্যাক্সেস পায়, যা তাদের আপনাকে ছদ্মবেশ ধারণ করে আরও GhostPairing লিংক ছড়িয়ে দেওয়ার সুযোগ দেয়। একবার ভিতরে ঢুকলে, ছলকারীরা:
- রিয়েল-টাইমে প্রাপ্য বার্তাগুলো পড়তে পারে।
- সিঙ্ক করা চ্যাট ইতিহাস এবং শেয়ার করা মিডিয়া (ছবি, ভিডিও এবং ভয়েস নোট সহ) অ্যাক্সেস করতে পারে।
- চ্যাটে শেয়ার করা ব্যক্তিগত বিবরণ সংগ্রহ করতে পারে।
- আপনার বন্ধু, পরিবার এবং গ্রুপ চ্যাটগুলোর সাথে আপনাকে ছদ্মবেশ ধারণ করে বার্তা পাঠাতে পারে।
- আপনার কন্টাক্টগুলোর কাছে একই লুর ছড়িয়ে দিতে পারে, যা ছলকে আরও ফैलাতে সাহায্য করে।
GhostPairing শিকার হলে কী করবেন
আপনি যদি কোনো সন্দেহজনক লিংক ক্লিক করে যাচাই বা পেয়ারিং কোড প্রবেশ করান, তবে দ্রুত কাজ করুন:
- অজানা লিঙ্কড ডিভাইস সরান: WhatsApp খুলুন > সেটিংস (বা তিনটি বিন্দু ⋮ ট্যাপ করুন) > লিঙ্কড ডিভাইস > সক্রিয় সেশনগুলোর তালিকা পর্যালোচনা করুন এবং যেগুলো আপনি চিনতে পারছেন না সেগুলো থেকে লগ আউট করুন।
- আপনার কন্টাক্টগুলকে সতর্ক করুন: যদি একজন সাইবার অপরাধী আপনার WhatsApp-এ অ্যাক্সেস পেয়েছে, তবে তারা ছলটি আরও ছড়িয়ে দিতে পারে। কন্টাক্ট এবং গ্রুপ চ্যাটগুলোর সাথে বার্তা দিন যে আপনার অ্যাকাউন্ট আক্রান্ত হয়েছে এবং সাম্প্রতিক লিংকগুলিতে ক্লিক না করার অনুরোধ করুন।
- ফলো-আপ ছলের জন্য সতর্ক থাকুন: যদি অপরাধীদের আপনার বার্তাগুলোর অ্যাক্সেস থাকে, তবে তারা আপনাকে বা আপনার কন্টাক্টগুলোকেই টার্গেট করতে পারে খাস করে তৈরি ছদ্মবেশ বা অন্য সোশ্যাল ইঞ্জিনিয়ারিং স্কিমের মাধ্যমে। ফিশিং আক্রমণ, সোশ্যাল ইঞ্জিনিয়ারিং এবং অন্যান্য ছলের জন্য চোখে রাখুন।
GhostPairing-এর মতো আক্রমণ থেকে প্রতিরক্ষার উপায়
- অপ্রত্যাশিত লিংকগুলোর সাথে সতর্কতা বজায় রাখুন, এমনকি যদি সেগুলো কাউকে জানা লোক থেকে আসে। তাদের অ্যাকাউন্ট আক্রান্ত হতে পারে।
- কখনো একটি ওয়েবসাইট বলে WhatsApp পেয়ারিং কোড প্রবেশ করবেন না। শুধু তখনই পেয়ারিং বা ডিভাইস লিঙ্কিং ব্যবহার করুন যখন আপনি নিজে WhatsApp-এ 안에서 এটি অনুরোধ করেন।
- নিয়মিত লিঙ্কড ডিভাইস চেক করুন — WhatsApp, Google, বা সোশ্যাল মিডিয়ায় — এবং যেসব আপনি চিনেন না সেগুলো সরান।
- আপনার অ্যাকাউন্টগুলিতে টু-স্টেপ ভেরিফিকেশন সক্রিয় করুন অতিরিক্ত সুরক্ষার জন্য। 2FA GhostPairing-এর বিরুদ্ধে রক্ষা দিতে পারে না, তবে এটি চুরি করা পাসওয়ার্ড জড়িত hagyományos অ্যাকাউন্ট টেকওভার আক্রমণ থেকে রক্ষা করতে সাহায্য করতে পারে।
- সাইবার সেফটি সফটওয়্যারের সাথে যান। Norton 360 Deluxe-এর মতো টুলগুলো ক্ষতিকর সাইটগুলোর জন্য সতর্ক করতে সাহায্য করতে পারে, ফিশিং লিংকের ঝুঁকি কমিয়ে দিতে পারে।
- জেরেমি কপকক
- স্টাফ সাইবারসিকিউরিটি এডিটর
জেরেমি কপকক Norton-এর スタッフ এডিটর যিনি অ্যান্টি-স্ক্যাম শিক্ষায় আগ্রহী। তিনি একজন বড় অনলাইন রিটেলারের জন্য ফ্রড ইনভেস্টিগেটর হিসেবে কাজ করার অভিজ্ঞতা রাখেন।
সম্পাদকদের নোট: আমাদের নিবন্ধগুলো শিক্ষামূলক তথ্য প্রদান করে এবং সাইবার সেফটি সম্পর্কে গুরুত্বপূর্ণ বিষয়গুলোর প্রতি সচেতনতা বাড়াতে লেখা হয়েছে। Norton পণ্য এবং সেবা 우리가 লেখা সব ধরণের হুমকি, ছল বা অপরাধ থেকে রক্ষা দিতে পারে না। আমরা কীভাবে গবেষণা, লেখা এবং পর্যালোচনা করি সে সম্পর্কে বিস্তারিত জানতে আমাদের এডিটোরিয়াল পলিসি দেখুন।
