

আপনার ব্যক্তিগত তথ্য যদি কোনো ডেটা বাঁচে বা লিকে উন্মুক্ত হয়, তবে আপনি লক্ষ্যবদ্ধ ছল, পরিচয় চুরি এবং অন্যান্য সাইবার হুমকির ঝুঁকিতে পড়ে যান। আপনার অ্যাকাউন্ট এবং পরিচয় রক্ষা করতে আপনার ডেটা কী কী হাত থেকে গেছে তা নিশ্চিত করুন, তারপর পাসওয়ার্ড পরিবর্তন করুন, টু-ফ্যাক্টর অথেন্টিকেশন চালু করুন, ক্রেডিট ফ্রিজ বা লক করুন, অ্যাকাউন্টগুলো নজরদারি করুন এবং ফিশিং আক্রমণের চোখে রাখুন।
ডেটা বাঁচের পর কী করতে হবে তা জানা অত্যন্ত গুরুত্বপূর্ণ, কারণ যেসব কোম্পানিতে আপনি অত্যন্ত সংবেদনশীল ডেটা আস্তে করেন তারা সঠিক সুরক্ষা ছাড়া সερিয়াস ভুল করতে পারে।
২০২৬ সালের মার্চে পরিচয় চুরি প্রতিরক্ষা প্রদানকারী কোম্পানি আউরার (Aura) একটি ডেটা বাঁচে অভিজ্ঞতা করে, যার ফলে প্রায় ৯ লক্ষ গ্রাহকের রেকর্ড উন্মুক্ত হয়। কোম্পানি দাবি করে এই ঘটনাটি একটি কর্মীর ভয়েস ফিশিং আক্রমণের শিকার হয়ে অননুমোদিত তৃতীয় পক্ষকে অ্যাক্সেস দেওয়ার ফলে ঘটেছে। এতে গ্রাহকরা লক্ষ্যবদ্ধ ফিশিং এবং সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের ঝুঁকিতে পড়ে।
যদি আপনি মনে করেন আপনার ডেটা আপহৃত হয়েছে, তবে নিচের ধাপগুলো অনুসরণ করুন।
১. আপনার ডেটা আপহৃত হয়েছে কিনা তা নিশ্চিত করুন
যখন কোনো কোম্পানি ডেটা বাঁচে অভিজ্ঞতা করে, তারা আইনানুযায়ী প্রভাবিত গ্রাহকদের অবহিত করতে বাধ্য। কিন্তু সময়সীমা রাজ্য অনুযায়ী ভিন্ন হয়, এবং কিছু কোম্পানি উদ্ঘোষনা দেরি করে, মানুষকে দীর্ঘক্ষণ ঝুঁকিতে রেখে দেয়। আদর্শভাবে আপনি সময়মতো বাঁচের বিজ্ঞপ্তি এবং প্রতিক্রিয়া জানাতে সাহায্যকারী সংস্থান পাবেন।
অফিসিয়াল বিজ্ঞপ্তি ছাড়াও অদ্ভুত অ্যাকাউন্ট এক্টিভিটি সমস্যার সংকেত হতে পারে। তাই ডেটা বাঁচের লক্ষণ পূর্বেই যাচাই করা জরুরি, অফিসিয়াল নিশ্চিতকরণের জন্য অপেক্ষা না করে। আপনি যদি ধারণা করেন আপনার ডেটা উন্মুক্ত হয়েছে, তবে নিচের উপায়গুলোতে আপনার সন্দেহ নিশ্চিত করুন:
- অ্যাকাউন্টগুলো চেক করুন: অদ্ভুত ট্রানজ্যাকশন, পাসওয়ার্ড পরিবর্তন, সেটিংস পরিবর্তন বা নতুন লগইন সতর্কতা খুঁজুন। ডেটা বাঁচের পর এই সব অননুমোদিত অ্যাক্সেসের সংকেত হতে পারে।
- ক্রেডিট রিপোর্ট পর্যালোচনা করুন: অপরিচিত অ্যাকাউন্ট বা ইনকোয়ারি জন্য আপনার ক্রেডিট রিপোর্ট স্ক্যান করুন, যা কেউ আপনার নামে ক্রেডিট খোলার চেষ্টা করছে তা ইঙ্গিত করতে পারে।
- সন্দেহজনক লগইন সতর্কতা দেখা দিন: কখনও কখনও কোম্পানি সন্দেহজনক অ্যাকাউন্ট এক্টিভিটির জন্য ইমেইল পাঠায়। সেগুলো যাচাই করুন, কিন্তু ফিশিং চেষ্টার প্রতি সতর্ক থাকুন। আক্রমণকারী নকল লগইন সতর্কতা তৈরি করে আপনাকে তথ্য উজাগর করতে ফাঁসাতে পারে।
- ডেটা বাঁচ চেকার ব্যবহার করুন: আপনার তথ্য বাঁচ ডিটেকশন টুলে দিয়ে দেখুন আপনার ডেটা ডার্ক ওয়েবে (ইন্টারনেটের লুকানো অংশ যেখানে লিক করা ডেটা পোস্ট বা বিক্রি হয়) উপস্থিত আছে কিনা। অথবা নর্টন ৩৬০ উইথ লাইफलকের ডার্ক ওয়েব মনিটরিং ফিচারের মাধ্যমে স্বয়ংক্রিয় সতর্কতা পান।
২. কোন ডেটা উন্মুক্ত হয়েছে তা নির্ধারণ করুন
একবার আপনার তথ্য ডেটা বাঁচে জড়িত হয়েছে নিশ্চিত হলে, পরবর্তী ধাপ হল কী ধরনের ডেটা লিক হয়েছে তা বের করা। ভিন্ন ধরনের ডেটা এক্সপোজার ভিন্ন ঝুঁকি সৃষ্টি করে, তাই কী উন্মুক্ত হয়েছে জানা আপনাকে সঠিক সতর্কতা নেওয়ায় সাহায্য করবে।
সাধারণত লিক হওয়া ডেটার ধরন এবং সেগুলো কীভাবে আপনাকে ঝুঁকিতে ফেলে তা নিচে দেওয়া হলো:
- ব্যক্তিগত সনাক্তকারী তথ্য (PII): পূর্ণ নাম, ঠিকানা বা জন্ম তারিখের মতো PII উন্মুক্ত হলে আপনি আরও ঝুঁকিপূর্ণ ছলের শিকার হতে পারেন। ছলবাজরা এই তথ্য ব্যবহার করে তাদের সোশ্যাল ইঞ্জিনিয়ারিং এবং ফিশিং চেষ্টাকে আরও विश्वস্ত বানাতে পারে: আপনার আসল নাম এবং জন্ম তারিখসহ একটি ফিশিং ইমেইল বা ভিশিং কল আপনাকে বা একটি কাস্টমার সার্ভিস প্রতিনিধিকে আশ্বস্ত করতে বেশি সক্ষম। নর্টন জিনি (Norton Genie) যেন AI-চালিত সহকারী, চতুর ছল সনাক্ত করতে সাহায্য করতে পারে।
- ইমেইল ঠিকানা: আপনার ইমেইল ডেটা বাঁচে আসলে স্প্যাম এবং ফিশিং মেসেজ বেড়ে যাওয়ার সম্ভাবনা থাকে। পাসওয়ার্ড পরিবর্তন করে, সম্ভব সব জায়গায় টু-ফ্যাক্টর অথেন্টিকেশন (২এফএ) চালু করে এবং ফিশিং চেষ্টার দিকে নজর রেখে নিজেকে রক্ষা করুন।
- ফোন নম্বর: লিক হওয়া ফোন নম্বর বেশি স্প্যাম কল বা টেক্স্ট এবং অ্যাকাউন্ট ভাঙার চেষ্টার কারণ হতে পারে। এছাড়া এটি হ্যাকারদের দ্বারা ফোন টেকওভারের ঝুঁকিও তৈরি করে। স্প্যাম নম্বর রিপোর্ট করে, আপনার নম্বরের সাথে লিংক করা অনলাইন অ্যাকাউন্ট সুরক্ষিত করে এবং নর্টন ৩৬০ উইথ লাইফলক অ্যাডভান্টেজের সিম মনিটরিং ফিচার ব্যবহার করে নিজেকে রক্ষা করুন।
- পাসওয়ার্ড: আপনার পাসওয়ার্ড বা অ্যাকাউন্ট শংসাপত্র লিক হলে আপনি অ্যাকাউন্ট টেকওভারের উচ্চ ঝুঁকিতে পড়েন, বিশেষ করে আপনি একই পাসওয়ার্ড একাধিক সাইটে ব্যবহার করলে। একবার আপনার অ্যাকাউন্টে ঢুকলে জালসাজরা সংরক্ষিত পেমেন্ট ডিটেইলস দিয়ে কেনাকাটা করতে পারে, আপনার অ্যাকাউন্টের সাথে লিংক করা গিফট কার্ড চুরি করতে পারে, আপনাকে লক আউট করতে লগইন ইনফো পরিবর্তন করতে পারে বা অন্যান্য ব্যক্তিগত ডেটা সংগ্রহ করে আপনার অন্যান্য অ্যাকাউন্ট টার্গেট করতে পারে।
- বায়োমেট্রিক ডেটা: যেহেতু আঙ্গুলের ছাপ, ফেস আইডি বা রেটিনা স্ক্যানের মতো বায়োমেট্রিক তথ্য স্থায়ী এবং অনন্য, এর লিক হওয়া গুরুতর ঝুঁকি সৃষ্টি করে। অপরাধীরা নিরাপত্তা বাইপাস করতে বা অন্যান্য চুরি করা শংসাপত্রের সাথে মিলিয়ে ব্যবহার করতে পারে। প্রভাবিত হলে যেসব ডিভাইস বা অ্যাকাউন্টে বায়োমেট্রিক্স ব্যবহৃত হয় সেগুলো রিভিউ করুন এবং পিন বা টোকেনের মতো সেকেন্ডারি সুরক্ষা বাড়ান।
- ক্রেডিট কার্ডের বিবরণ: ডেটা বাঁচে আপনার ক্রেডিট কার্ডের বিবরণ উন্মুক্ত হলে আপনি ক্রেডিট কার্ড জালিয়াতির ঝুঁকিতে পড়েন। ব্যাংক এবং ক্রেডিট কার্ড স্টেটমেন্ট সন্দেহজনক কার্যকলাপের জন্য মনিটর করুন, কার্ড ফ্রিজ করুন, ট্রানজ্যাকশন সতর্কতা সেট আপ করুন এবং কোনো অননুমোদিত চার্জ থাকলে অবিলম্বে ব্যাংকে রিপোর্ট করুন।
- সোশ্যাল সিকিউরিটি নম্বর (SSN): এটি সবচেয়ে গুরুতর বাঁচের মধ্যে একটি, কারণ SSN পরিচয় চুরি এবং জালিয়াতির জন্য ব্যবহার করা যেতে পারে। তিনটি ক্রেডিট ব্যুরো (Equifax, Experian, TransUnion) এর সাথে ফ্রড সতর্কতা বা ক্রেডিট ফ্রিজ রাখুন, নতুন অ্যাকাউন্টের জন্য ক্রেডিট রিপোর্ট নজরদারি করুন এবং ট্যাক্স ফ্রড রোধের জন্য ট্যাক্স ফাইল দিন।
৩. ঝুঁকিপূর্ণ অ্যাকাউন্ট সুরক্ষিত করুন
ডেটা বাঁচের পর আক্রমণকারী আপনার অ্যাকাউন্টে ঢুকতে চেষ্টা করতে পারে বা আপনাকে লক আউট করতে পারে। লগইন শক্তিশালী সুরক্ষা দিয়ে আপনি নিয়ন্ত্রণে থাকতে পারেন এবং további ক্ষতি রোধ করতে পারেন।
উপায়:
- পাসওয়ার্ড পরিবর্তন করুন: উন্মুক্ত ইমেইল বা লগইন সম্পর্কিত যেকোনো অ্যাকাউন্টের পাসওয়ার্ড আপডেট করুন। আপনি যদি সেই পাসওয়ার্ড অন্য জায়গায় ব্যবহার করেছেন, তবে সেগুলোও আপডেট করুন।
- পাসওয়ার্ড ম্যানেজার ব্যবহার করুন: প্রতিটি অ্যাকাউন্টের জন্য শক্তিশালী, অনন্য পাসওয়ার্ড তৈরি করুন এবং একটি এনক্রিপ্টেড পাসওয়ার্ড ম্যানেজারে সংরক্ষণ করুন যাতে সকল পাসওয়ার্ড মনে রাখতে হয় না। এটি নিশ্চিত করে একটিমাত্র চুরি করা পাসওয়ার্ড একাধিক অ্যাকাউন্ট আপহরণ করতে পারে না।
- মাল্টি-ফ্যাক্টর অথেন্টিকেশন (MFA) সেট আপ করুন: MFA আপনার অ্যাকাউন্ট অ্যাক্সেস করার আগে দুই বা ততোধিক ভেরিফিকেশন ফ্যাক্টর চায়। এটি পোস্ট-বাঁচ হুমকি থেকে আপনাকে রক্ষা করে একটি অতিরিক্ত নিরাপত্তা স্তর যোগ করে, পাসওয়ার্ড থাকলেও অননুমোদিত ব্যবহারকারীদের অ্যাক্সেস পাওয়া অনেক কঠিন করে দেয়।
- অপরিচিত ডিভাইস সরান: ডেটা বাঁচের পর আপনার অ্যাকাউন্টে সন্দেহজনক লগইন চেক করুন। অপরিচিত ডিভাইস দেখলে সেগুলো সরিয়ে দিন।
- আপনার সিম কার্ড রক্ষা করুন: ছলবাজরা আপনার ব্যক্তিগত তথ্য ব্যবহার করে আপনার মোবাইল ক্যারিয়ারকে আপনার ফোন নম্বর তাদের সিম কার্ডে স্ব্যাপ করার জন্য فরেজি করতে পারে, যা সিম স্ব্যাপ আক্রমণ নামে পরিচিত। এতে তারা আপনার কল এবং টেক্সট, যার মধ্যে টু-ফ্যাক্টর অথেন্টিকেশন কোডও অন্তর্ভুক্ত, ইন্টারসেপ্ট করতে পারে।
আপনার মোবাইল ক্যারিয়ারের সাথে একটি অনন্য পিন সেট আপ করে এবং নর্টন ৩৬০ উইথ লাইফলক অ্যাডভান্টেজ ব্যবহার করে ফোন টেকওভার মনিটর করে আপনার সিম কার্ড রক্ষা করুন।
৪. আপনার ক্রেডিট ফ্রিজ বা লক করুন
যদি অত্যন্ত সংবেদনশীল তথ্য যেমন সোশ্যাল সিকিউরিটি নম্বর (SSN) ডেটা বাঁচে উন্মুক্ত হয়, অপরাধীরা আপনার নামে নতুন ক্রেডিট লাইন খোলার চেষ্টা করতে পারে। আপনার ক্রেডিট রিপোর্টে ক্রেডিট ফ্রিজ রাখলে লেনদাররা সেগুলো অ্যাক্সেস করতে পারবে না, ফলে নতুন ক্রেডিট আবেদন প্রক্রিয়া হবে না।
যদি কেবল কম সংবেদনশীল ডেটা যেমন ইমেইল ঠিকানা লিক হয়, তবে সাধারণত ক্রেডিট ফ্রিজ প্রয়োজন হয় না, কারণ শুধু এই তথ্য দিয়ে নতুন ক্রেডিট লাইন খোলা যায় না।
আপনি ক্রেডিট লকও বিবেচনা করতে পারেন, একটি পেইড বিকল্প যা ক্রেডিট মনিটরিং সতর্কতা বা পরিচয় চুরি বীমার মতো অতিরিক্ত সুবিধা দেয়। এটি আরও সুবিধাজনক, কারণ মোবাইল অ্যাপের মাধ্যমে তাৎক্ষণিকভাবে লক এবং আনলক করা যায়। এটি উপযোগী যদি আপনি সক্রিয়ভাবে ক্রেডিটের জন্য আবেদন করছেন।
৫. ফ্রড সতর্কতা সেট আপ করুন
ফ্রড সতর্কতা লেনদারদের সতর্ক করে যে আপনি জালিয়াতির শিকার হতে পারেন যখন তারা আপনার ক্রেডিট চেক করে, যাতে তারা আবেদনকারীর পরিচয় যাচাই করার জন্য অতিরিক্ত সতর্কতা बरতেন। আপনি যেকোনো বড় ক্রেডিট রিপোর্টিং এজেন্সির সাথে যোগাযোগ করে সতর্কতা সেট করতে পারেন, এবং তারা স্বয়ংক্রিয়ভাবে অন্যদেরকে অবহিত করবে।
আপনি যদি বাঁচে জড়িত হন বা সন্দেহ করেন, তবে стандарт এক বছরের ফ্রড সতর্কতা অনুরোধ করুন। আপনি যদি প্রকৃতপক্ষে পরিচয় চুরির শিকার হন, তবে সাত বছরের এক্সটেন্ডেড ফ্রড সতর্কতা বিবেচনা করুন।
আপনাকে কোনো লেনদার আপনার পরিচয় যাচাই করার জন্য অপেক্ষা করতে হবে না। নর্টন ৩৬০ উইথ লাইফলক অ্যাডভান্টেজ সাবস্ক্রাইব করুন যাতে আপনার সোশ্যাল সিকিউরিটি নম্বর বা ক্রেডিট সংক্রান্ত জালিয়াতি কার্যকলাপ সনাক্ত होतेই আপনি জানতে পারেন।
৬. আপনার রিপোর্টগুলো মনিটর করুন
ডেটা বাঁচের পর কমপক্ষে এক বছর ধরে আপনার রিপোর্টগুলো ঘনিষ্ঠভাবে মনিটর চালু রাখুন — প্রারম্ভিক বছরে সন্দেহজনক কার্যকলাপ লক্ষ্য করলে আরও দীর্ঘক্ষণ। নিচের রিপোর্টগুলোতে কঠোর নজর রাখুন:
- সোশ্যাল সিকিউরিটি স্টেটমেন্ট: নিয়মিত আপনার My Social Security (My SSA) অ্যাকাউন্ট চেক করুন অপরিচিত বেনিফিট কার্যকলাপ বা অনুরোধের জন্য।
- ব্যাংক স্টেটমেন্ট: অননুমোদিত বা অপরিচিত চার্জের জন্য ট্রানজ্যাকশন রিভিউ করুন।
- ক্রেডিট রিপোর্ট: প্রতিটি ব্যুরোর রিপোর্ট তুলে অপরিচিত অ্যাকাউন্ট বা ক্রেডিট চেক খুঁজুন যা জালিয়াতির সংকেত দিতে পারে। AnnualCreditReport.com এখন Equifax, Experian, এবং TransUnion থেকে সাপ্তাহিক বিনামূল্যে রিপোর্ট পাওয়ার সুযোগ দেয়।
অথবা নর্টন ৩৬০ উইথ লাইফলক অ্যাডভান্টেজের মাধ্যমে অ্যাকাউন্ট মনিটরিং সহজ এবং সুবিধাজনক করুন, যা আপনার ব্যাংক অ্যাকাউন্ট এবং ক্রেডিট রিপোর্ট মনিটর করে সন্দেহজনক কার্যকলাপের জন্য সতর্ক করে।
৭. আপনার জানা লোকদের সতর্ক করুন
আপনার অ্যাকাউন্ট বা যোগাযোগের বিবরণ ডেটা বাঁচে উন্মুক্ত হলে, আক্রমণকারী সেই তথ্য ব্যবহার করে আপনার বন্ধু, পরিবার বা সহকর্মীদের ছল করতে পারে। তারা ফিশিং ইমেইল, সন্দেহজনক টেক্সট পাঠাতে পারে বা আপনাকে ভেসে অন্যদের থেকে ব্যক্তিগত তথ্য নিতে পারে।
ঝুঁকি কমানোর জন্য আপনার যোগাযোগীদের আগাম báo দিন যাতে তারা অস্বাভাবিক মেসেজের प्रति সতর্ক থাকে। তাদের স্মরণ করান সন্দেহজনক লিংক ক্লিক না করুন, অপ্রত্যাশিত অ্যাট্যাচমেন্ট ডাউনলোড না করুন, এবং আপনার পক্ষ থেকে হওয়া নিশ্চিত না হওয়া পর্যন্ত সংবেদনশীল তথ্য শেয়ার না করুন। একটি দ্রুত সতর্কতা বড় ভূমিকা পালন করতে পারে।
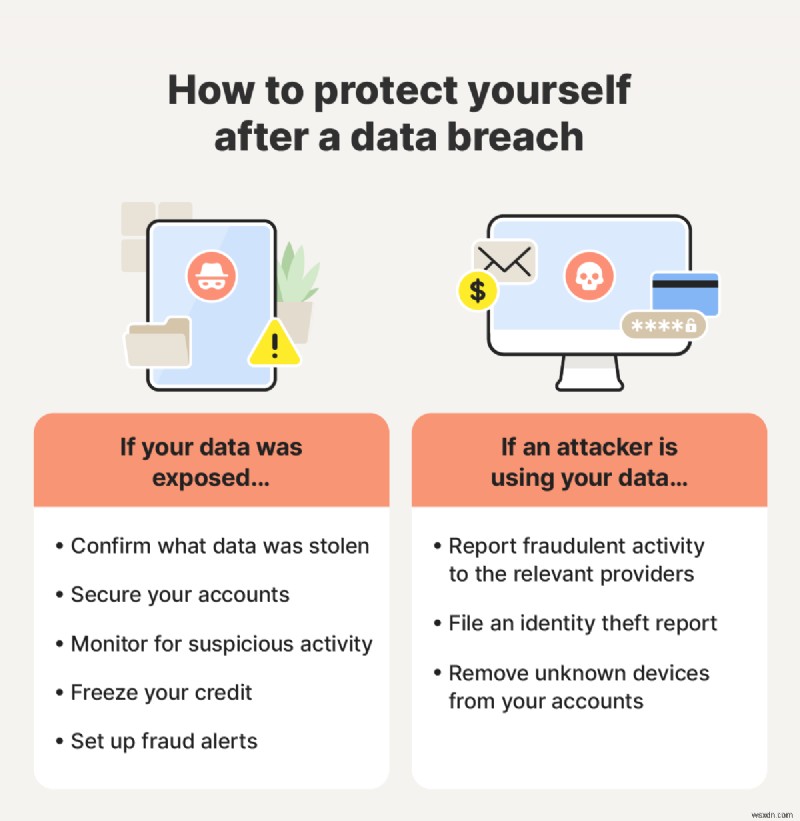
ডেটা বাঁচে আপনার তথ্য উন্মুক্ত হলে কী করতে হবে বনাম আক্রমণকারী সক্রিয়ভাবে আপনার ডেটা ব্যবহার করলে কী করতে হবে — তার ধাপগুলো দেখানো একটি ছবি।
ভবিষ্যতের ডেটা বাঁচ থেকে নিজেকে কীভাবে রক্ষা করবেন
কেউ ডেটা বাঁচ থেকে সম্পূর্ণ সুরক্ষা গ্যারান্টি দিতে পারে না, কিন্তু ভালো সিকিউরিটি অভ্যাস আপনার ঝুঁকি কমানো এবং বাঁচ হলে ক্ষতি সীমাবদ্ধ করতে পারে। মূল কাঠামো: আপনার অ্যাকাউন্ট রক্ষা করুন, কম তথ্য শেয়ার করুন এবং ছলের জন্য সতর্ক থাকুন।
- একাধিক ইমেইল অ্যাকাউন্ট ব্যবহার করুন: ব্যাংকিং, শপিং, সোশ্যাল মিডিয়া এবং ব্যক্তিগত ব্যবহারের জন্য আলাদা ইমেইল ঠিকানা রাখুন। তাহলে একটি অ্যাকাউন্ট বাঁচ হলেও ক্ষতি সীমাবদ্ধ থাকবে।
- পাসওয়ার্ড শক্তিশালী করুন: প্রতিটি অ্যাকাউন্টের জন্য অনন্য, জটিল পাসওয়ার্ড তৈরি করুন। পাসওয়ার্ড ম্যানেজার আপনাকে পুনরাবৃত্তি ছাড়া সেগুলো ম্যানেজ করতে সাহায্য করে। অনন্য পাসওয়ার্ড ব্রুট ফোর্স আক্রমণ এবং ক্রেডেনশিয়াল স্টাফিং-এর মতো হ্যাকিং কৌশলে আসল সুরক্ষা দেয়।
- ছলের লক্ষণ চেনুন: সন্দেহজনক লিংক, ব্যাকরণ ভুল, বা ব্যক্তিগত তথ্যের জরুরি অনুরোধের মতো সাধারণ ফিশিং রেড ফ্ল্যাগের দিকে নজর রাখুন। আপনি যদি ক্ষতিকর লিংকে ক্লিক করেন, দ্রুত ম্যালওয়্যার স্ক্যান চালান। নর্টন জিনি যেন টুল আপনাকে AI-এর শক্তি ব্যবহার করে কোনো মেসেজ বা লিংক বৈধ কিনা তা নির্ধারণ করতে সাহায্য করতে পারে।
- ক্লিক করার আগে যাচাই করুন: কিছু অস্বাভাবিক লাগলে সরাসরি কোম্পানি বা ব্যক্তির সাথে বিশ্বস্ত যোগাযোগ পদ্ধতিতে নিশ্চিত হন। এটি ম্যালওয়্যার ডাউনলোড বা অসুরক্ষিত ব্যক্তির সাথে সরাসরি সংবেদনশীল তথ্য শেয়ার করার ঝুঁকি কমানোতে সাহায্য করে।
- তথ্য শেয়ার সীমাবদ্ধ করুন: বৈধ সংস্থাগুলোর সাথেও শুধু ন্যূনতম ব্যক্তিগত বিবরণ শেয়ার করুন। আপনি যত কম ডেটা শেয়ার করবেন, চুরির সুযোগ তত কম থাকবে।
- পরিচয় চুরি প্রতিরক্ষা সেবা নিন: আইডেন্টিটি থেফট এবং ডেটা বাঁচ প্রতিরক্ষা সেবা আপনার ব্যক্তিগত ডেটা ডার্ক ওয়েবে মনিটর করতে সাহায্য করে। নর্টন ৩৬০ উইথ লাইফলক অ্যাডভান্টেজ জালিয়াতির শিকার হলে অত্যন্ত গুরুত্বপূর্ণ সহায়তা দেয়, ১ লাখ ডলার পর্যন্ত চুরি হওয়া ফান্ড রিয়াম্বার্সমেন্ট অফার করে।
ডেটা বাঁচের পর আক্রান্ত কোম্পানির দায়িত্ব কী?
ডেটা বাঁচ শুধু আপনাকে প্রভাবিত করে না। জড়িত কোম্পানিরও দ্রুত এবং দায়িত্বপূর্ণভাবে কাজ করার দায়িত্ব থাকে। তাদের গ্রহণযোগ্য মূল ধাপগুলো:
- বাঁচ নিয়ন্ত্রণ করুন: আপহৃত সিস্টেম বা নেটওয়ার্ক আলাদা করে আক্রমণ ছড়িয়ে পড়ার রোধ করুন।
- ক্ষতি মূল্যায়ন করুন: কোন ডেটা অ্যাক্সেস করা হয়েছে, কখন হয়েছে, এবং কে দায়ী তা তদন্ত করুন।
- প্রভাবিতদের অবহিত করুন: जिन গ্রাহক এবং কর্মীদের ডেটা উন্মুক্ত হয়েছে তাদের স্বচ্ছভাবে জানান। কোম্পানিগুলোর উচিত স্বಯংক্রিয়ভাবে মানুষকে নিজেদের রক্ষা করতে সাহায্যকারী সংস্থান ও নির্দেশনা দিতে হবে।
- সিস্টেম পুনরুদ্ধার করুন: ভালনারেবিলিটি প্যাচ করুন এবং আপহৃত সিস্টেম রিপেয়ার করে অপারেশন সuneanুযায়ী চালু করুন।
- নিরাপত্তা বাড়ান: আদর্শভাবে কোম্পানিগুলোর উচিত সফ্টওয়ার প্রতিরক্ষা শক্তিশালী করুন, কর্মীদের প্রশিক্ষণ দিন, এবং ভবিষ্যতে বাঁচ রোধের জন্য কঠোর সিকিউরিটি প্রোটোকল বাস্তবায়ন করুন।
সাম্প্রতিক ডেটা বাঁচ সংবাদ
ডেটা বাঁচ নিয়মিত হেডলাইন বানায়, এবং এতে সবচেয়ে বড় সংস্থাও প্রভাবিত হয়। সাম্প্রতিক কিছু ঘটনা:
TransUnion
২০২৫ সালের আগস্টে, তিনটি বড় ক্রেডিট রিপোর্টিং কোম্পানির একটিই TransUnion প্রায় ৪.৫ মিলিয়ন গ্রাহকের ব্যক্তিগত তথ্য উন্মুক্ত হওয়ার একটি ডেটা বাঁচ নিশ্চিত করে। হ্যাকাররা কাস্টমার সাপোর্টের জন্য ব্যবহৃত একটি থার্ড-পার্টি অ্যাপ্লিকেশন থেকে সংবেদনশীল ডেটা চুরি করেছিল। বাঁচে নাম, জন্ম তারিখ এবং সোশ্যাল সিকিউরিটি নম্বর ছিল।
Google, Apple, এবং Facebook
ইতিহাসের সর্ববৃহৎ ডেটা বাঁচ বলে যাচ্ছে একটি ইনফোস্টিলার আক্রমণ Google, Apple, এবং Facebook-কে লক্ষ্য করেছিল। Cybernews অনুযায়ী, বাঁচে ৩০টি ডেটাসেটে ১৬ বিলিয়ন লগইন শংসাপত্র উন্মুক্ত হয়েছিল। যদিও কিছু রেকর্ড পুরনো হতে পারে, বিশেষজ্ঞরা সতর্ক করেছেন চুরি হওয়া তথ্যের বড় অংশ تাজা এবং ব্যবহারকারীদের জন্য সেরিয়াস হুমকি।
Qantas
২০২৫ সালের জুনে, অস্ট্রেলিয়ান এয়ারলাইন Qantas প্রায় ৬ মিলিয়ন মানুষের ডেটা ধারণকারী একটি থার্ড-পার্টি কাস্টমার সার্ভিস প্ল্যাটফর্মে সন্দেহজনক কার্যকলাপ রিপোর্ট করে। উন্মুক্ত তথ্যে নাম, ইমেইল ঠিকানা, ফোন নম্বর, জন্ম তারিখ এবং ফ্রিকোয়েন্ট ফ্লায়ার নম্বর ছিল। তদন্ত চলছে।
Belk
২০২৫ সালের মেয়ে, ডিপার্টমেন্ট স্টোর Belk ড্রাগনফোর্স সাইবার কার্টেলের আক্রমণের শিকার হয়, যারা ১৫৬ জিবি গ্রাহক ও কর্মচারীর ডেটা চুরি করার দাবি করে। বাঁচটি অপারেশন বাধা দিয়েছিল, এবং Belk প্রায় এক মাস পর প্রভাবিতদের অবহিত করেছিল, ফলে দুটি ক্লাস-অ্যাকশন লস 파일 হয়েছিল। কোম্পানি বাদে তার নিরাপত্তা শক্তিশালী করেছে এবং শিকারদের সহায়তা অফার করেছে।
Experian
২০২২ সালের শেষে, আক্রমণকারীরা একটি টেকনিক্যাল ফ্ল exploite করে Experian-এর কনসিউমার ক্রেডিট ফাইল উন্মুক্ত করেছিল। ঝুঁকিটি ৪৭ দিন সক্রিয় ছিল এবং আক্রমণকারীদের কেবল নাম, ঠিকানা, জন্ম তারিখ এবং সোশ্যাল সিকিউরিটি নম্বরের মাধ্যমে কারো পূর্ণ ক্রেডিট রিপোর্ট অ্যাক্সেস করতে দেয়া। কোম্পানিকে ডিসেম্বর ২০২২-এ অবহিত করা হলেও, الجماهيرকে অবহিত করতে এক মাস লেগে গিয়েছিল, বাঁচটি ছাড়াই সাইলেন্টলি প্যাচ করে দিয়েছিল।
বাঁচের পর আপনার পরিচয় রক্ষা করুন
একবার ডেটা বাঁচ বা লিকের মাধ্যমে আপনার ব্যক্তিগত তথ্য উন্মুক্ত হলে, আপনার পরিচয় ঝুঁকিতে পড়ে। আসলে, তিন अमেরিকানদের মধ্যে একজনের সোশ্যাল সিকিউরিটি নম্বর এখন ডেটা বাঁচের কারণে পরিচয় আক্রমণের ঝুঁকিতে।
নর্টন ৩৬০ উইথ লাইফলক অ্যাডভান্টেজের সাথে আপনি ডেটা বাঁচ ও লিকের ফলাফল থেকে স্তরবদ্ধ সুরক্ষা পান। AI-এর শক্তি ব্যবহার করে বিস্পোক ছল ধরুন, আপনার সংবেদনশীল ডেটা ডার্ক ওয়েবে দেখা দিলে সতর্কতা পান, অস্বাভাবিক কার্যকলাপের জন্য ক্রেডিট রিপোর্ট মনিটর করুন, এবং সন্দেহজনক চার্জ ধরতে ব্যাংক অ্যাকাউন্ট মনিটরিং সেট আপ করুন। এছাড়া আপনার পরিচয় চুরি হলে ১.২ মিলিয়ন ডলার পর্যন্ত সম্ভাব্য কভারেজ পাওয়ার যোগ্যতা থাকবে।
প্রশ্নোত্তর
FTC ডেটা বাঁচের শিকারদের আক্রমণের পর কী করতে পরামর্শ দেয়?
FTC-এর পরামর্শ উন্মুক্ত হওয়া তথ্যের ধরনের উপর ভিত্তি করে ভিন্ন হয়। কিন্তু সাধারণত তারা আপনার ক্রেডিট রিপোর্টে অপরিচিত অ্যাকাউন্ট চেক করার, মনিটরিং সেবা ব্যবহার করার, পরিচয় চুরি বীমা নেওয়ার, এবং ক্রেডিট ফ্রিজ বা ফ্রড সতর্কতা রাখার পরামর্শ দেয়।
আমার ডেটা বাঁচ হলে কি আমি মামলা দায়ার করতে পারি?
আপনি যদি প্রমাণ করতে পারেন যে বাঁচটি আপনাকে ক্ষতি পৌঁছেয়েছে বা.AutoNegligence-র ফলাফল, তবে আপনি মামলা দায়ার করতে পারেন। কোনো অ্যাটর্নি সাথে পরামর্শ করুন যেন আপনার ডেটা কীভাবে হ্যান্ডেল করা হয়েছে এবং আপনার অপশনগুলো কী কী।
ডেটা বাঁচের জন্য কতক্ষতি পাওয়া যায়?
ক্ষতিপূরণ কেস এবং কানুনক্ষেত্র অনুযায়ী ভিন্ন হয়। কখনো কখনো বাস্তব ক্ষতিপূরণ করা হয়। অন্য সময় কোম্পানি প্রভাবিত ব্যক্তিদের মধ্যে বিনিয়োগ করে সেটলমেন্ট অফার করে।
ইতিহাসের সবচেয়ে বড় ডেটা বাঁচ কী ছিল?
আজ পর্যন্ত সবচেয়ে বড় ডেটা বাঁচটি Apple, Facebook, এবং Google-এর মতো টেক কোম্পানিগুলোকে লক্ষ্য করেছিল, ১৬ বিলিয়ন লগইন শংসাপত্র উন্মোচন করেছিল।
