

আপনি সম্প্রতি একটি অনাকাঙ্ক্ষিত আইওএস আপডেট পেয়েছেন। চলে, একবার দেখুন। এখনতक আপনাকে আপনার আইফোন iOS ৯.৩.৫-এ আপডেট করে ফেলা উচিত ছিল তিনটি জিরো-ডে (zero-day) ভালনারেবিলিটি প্যাচ করার জন্য যেগুলো সক্রিয়ভাবে এক্সপ্লویت হচ্ছিল অ্যাটাকারদের গোপনীয় তথ্য চুরি করার সুযোগ দিয়ে অ্যাপের ব্যাপক রেঞ্জ থেকে।
স্পাইওয়্যার (spyware), যাকে পেগাসাস (Pegasus) নাম দিয়েছে, মোবাইল সিকিউরিটি রিসার্চ কোম্পানি লুকআউট (Lookout) আবিষ্কার করেছিল টরন্টো যুনিভার্সিটির সিটিজেন ল্যাব (Citizen Lab)-র সহায়তায়। তারা মনে করে স্পাইওয়্যারটি কিছু সময় ধরে সার্কুলেট করছে, যদিও основном হাই-ভ্যালু টার্গেটকে ইনফেক্ট করতে ব্যবহৃত হয়েছে যাদের কাছে সংবেদনশীল তথ্য আছে।
পেগাসাস উन्मুক্ত আকাশে
পেগাসাস আবিষ্কার হয়েছিল দгол মানবাধিকার защиঁদ্র, আহমেদ মনসুর (Ahmed Mansoor)-কে একটি সন্দেহজনক এসএমএস পাওয়ার সময় যেটা প্রতিশ্রুত দিয়েছিল "নিউ সিক্রেটস" (new secrets) আ랍 إمیرেতস (United Arab Emirates) জেলের কৈদীদের শোষণ সম্পর্কে যদি সে প্রদত্ত লিঙ্কে ক্লিক করে। পরিবর্তে, মনসুর মেসেজটি সিটিজেন ল্যাবে ফরওয়ার্ড করল বিশ্লেষণের জন্য।
তারা একটি বিশেষভাবে উন্নত স্পাইওয়্যার খুঁজে পেল যেটা যতটুকু সম্ভব অবসকিউরেট (obfuscated) থাকার জন্য সাজ্জিত, সেলফ-ডেস্ট্রাক্ট (self-destruct) ইনস্ট্রাকশনসহ। সিটিজেন ল্যাব এবং লুকআউট একটি স্টেটমেন্ট রিলিজ করল সম্ভাব্য হ্যাকের বর্ণনা দিয়ে যা ছায়া ধারণ করছে ছায়াময় কিন্তু প্রোমিনেন্ট NSO গ্রুপের, যাকে কথা বলা হয় ইসরাইলি ইন্টেলিজেন্স কর্পস ৮২০০ ইউনিটের ভেটেরানরা প্রতিষ্ঠা করেছেন।
আমরা লিঙ্কগুলো চিনতে পেরেছি NSO গ্রুপের সাথে সংযুক্ত একটি এক্সপ্লয়েট ইনফ্রাস্ট্রাকচার আনুগত্য হিসেবে, একটি ইসরাইল-ভিত্তিক 'সাইবার ওয়ার' কোম্পানি যা পেগাসাস বিক্রি করে, একটি গভーンমেন্ট-এক্সক্লুসিভ 'লফুল ইন্টারসেপ্ট' (lawful intercept) স্পাইওয়্যার প্রোডাক্ট। একবার ইনফেক্ট হলে, মনসুরের ফোন একটি ডিজিটাল স্পাই (digital spy) এ পরিবর্তিত হত তার পকেটে, যা সক্ষম হত তার আইফোনের ক্যামেরা এবং মাইক্রোফোন ব্যবহার করে ডিভাইসের আশেপাশের অ্যাক্টিভিটি স্নুপ (snoop) করতে, তার হোয়াটসঅ্যাপ (WhatsApp) এবং ভাইবার (Viber) কল রেকর্ড করতে, মোবাইল চ্যাট অ্যাপে পাঠানো মেসেজ লগ করতে, এবং তার মুভমেন্ট ট্র্যাক করতে।
এটিকে বিশ্বাস করা হয় প্রথম "ইনস্ট্যান্স অফ এন আইফোন রিমোট জেইলব্রেক ইউজড ইন দ্য 와াইল্ড অ্যাস পার্ট অফ এ টার্গেটেড অ্যাট্যাক ক্যাম্পেইন" (instance of an iPhone remote jailbreak used in the wild as part of a targeted attack campaign), যা এর আবিষ্কারকে दुर्लভ এবং গুরুত্বপূর্ণ করে তোলে। তিনটি জিরো-ডে ভালনারেবিলিটির সংগ্রহকে সম্মিলিতভাবে ট্রൈডেন্ট (Trident) নাম দেওয়া হয়েছে এবং এতে রয়েছে:
- CVE-2016-4657 — একটি ম্যালিশিয়াসলি ক্র্যাফটেড ওয়েবসাইট ভিজিট করলে আربیট্রারি কোড এক্সিকিউশন (arbitrary code execution) হতে পারে।
- CVE-2016-4655 — একটি অ্যাপ্লিকেশন কার্নেল মেমরি ডিসক্লোজ (disclose kernel memory) করতে পারে।
- CVE-2016-4656 — একটি অ্যাপ্লিকেশন কার্নেল প্রিভিলেজসহ আربیট্রারি কোড এক্সিকিউট করতে পারে।
পেগাসাসের মাইথিক্যাল ক্ষমতা
আমরা শুধু পেগাসাস স্পাইওয়্যারের অস্তিত্ব সম্পর্কে জানি কারণ মনসুর তার ইনফেক্টেড এসএমএস সিকিউরিটি রিসার্চারদের টরন্টোতে ফরওয়ার্ড করেছিল। তারা স্পাইওয়্যার আনপ্যাক (unpack) এবং আইসোলেট (isolate) করতে পারল মনসুরকে পাঠানো লিঙ্ক নিষ্ক্রিয় হওয়ার আগে। তাহলে এটি কী করে?
সাধারণভাবে বললে, আপনি একটি আধুনিক, উন্নত স্পাইওয়্যার থেকে যা আশা করবেন তার অধিকাংশ। এটি বিশেষভাবে মোবাইল ফোন টার্গেট করে, ব্রাউজার ইতিহাস, ইমেইল, এসএমএস, এবং মেসেজিং ডেটা (iMessage এবং WhatsApp-এর ডেটা সহ), কন্ট্যাক্ট লিস্ট, ক্যালেন্ডার রেকর্ড, লোকেশন ইতিহাস, এবং আরও অনেক কিছু চুরি করে।
আইফোনের সিকিউরিটির জন্য একটি সুযোগ্য খ্যাতি রয়েছে। যেহেতু আইফোন প্ল্যাটফর্মটি অ্যাপল দ্বারা কঠোরভাবে কন্ট্রোল্ড, টেকনিক্যালি সফিস্টিকেটেড এক্সপ্লয়েটস প্রায়শই দরকার হয় আইফোন মনিটরিং টুলস রিমোটলি ইনস্টল ও অপারেট করতে। এই এক্সপ্লয়েটগুলো दुর্লভ এবং ব্যয়বহুল।
সিকিউরিটি রিসার্চাররা পেগাসাস স্পাইওয়্যারের দীর্ঘকাল অবসকিউরেট (obfuscated) থাকার ক্ষমতা দেখে প্রভাবিত, লুকআউটের ভাইস প্রেসিডেন্ট অফ সিকিউরিটি রিসার্চ, মাইক মুরে (Mike Murray) মাদারবোর্ড (Motherboard)-কে বললেন:
NSO গ্রুপের সফ্টওয়্যার এবং এর কনফিগারেশন ও রানিং পদ্ধতি, সবকিছু যেন ডিটেক্ট না হয়, [এটা] স্টেলথ (stealth) এবং অদৃশ্য থাকার জন্য ডিজাইন করা।
হাই-ভ্যালু টার্গেটের বিপরীতে এর ব্যবহার হাইলাইট করে, স্পাইওয়্যারটি ডিজাইন করা হয়েছে এর সারাউন্ডিং রেকর্ড করতে এবং ছবি তোলার জন্য, কিন্তু শুধু যখন স্ক্রিন অফ থাকে। পেগাসাসের কিছু সেলফ-ডেস্ট্রাক্ট মেকানিজমও আছে যা নির্দিষ্ট পরিস্থিতিতে ট্রিগার হয়।
পেগাসাস আডভান্টেজ নেয় মোবাইল ডিভাইসের কীভাবে ইন্টিগ্রেটেড আমাদের জীবনে এবং শুধু মোবাইলে উপলব্ধ ফিচারগুলোর কম্বিনেশন—অলওয়েজ কানেক্টেড (WiFi, 3G/4G), ভয়েস কমিউনিকেশন, ক্যামেরা, ইমেইল, মেসেজিং, জিপিএস, পাসওয়ার্ড, এবং কন্ট্যাক্ট লিস্ট। এর ফাংশনাল মডুলারিটি, কমিউনিকেশন ও ইউজার ডেটার বিস্তৃত রেঞ্জ যা এটি মনিটর করে, এবং অন্যান্য অ্যাপ্লিকেশনে টেইলরড মেথডস ইনস্ট্রুমেন্ট করে ডেটা এক্সফিল্ট্রেট (exfiltrate) করার জন্য, আজকের দিন পর্যন্ত, পেগাসাস হলো লুকআউট যা মোবাইল এন্ডপয়েন্টে встреча করেছে সবচেয়ে সফিস্টিকেটেড প্রাইভেটলি-ডেভেলপড আটাক।
"লফুল ইন্টারসেপ্ট" (Lawful Intercept)
NSO গ্রুপ, পেগাসাসের ডেভেলপাররা, স্পাইওয়্যার লাইসেন্স দিয়েছে পানামা এবং মেক্সিকোকে, প্রাইভেসি ইন্টারন্যাশনাল (Privacy International) এক্টিভিস্ট গ্রুপের ডেটা অনুযায়ী। পানামা সরকার অনুমানমত ৮ মিলিয়ন ডলার দিয়েছে পেগাসাসের জন্য, স্থানীয় রিপোর্ট অনুযায়ী। আমরা সংযোজিত آرامبوبদ্বীপ (United Arab Emirates)-কেও সুনির্দিষ্টভাবে যোগ করতে পারি, কারণ সরাসরি সে এই এক্সপোজের সাথে জড়িত।
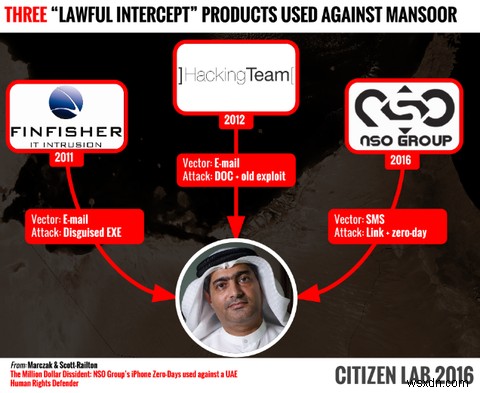
"লফুল ইন্টারসেপ্ট" টেকনোলজি নতুন নয় এবং অনেক দেশে কঠোর কানুন আছে যাতে এই টেকনোলজি দুরুপযোগ না হয়। দুর্ভাগ্যক্রমে, আমরা জানি এটা সবসময় হয় না। আহমেদ মনসুরের একক কেসও এই বিষয়ে ইস্যু হাইলাইট করে, এটি থার্ড "লফুল ইন্টারসেপ্ট" টুল যা তার বিপরীতে তথ্য সংগ্রহ করতে ব্যবহৃত হয়েছে।
আমার জন্য এর কী মানে?
আপনি যদি ইতিমধ্যে আপনার আইফোন আপডেট করে ফেলেছেন, আপনি সুরক্ষিত। আইফোন মালিক জনগণের অধিকাংশের পেগাসাসের সাথে একমাত্র ইন্টারঅ্যাকশন হবে অ্যাপল দ্বারা ইশু করা ক্রিটিক্যাল আপডেট দেখে এবং ইনস্টল করা। এর্রাটা সিকিউরিটি ব্লগ (Errata Security blog) বলে:
আমি মনে করি এটি সাইবারসেক কমিউনিটির বাইরের লোকদের জন্য নতুন, কিন্তু আমাদের যারা ইনসাইডাররা, এটি বিশেষ নিউজওয়ায়ার্ডি (newsworthy) নয়। এটা শুধু আরেকটা গভেরনমেন্ট ম্যালওয়্যার যা এক্টিভিস্টদের পিছনে পড়েছে। শুধু আরেকটা সেট [জিরো-ডে]।
এই কেসে, একটি ছোট পার্থক্য আছে। অধিকাংশ জিরো-ডে ভালনারেবিলিটি সাধারণত সিকিউরিটি রিসার্চাররা বা কোম্পানিটা নিজে আবিষ্কার করে, কিন্তু এটি সক্রিয়ভাবে এক্সপ্লویت হচ্ছে প্রাইভেট এবং সম্ভবত অত্যন্ত সংবেদনশীল তথ্য চুরি করার জন্য যা মানুষকে তৎক্ষণিক বিপদে ফেলতে পারে।
এছাড়া, পেগাসাস ডেভেলপমেন্টের কনটেক্সট এর আবিষ্কার ও ব্যবহারকে একটু আরও আকর্ষণীয় করে তুলেছে: একটি dânতান্ত্রিক দেশ, ইসরাইল, এ ডেভেলপ করা একটি সম্ভাব্য বিপজ্জনক স্পাইওয়্যার টুল, রিপ্রেসিভ রেজিম (repressive regimes) যেন ইউএই (UAE)-কে বিক্রি করা হয়েছে। টুলটি বৈধভাবে "লফুল ইন্টারসেপ্ট" টুল হিসেবে ডেভেলপ করা হলেও, এই কেস উদাহরণ দিয়ে দেখাচ্ছে সেটা জংলে কীভাবে ব্যবহৃত হচ্ছে। NSO গ্রুপ কানুন অন্তর্ভুক্তে অপারেট করে এবং, তাদের নিজের কথায়, তারা শুধু চায় "বিশ্বকে সুরক্ষিত জায়গা বানাতে, অনুমোদিত সরকারকে টেকনোলজি দিয়ে যা আতঙ্কবাদ ও অপরাধের মোকাবিলায় সাহায্য করে।"
তবুও, এটি এখনো একজন דিসিডেন্ট (dissident) এর বিপরীতে ব্যবহার হচ্ছে, যিনি মানবাধিকার রক্ষা করছেন একটি দেশে যেটা এ খুব খারাপ দৃষ্টিতে দেখে, তাদের অফিশিয়াল স্ট্যান্স যেটা "প্রোডাক্ট শুধু অপরাধ প্রতিরোধ ও তদন্তের জন্য ব্যবহৃত হতে পারে" সেটা রেফিউট (refute) করছে। অবশ্যই, ইউএই-র অধিনায় মনসুরের কর্মকান্ড বড় অংশে ক্রিমিনাল এক্টিভিটি (within their jurisdiction)।
OS X এবং সাফারিতে বাগ খুঁজে পাওয়া
অ্যাপল চুপচাপ ক্রিটিক্যাল প্যাচ পুশ করল তার ডেস্কটপ প্ল্যাটফর্ম, OS X, এবং মেইন ব্রাউজার, সাফারির (Safari) জন্য, যখন জানা গেল ট্রাইডেন্ট (Trident) জিরো-ডে ভালনারেবিলিটি সেগুলোকেও প্রভাবিত করবে। এটি কিছুটা আশ্চর্য নয় যেহেতু সেই প্ল্যাটফর্মগুলোর মধ্যে প্রচুর কোড শেয়ার করা থাকে, তাই যখন একটি ভালনারেবিলিটি একটাতে পাওয়া যায়, সেটা অন্যটাকেও প্রভাবিত করার সম্ভাবনা বেশি।
আপনি এল ক্যাপিটান (El Capitan) এবং Йوسেমাইট (Yosemite)-র প্যাচ এখানে পাবেন এবং সাফারির প্যাচ এখানে পাবেন। এই প্যাচগুলো স্ট্যান্ডার্ড আপডেট মেকানিজমের মাধ্যমে ডাউনলোড ও ইনস্টল করা যাবে, এবং আমরা সত্যতা সুপারিশ করি আপনি সেটা করুন।
সুরক্ষিত... அடுத்த বার পর্যন্ত
আপনার অ্যাপল ডিভাইস সুরক্ষিত যদি আপনি আপডেট করে থাকেন। আপনি যদি এখনও অনিশ্চিত হন, লুকআউট সিকিউরিটি অ্যাপ (Lookout Security App) ডাউনলোড করুন এবং সিস্টেম স্ক্যান করুন। যদি কিছু পায়, আপনাকে প্যাচ ইনস্টল করতে হবে। যেসব ব্যবহারকারী প্যাচ করতে চান না (উদাহরণস্বরূপ, যদি আপনি ইতিমধ্যে জেইলব্রোকেন হন) তারা এই টিউটোরিয়াল দেখতে পারেন। (ডিসক্লেমার: আমি এটি করিনি এবং এটি মেকইউজঅফ (MakeUseOf)-এর সাথে কোনোভাবে লিঙ্কড, অ্যাপ্রুভড, বা এন্ডোর্সড নয়।)
জিরো-ডে ভালনারেবিলিটি সবসময় আবিষ্কার হয় এবং প্যাচ হয় সিকিউরিটি রিসার্চার বা যাদের প্রভাবিত হতে পারে তাদের तरफ নোড ছাড়া। তবে, আইফোন ব্যবহারকারীদের হৃদয়ে আশ্বস্ত হওয়া উচিত—অ্যান্ড্রয়েড ব্যবহারকারীরা যেকোনো পুরনো হ্যাকারের सामने উন্মুক্ত যিনি একটু সেলফ-বিলিফ (self-belief) এবং ইউটিউব ভিডিও দেখার ধৈর্য রাখেন।
আইফোন এখনো শুধু নেশন-স্টেট এক্টররা (nation-state actors) এক্সপ্লویت করছে। এটি অধিকাংশ কনসিউমারদের জন্য উপলব্ধ সবচেয়ে সুরক্ষিত ফোন, অনেক জিরো-ডে এক্সপ্লویت নিউজে আসা সত্ত্বেও। জিরো-ডে এক্সপ্লویت সবসময় প্রোব (probe) এবং এক্সপোজ হবে। অ্যাপল তাদের বাগ বাউন্টি প্রোগ্রামে সর্বোচ্চ ২০০,০০০ ডলার অফার করে, এবং গেলে বছর সফ্টওয়্যার ব্রোকার জেরোডিয়াম (Zerodium) ১ মিলিয়ন ডলার অফার করল এক্সপ্লয়েটের জন্য যেটা আটাকারদের আইফোন এক্সেস দেয়। আপনি সমস্যাটা দেখছেন।
আপনি এবং আপনার ডেটা ঠিক থাকবে। কিন্তু এটি এক্টিভিস্ট বা সাংবাদিকদের টার্গেট করে স্পাইওয়্যার আক্রমণের শেষ উদাহরণ হবে না।
আপনি কি আপনার আইফোন আপডেট করেছেন? কি আপনি মনে করেন নেশন-স্টেট এক্টররা তাদের "ওয়োপনাইজড" (weaponized) ম্যালওয়্যার ও স্পাইওয়্যার সেলসের साथে বেশি দায়বদ্ধ হওয়া উচিত? নিচে আপনার মতামত জানান!
