

জটিল পাসওয়ার্ড তৈরি করা এবং hvert কয়েক মাস পর পর সেটি পরিবর্তন করা আপনার পছন্দ না হলে পাসওয়ার্ড-রহিত লগইন সবচেয়ে নিরাপদ লগইন পদ্ধতি। আর এটাকে শুধু একবার সেট আপ করতে হয়। পাসওয়ার্ড ভুলে যাওয়া বা কাগজে লিখে রাখার দরকার নেই।
কিন্তু পাসওয়ার্ড-রহিত লগইন কীভাবে কাজ করে? এবং কি এগুলো নিরাপদ এবং গোপনীয়?
পাসওয়ার্ড-রহিত লগইন কী এবং কীভাবে কাজ করে?
পাসওয়ার্ড-রহিত লগইন হলো একটি পরিচয় যাচাইকরণ পদ্ধতি যা পাসওয়ার্ড ছাড়াই অনলাইন প্ল্যাটফর্ম, অ্যাকাউন্ট এবং কম্পিউটার সিস্টেম অ্যাক্সেস করতে দেয়।
পাসওয়ার্ড-রহিত লগইন হতে পারে আপনার پاسে কিছু থাকা কিছু, যেমন একটি USB কী। এটি আপনার বায়োমেট্রিক্সও হতে পারে; উদাহরণস্বরূপ, আপনার আঙ্গুলের ছাপ বা মুখ। কিছু পাসওয়ার্ড-রহিত লগইন রিয়েল-টাইমে পাওয়া একটি কোড বা লিংকের ওপর ভিত্তি করে কাজ করে, যেমন SMS বা ইমেইল।
পারম্পরিক পাসওয়ার্ডে, আপনি যেসব ওয়েবসাইট বা ডিভাইসে লগইন করার চেষ্টা করছেন সেগুলোর पास আপনার পাসওয়ার্ডের একটি কপি থাকে। আপনি লগইন ক্রেডেনশিয়াল দিলে সেটি কোম্পানির সার্ভারে সংরক্ষিত কপির সাথে মিলানো হয় এবং মিল খুঁজে পেলে মাত্র আপনাকে ঢুকতে দেয়। কিন্তু যেটায় পারম্পরিক পাসওয়ার্ডের সমস্যা শুরু হয়।
আপনাকে সবসময় বলা হয় পাসওয়ার্ড নিরাপদ রাখতে কাগজে না লিখে এবং এন্ড-টু-এন্ড এনক্রিপশন যুক্ত পাসওয়ার্ড ম্যানেজার ব্যবহার করে। কিন্তু আপনি যেসব ওয়েবসাইটে আপনার পাসওয়ার্ড দিয়ে লগইন করেন সেগুলো ও এটা সংরক্ষণ করে, অর্থাৎ ডেটা ব্রিচ বা লিক হলে আপনার সবচেয়ে নিরাপদ পাসওয়ার্ডও lộয়া যেতে পারে, বিশেষ করে যদি সেগুলো এনক্রিপ্টেড না হয়।
পাসওয়ার্ড-রহিত অথেন্টিকেশন আলাদা। অথেন্টিকেশন কোড বা লিংকের ক্ষেত্রে, ওয়েবসাইট শুধু আপনার ইমেইল ঠিকানা বা ফোন নম্বর জানে। তারা আপনাকে একটি অস্থায়ী, একবার ব্যবহারের লিংক বা কোড পাঠায় আপনার অ্যাকাউন্টে সাইন-ইন করার জন্য। যদি কোনো ডেটা ব্রিচ হয়, তবে শুধু আপনার ইমেইল বা নম্বর লিক হয়, অন্য কিছু নয়।
পাসওয়ার্ড-রহিত লগইন বনাম টু-ফ্যাক্টর অথেন্টিকেশন (2FA)
দুই কনসেপ্টের কিছু সাদৃশ্য আছে কিন্তু একসাথে গুলিয়ে দেওয়া উচিত নয়। 2FA এখনো পাসওয়ার্ডের ওপর নির্ভর করে। পাসওয়ার্ড দুর্বল হলে বা আপসারিত হলে, হ্যাকারের অর্ধেক কাজ ইতিমধ্যে হয়ে গেছে।
এটি আপনার অ্যাকাউন্টের নিরাপত্তা দ্বিতীয় অথেন্টিকেশন পদ্ধতির ওপর ছেড়ে দেয়। এটা হয়ে থাকে SMS ভিত্তিক 2FA—যেটি হ্যাকাররা সহজে বাইপাস করতে পারে—ওয়ান-টাইম পাসওয়ার্ড (OTP) জেনারেটর থেকে শুরু করে বায়োমেট্রিক্স এবং ফিজিক্যাল কী পর্যন্ত।
পাসওয়ার্ড-রহিত লগইন 2FA প্রক্রিয়ার দুর্বল অর্ধেকটি পাসওয়ার্ড বাদ দিয়ে দূর করে। এটা সম্পূর্ণরূপে লগইনের দ্বিতীয় পদ্ধতির ওপর নির্ভর করে, विवിധ স্তরের নিরাপত্তা অফার করে।
চেহারা পরিচয়নার (Facial Recognition) বিষয়ে কী?
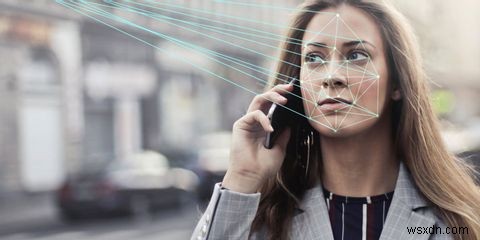
আপনি ভাবছেন হতে পারে, চেহারা পরিচয়নার (Facial Recognition) বিষয়ে কী? কি এটি নিরাপদ? এবং কি এটি ব্যবহার করে আমি আমার গোপনীয়তা দান করছি?
Face ID পাসওয়ার্ড থেকে আলাদা ভাবে কাজ করে।
আইফোনের Face ID লগইন শুধু আপনার চেহারার ছবি তুলে না। আপনার আইফোন ক্যামেরা আপনার চেহারাকে ডেটা হিসেবে ক্যাপচার করে, সফ্টওয়্যার আপনার চেহারার ওপর প্রজেক্ট করা ৩০,০০০+s অদৃশ্য ডট বিশ্লেষণ করে আপনার জন্য уника একটি প্যাটার্ন তৈরি করে।
প্রতিবার আপনি ফ্রন্ট-ফেসিং ক্যামেরার সামনে আপনার চেহারা আনলে, আপনার ফোন সেটি অনুভব করছা প্যাটার্নটি বিশ্লেষণ করে এবং তা নির্ধারণ করে সেটি কি এর মালিকের চেহারার সাথে পর্যাপ্ত মিল রেখেছে।
এটি পারম্পরিক পাসওয়ার্ডের কাজ করার পদ্ধতির খুব অনুরূপ শোনাচ্ছে। একমাত্র ব্যতিক্রম হলো আপনার চেহারা এবং অন্যান্য বায়োমেট্রিক্স আপনার ডিভাইসে সংরক্ষিত থাকে। অন্যথায়, ইন্টারনেট কানেকশন ছাড়া আপনি আপনার ফোন অ্যাক্সেস করতে পারবেন না। কিন্তু এটা অটোমেটিক্যালি মানে ফেস আইডি ব্যবহার করে লগইন করা গোপনীয়।
বিভিন্ন কোম্পানির বিভিন্ন গোপনীয়তা নীতি আছে। আপনি যদি আপনার গোপনীয়তা নিয়ে চিন্তিত হন, তবে এটিকে যেন আপনি আপনার ফোন নম্বর বা ক্রেডিট কার্ডের তথ্য দিয়ে দিচ্ছেন সেভাবে চিনুন। কোম্পানির গোপনীয়তা নীতিগুলো পড়ুন এবং নিশ্চিত হন তারা আপনার ডেটা এমন কোনোভাবে ব্যবহার করছে না যা আপনি অনুমোদন করেননি।
পূর্বের উদাহরণে ফিরলে, অ্যাপল শুধু আপনার বায়োমেট্রিক ডেটা আপনার আইফোনে লোকালি সংরক্ষণ করে, তাদের প্রাইভেট সার্ভারে না। তাদের গোপনীয়তা নীতি পরিবর্তন না করলে, অ্যাপল জানবে না আপনি কেমন দেখেন।
কি পাসওয়ার্ড-রহিত লগইন নিরাপদ?
গোপনীয়তা এবং নিরাপত্তা এক জিনিস নয়। উদাহরণস্বরূপ, একটি দুর্বল পাসওয়ার্ড ব্যবহার করা কিন্তু কোথাও না লিখা বা কাউকে না বলা একটি গোপন পাসওয়ার্ড, কিন্তু নিরাপদ নয়। পাসওয়ার্ড-রহিত লগইনেও একই কথা প্রযোজ্য।
পাসওয়ার্ড-রহিত লগইন কখনও কখনও পাসওয়ার্ড চেয়ে বেশি নিরাপত্তা দেয়, কিন্তু কখনও কম, পরিস্থিতির ওপর নির্ভর করে। উদাহরণস্বরূপ, আপনি আপনার ফোন বা ল্যাপটপ হারিয়ে দিলে, এবং কেউ ডিভাইসের লক বাইপাস করতে সক্ষম হলে, তারা আপনার ইমেইল এবং টেক্সট মেসেজে অ্যাক্সেস পায়ে যেওয়ার কারণে পাসওয়ার্ড-রহিত অথেন্টিকেশন ব্যবহার করা যেকোনো ওয়েবসাইট বা অ্যাকাউন্টে লগইন করতে পারবে।
বিকল্পভাবে, আপনি পাসওয়ার্ড-রহিত অথেন্টিকেশন ব্যবহার করে আপনার অ্যাকাউন্ট নিরাপদ রাখলে, হ্যাকাররা আপনার পাসওয়ার্ড অনুমান করতে পারবে না কারণ সেটি আছে না।
তারা ব্রুট-ফোর্স আক্রমণও করতে পারবে না বা লিক হয়ে যাওয়া ডেটাবেসে আপনার লগইন খুঁজে পাবে না। প্রথম পরিস্থিতি এড়াতে, পাসওয়ার্ড-রহিত অথেন্টিকেশনে আপনি যে ডিভাইস বা অ্যাকাউন্ট ব্যবহার করছেন সেটি যত সম্ভব নিরাপদ রাখা অত্যন্ত গুরুত্বপূর্ণ।
বায়োমেট্রিক্স সম্পর্কে কী?
পাসওয়ার্ডের সাথে, আপনি সেগুলো নিরাপদ করে कहीं সুরক্ষিত জায়গায় রাখতে পারেন। কিন্তু বায়োমেট্রিক্সের বিষয়ে কী? আপনি কি অনলাইনে হাই-ডেফিনিশন সেলফি পোস্ট করলে বা গ্লভস ছাড়া জিনিস ছুঁয়ে আপনার "পাসওয়ার্ড" উজাগর করছেন?
Face ID কি প্রতারিত করা যায় সেটি মূলত চেহারা পরিচয়নার সফ্টওয়্যার কতটুকু ভালো তার ওপর নির্ভর করে। ২০১৮ সালে, একটি ৩D-প্রিন্ট করা মুখ আইফোনের Face ID লক প্রতারিত করার চেষ্টা করা হয়েছিল কিন্তু ব্যর্থ হয়েছিল, যখন এর অ্যান্ড্রয়েড সমকক্ষ ব্যর্থ হয়নি।
অতিরিক্তভাবে, অ্যাপলের Face ID অটেনশন-অ্যোয়ার। আপনার ফোন চেনে নেয় আপনার চোখ খোলা আছে কিনা এবং আপনি ক্যামেরার দিকে তাকাচ্ছেন কিনা। এটা নিশ্চিত করে কেউ আপনার অনুমতি ছাড়া আপনার আইফোন আনলক করতে পারে না, এমনকি আপনার ঘুমোঁচাও।
ভয়েস রিকগনিশন এবং আঙ্গুলের ছাপের ক্ষেত্রেও একই কথা। কোনো টেকনোলজি ১০০% নিরাপদ নয়। কিন্তু কিছু অন্যদের চেয়ে বেশি নিরাপদ, কোম্পানি নিরাপত্তার পেছনে কতটুকু পরিশ্রম করেছে সেটির ওপর নির্ভর করে।
আপনার ডিভাইস, ব্র্যান্ড যেকোনো হোক, যদি বায়োমেট্রিক পাসওয়ার্ড-রহিত লগইন সাপোর্ট করে, তবে দ্রুত গুগল সার্চ করুন যেখানে লোকেরা লক বাইপাস করতে সক্ষম হয়েছিল। সেভাবে আপনি সেটির নিরাপত্তার স্তর মূল্যায়ন করতে পারবেন আপনার ফোন বা ল্যাপটপে আস্থা রাখার আগে।
পাসওয়ার্ড-রহিত লগইনের ভবিষ্যৎ
পাসওয়ার্ড-রহিত লগইন ভবিষ্যৎ, কিন্তু বর্তমান নয়।
অনেক কোম্পানি এই ক্ষেত্রে পথপ্রদর্শক, তাদের ব্যবহারকারীদের জন্য 꽤 নিরাপদ পাসওয়ার্ড-রহিত অথেন্টিকেশন অপশন অফার করলেও, এটা এখনো ব্যাপকভাবে ব্যবহৃত হয় না। যতক্ষণ না আপনি যে সব ওয়েবসাইট নিয়মিত ব্যবহার করেন সেগুলো পাসওয়ার্ড-রহিত লগইনে স্যুইচ করে, ততক্ষণ পাসওয়ার্ড ম্যানেজার এবং শক্তিশালী 2FA-র সাথে থাকুন।
