

ব্যবহারকারীরা অভিযোগ করতে শুরু করল যে উইন্ডোজ সার্ভার ২০০৮ R2-এ চলমান RDS (রিমোট ডেস্কটপ সার্ভার) ফার্মে স্ট্যান্ডার্ড RD ক্লায়েন্ট (mstsc.exe) ব্যবহার করে সংযোগ করার চেষ্টা করার সময় তারা প্রায়শই একটি ত্রুটি পাচ্ছে:
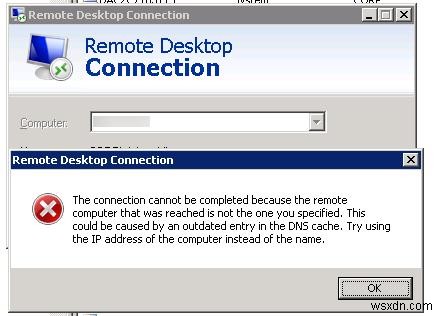
The connection cannot be completed because the remote computer that was reached is not the one you specified. This could be caused by an outdated entry in the DNS cache. Try using the IP address of the computer instead of the name.
RDS ফার্মের কনফিগারেশন: ৩টি সার্ভার উইন্ডোজ সার্ভার ২০০৮ R2 সাথে RD Connection Broker ব্যবহার করা হয় ওয়ার্কলোড বিতরণ এবং বর্তমান সেশনগুলোর সাথে পুনঃসংযোগের জন্য। ত্রুটি যেহেতু মাঝে মাঝে হচ্ছিল, এটিতে ইঙ্গিত দিচ্ছিল যে ফার্মের একটি সার্ভারের সাথে সমস্যা আছে। ধাপে ধাপে খোঁজে সেই সমস্যা গ্রস্ত সার্ভারটি খুঁজে বের করা হলো এবং আমরা তার IP ঠিকানা ব্যবহার করে রিমোটলি এর ডেস্কটপে সংযোগ করলাম।
নিরাপত্তার জন্য, मैंने সার্ভার রেকর্ডটি DNS-এ আবার রেজিস্টার করলাম:
ipconfig /registerdns
এবং কিছু মিনিট পর ক্লায়েন্টে লোকাল DNS ক্যাশ রিসেট করলাম:
ipconfig /flushdns
কিন্তু এটি সাহায্য করল না। সার্ভারের সাথে অন্য কোনো সমস্যা ছিল না, তাই আমাকে মাইক্রোসফ্ট নলেজ বেসের একটি আর্টিকেল ব্যবহার করতে পড়লো: https://support.microsoft.com/ru-ru/kb/2493594 (RDP connection to Remote Desktop server running Windows Server 2008 R2 may fail with message ‘The Local Security Authority cannot be contacted’)।
আর্টিকেলে সমাধান হিসেবে RDP সংযোগ এনক্রিপশনের জন্য ব্যবহৃত প্রোটোকলের লেভেল SSL (TLS 1.0 প্রমাণীকরণের জন্য ব্যবহৃত হয়) থেকে RDP Security Layer (ইন্টিগ্রেটেড এবং কম সুরক্ষিত RDP এনক্রিপশন) এ নামাতে বলা হয়েছিল।
নোট. এই সেটিং অবস্থিত Remote Desktop Session Host Configuration -> Microsoft RDP 7.1 -> Properties -> Security Layer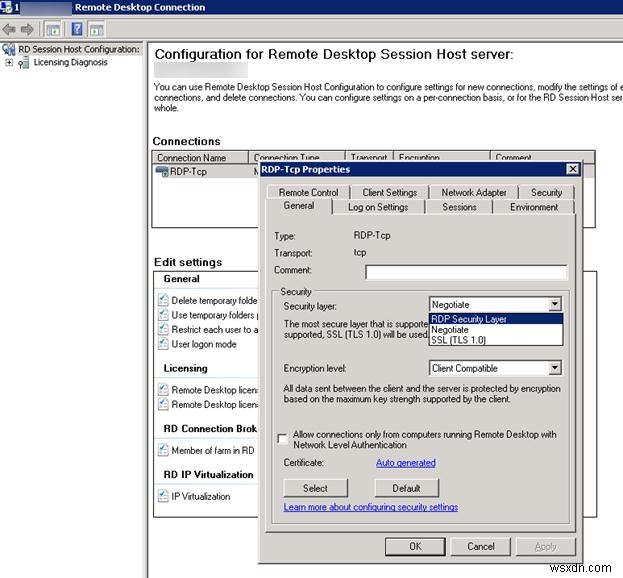
আমাদের কনফিগারেশনে Negotiate মেথড ব্যবহার করা হয়েছে যা ক্লায়েন্ট প্রথম মেথড সাপোর্ট না করলে TLS থেকে RDP Security Layer-এ অটোমেটিক্যালি স্যুইচ করে।
সম্পূর্ণভাবে অনিচ্ছাকৃতভাবে, আমি লক্ষ্য করলাম যে সমস্যা গ্রস্ত সার্ভারের সময় ডোমেইন কন্ট্রোলারের সময় থেকে ভিন্ন। আসলে, এই সার্ভার (একটি ভার্চুয়াল) VMWare ESXi হোস্টে অবস্থিত যেটির সময় ভুল ছিল, এবং VMWare Tools সেটিংসে হাইপারভাইজারের সাথে টাইম সিঙ্ক্রোনাইজেশন (Time synchronization between the virtual machine and the ESX Server) অপশনটি সক্রিয় ছিল।
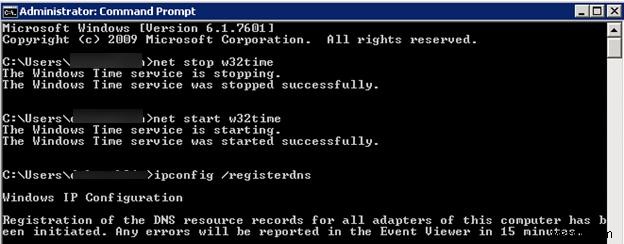
আমাকে ESXi সিঙ্ক্রোনাইজেশন ডিসেবল করতে পড়লো এবং Windows Time Service রিস্টার্ট করে ডিসি-এর সাথে টাইম সিঙ্ক করতে পড়লো।
net stop w32time
net start w32time
এরপর ব্যবহারকারীরা RDS ফার্মের সব সার্ভারে কোনো ত্রুটি ছাড়াই সংযোগ করতে পারল।
নোট. "This could be caused by an outdated entry in the DNS cache" ত্রুটিটি তখনও দেখা দেয় যদি আপনি RDS ফার্মের নির্দিষ্ট সার্ভারে তার নাম দিয়ে সংযোগ করার চেষ্টা করেন। এই কেসে, Connection Broker ক্লায়েন্টকে অন্য RD হোস্টে (যার অন্য DNS নাম এবং IP ঠিকানা থাকে) রিডাইরেক্ট করতে পারে, ফলে নির্দিষ্ট ঠিকানা এবং সার্ভারের ঠিকানার মধ্যে পার্থক্য হয় এবং প্রমাণীকরণের পর ক্লায়েন্ট ত্রুটি রিটার্ন করে। তাই সংযোগের জন্য সবসময় RD ফার্মের নাম নির্দিষ্ট করুন।