

Windows 10/Windows Server 2016-এ ডোমেন থেকে SYSVOL এবং NETLOGON ফোল্ডার অ্যাক্সেস করার সময় কিছু অদ্ভুত সমস্যা লক্ষ্য করলাম। UNC পাথ \\<domain.com>\SYSVOL বা ডোমেন কন্ট্রোলারের IP ঠিকানা \\192.168.100.10\Netlogon দিয়ে অ্যাক্সেস করার চেষ্টা করলে 'Access is denied' এরর আসে এবং ফোল্ডার অ্যাক্সেসের জন্য ইউজার ক্রেডেনশিাল চাইতে একটি Windows Security প্রম্পট আসে। বৈধ ডোমেন ইউজার বা ডোমেন অ্যাডমিনিস্ট্রেটর ক্রেডেনশিাল দিয়েও ফোল্ডারগুলো খুলে না।
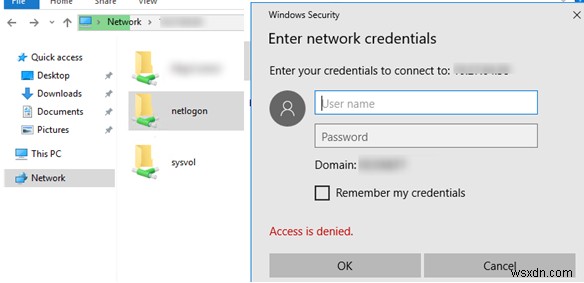
অপর পক্ষেই, ডোমেন কন্ট্রোলারের হোস্ট বা FQDN নাম দিয়ে \\be-dc1.domain.com\sysvol বা সাদা \\be-dc1\sysvol লিখলে Sysvol/Netlogon ফোল্ডার সাধারণভাবেই খুলে যায় (পাসওয়ার্ড ছাড়া)।
এছাড়া সমস্যা যাবতীয় কম্পিউটারগুলোতে Group Policy অ্যাপ্লাই করার সমস্যা হতে পারে। Event Viewer লগে EventID 1058 এরর খুঁজে পাওয়া যায়:
The processing of Group Policy failed. Windows attempted to read the file \\domain.com\sysvol\domain.cpo\Policies\{GPO GUID}\gpt.ini from a domain controller and was not successful. Group Policy settings may not be applied until this event is resolved.
এটি নতুন Windows সিকিউরিটি সেটিংয়ের সাথে সম্পর্কিত যা ডোমেন কম্পিউটারকে অদ্বিশ্বস্ত উৎস থেকে কোড (লগ অন স্ক্রিপ্ট, এক্সিকিউটেবল) রান করা এবং পলিসি কনফিগারেশন ফাইল পাওয়া থেকে রক্ষা করে — UNC hardening। Windows 10/Windows Server 2016 সিকিউরিটি সেটিংসে SYSVOL এবং NETLOGON শেয়ার্ড ফোল্ডার যেনhanced security-র সাথে অ্যাক্সেস করার জন্য নিচের সিকিউরিটি লেভেলগুলো বাধ্যতামূলক:
- Mutual Authentication সার্ভার এবং ক্লায়েন্টের মধ্যে। Kerberos অথেন্টিকেশন ব্যবহার হয়। (NTLM সাপোর্ট করা নয়।) এইজন্যই আপনি ডোমেন কন্ট্রোলারের IP ঠিকানা দিয়ে SYSVOL এবং NETLOGON শেয়ার অ্যাক্সেস করতে পারবেন না। ডিফল্টভাবে
RequireMutualAuthentication=1। - Integrity হল SMB সিগনেচার চেক। এটি নিশ্চিত করে যে SMB সেশনে ডেটা ট্রান্সমিশনের সময় পরিবর্তিত হয়নি। SMB সিগনেচার SMB 2.0 বা উচ্চতর ভার্সনে সাপোর্ট করা হয় (SMB v1 SMB সেশন সাইনিং সাপোর্ট করে না)। ডিফল্ট মান
RequireIntegrity=1। - Privacy SMB সেশনে ডেটা এনক্রিপশনের সাথে সম্পর্কিত। এটি SMB v3.0 থেকে সাপোর্ট করা হয় (Windows 8/Windows Server 2012 বা নতুন)। ডিফল্ট মান
RequirePrivacy=0। আপনার নেটওয়ার্কে পুরনো Windows ভার্সন (Windows 7/Windows Server 2008 R2 বা তার আগের) এর কম্পিউটার বা ডোমেন কন্ট্রোলার থাকলেRequirePrivacy=1অপশন ব্যবহার করবেন না। অন্যথায় লিগেসি ক্লায়েন্টরা ডোমেন কন্ট্রোলারের নেটওয়ার্ক শেয়ার্ড ফোল্ডার অ্যাক্সেস করতে পারবে না।
মূলত এই পরিবর্তনগুলো 2015 সালে Windows 10-এ সিকিউরিটি আপডেট MS15-011 এবং MS15-014 এর অংশ হিসেবে আনা হয়েছিল। এর ফলে Multiple UNC Provider (MUP) অ্যালগরিদমে পরিবর্তন হয় যা এখন ডোমেন কন্ট্রোলারেরкриটিক্যাল ফোল্ডার অ্যাক্সেস করার জন্য বিশেষ নিয়ম ব্যবহার করে: \\*\SYSVOL এবং \\*\NETLOGON।
প্রোটেক্টেড UNC পাথগুলো Windows 7 এবং Windows 8.1-এ ডিফল্টভাবে নিষ্ক্রিয় থাকে।
SYSVOL এবং NETLOGON অ্যাক্সেস করতে Windows 10-এ Group Policy ব্যবহার করে UNC hardening সেটিংস পরিবর্তন করা যায়। Hardened UNC Paths পলিসিতে বিভিন্ন UNC পাথ অ্যাক্সেসের জন্য স্পেশাল সিকিউরিটি সেটিংস ব্যবহার করা যায়।
- Local Group Policy Editor (
gpedit.msc) খুলুন; - Computer Configuration → Administrative Templates → Network → Network Provider সেকশনে যান;
- Hardened UNC Paths পলিসি সক্রিয় করুন;
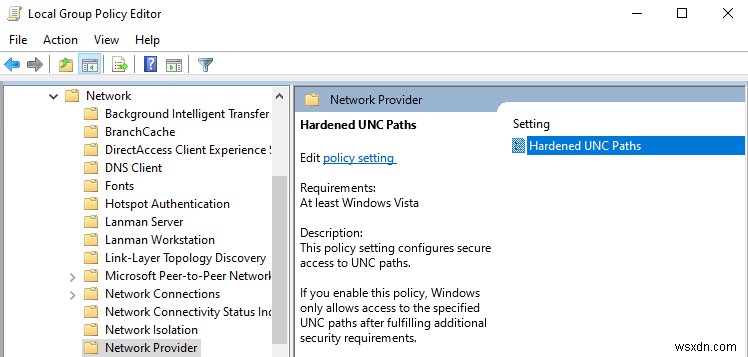
- Show বাটনে ক্লিক করুন এবং Netlogon ও Sysvol-এর UNC পাথের জন্য এন্ট্রি তৈরি করুন। নির্দিষ্ট ফোল্ডারগুলোর UNC hardening সম্পূর্ণ নিষ্ক্রিয় করতে (প্রস্তাবিত নয়!), নিচের মানগুলো নির্দিষ্ট করুন:
RequireMutualAuthentication=0,RequireIntegrity=0,RequirePrivacy=0
আপনি UNC পাথের নিচের ফরম্যাটগুলো ব্যবহার করতে পারেন:
\\192.168.200.2(ডোমেন কন্ট্রোলারের IP ঠিকানা)\\domain.com\\DCName
অথবা UNC পাথ নির্বিশেষে Sysvol এবং Netlogon অ্যাক্সেস অনুমতি দিতে (যেকোনো DC-তে):
\\*\SYSVOL\\*\NETLOGON
আপনার প্রয়োজনীয় সব ডোমেন (ডোমেন কন্ট্রোলার) নাম বা IP ঠিকানা নির্দিষ্ট করুন।
Microsoft নিরাপদে ক্রিটিক্যাল UNC ডিরেক্টরি অ্যাক্সেস করার জন্য এই সেটিংস রিকমেন্ড করে:
- \\*\NETLOGON
RequireMutualAuthentication=1, RequireIntegrity=1 - \\*\SYSVOL
RequireMutualAuthentication=1, RequireIntegrity=1
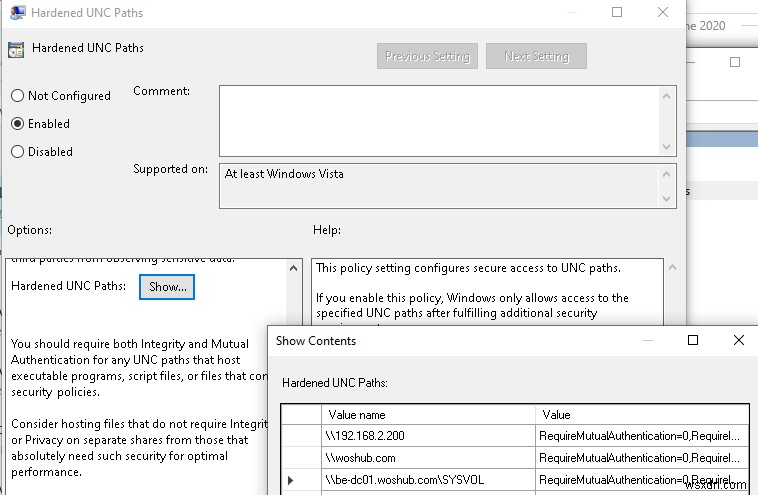
এখন আপনার কম্পিউটারে gpupdate /force কমান্ড দিয়ে পলিসি আপডেট করুন এবং নিশ্চিত করুন যে Sysvol এবং Netlogon অ্যাক্সেস করা যাচ্ছে।
এই প্যারামিটারগুলো কেন্দ্রীয় ডোমেন GPO বা ক্লায়েন্টে নিচের কমান্ডগুলো দিয়ে কনফিগার করা যায়: (এই কমান্ডগুলো SYSVOL এবং NETLOGON ফোল্ডার ডোমেন কন্ট্রোলারে অ্যাক্সেস করার সময় Kerberos অথেন্টিকেশন নিষ্ক্রিয় করবে। NTLM ব্যবহার হবে এবং আপনি DC-র IP ঠিকানা দিয়ে প্রোটেক্টেড ফোল্ডার খুলতে পারবেন।)
reg add HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\NetworkProvider\HardenedPaths /v "\\*\SYSVOL" /d "RequireMutualAuthentication=0" /t REG_SZ /f
 reg add HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\NetworkProvider\HardenedPaths /v "\\*\NETLOGON" /d "RequireMutualAuthentication=0" /t REG_SZ /f
এই কমান্ডগুলো নিচের পরিস্থিতিতে সহায়ক হতে পারে:
- ডোমেন কন্ট্রোলারে পুরনো ভার্সনের অ্যাডমিনিস্ট্রেটিভ টেমপ্লেট আছে (Windows Server 2008 R2/ Windows Server 2012 চলমান DC) যাতে Hardened UNC Paths প্যারামিটার নেই;
- Sysvol অ্যাক্সেস ন मिल পাতে ক্লায়েন্টরা ডোমেন পলিসি সেটিংস পেতে পারছে না এবং আপনি এই রেজিস্ট্রি সেটিংস ডিপ্লয় করতে পারছেন না।
