

এই আর্টিকেলে আমরা দেখাবো কীভাবে/System State ব্যাকআপ থেকে Active Directory ডোমেন কন্ট্রোলার পুনঃস্থাপন করতে হয় (Active Directory ব্যাকআপ সম্পর্কিত আর্টিকেলটি দেখুন) এবং AD DC রিকভারির ধরন ও নীতিমালা আলোচনা করবো।
মান लीজিয়ে, আপনার AD ডোমেন কন্ট্রোলার ব্যর্থ হয়েছে এবং আপনি ব্যাকআপ কপি থেকে তা পুনঃস্থাপন করতে চান। আপনার DC পুনঃস্থাপন শুরু করার আগে আপনাকে বুঝতে হবে কোন সিনেরিও ব্যবহার করতে হবে। এটি নির্ভর করে আপনার নেটওয়ার্কে অন্য ডোমেন কন্ট্রোলার আছে কিনা এবং তাদের ওপর Active Directory ডাটাবেসের স্বাস্থ্যের ওপর।
রেপ্লিকেশন ব্যবহার করে ডোমেন কন্ট্রোলার কীভাবে পুনঃস্থাপন করবেন?
স্ট্যান্ডার্ড AD রেপ্লিকেশন মাধ্যমে DC রিকভারি পুরোপুরি ব্যাকআপ থেকে DC রিস্টোর নয়। এই সিনেরিওটি ব্যবহার করা যায় যদি আপনার এন্টারপ্রাইজ নেটওয়ার্কে একাধিক ডোমেন কন্ট্রোলার থাকে এবং সেগুলো সবই অপারেবল থাকে। এই পদ্ধতিতে একই সাইটে নতুন সার্ভার ইনস্টল করে তাকে নতুন ADDS ডোমেন কন্ট্রোলার হিসেবে প্রোমোট করা হয়। পুরানো DC কে AD থেকে সরিয়ে দেওয়া হয়।
এটি সবচেয়ে সহজ পথ যা কোনো অনিবর্তন AD পরিবর্তনের সাথে জড়িত নয়। এই সিনেরিওতে ntds.dit ডাটাবেস, GPO ফাইল এবং SYSVOL ফোল্ডারের কন্টেন্ট অনলাইন থাকা DCs থেকে নতুন ডোমেন কন্ট্রোলারে স্বয়ংক্রিয়ভাবে রেপ্লিকেট হয়।
যদি ADDS ডাটাবেস ছোট হয় এবং অন্য DC হাই-স্পিড নেটওয়ার্ক লিংকে উপলব্ধ থাকে, তবে উপরে বর্ণিত পদ্ধতি ব্যাকআপ কপি থেকে DC রিস্টোর করার চেয়ে দ্রুত হয়।
Active Directory রিস্টোরের ধরন: Authoritative এবং Non-Authoritative
ব্যাকআপ থেকে Active Directory DC রিস্টোরের দুটি ধরন আছে যা আপনাকে চেষ্টা করার আগে ভালোভাবে বুঝতে হবে:
- Authoritative Restore — আপনার AD অবজেক্টগুলো রিস্টোর করার পর, রিস্টোর করা DC থেকে অন্যান্য সব ডোমেন কন্ট্রোলার felé রেপ্লিকেশন হয়। এই রিস্টোর টাইপটি তখন ব্যবহৃত হয় যখন একক DC বা সব DC একসাথে ব্যর্থ হয়ে যায় (যেমন র্যানসমওয়্যার বা ভাইরাস আক্রমণের পর) বা ক্ষতিগ্রস্ত NTDS.DIT ডাটাবেস ডোমেন জুড়ে রেপ্লিকেট হয়েছে। এই মোডে সকল রিস্টোর করা AD অবজেক্টের USN (Update Sequence Number) মান ১০০,০০০ বাড়ায় দেওয়া হয়। ফলে DCs রিস্টোর করা অবজেক্টগুলোকে নতুনরূপে দেখে এবং সেগুলো ডোমেনে রেপ্লিকেট হয়। Authoritative Restore খুব সাবধানতার সাথে ব্যবহার করুন!!! Authoritative Restore-এ আপনি ব্যাকআপ তৈরি করার পর হয়ে যাওয়া অধিকাংশ AD পরিবর্তন হারাবেন (AD গ্রুপ মেম্বারশিপ, Exchange অ্যাট্রিবিউট ইত্যাদি)।
- Non-authoritative Restore — আপনার AD ডাটাবেস রিস্টোর করার পর, কন্ট্রোলার অন্য DCs কে জানায় যে এটি ব্যাকআপ থেকে রিস্টোর করা হয়েছে এবং এর সর্বশেষ AD পরিবর্তনগুলো দরকার (DC-এর জন্য নতুন DSA Invocation ID তৈরি হয়)। এই রিকভারি পদ্ধতি রিমোট সাইটে ব্যবহার করা যায় যখন বড় AD ডাটাবেস ধীর WAN চ্যানেলের মাধ্যমে দ্রুত রেপ্লিকেট করা কঠিন বা আপনার সার্ভারে কিছু গুরুত্বপূর্ণ ডেটা বা অ্যাপ্লিকেশন থাকলে।
System State ব্যাকআপ থেকে Active Directory ডোমেন কন্ট্রোলার পুনঃস্থাপন
মান করুন, আপনার ডোমেনে শুধু একটি DC আছে। যেকোনো কারণে সেটি যে ফিজিক্যাল সার্ভারে চলে তা ব্যর্থ হয়েছে।
আপনার ডোমেন কন্ট্রোলারের একটি আপ-টু-ডেট System State আছে, এবং আপনি Authoritative Restore ব্যবহার করে একটি बिलকুল নতুন সার্ভারে Active Directory পুনঃস্থাপন করতে চান।
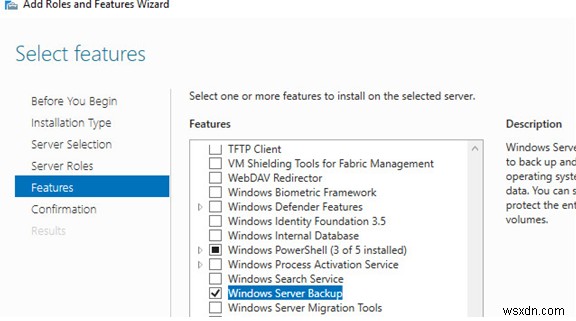
DC রিস্টোর শুরু করতে আপনাকে ব্যর্থ DC-তে থাকা একই Windows Server ভার্সন ইনস্টল করতে হবে। আপনার ইনস্টল করা Windows Server-এ ADDS রোল (কনফিগার না করুন) এবং Windows Server Backup ফিচার ইনস্টল করুন।
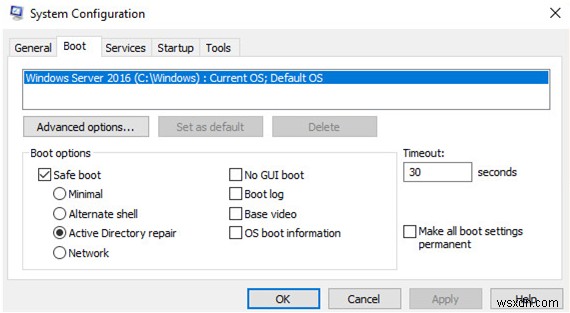
Active Directory রিস্টোর করতে আপনাকে সার্ভারকে DSRM (Directory Services Restore Mode) মোডে বুট করতে হবে। এজন্য msconfig চালু করুন এবং Boot ট্যাবে Safe Boot → Active Directory repair অপশনটি নির্বাচন করুন।
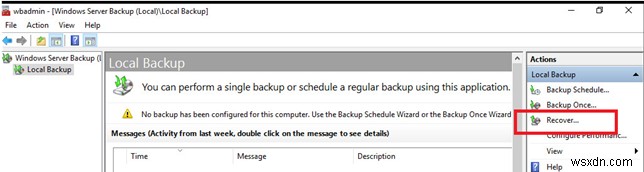
সার্ভারটি রিস্টার্ট করুন। এটি DSRM-এ বুট হবে। Windows Server Backup (wbadmin) চালু করুন এবং ডান পাশের মেনু থেকে Recover নির্বাচন করুন।
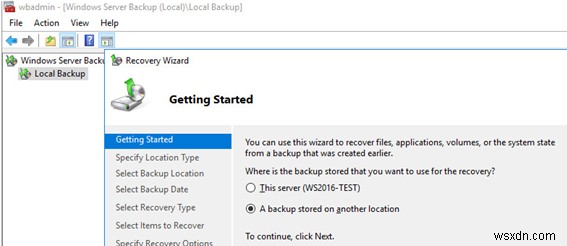
Recovery Wizard-এ 'A backup stored on another location' চেক করুন।
তারপর সেই ড্রাইভটি নির্বাচন করুন যেখানে পুরানো AD ডোমেন কন্ট্রোলারের ব্যাকআপ সংরক্ষিত আছে বা UNC পাথ নির্দিষ্ট করুন।
WSB আপনার ব্যাকআপ ড্রাইভে দেখতে পেতে, WindowsImageBackup ডিরেক্টরিটি ব্যাকআপসহ রুট ড্রাইভ ফোল্ডারে রাখুন। আপনার ড্রাইভে ব্যাকআপ আছে কিনা নিশ্চিত করতে এই কমান্ডটি চালান:
wbadmin get versions -backupTarget:D:
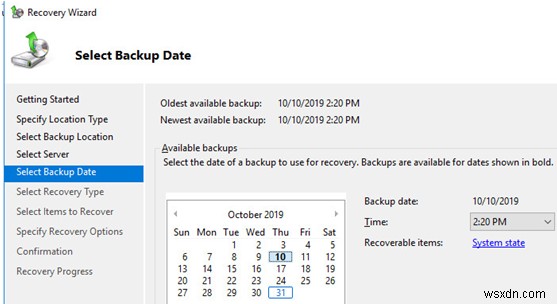
রিস্টোরের জন্য ব্যাকআপের তারিখ নির্বাচন করুন।
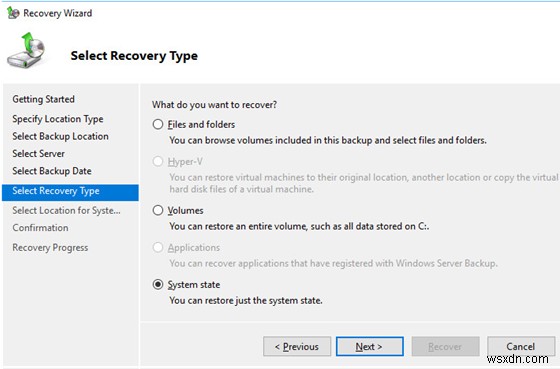
System State রিস্টোর করার জন্য চেক করুন।
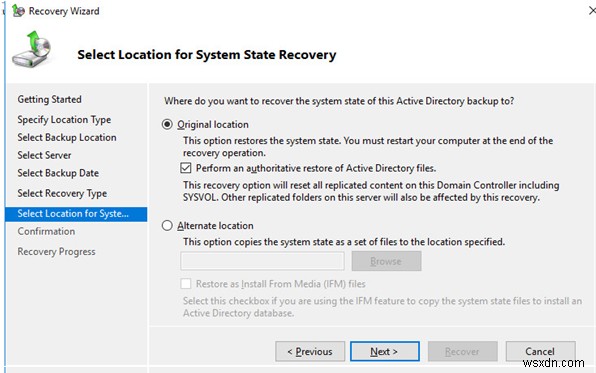
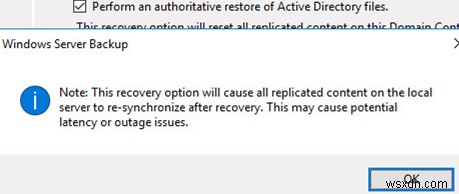
Original location নির্বাচন করুন এবং Perform an authoritative restore of Active Directory files চেক করুন।
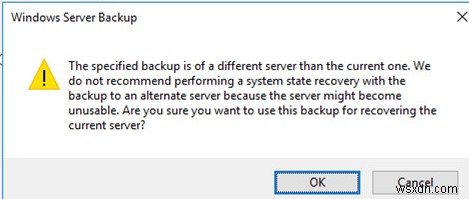
সিস্টেম একটি সতর্কতা দেখাবে যে এটি অন্য সার্ভারের ব্যাকআপ এবং ভিন্ন সার্ভারে রিস্টোর করলে কাজ নাও করতে পারে। OK ক্লিক করুন।
আরেকটি সতর্কতাও সম্মত হন:
Windows Server Backup Note: This recovery option will cause replicated content on the local server to re-synchronize after recovery. This may cause potential latency or outage issues.
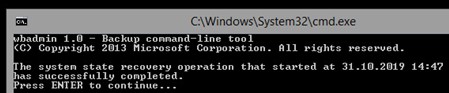
তারপর নতুন সার্ভারে AD ডোমেন কন্ট্রোলার রিকভারির প্রক্রিয়া শুরু হবে। এটি শেষ হলে সার্ভার রিবুট চাইবে (নতুন সার্ভারের নাম ব্যাকআপ থেকে DC হোস্টনেমে পরিবর্তন হয়বে)।
সার্ভারকে নরমাল মোডে বুট করুন (msconfig ব্যবহার করে DSRM নিষ্ক্রিয় করুন)।
ডোমেন অ্যাডমিনিস্ট্রেটর সুবিধাসহ অ্যাকাউন্ট দিয়ে সার্ভারে লগইন করুন।
প্রথমবার Active Directory Users and Computers (ADUC) কনসোল চালু করলে আমার নিচের এররটি দেখা দিল:
Active Directory Domain Services Naming information cannot be located for the following reason: The server is not operational.
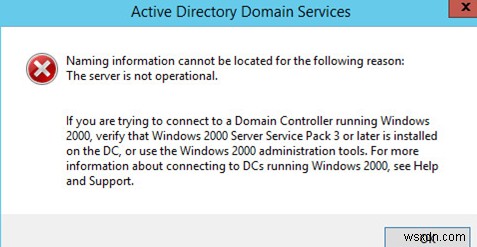
রিস্টোর করা ডোমেন কন্ট্রোলারে SYSVOL এবং NETLOGON ফোল্ডার ছিল না। এই এরর ফিক্স করতে:
regedit.exeচালান;- রেজিস্ট্রি কী HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Netlogon\Parameters এ যান;
- SysvolReady মানকে 0 থেকে 1 এ পরিবর্তন করুন;
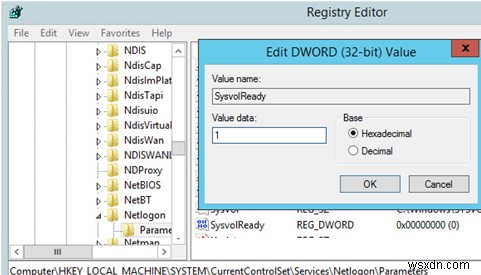
- তারপর NetLogon সার্ভিস রিস্টার্ট করুন:
net stop netlogon & net start netlogon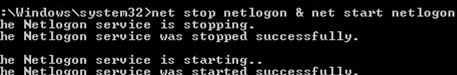
আরেকবার ADUC খুলে দেখুন। আপনার ডোমেন স্ট্রাকচার দেখতে পাবেন।
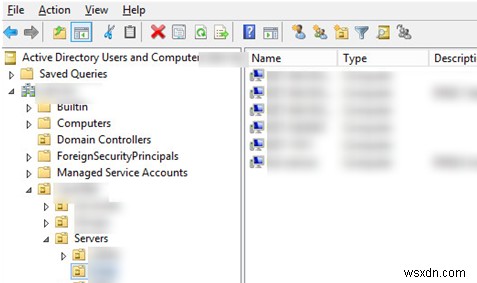
তাহলে আপনি সফলভাবে Authoritative Restore মোডে আপনার AD ডোমেন কন্ট্রোলার রিকভার করেছেন। তারপর Active Directory-এ সব অবজেক্ট অন্যান্য ডোমেন কন্ট্রোলারগুলোর দিকে স্বয়ংক্রিয়ভাবে রেপ্লিকেট হবে।
যদি আপনার ডোমেনে শুধু একটি DC থাকে, নিশ্চিত করুন যে সেটি সব ৫টি FSMO রোল ধারণ করছে এবং প্রয়োজনে সেগুলো seize করুন।
ব্যাকআপ থেকে পৃথক AD অবজেক্ট কীভাবে রিস্টোর করবেন?
যদি আপনি নির্দিষ্ট AD অবজেক্ট রিস্টোর করতে চান, Active Directory Recycle Bin ব্যবহার করুন। যদি টম্বстоন লাইফটাইম ইতিমধ্যে শেষ হয়ে গেছে বা Active Directory Recycle Bin সক্রিয় না থাকে, তবে Authoritative Restore মোড ব্যবহার করে পৃথক AD অবজেক্ট রিকভার করা যায়।
সংক্ষেপে প্রক্রিয়াটি নিচের ধাপগুলো:
- DC কে DSRM মোডে বুট করুন;
- উপলব্ধ ব্যাকআপের তালিকা দেখুন:
wbadmin get versions - নির্বাচিত ব্যাকআপের রিকভারি শুরু করুন:
wbadmin start systemstaterecovery –version:[your_version] - DC রিস্টোর কনফার্ম করুন (Non-Authoritative মোডে)
- রিস্টার্ট হওয়ার পর
ntdsutilচালান activate instance ntdsauthoritative restore
রিস্টোর করতে চাওয়া অবজেক্টের পূর্ণ LDAPl পাথ নির্দিষ্ট করুন। আপনি পুরো OU রিস্টোর করতে পারেন:
restore subtree ″OU=Users,DC=woshub,DC=com″
বা একক AD অবজেক্ট:
restore object “cn=Test,OU=Users,DC=woshub,DC=com”
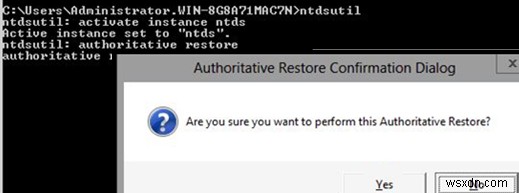
এই কমান্ডটি নির্দিষ্ট অবজেক্ট (পাথ) গুলোর অন্য ডোমেন কন্ট্রোলার থেকে রেপ্লিকেশন বাধা দেবে এবং অবজেক্টের USN ১০০,০০০ বাড়িয়ে দেবে।
ntdsutil থেকে বের হওয়া: quit
DC কে নরমাল মোডে বুট করুন এবং নিশ্চিত করুন যে অবজেক্টটি রিস্টোর হয়েছে।
