

আপনি Active Directory ব্যবহার করে ক্লায়েন্ট কম্পিউটার থেকে BitLocker রিকভারি কী (পাসওয়ার্ড) এর সুরক্ষিত ব্যাকআপ সংরক্ষণ করতে পারেন। এটি খুব সুবিধাজনক যদি একাধিক ব্যবহারকারী BitLocker ব্যবহার করে তাদের ডেটা এনক্রিপ্ট করে। আপনি আপনার ডোমেনে গ্রুপ পলিসি কনফিগার করতে পারেন যাতে যেকোনো ড্রাইভ BitLocker দিয়ে এনক্রিপ্ট করলে কম্পিউটার তার রিকভারি কী তার কম্পিউটার অবজেক্ট অ্যাকাউন্টে AD-এ সংরক্ষণ করবে (LAPS ব্যবহার করে জেনারেট করা লোকাল অ্যাডমিন পাসওয়ার্ড সংরক্ষণের মতো)।
BitLocker রিকভারি কী AD-এ সংরক্ষণের জন্য গ্রুপ পলিসি কনফিগার করা
BitLocker রিকভারি কী অটোমেটিক্যালি Active Directory ডোমেনে সংরক্ষণ (ব্যাকআপ) করার জন্য একটি স্পেশাল GPO কনফিগার করতে হবে।
- Domain Group Policy Management কনসোল (
gpmc.msc) খুলুন, একটি নতুন GPO তৈরি করুন এবং এটি কম্পিউটারवाले OU-তে লিংক করুন যেগুলোতে আপনি AD-এ অটোমেটিক BitLocker কী সংরক্ষণ সক্ষম করতে চান; - Computer Configuration → Administrative Templates → Windows Components → BitLocker Drive Encryption-এ যান;
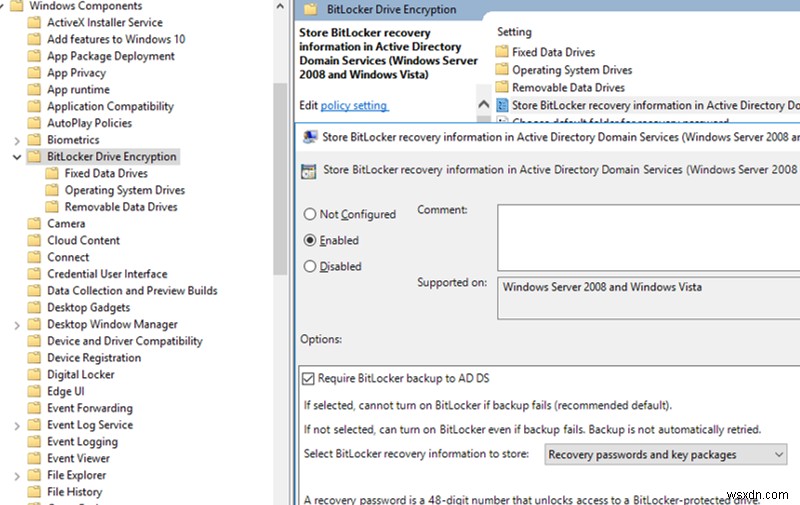
- Store BitLocker recovery information in Active Directory Domain Services পলিসি নিচের সেটিংসসহ সক্ষম করুন: Require BitLocker backup to AD DS এবং Select BitLocker recovery information to store: Recovery passwords and key packages;
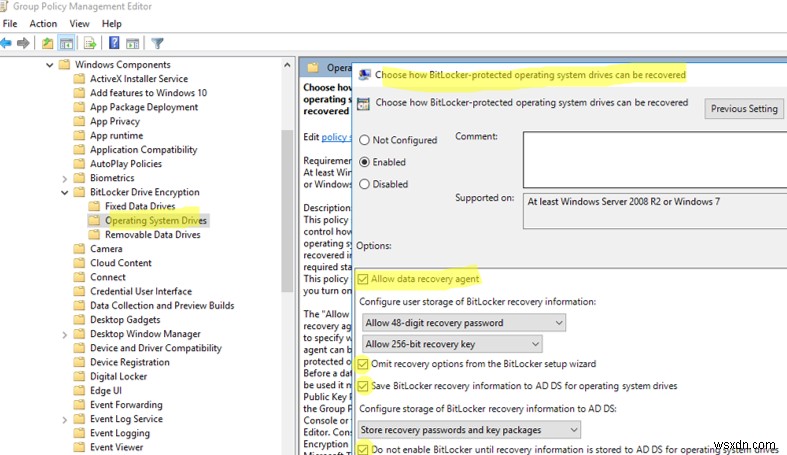
- তারপর Computer Configuration → Policies → Administrative Templates → Windows Components → BitLocker Drive Encryption → Operating System Drives-এ যান এবং Choose how BitLocker-protected operating system drives can be recovered পলিসি সক্ষম করুন। নোট করুন যে Do not enable BitLocker until recovery information is stored to AD DS for operating system drives চেক করা রিকমেন্ডেড। আপনি যদি এই অপশন চেক করেন, তবে কম্পিউটার AD-এ নতুন রিকভারি কী সংরক্ষণ না করলে BitLocker ড্রাইভ এনক্রিপশন শুরু করবে না (আপনি যদি মোবাইল ইউজার হন, তবে ডোমেন নেটওয়ার্কের পরবর্তী কানেকশন পর্যন্ত অপেক্ষা করতে হবে);
- আমাদের কেসে, অপারেটিং সিস্টেম ড্রাইভের জন্য অটোমেটিক BitLocker কী সংরক্ষণ সক্ষম করা হয়েছে। আপনি যদি এক্সটার্নাল মিডিয়া ডিভাইস বা অন্যান্য ড্রাইভের জন্য BitLocker রিকভারি কী সংরক্ষণ করতে চান, তবে এই GPO সেকশনগুলোতে সাদৃশ্য পলিসি কনফিগার করুন: Fixed Data Drives এবং Removable Data Drives;
- ক্লায়েন্টগুলোর গ্রুপ পলিসি সেটিংস আপডেট করুন:
gpupdate /force - আপনার উইন্ডোজ ১০ Pro কম্পিউটারের সিস্টেম ড্রাইভ BitLocker দিয়ে এনক্রিপ্ট করুন (Turn BitLocker on);
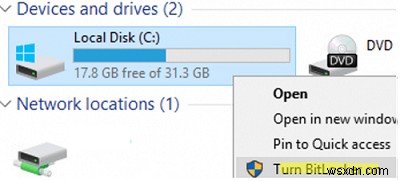
- Windows ১০ কম্পিউটারের BitLocker রিকভারি কী Active Directory-এ সংরক্ষণ করবে এবং ড্রাইভ এনক্রিপ্ট করবে। একটি কম্পিউটারের জন্য একাধিক BitLocker রিকভারি পাসওয়ার্ড থাকতে পারে (যেমন, বিভিন্ন রিমুভেবল ডিভাইসের জন্য)।
যদি কম্পিউটার ডিস্ক ইতিমধ্যে BitLocker দিয়ে এনক্রিপ্ট করা থাকে, তবে আপনি ম্যানুয়ালি AD-এ সিঙ্ক করতে পারেন। কমান্ড চালান:
manage-bde -protectors -get c:
Numerical Password ID মান কপি করুন (উদাহরণস্বরূপ, 22A6A1F0-1234-2D21-AF2B-7123211335047)।
কারেন্ট কম্পিউটারের AD অ্যাকাউন্টে রিকভারি কী সংরক্ষণ করতে নিচের কমান্ড চালান:
manage-bde -protectors -adbackup C: -id {22A6A1F0-1234-2D21-AF2B-7123211335047}
আপনি এই মেসেজটি দেখবেন:
Recovery information was successfully backed up to Active Directory
অথবা PowerShell ব্যবহার করে আপনার সিস্টেম ড্রাইভের BitLocker রিকভারি কী Active Directory-এ ব্যাকআপ করুন:
BackupToAAD-BitLockerKeyProtector -MountPoint $env:SystemDrive -KeyProtectorId ((Get-BitLockerVolume -MountPoint $env:SystemDrive ).KeyProtector | where {$_.KeyProtectorType -eq "RecoveryPassword" }).KeyProtectorId
Active Directory-এ BitLocker রিকভারি কী দেখা এবং ম্যানেজ করা
Active Directory Users and Computers স্ন্যাপ-ইন (ADUC, dsa.msc) থেকে BitLocker রিকভারি কী ম্যানেজ করতে, আপনাকে Remote Server Administration Tools (RSAT) ইনস্টল করতে হবে।
Windows Server-এ, আপনি Server Manager ব্যবহার করে BitLocker Drive Encryption Administration Utility ফিচার ইনস্টল করতে পারেন (এতে BitLocker Drive Encryption Tools এবং BitLocker Recovery Password Viewer থাকে)।
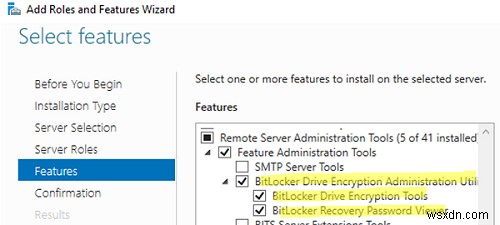
অথবা PowerShell ব্যবহার করে এই Windows Server ফিচারগুলো ইনস্টল করুন:
Install-WindowsFeature RSAT-Feature-Tools-BitLocker-BdeAducExt, RSAT-Feature-Tools-BitLocker-RemoteAdminTool, RSAT-Feature-Tools-BitLocker
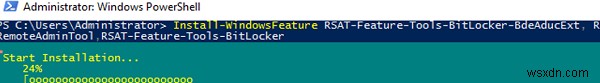
Windows 10-এ আপনাকে RSAT-Feature-Tools-BitLocker RSAT থেকে ইনস্টল করতে হবে।
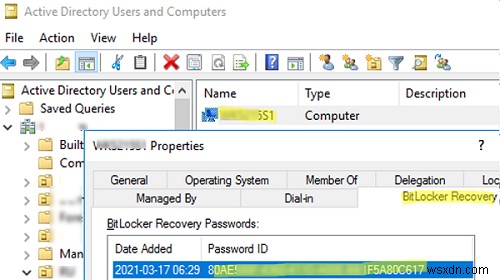
এখন, ADUC কনসোলে যেকোনো কম্পিউটারের প্রোপার্টিজ খুললে আপনি একটি নতুন BitLocker Recovery ট্যাব দেখবেন।
এখান থেকে আপনি কবে পাসওয়ার্ড তৈরি হয়েছে, Password ID এবং BitLocker রিকভারি কী পেতে পারেন।
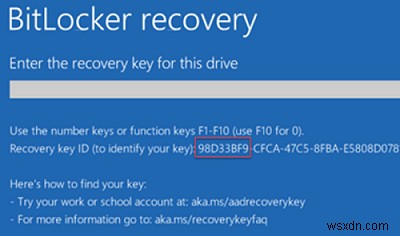
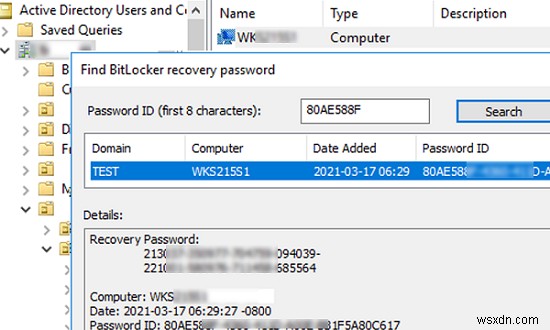
তারপর যদি কোনো ব্যবহারকারী তার BitLocker পাসওয়ার্ড ভুলে যায়, তবে সে কম্পিউটার স্ক্রিনে দেখানো রিকভারি কীর প্রথম ৮ সিম্বল অ্যাডমিনিস্ট্রেটরকে বলতে পারেন, এবং অ্যাডমিনিস্ট্রেটর ADUC-এ Action → Find BitLocker recovery password ব্যবহার করে কম্পিউটারের রিকভারি কী খুঁজে বের করে ব্যবহারকারীকে দিতে পারেন। রিকভারি পাসওয়ার্ড (৪৮-ডিজিট নম্বর) BitLocker-প্রোটেক্টেড ড্রাইভ আনলক করতে সাহায্য করবে।
ডিফল্টভাবে, শুধু ডোমেন অ্যাডমিনিস্ট্রেটররা BitLocker রিকভারি কী দেখতে পান। Active Directory-এ, আপনি যেকোনো ইউজার গ্রুপকে নির্দিষ্ট OU-এ BitLocker রিকভারি কী দেখার পারমিশন ডেলিগেট করতে পারেন। এর জন্য msFVE-RecoveryInformation অ্যাট্রিবিউট ভ্যালু देखनेের পারমিশন ডেলিগেট করুন।
তাহলে, এই নিবন্ধে আমরা দেখিয়েছি কিভাবে BitLocker রিকভারি কী Active Directory-এ অটোমেটিক্যালি ব্যাকআপ কনফিগার করতে হয়। যদি কোনো ব্যবহারকারী BitLocker পাসওয়ার্ড ভুলে যায়, তবে আপনি সেটি পেয়ে ব্যবহারকারীর ডিভাইসের ডেটা অ্যাক্সেস রিস্টোর করতে পারেন।
যদি হার্ড ড্রাইভের BitLocker সিস্টেম ইনফরমেশন এরিয়া ড্যামেজ হয়, তবে আপনি এই নিবন্ধ অনুসারে ডেটা ডিক্রিপ্ট করার চেষ্টা করতে পারেন।
