Windows Server Core কম রিসোর্স প্রয়োজন, বেড়ায়ে যাওয়া স্থিতিশীলতা এবং নিরাপত্তা (কম কোড এবং আপডেটের কারণে) অ্যাক্টিভ ডিরেক্টরি ডোমেন কন্ট্রোলার রোল হোস্ট করার জন্য একটি ভালো প্ল্যাটফর্ম। এই নিবন্ধে আমরা দেখব কিভাবে PowerShell ব্যবহার করে Windows Server Core 2019-এ নতুন বা বিদ্যমান Active Directory ফореস্টে ডোমেন কন্ট্রোলার ইনস্টল করতে হয়।
PowerShell ব্যবহার করে Active Directory ডোমেন কন্ট্রোলার ইনস্টল করার পদ্ধতি
একটি নতুন হোস্টে (ফিজিক্যাল বা ভার্চুয়াল) Windows Server Core ইনস্টল করুন, বেসিক হোস্ট সেটিংস কনফিগার করুন: হোস্টনেম সেট করুন, নেটওয়ার্ক সেটিংস (স্ট্যাটিক IP ঠিকানা, সাবনেট মাস্ক, গেটওয়ে, DNS), ডেট/টাইম, টাইম জোন, ইত্যাদি।
Rename-Computer -NewName hb-dc03
 Get-NetAdapter
 $ip = "192.168.13.11"
 $gw="192.168.13.1"
 $dns = "192.168.13.10"
 New-NetIPAddress -InterfaceAlias Ethernet -IPAddress $ip -AddressFamily IPv4 -PrefixLength 24 –DefaultGateway $gw
 Set-DnsClientServerAddress -InterfaceAlias Ethernet -ServerAddresses $dns
এই ধাপগুলো বিস্তারিতভাবে বর্ণনা আছে: Basic Commands for Configuring a Windows Server Core Installation নিবন্ধে।
পরবর্তী ধাপ হল Active Directory Domain Services (ADDS) রোল ইনস্টল করা। PowerShell কনসোলে নিচের কমান্ড চালান:
Install-WindowsFeature AD-Domain-Services –IncludeManagementTools -Verbose
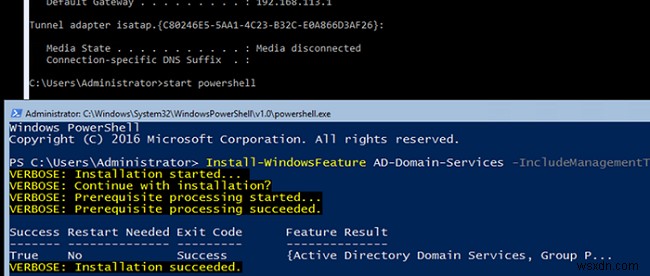
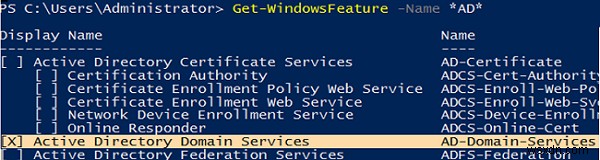
AD-Domain-Services রোল ইনস্টল হয়েছে কিনা নিশ্চিত করুন:
Get-WindowsFeature -Name *AD*
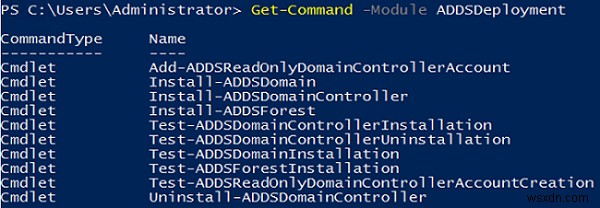
ADDS রোল ইনস্টল হলে, নতুন ডোমেন, ফореস্ট, বা অতিরিক্ত ডোমেন কন্ট্রোলার ডিপ্লয় করতে ADDSDeployment মডিউলের কমান্ডলেটগুলো ব্যবহার করা যায়:
Get-Command -Module ADDSDeployment
তিনটি সম্ভাব্য সিনেরিও:
- নতুন Active Directory ফореস্ট ইনস্টলেশন:
Install-ADDSForest -DomainName woshub.com -ForestMode Win2016 -DomainMode Win2016 -DomainNetbiosName WOSHUB -InstallDns:$true Install-ADDSDomainকমান্ডলেট দিয়ে বিদ্যমান Active Directory ফореস্টে নতুন ডোমেন তৈরি করা যায়Install-ADDSDomainController– বিদ্যমান Active Directory ডোমেনে নতুন (অতিরিক্ত) ডোমেন কন্ট্রোলার যোগ করা যায়
যদি RODC ডোমেন কন্ট্রোলার ডিপ্লয় করতে চান, তবে Add-ADDSReadOnlyDomainControllerAccount কমান্ডলেট ব্যবহার করুন।
বেশিরভাগ কেসে ৩ নম্বর সিনেরিও ব্যবহার হয় — বিদ্যমান Active Directory ডোমেনে একটি অতিরিক্ত ডোমেন কন্ট্রোলার যোগ করা।
নতুন ডোমেন কন্ট্রোলার প্রোমোট করার আগে নিশ্চিত করুন যে আপনার Active Directory ডোমেন সঠিকভাবে কাজ করছে। Dcdiag /v এবং AD রেপ্লিকেশন চেক করুন (repadmin /showrepl এবং repadmin /replsum)। নিশ্চিত করুন আপনার কাছে আপ-টু-ডেট AD ডোমেন কন্ট্রোলার বেকআপ আছে।
সিম্পল সিনেরিওতে, যখন আপনি Default-First-Site-Name সাইটে একটি নতুন অতিরিক্ত DC যোগ করতে চান, নিচের কমান্ড চালান:
Install-ADDSDomainController -DomainName woshub.com -InstallDns -Credential (get-credential WOSHUB\Administrator) -DatabasePath "D:\ADDS\DB" -LogPath "D:\ADDS\Log" -SysvolPath "D:\ADDS\SYSVOL"
এই উদাহরণে, AD ডাটাবেস, লগ, এবং SYSVOL আলাদা ডিস্কে স্টোর করার জন্য নির্দিষ্ট করা হয়েছে। ডিফল্টভাবে এগুলো %SYSTEMROOT%\NTDS এবং %SYSTEMROOT%\SYSVOL-এ থাকে।
আপনি সেই Active Directory সাইটটিও নির্দিষ্ট করতে পারেন যেখানে আপনি আপনার নতুন ডোমেন কন্ট্রোলার রাখতে চান। আমরা এছাড়া নির্দিষ্ট করব যে DC গ্লোবাল ক্যাটালগ হবে এবং ConvertTo-SecureString কমান্ড ব্যবহার করে DSRM (Directory Services Restore Mode) পাসওয়ার্ড সেট করব:
Install-ADDSDomainController -DomainName woshub.com -InstallDns:$true -NoGlobalCatalog:$false -SiteName 'Hamburg' -NoRebootOnCompletion:$true -Force:$true -SafeModeAdministratorPassword (ConvertTo-SecureString 'R0DCP@ssw0rd' -AsPlainText -Force) -Credential (get-credential WOSHUB\Administrator) –verbose
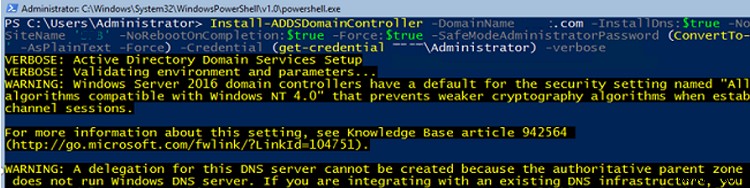
কমান্ড আউটপুট সতর্কতা সহ চেক করুন, যদি সব ঠিক থাকে তবে হোস্ট রিস্টার্ট করুন:
Restart-Computer
Server Core-এ ডোমেন কন্ট্রোলার হেলথ চেক করা
ডোমেন কন্ট্রোলার ইনস্টলেশনের পর, কিছু বেসিক চেক করুন নিশ্চিত করার জন্য যে নতুন ডোমেন কন্ট্রোলার সফলভাবে ডোমেনে যোগ হয়েছে এবং রেপ্লিকেশনে অংশ নিচ্ছে।
আপনি অন্য সার্ভার থেকে স্ট্যান্ডার্ড গ্রাফিক্যাল Active Directory স্ন্যাপ-ইন (dsa.msc, gpmc.msc, dnsmgmt.msc, dssite.msc, adsiedit.msc, domain.msc) বা RSAT ইনস্টল করা উইন্ডোজ ১০ কম্পিউটার (Rsat.ActiveDirectory.DS-LDS.Tool) দিয়ে Windows Server Core-এ ডোমেন কন্ট্রোলার ম্যানেজ করতে পারেন।
যেকোনো কম্পিউটারে ADUC (dsa.msc) কনসোল খুলুন এবং নিশ্চিত করুন যে নতুন DC Domain Controllers OU-তে দেখাচ্ছে।
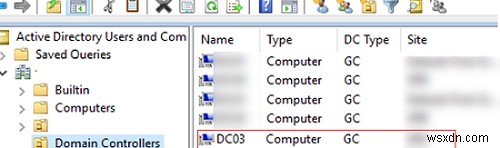
Windows Server Core রিস্টার্ট হলে, ডোমেন অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট দিয়ে হোস্টে লগইন করুন।
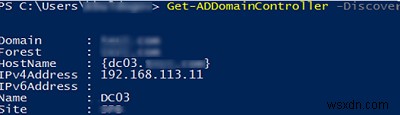
Get-ADDomainController কমান্ডলেট ব্যবহার করে নিশ্চিত করুন যে ডোমেন কন্ট্রোলার সঠিক AD সাইটে অবস্থিত:
Get-ADDomainController -Discover
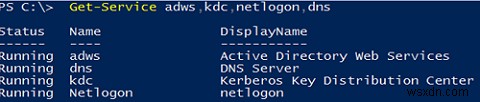
Active Directory সার্ভিসগুলো চলছে কিনা চেক করুন:
Get-Service adws,kdc,netlogon,dns
বিল্ট-ইন হিডেন অ্যাডমিন শেয়ার ছাড়াও SYSVOL এবং NETLOGON ফোল্ডার শেয়ার করা থাকতে হবে:
Get-SMBShare
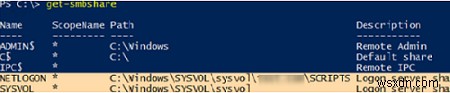
ইভেন্ট ভিউয়ারে ADDS ইভেন্ট আছে কিনা নিশ্চিত করুন:
Get-Eventlog "Directory Service" | Select-Object entrytype, source, eventid, message
 Get-Eventlog "Active Directory Web Services" | Select-Object entrytype, source, eventid, message
তারপর dcdiag কমান্ড দিয়ে টেস্ট করুন (সব স্টেজ Passed হতে হবে), এবং DCগুলোর মধ্যে রেপ্লিকেশন চেক করুন নিচের কমান্ডগুলো দিয়ে:
repadmin /replsummary
অথবা
Get-ADReplicationFailure -Target DC03
আপনার ডোমেন এবং ফোরেস্টে FSMO রোলগুলো কোথায় আছে চেক করুন। প্রয়োজনে FSMO রোলগুলো আপনার নতুন DC-এ ট্রান্সফার করুন:
Netdom /query FSMO
Active Directory হেলথ চেক স্ক্রিপ্টগুলোও ব্যবহার করতে পারেন।
Windows Admin Center (WAC) ব্যবহার করে AD ডোমেন কন্ট্রোলার ইনস্টলেশন
Windows Server Core-এ ডোমেন কন্ট্রোলার ইনস্টল করার জন্য Windows Admin Center (WAC) ওয়েব ইন্টারফেসও ব্যবহার করা যায়।
- আপনার Windows Server Core হোস্ট Windows Admin Center ইন্টারফেসে যোগ করুন;
- ADDS রোল ইনস্টল করতে Roles and Features সেকশন খুলুন, উপলব্ধ রোলের তালিকা থেকে Active Directory Domain Services সিলেক্ট করুন এবং Install ক্লিক করুন;
- রোল এবং অ্যাডমিনিস্ট্রেশন টুল ইনস্টলেশন কনফর্ম করুন;
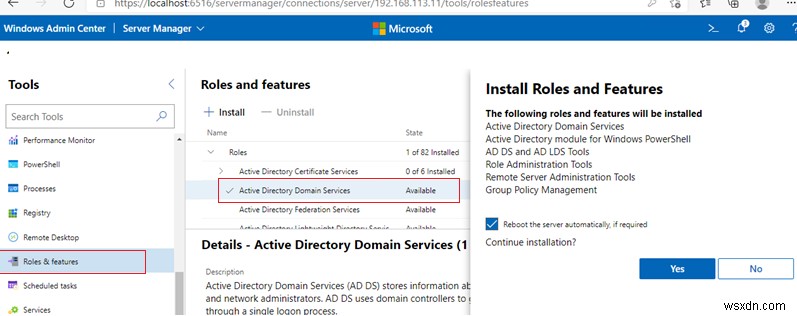
- Windows Server Core-কে ডোমেন কন্ট্রোলার হিসেবে প্রোমোট করতে পাওয়ারশেল ওয়েব কনসোল খুলুন এবং উপরের কমান্ডলেটগুলো ব্যবহার করে DC কনফিগার করুন;
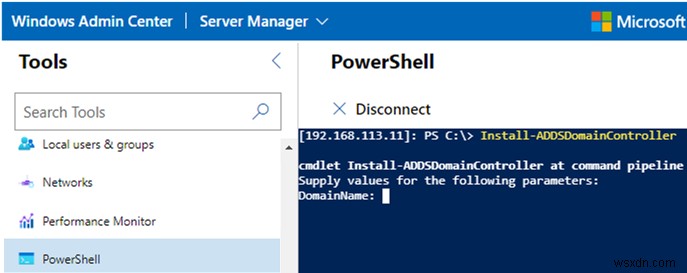
- DC ইনস্টলেশন শেষ হলে Server Core রিস্টার্ট করুন এবং ডোমেন অ্যাকাউন্ট ব্যবহার করে WAC-এ পুনরায় কানেক্ট করুন;
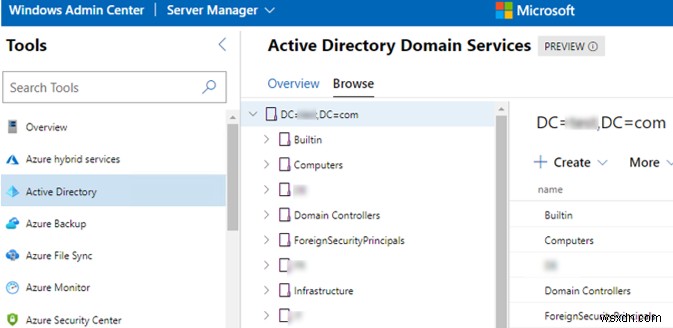
- ওয়েব ইন্টারফেস থেকে Active Directory ম্যানেজ করতে একটি স্পেশাল WAC এক্সটেনশন ইনস্টল করুন (এটি এখনও Preview মোডে)। ফলে আপনার Windows Admin Center-এ একটি নতুন সেকশন যোগ হবে, যেখানে আপনি আপনার AD ট্রি দেখতে এবং ম্যানেজ করতে পারবেন।