

Get-ADUser পাওয়ারশেল কমান্ডলেট আপনাকে একটি অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীর তথ্য, তার অ্যাট্রিবিউট এবং ডোমেন ব্যবহারকারীদের মধ্যে অনুসন্ধান করতে দেয়। এটি AD থেকে তথ্য পেতে ব্যবহৃত জনপ্রিয় পাওয়ারশেল কমান্ডলেটগুলির একটি। Get-ADUser কমান্ডলেট ব্যবহার করে আপনি AD ব্যবহারকারীর অ্যাকাউন্টের যেকোনো অ্যাট্রিবিউটের মান পেতে পারেন, অ্যাট্রিবিউটসহ ডোমেন ব্যবহারকারীদের তালিকা করতে পারেন, CSV ফাইলে ব্যবহারকারীর রিপোর্ট এক্সপোর্ট করতে পারেন এবং ডোমেন ব্যবহারকারীদের নির্বাচন ও ফিল্টার করতে বিভিন্ন মানদণ্ড ব্যবহার করতে পারেন।
অ্যাক্টিভ ডিরেক্টরি পাওয়ারশেল মডিউলে Get-ADUser কমান্ডলেট
Get-ADUser কমান্ডলেটটি অ্যাক্টিভ ডিরেক্টরির সাথে ইন্টারঅ্যাক্ট করার জন্য একটি বিশেষ মডিউলে অন্তর্ভুক্ত — Windows PowerShell-এর জন্য অ্যাক্টিভ ডিরেক্টরি মডিউল। RSAT-AD-PowerShell মডিউল কমান্ডলেটগুলি আপনাকে AD অবজেক্টগুলিতে বিভিন্ন অপারেশন সম্পাদন করতে সক্ষম করে।
নোট। আগে AD ব্যবহারকারীর অ্যাকাউন্টের অ্যাট্রিবিউট সম্পর্কে তথ্য পেতে হলে আপনাকে বিভিন্ন টুল ব্যবহার করতে হতো: ADUC কনসোল (সংরক্ষিত AD ক্যোয়ারী সহ), VBS স্ক্রিপ্ট, dsquery ইত্যাদি। এই সব টুল সহজেই Get-ADUser কমান্ডলেট দ্বারা প্রতিস্থাপিত হতে পারে।
এই উদাহরণে, আমরা দেখাব কীভাবে Get-ADUser পাওয়ারশেল কমান্ডলেট ব্যবহার করে ব্যবহারকারীর পাসওয়ার্ড শেষ কবে বদলানো হয়েছিল, পাসওয়ার্ড কবে এক্সপায়র হবে এবং অন্যান্য ব্যবহারকারীর বৈশিষ্ট্য সম্পর্কে তথ্য পেতে হয়।
RSAT-AD-PowerShell মডিউল ব্যবহার করতে, আপনাকে উন্নত পাওয়ারশেল কনসোল চালাতে হবে এবং নিম্নলিখিত কমান্ড দিয়ে মডিউল আমদানি করতে হবে:
Import-Module ActiveDirectory
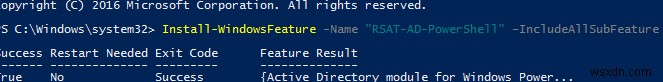
RSAT-AD-PowerShell মডিউলটি উইন্ডোজ সার্ভার ২০১২ (এবং তার পরবর্তী সংস্করণ)에서 ডিফল্টভাবে ইনস্টল থাকে যখন আপনি অ্যাক্টিভ ডিরেক্টরি ডোমেন সার্ভিসেস (AD DS) ভূমিকা স্থাপন করেন। একটি ডোমেন সদস্য উইন্ডোজ সার্ভার হোস্টে মডিউল ইনস্টল করতে, এই কমান্ডটি চালান:
Install-WindowsFeature -Name "RSAT-AD-PowerShell" –IncludeAllSubFeature
ডেস্কটপ উইন্ডোজ ১০/১১-এ Get-ADUser কমান্ডলেট ব্যবহার করতে, আপনাকে RSAT-এর উপযুক্ত সংস্করণ ইনস্টল করতে হবে। আপনি RSAT সক্ষম করতে পারেন সেটিংস -> অ্যাপস -> ঐচ্ছিক ফিচার -> একটি ফিচার যোগ করুন -> RSAT: অ্যাক্টিভ ডিরেক্টরি ডোমেন সার্ভিসেস এবং লাইটওয়েট ডিরেক্টরি সার্ভিসেস টুলস এর মাধ্যমে।
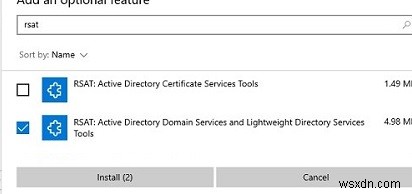
পাওয়ারশেল দিয়ে উইন্ডোজ ১০ এবং ১১-এ RSAT AD মডিউল ইনস্টল করতে পারেন:
Add-WindowsCapability –online –Name "Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0"
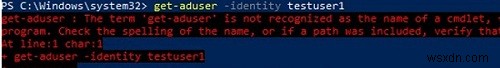
যদি কম্পিউটারে RSAT-AD-PowerShell মডিউল ইনস্টল না থাকে, তবে Get-ADUser কমান্ড চালালে এই ত্রুটি দেখাবে:
Get-ADUser: The term 'get-aduser' is not recognized as the name of a cmdlet, function, script file, or operable program. Check the spelling of the name, or if a path was included, verify that the path is correct and try again.
চেক করুন যে মডিউলটি ইনস্টল করা আছে কিনা, এবং প্রয়োজনে আপনার পাওয়ারশেল সেশনে আমদানি করুন:
Import-Module ActiveDirectory
আপনার কম্পিউটারে RSAT ইনস্টল না করেই AD-পাওয়ারশেল মডিউল ব্যবহার করার একটি উপায় রয়েছে। এটি করা যায় মূল মডিউল ফাইলগুলি কপি করে এবং পাওয়ারশেল সেশনে মডিউল আমদানি করে:
Import-Module "C:\PS\AD\Microsoft.ActiveDirectory.Management.dll"
 Import-Module "C:\PS\AD\Microsoft.ActiveDirectory.Management.resources.dll"
Get-ADUser কমান্ডলেটের সমস্ত আর্গুমেন্টের সম্পূর্ণ তালিকা নিম্নরূপ পেতে পারেন:
help Get-ADUser
Get-ADUser দিয়ে AD ব্যবহারকারী খুঁজুন এবং বৈশিষ্ট্য তালিকাভুক্ত করুন
Get-ADUser কমান্ডলেট ব্যবহার করতে, আপনাকে ডোমেন অ্যাডমিন বা প্রতিনিধি অনুমতিসহ অ্যাকাউন্টের অধীনে চালাতে হবে না। যেকোনো অনুমোদিত AD ডোমেন ব্যবহারকারী AD অবজেক্টের অধিকাংশ অ্যাট্রিবিউটের মান পাওয়ার জন্য পাওয়ারশেল কমান্ড চালাতে পারে (গোপনীয় موارد বাদে, উদাহরণস্বরূপ লোকাল অ্যাডমিনিস্ট্রেটর পাসওয়ার্ড সলিউশন — LAPS-এ উদাহরণ দেখুন)। যদি আপনাকে Get-ADUser কমান্ডটি অন্য অ্যাকাউন্টের অধীনে চালাতে হয়, তবে –Credential প্যারামিটার ব্যবহার করুন।
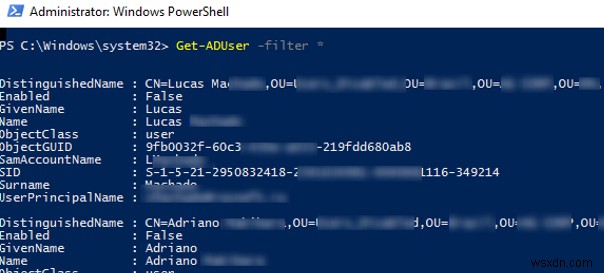
সমস্ত ডোমেন ব্যবহারকারীর অ্যাকাউন্টের তালিকা দেখতে এই কমান্ডটি চালান:
Get-ADUser -filter *
গুরুত্বপূর্ণ। অধিক সংখ্যক ব্যবহারকারীর অ্যাকাউন্ট থাকা অ্যাক্টিভ ডিরেক্টরি ডোমেনে এই কমান্ড চালানো পরামর্শ দেওয়া হয় না। এটি AD তথ্য প্রদানকারী ডোমেন কন্ট্রোলারে ভার বাড়াতে পারে।
অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীর অ্যাট্রিবিউট পরিবর্তন করতে Set-ADUser কমান্ডলেট ব্যবহার করুন।
নির্দিষ্ট ব্যবহারকারীর বৈশিষ্ট্য দেখতে –Identity প্যারামিটার ব্যবহার করুন। আইডেন্টিটি হতে পারে ব্যবহারকারীর নাম, লগইন (SAMAccountName), DN (Distinguished Name), SID, বা GUID।
নিচের পাওয়ারশেল কমান্ডগুলো একই AD ব্যবহারকারীর অ্যাকাউন্টের জন্য একই ফলাফল দেবে:
Get-ADUser –Identity b.smith
 Get-ADUser –Identity "CN=Brian Smith,OU=Users,OU=Berlin,DC=woshub,DC=loc"
 Get-ADUser –Identity "Brian Smith"
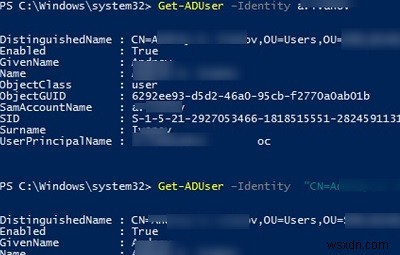
ডিফল্টভাবে, Get-ADUser কমান্ডলেট শুধুমাত্র ১০টি বেসিক ব্যবহারকারীর অ্যাট্রিবিউট ফেরত দেয় (১২০টিরও বেশি ব্যবহারকারীর অ্যাকাউন্ট বৈশিষ্ট্যের মধ্যে): DistinguishedName, SamAccountName, Name, SID, UserPrincipalName, ObjectClass, অ্যাকাউন্ট স্ট্যাটাস (Enabled: True/False UserAccountControl AD অ্যাট্রিবিউট অনুযায়ী), ইত্যাদি। এই ক্ষেত্রে, কমান্ডলেটের আউটপুটে ব্যবহারকারীর পাসওয়ার্ড শেষ কবে বদলানো হয়েছিল সেই তথ্য থাকে না।
নির্দিষ্ট ডোমেন কন্ট্রোলারে AD ক্যোয়ারী চালাতে -Server অপশন ব্যবহার করুন:
Get-ADUser –Server DC01.woshub.com –Identity tstuser
আপনার যদি অন্য একটি AD ডোমেন থেকে ব্যবহারকারীর ডেটা পেতে হয়, তবে ডোমেন কন্ট্রোলারের নাম এবং অ্যাক্সেসের জন্য শংসাপত্র নির্দিষ্ট করতে হবে:
$ADcred = Get-Credential
 Get-ADUSer tstuser -Server DC01.contoso.com -Credential $ADcred
সমস্ত উপলব্ধ ব্যবহারকারীর অ্যাট্রিবিউট সম্পর্কে বিস্তারিত তথ্য দেখতে এই কমান্ডটি চালান:
Get-ADUser -identity tuser -properties *
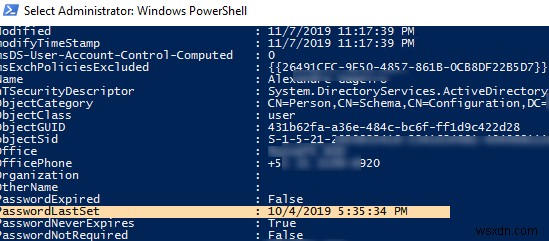
Properties * স্যুইচসহ Get-ADUser কমান্ডলেটটি ব্যবহারকারীর সকল AD অ্যাট্রিবিউট এবং তাদের মান (খালি موارد সহ) তালিকাভুক্ত করে। ব্যবহারকারীর অ্যাট্রিবিউটের অনুরূপ তালিকা অ্যাক্টিভ ডিরেক্টরি ইউজার্স অ্যান্ড কম্পিউটার্স গ্রাফিক্যাল স্ন্যাপ-ইনে (dsa.msc) অ্যাট্রিবিউট এডিটর ট্যাবের অধীনে পাওয়া যায়।
তারপর আমরা Get-ADUser আউটপुटের ফরম্যাটিং নিয়ে যাব যাতে প্রয়োজনীয় ব্যবহারকারীর অ্যাট্রিবিউট প্রদর্শিত হয়। উদাহরণস্বরূপ, আপনি নিম্নলিখিত ব্যবহারকারীর বৈশিষ্ট্যগুলোর মান দেখাতে চান:
- PasswordExpired
- PasswordLastSet
- PasswordNeverExpires
- LastLogonTimestamp
কমান্ডটি চালান:
Get-ADUser tuser -properties PasswordExpired, PasswordLastSet, PasswordNeverExpires, lastlogontimestamp
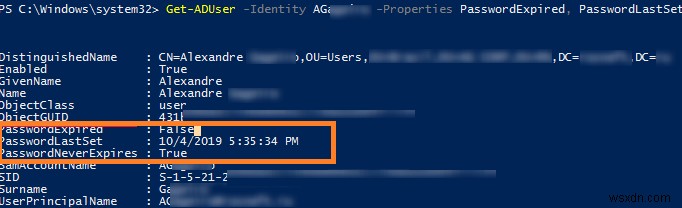
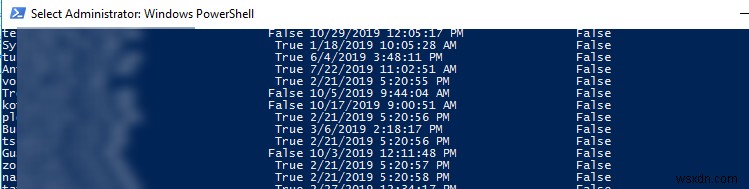
এখন ব্যবহারকারীর ডেটায় অ্যাকাউন্ট পাসওয়ার্ডের স্ট্যাটাস (Expired: True/False), পাসওয়ার্ড শেষ বদলানোর তারিখ এবং ব্যবহারকারীর ডোমেনে শেষ লগইনের সময় (lastlogontimestamp অ্যাট্রিবিউট) সম্পর্কে তথ্য রয়েছে। এই তথ্যকে আরও সুবিধাজনক টেবিল ভিউতে দেখাতে এবং অপ্রয়োজনীয় সব অ্যাট্রিবিউট সরাতে Select-Object –Property এবং Format-Table ব্যবহার করুন:
Get-ADUser -filter * -properties PasswordExpired, PasswordLastSet, PasswordNeverExpires | ft Name, PasswordExpired, PasswordLastSet, PasswordNeverExpires
Get-ADUser -SearchBase: নির্দিষ্ট OU থেকে ব্যবহারকারী পান
শুধুমাত্র একটি নির্দিষ্ট ডোমেন কন্টেইনার (অর্গানাইজেশনাল ইউনিট) থেকে ব্যবহারকারী দেখতে –SearchBase প্যারামিটার ব্যবহার করুন:
Get-ADUser -SearchBase 'OU=London,DC=woshub,DC=loc' -filter * -properties PasswordExpired, PasswordLastSet, PasswordNeverExpires | ft Name, PasswordExpired, PasswordLastSet, PasswordNeverExpires
যদি আপনাকে একসাথে একাধিক OU থেকে ব্যবহারকারী নির্বাচন করতে হয়, তবে নিচের পাওয়ারশেল স্ক্রিপ্টটি ব্যবহার করুন:
$OUs = "OU=NY,DC=woshub,DC=com","OU=LA,DC=woshub,DC=com","OU=MA,DC=woshub,DC=com"
 $OUs | foreach {Get-ADUser -SearchBase $_ -Filter * |select Name, Enabled}
পাওয়ারশেল ব্যবহার করে AD থেকে ব্যবহারকারীর ইমেইল ঠিকানা কীভাবে পাবেন?
ব্যবহারকারীর ইমেইল ঠিকানা অ্যাক্টিভ ডিরেক্টরিতে ব্যবহারকারীর অবজেক্ট অ্যাট্রিবিউটের একটি। ব্যবহারকারীদের ইমেইল ঠিকানা তালিকা করতে, Get-ADUser কমান্ডলেটের প্রপার্টিতে EmailAddress ফিল্ড যোগ করতে হবে।
Get-ADUser -filter * -properties EmailAddress -SearchBase 'OU=Paris,OU-Fr,DC=woshub,DC=com'| select-object Name, EmailAddress
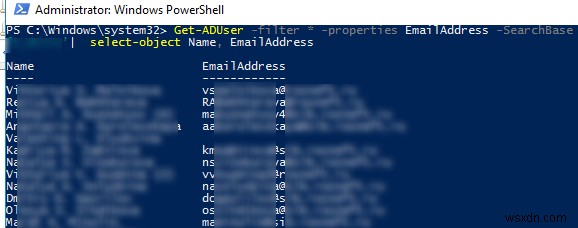
ইমেইল ঠিকানা সহ সক্রিয় ব্যবহারকারীর অ্যাকাউন্টের তালিকা:
Get-ADUser -Filter {(mail -ne "null") -and (Enabled -eq "true")} -Properties Surname,GivenName,mail | Select-Object Name,Surname,GivenName,mail | Format-Table
ইমেইল ঠিকানা নেই এমন অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীদের তালিকা পেতে:
Get-ADUser -Filter * -Properties EmailAddress | where -Property EmailAddress -eq $null
নিচের উদাহরণটি AD থেকে কোম্পানির ইমেইল তালিকা CSV ফাইলে এক্সপোর্ট করতে দেয়। পরে আপনি এই CSV ঠিকানার তালিকাকে ডেস্কটপ ইমেইল ক্লায়েন্ট যেমন আউটলুক বা মজিলা থান্ডারবার্ডে ইম্পোর্ট করতে পারেন:
Get-ADUser -Filter {(mail -ne "null") -and (Enabled -eq "true")} -Properties Surname,GivenName,mail | Select-Object Name,Surname,GivenName,mail | Export-Csv -NoTypeInformation -Encoding utf8 -delimiter "," $env:temp\adress_list.csv
Get-ADUser: পাওয়ারশেল দিয়ে অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীদের CSV-এ এক্সপোর্ট করুন
অ্যাট্রিবিউটসহ ডোমেন ব্যবহারকারীদের ফলাফল তালিকাকে টেক্সট ফাইলে এক্সপোর্ট করা যায়:
Get-ADUser -filter * -properties PasswordExpired, PasswordLastSet, PasswordNeverExpires | ft Name, PasswordExpired, PasswordLastSet, PasswordNeverExpires > C:\temp\users.txt
অথবা AD ব্যবহারকারীদের তালিকাকে CSV ফাইলে এক্সপোর্ট করুন:
Get-ADUser -filter * -properties PasswordExpired, PasswordLastSet, PasswordNeverExpires | where {$_.name –like "*Dmitry*"} | sort-object PasswordLastSet | select-object Name, PasswordExpired, PasswordLastSet, PasswordNeverExpires | Export-csv -path c:\tmp\user-passwords-expires.csv -Append -Encoding UTF8
AD ব্যবহারকারীর তালিকাকে সরাসরি এক্সেল ফাইলে এক্সপোর্ট করা যায় পাওয়ারশেল ব্যবহার করে।
Get-ADUser ফিল্টার উদাহরণ
–Filter স্যুইচ ব্যবহার করে আপনি এক বা একাধিক অ্যাট্রিবিউট দ্বারা ব্যবহারকারীর অ্যাকাউন্টের তালিকা ফিল্টার করতে পারেন। এটি নির্দিষ্ট মানদণ্ডের সাথে মিলে যাওয়া AD ব্যবহারকারীদের অনুসন্ধান করার জন্য উপযোগী। নির্দিষ্ট অ্যাট্রিবিউটের মান এই প্যারামিটারের আর্গুমেন্ট হিসেবে নির্দিষ্ট করা যেতে পারে। –Filter প্যারামিটার ব্যবহার করলে, Get-ADUser কমান্ডলেট শুধুমাত্র ফিল্টার মানদণ্ডের সাথে মিলে যাওয়া ব্যবহারকারীদের দেখাবে।
উদাহরণস্বরূপ, আমি সক্রিয় (Enabled) ব্যবহারকারীর অ্যাকাউন্টের তালিকা চাই যাদের নামে “Dmitry” রয়েছে। নিচের উদাহরণে একাধিক ফিল্টার ব্যবহার করা হয়েছে; আপনি লজিক্যাল পাওয়ারশেল তুলনা অপারেটর ব্যবহার করে শর্তগুলি সংযোজিত করতে পারেন। এই উদাহরণে, ব্যবহারকারীর অ্যাট্রিবিউটগুলো উভয় ফিল্টার শর্ত পূরণ করতে হবে (-and):
Get-AdUser -Filter "(Name -like '*Dmitry*') -and (Enabled -eq 'True')" -Properties * |select name,enabled
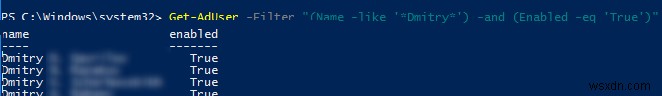
ব্যবহারকারীর অ্যাট্রিবিউটের মান নির্বাচন করতে সমস্ত পাওয়ারশেল লজিক্যাল অপারেটর ব্যবহার করা যেতে পারে (-eq, -ne, -gt, -ge, -lt, -le, -like, -notlike, -and, -or, ইত্যাদি)।
অতিরিক্তভাবে, আপনি ফলাফল ব্যবহারকারীর তালিকাকে নির্দিষ্ট ব্যবহারকারীর অ্যাট্রিবিউট দ্বারা সাজাতে পারেন Sort-Object কমান্ডলেট দিয়ে। আপনি Where-Object কমান্ডলেটও ব্যবহার করতে পারেন একসাথে একাধিক ফিল্টারিং মানদণ্ড নির্দিষ্ট করতে।
Get-ADUser -filter * -properties PasswordExpired, PasswordLastSet, PasswordNeverExpires -SearchBase 'OU=NY,DC=woshub,DC=com'| where {$_.name –like "*Dmitry*" -and $_.Enabled -eq $true} | sort-object PasswordLastSet | select-object Name, PasswordExpired, PasswordLastSet, PasswordNeverExpires
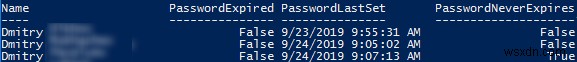
এইভাবে, আপনি যেকোনো প্রয়োজনীয় অ্যাক্টিভ ডিরেক্টরি অ্যাট্রিবিউটসহ ব্যবহারকারীদের তালিকা পেতে পারেন।
একসাথে একাধিক অ্যাট্রিবিউট দ্বারা ব্যবহারকারীদের অনুসন্ধান করতে (legacyExchangeDN, proxyAddresses, SAMAccountName, Surname, DisplayName, SamAccountName, physicalDeliveryOfficeName, RDN, এবং msExchMailNickname), আপনি অ্যামবিগুয়াস নেম রেজোলিউশন (ANR) ফিচারটি ব্যবহার করতে পারেন:
Get-ADUser -Filter {anr -eq 'John'} | select Name
হিন্ট। পারফরম্যান্সের দৃষ্টিকোণ থেকে, Get-ADUser ব্যবহার করে অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীদের লুক আপ করার সময়, Filter অ্যাট্রিবিউট ব্যবহার করে মানদণ্ড নির্দিষ্ট করা Where-Object কমান্ডলেটে পাইপলাইন করার চেয়ে ভাল। এই ক্ষেত্রে, নির্বাচনের ফলাফলের ফিল্টারিং ডোমেন কন্ট্রোলারে হবে, এবং আপনার কম্পিউটারে নেটওয়ার্কের মাধ্যমে কম ডেটা ট্রান্সফার হবে।
Get-ADUser ক্যোয়ারীতে LDAP ফিল্টার ব্যবহার করা যেতে পারে। একটি LDAP ফিল্টার –LdapFilter অ্যাট্রিবিউট ব্যবহার করে নির্দিষ্ট করা হয়।
Get-ADUser -LDAPFilter '(&(department=it)(title=sysops))'
পাওয়ারশেল Get-ADUser উদাহরণ
আসুন অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীদের বিভিন্ন ফিল্টার সহ ক্যোয়ারী করার জন্য আরও কিছু উপকারী পাওয়ারশেল কমান্ড উদাহরণ দেখি। আপনি এগুলো সংযোজিত করে AD ব্যবহারকারীর অবজেক্টের প্রয়োজনীয় তালিকা পেতে পারেন:
Joe দিয়ে শুরু হওয়া নামের AD ব্যবহারকারীদের প্রদর্শন করুন:
Get-ADUser -filter {name -like "Joe*"}
আপনি পাওয়ারশেল ব্যবহার করে অ্যাক্টিভ ডিরেক্টরিতে মোট ব্যবহারকারীর অ্যাকাউন্টের সংখ্যা গণনা করতে পারেন:
Get-ADUser -Filter {SamAccountName -like "*"} | Measure-Object
নিষ্ক্রিয় অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীর অ্যাকাউন্ট খুঁজুন:
Get-ADUser -Filter {Enabled -eq "False"} | Select-Object SamAccountName,Name,Surname,GivenName | Format-Table
আপনি এই কমান্ড দিয়ে অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীর অ্যাকাউন্ট তৈরির তারিখ চেক করতে পারেন:
get-aduser -Filter * -Properties Name, WhenCreated | Select name, whenCreated
গত ২৪ ঘণ্টায় তৈরি নতুন যোগ করা অ্যাক্টিভ ডিরেক্টরি ব্যবহারকারীদের তালিকা পেতে পারেন:
 $lastday = ((Get-Date).AddDays(-1))
 Get-ADUser -filter {(whencreated -ge $lastday)}
এক্সপায়ার্ড পাসওয়ার্ড সহ অ্যাকাউন্টের তালিকা (ডোমেন পাসওয়ার্ড পলিসিতে পাসওয়ার্ড এক্সপায়ারেশন অপশন কনফিগার করতে পারেন):
Get-ADUser -filter {Enabled -eq $True} -properties name,passwordExpired| where {$_.PasswordExpired}|select name,passwordexpired
আপনি Get-ADUser এবং Add-ADGroupMember কমান্ডলেট ব্যবহার করে ডাইনামিক AD ব্যবহারকারী গ্রুপ তৈরি করতে পারেন (শহর, চাকরির পদবি, বিভাগ ইত্যাদির উপর নির্ভর করে)।
কাজ: একটি টেক্সট ফাইলে সংরক্ষিত ব্যবহারকারীর অ্যাকাউন্টের তালিকা (প্রতি লাইনে একটি অ্যাকাউন্ট) দেওয়া আছে, আপনাকে AD থেকে ব্যবহারকারীর কোম্পানির নাম পেতে হবে এবং CSV ফাইলে সংরক্ষণ করতে হবে (এই ফাইলটি সহজে এক্সেলে ইম্পোর্ট করা যায়)।
Import-Csv c:\ps\users_list.csv | ForEach {
 Get-ADUser -identity $_.user -Properties Name, Company |
 Select Name, Company |
 Export-CSV c:\ps\users_ad_list.csv -Append -Encoding UTF8
 }
গত ৯০ দিনে যারা তাদের ডোমেন পাসওয়ার্ড বদলাননি:
$90_Days = (Get-Date).adddays(-90)
 Get-ADUser -filter {(passwordlastset -le $90_days)}
নিষ্ক্রিয় ব্যবহারকারীর অ্যাকাউন্ট খুঁজুন (১৮০ দিনেরও বেশি ডোমেনে লগ অন করনি)। ব্যবহারকারীর ডোমেনে লগইন ইতিহাস পেতে lastLogonTimestamp অ্যাট্রিবিউট ব্যবহার করা হয়:
$LastLogonDate= (Get-Date).AddDays(-180)
 Get-ADUser -Properties LastLogonTimeStamp -Filter {LastLogonTimeStamp -lt $LastLogonDate } | ?{$_.Enabled –eq $True} | Sort LastLogonTimeStamp| FT Name, @{N='lastlogontimestamp'; E={[DateTime]::FromFileTime($_.lastlogontimestamp)}} -AutoSize
অ্যাক্টিভ ডিরেক্টরি থেকে ব্যবহারকারীর ফটো পেয়ে JPG ফাইলে সংরক্ষণ করতে নিচের কমান্ডগুলো চালান:
$usr = Get-ADUser sjoe -Properties thumbnailPhoto
 $usr.thumbnailPhoto | Set-Content sjoe.jpg -Encoding byte
ব্যবহারকারীর অ্যাকাউন্ট যেসব AD গ্রুপের সদস্য সেসব গ্রুপের তালিকা পেতে:
Get-AdUser sjoe -Properties memberof | Select memberof -expandproperty memberof
নির্দিষ্ট ডোমেন সিকিউরিটি গ্রুপের সদস্য যেসব OU-এর ব্যবহারকারীদের তালিকা করুন:
Get-ADUser -SearchBase 'OU=Rome,OU=Italy,DC=woshub,DC=com' -Filter * -properties memberof | Where-Object {($_.memberof -like "*CEO*")}
নির্দিষ্ট ডোমেন সিকিউরিটি গ্রুপের সদস্য যেসব OU-এর ব্যবহারকারীদের তালিকা করুন:
Get-ADUser -SearchBase 'OU=Rome,OU=Italy,DC=woshub,DC=com' -Filter * -properties memberof | Where-Object {($_.memberof -like "*CEO*")}
নির্দিষ্ট গ্রুপের সদস্য ব্যতীত OU-এর সব ব্যবহারকারীদের তালিকা করুন:
$Users = Get-ADUser -filter * -SearchBase ‘OU=Berlin,DC=woshub,DC=com’ -properties memberOf
 ForEach ($User In $Users)
 {
 $Groups = -join @($User.memberOf)
 If ($Groups -notlike '*Domain Admins*')
 {
 $User.Name
 }
 }
অর্গানাইজেশনাল ইউনিটের নামসহ AD ব্যবহারকারীদের তালিকা Out-GridView টেবিলে এক্সপোর্ট করুন:
get-aduser -filter * -Properties cn,canonicalname | select name,userprincipalname,@{Name="OU";expression={$_.Canonicalname.substring(0,$_.canonicalname.length-$_.cn.length)}}| Out-GridView
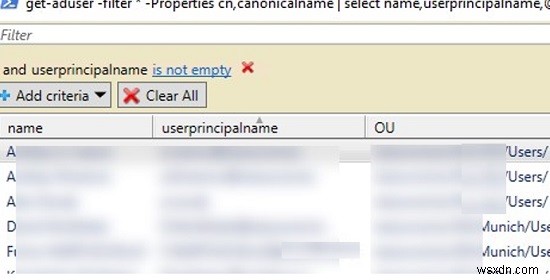
AD ব্যবহারকারীর অ্যাকাউন্ট আছে কিনা চেক করুন:
$SamAccountName='jbrown'
 if (@(Get-ADUser -Filter { SamAccountName -eq $SamAccountName }).Count -eq 0)
 { Write-Host "User $SamAccountName doesn’t exist"}
ব্যবহারকারী যেসব ডোমেন কম্পিউটারে সাইন ইন করতে পারেন (LogonWorkstations AD অ্যাট্রিবিউটের মাধ্যমে লগ অন সীমাবদ্ধতা) তাদের তালিকা:
Get-ADUser jbrown -Properties LogonWorkstations | Format-List Name, LogonWorkstations
টিপ। কম্পিউটারের বৈশিষ্ট্য পেতে বা অ্যাক্টিভ ডিরেক্টরি থেকে একাধিক কম্পিউটার খুঁজতে Get-ADComputer কমান্ডলেট ব্যবহার করা হয়।
