

গত সপ্তাহ, Microsoft ঘোষণা করল যে তারা Windows 11 2022 Update রোল আউট শুরু করল যেটিতে অনেক উন্নতি রয়েছে। 그중 একটি হচ্ছে Enhanced Phishing Protection, একটি টুল যা ম্যালিশিয়াস সাইট বা অ্যাপ্লিকেশন শনাক্ত করার জন্য ডিজাইন করা হয়েছে যেগুলো আক্রমণকারী লগইন ক্রেডেনশিয়াল অ্যাক্সেস করতে ব্যবহার করে। যতক্ষণ টুলটি এমন একটি উদাহরণ ডিটেক্ট করে, এটি অটোমেটিক্যালি অ্যাডমিনকে Microsoft Defender for Endpoint-এর মাধ্যমে নোটিফাই করে।
Sinclaire Hamilton-এর একটি নতুন Tech Community ব্লগ পোস্ট অনুযায়ী -
Enhanced Phishing Protection কীভাবে কাজ করে? Windows প্রথমে অ্যানালাইজ করবে আপনি কোথায় আপনার পাসওয়ার্ড এন্টার করছেন, তারপর SmartScreen ব্যবহার করে অ্যাপ্লিকেশন বা সাইটের অথেন্সিটি ডিসাইফার করবে। এটা তারপর তৎক্ষণে রেসপন্ড করবে এবং ব্যবহারকারীদের সতর্ক করবে যে তারা অবিলম্বে তাদের পাসওয়ার্ড চেঞ্জ করতে হবে, এটা মানে না করে যে তারা Microsoft Account, Active Directory, Azure Active Directory, বা লোকাল পাসওয়ার্ড SmartScreen ব্যবহার করছেন। টুলটি ইশিডেন্টটি MDE পোর্টালের মাধ্যমে IT অ্যাডমিনকেও নোটিফাই করবে ytterligere ইনভেস্টিগেশন এবং সমস্যা মিটিগেশনের জন্য।
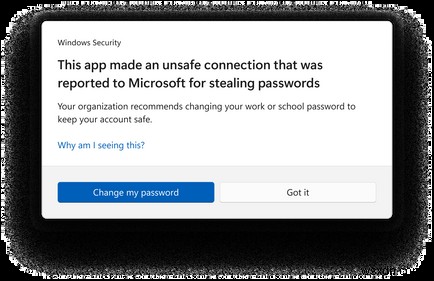
IT অ্যাডমিন CSP/MDM বা Group Policy দিয়ে কন্ট্রোল করতে পারবেন কোন ইনস্ট্যান্সে এন্ড ইউজাররা এই সিকিউরিটি ব্রিচের জন্য ওয়ার্নিং পাবেন। ফিচারটি যাইহোক ডিফল্টভাবে অডিট মোডে থাকে, যা অ্যাডমিনদের Defender for Endpoint পোর্টালের মাধ্যমে পাসওয়ার্ড ইউজेज অ্যাক্সেস করার দেয় ব্যবহারকারীদের নোটিফাই না করে।
ফিচারটি বর্তমানে তাদের কাছে অ্যাক্সেসIBLE যারা Windows 11 22H2-এ আপগ্রেড করেছেন। যাইহোক, কমার্শিয়াল কাস্টমাররা যারা Enhanced Phishing Protection অ্যালার্ট M365 Defender সিকিউরিটি পোর্টালে পেতে চান, তাদের লাইসেন্সে Microsoft 365 Defender সিকিউরিটি পোর্টাল অ্যাক্সেস থাকতে হবে।
আপনি কি এই ফিচার অ্যাক্সেস করেছেন? নিচে কমেন্ট সেকশনে আপনার চিন্তা শেয়ার করুন।
