

মাইক্রোসফ্ট অনুযায়ী, গুগল ক্রোম, মোজিলা ফায়ারফক্স, মাইক্রোসফ্ট এজ, এবং Яндекс ওয়েব ব্রাউজারদের লক্ষ্য করে একটি চলমান ম্যালওয়্যার ক্যাম্পেইন বিশ্বব্যাপী কম্পিউটারগুলকে আক্রমণ করছে।
এই ক্যাম্পেইন, মে ২০২০ থেকে সক্রিয়, তার আগস্টের পিকে প্রতিদিন ৩০,০০০টিরও বেশি ডিভাইসে পর্যবেক্ষণ করা গেছে এবং এটি আপনার সার্চ ইঞ্জিন রেজাল্ট পেজে বিজ্ঞাপন ইনজেক্ট করার জন্য ডিজাইন করা।
বিজ্ঞাপন-ইনজেক্টিং ম্যালওয়্যার হাজার হাজার কম্পিউটারকে আঘাত করছে
মাইক্রোসফ্ট ৩৬৫ ডিফেন্ডার রিসার্চ টিম ব্লগে একটি পোস্টে, কোম্পানিটি ব্যাখ্যা করেছে কীভাবে তারা মে ২০২০ প্রথমে থেকেই ম্যালওয়্যারটি ট্র্যাক করছে, বিশ্বব্যাপী এর ছড়ানো দেখছে।
ম্যালওয়্যারের টাইপটি পরিচিত Adrozek নামে। Adrozek ম্যালওয়্যার ফ্যামিলি ব্রাউজার এক্সটেনশন যোগ করে, ব্রাউজার সেটিংস পরিবর্তন করে আপনার সার্চ রেজাল্টে বিজ্ঞাপন ইনজেক্ট করে, এবং একটি নির্দিষ্ট DLL পরিবর্তন করে নিরীক্ষণ থেকে বাঁচতে।
যদি Adrozek ম্যালওয়্যার সনাক্ত না হয়, এটি আপনার সার্চ ইঞ্জিনে আপনার আশা করা বিজ্ঞাপনগুলোর উপরে বিজ্ঞাপন ইনজেক্ট করবে। নিচের মাইক্রোসফ্ট ছবিটি পার্থক্যটি বর্ণনা করে:
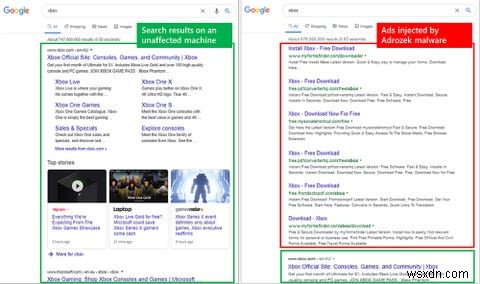
সার্চ রেজাল্টে ইনসার্ট করা বিজ্ঞাপনগুলোর মধ্যে অফিলিয়েট সাইটের লিংক থাকে, যেখানে আক্রমণকারী ট্রাফিকের পরিমাণ বা পেজ ক্লিকের মাধ্যমে টাকা আয় করতে পারে। জোখিমের চরম পর্যায়ে, কেউ সরাসরি পারচেজ করতে পারে, যা পরিচয় এবং ক্রেডিট কার্ড ফরেজির মতো সংকটময় সমস্যা খুলে দিতে পারে।
আরও, নির্দিষ্ট ব্রাউজারগুলোর ক্ষেত্রে, Adrozek আরও বিপদজনক। মোজিলা ফায়ারফক্সে, Adrozek একটি অতিরিক্ত মডিউল এক্টিভেট করতে পারে যা ক্রেডেনশিয়াল চুরির অনুমতি দেয়। সংক্ষেপে, এটি আপনার ব্রাউজারে সংরক্ষিত পাসওয়ার্ডগুলো চুরি করে আক্রমণকারীর কাছে পাঠায়।
Adrozek প্রাথমিকভাবে ইউরোপের চারপাশে ফোকাসড, আরেকটি ভারী ঘনত্ব দক্ষিণ এশিয়া এবং দক্ষিণ-পূর্ব এশিয়ায়। মাইক্রোসফ্ট রিপোর্ট অনুযায়ী, এটি একটি "sustained, far-reaching campaign" থেকে আশা করা যায়।
মাইক্রোসফ্ট ১৫৯টি ইউনিক ডোমেন ট্র্যাক করেছে, প্রতিটি ডোমেন গড়ে ১৭,৩০০ URL হোস্ট করে। প্রতিটি URL গড়ে ১৫,৩০০টি ইউনিক, পলিমорফিক ম্যালওয়্যার স্যাম্পল হোস্ট করে।
Adrozek আপনার সিস্টেমে কীভাবে আসে?
অন্যান্য সাদৃশ্য ব্রাউজার-ভিত্তিক ম্যালওয়্যার থেকে Adrozek আলাদা করে তোলে ড্রাইভ-বাই ডাউনলোড।
এই কেসে, ড্রাইভ-বাই ডাউনলোড বলতে সেটি বোঝায় যখন ইনস্টলার আপনার মেশিনে আপনি ডাউনলোড বাটন চাপা ছাড়া বা অন্য কিছু ছাড়া উপস্থিত হয়। রান করলে, ইনস্টলার একটি সেকেন্ডারি ইনস্টলার ডাউনলোড করে, যা পাল্টে মূল ম্যালওয়্যার পেলোড ডাউনলোড ও ইনস্টল করে।
মূল পেলোডে একটি ফাইলনেম থাকে অডিও সফ্টওয়্যারের সাথে সম্পর্কিত, যেমন "QuickAudio.exe" বা "converter.exe" যা আপনার ফোল্ডারগুলিতে এটি ছদ্মবেশ করতে সাহায্য করে।
ইনস্টলেশনের পর, Adrozek তার কন্ট্রোল সার্ভারের সাথে যোগাযোগ করে এবং ব্রাউজার সিকিউরিটি সেটিংস মডিফাই করা শুরু করে।
ব্রাউজারগুলোর সিকিউরিটি সেটিংস থাকে ম্যালওয়্যার টেম্পারিং-এর বিরুদ্ধে প্রতিরক্ষা করার জন্য। Preferences ফাইল, উদাহরণস্বরূপ, সংবেদনশীল ডেটা এবং সিকিউরিটি সেটিংস ধারণ করে। ক্রোমিয়াম-ভিত্তিক ব্রাউজারهای এই সেটিংসে অননুমোদিত পরিবর্তন সিগ্নেচার এবং nhiều প্রেফারেন্সের ভ্যালিডেশন দ্বারা সনাক্ত করে।
Adrozek এই সিকিউরিটি সেটিংস ডিসেবল এবং প্যাচ করে, সেইসাথে ব্রাউজার সিকিউরিটি আপডেটও ডিসেবল করে। এটিতেও আপনার সিস্টেমে বসে থাকতে সাহায্য করার জন্য বেশ কিছু ফাংশন রয়েছে, যার মধ্যে নিজস্ব উইন্ডোজ সার্ভিস তৈরি করা অন্তর্ভুক্ত।
Adrozek কীভাবে সরাবেন
আপনি যদি লক্ষ্য করেন আপনার ব্রাউজার যেভাবেই র্যান্ডম বিজ্ঞাপন দেখাচ্ছে বা আপনাকে র্যান্ডম সাইটে রিডাইরেক্ট করছে, তবে প্রথম কাজ হচ্ছে আপনার অ্যান্টিভাইরাস প্রোগ্রাম ব্যবহার করে একটি ভাইরাস স্ক্যান চালানো।
আপনাকে একটি সেকেন্ডারি স্ক্যানও বিবেচনা করা উচিত Malwarebytes-এর মতো একটি টুল ব্যবহার করে, যা আপনার সিস্টেম থেকে সব ধরনের ম্যালওয়্যার স্ক্যান ও সরিয়ে দেবে। চূড়ান্তভাবে, মাইক্রোসফ্ট টিম ব্যবহারকারীদের পরামর্শ দিচ্ছে "their browsers reinstall করতে" যাতে কোনো ম্যালওয়্যার ট্রেস সরানো যায়।
