

এখন পর্যন্ত শুধু উইন্ডোজ ব্যবহারকারীদের লক্ষ্য করে ম্যালওয়্যার এবং অন্যান্য সংক্রমণ তৈরি হত। কিন্তু এখন হ্যাকাররা ম্যাকওএস-ওেও আগ্রহ দেখাচ্ছে এবং ম্যাক সিস্টেমের জন্য 'ম্যাক্রো' ম্যালওয়্যার তৈরি করেছে। হ্যাঁ, আপনি ভালো শুনেছেন। সাম্প্রতিক ম্যালওয়্যার আবিষ্কারের অনুযায়ী, উইন্ডোজের পাশাপাশি ম্যাক্রো সংক্রমিত ওয়ার্ড এবং এক্সেল ফাইলরা নিরাপদ মনে হওয়া ম্যাকওএস-কেও আক্রমণ করছে এবং শিকারদের হতবাক করে দিচ্ছে।
ম্যাকওএসে ম্যাক্রো ম্যালওয়্যারের ইতিহাস
এমএস অফিস ২০০৪ ম্যাকওএসেও সাপোর্ট করেছিল, কিন্তু এ ধরনের ম্যালওয়্যার সবসময় উইন্ডোজের ওপর বেশি ফোকাস করত। কিন্তু rzeczywistość হলো, ম্যাকওএসের জন্যও ম্যালওয়্যার তৈরি হচ্ছে এবং ম্যাক্রো শুধু একটি উদাহরণ। মাইক্রোসফট ২০০৮ সালে ম্যাকের জন্য অফিস স্যুট বাজার এনেছিল, যেটিতে ম্যাক্রো ফিচার ছিল না এবং এতে অনেক ব্যবহারকারী নিরাশ হয়েছিলেন। যাইহোক, এই পরিবর্তনটি ম্যাক ডিভাইসগুলাকে ম্যাক্রো ম্যালওয়্যার থেকে সুরক্ষিত করে দিয়েছিল। ফলে, নিরাপত্তার জন্য অধিকাংশ ব্যবহারকারী উইন্ডোজ কম্পিউটারের চেয়ে ম্যাক পছন্দ করতেন।
২০১৭ সালে ম্যাকওএসে ম্যাক্রো আক্রমণ
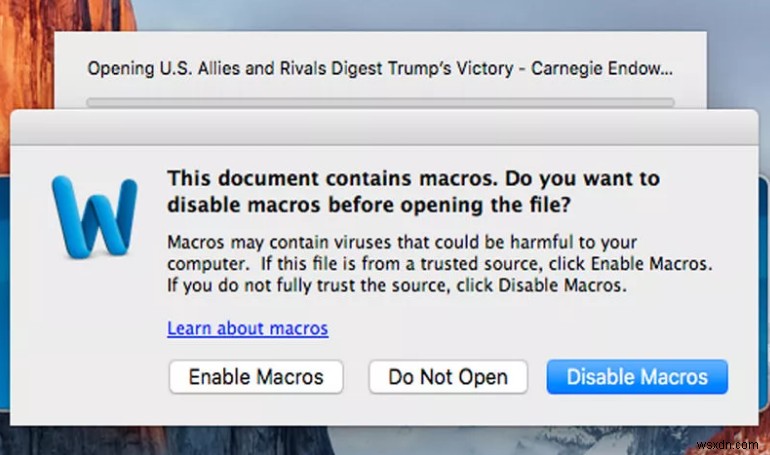
তবুও, ফেব্রুয়ারি ২০১৭ সালে ম্যাক্রো ম্যালওয়্যার ম্যাকওএসকে আক্রমণ করেছিল। সিম্যানটেকের সিনিয়র প্রিন্সিপাল সিকিউরিটি রিসার্চার স্নোর ফেজারল্যান্ড এই ঘটনার बाबদ টুইট করেছিলেন, যা পরে সিন্যাকের রিসার্চ ডিরেক্টর প্যাট্রিক ওয়ার্ডল কর্তৃক নিশ্চিত হয়েছিল। ম্যালওয়্যারটি একটি ওয়ার্ড ফাইল ছদ্মবেশে এসেছিল, যার নাম ছিল "U.S. Allies and Rivals Digest Trump's Victory – Carnegie Endowment for International Peace." ম্যাক্রো ম্যালওয়্যারের উদ্দেশ্য এখনও অজানা। কিন্তু গবেষকরা এখনও চেষ্টা করছেন সিস্টেমে এটার প্রবেশ করলে কী ক্ষতি হতে পারে তা চিনতে।
নতুন এমএস ওয়ার্ডে ম্যাক্রো কীভাবে কাজ করে
নতুন এমএস ওয়ার্ডে, ম্যাক্রোগুলো স্বয়ংক্রিয়ভাবে রান ও আপডেট হয়। এটি ম্যালওয়্যারের জন্য একটি গেটওয়ে হয়ে ওঠে যা ব্যবহারকারীদের ভুলে এনেবল করতে ফাঁসায় এবং ক্ষতিকর ভিজ্যুয়াল বেসিক ফর অ্যাপ্লিকেশন (VBA) কোড এক্সিকিউট করে। অটো ওপেন ফাংশন স্বয়ংক্রিয়ভাবে স্ক্রিনে সক্রিয় হয়ে ওঠে। আপনি যখন ম্যাক্রো থাকা কোনো ওয়ার্ড ফাইল খুলবেন, আপনার ডিভাইস আপনার অনুমতি চাইবে। ম্যালওয়্যার ছড়িয়ে পড়ার একমাত্র উপায় হলো 'অনুমতি না দেওয়া'। কিন্তু ভুলেও আপনি যদি সিস্টেমে 'রান' করিয়ে ফেলেন, তাহলে এমবেডেড ম্যাক্রো একটি ফাংশন এক্সিকিউট করবে। আপনি আপনার ব্যক্তিগত ও আর্থিক তথ্য, ব্রাউজিং ইতিহাস আপহরণ হওয়ায় বা অন্য একটি ম্যালওয়্যার ডাউনলোড হওয়ায় সমস্যায় পড়তে পারেন। বিভিন্ন 소스의 মতে, এই আক্রমণটি মেটাস্প্লয়েটের ওপর ভিত্তি করে তৈরি, যা একটি ওপেন সোর্স ফ্রেমওয়ার্ক যাতে লেজিটিমেট অ্যাপ্লিকেশনও রয়েছে।
এইবার ম্যাক ম্যালওয়্যার আরও পরিচিত।
বেশির ভাগ সময়, ভাইরাস এবং ম্যালওয়্যার অনবিশ্বস্ত সোর্সের মাধ্যমে আপনার কম্পিউটারে আক্রমণ করে। বুদ্ধিমানের সিদ্ধান্ত হলো বিল্ট-ইন সফটওয়্যার আপডেটার ব্যবহার করে লেটেস্ট আপডেট চেক করা এবং প্লাগইন ওয়েবসাইটে সরাসরি গিয়ে ডাউনলোড করা। উইন্ডোজ ব্যবহারকারীরা ইতিমধ্যে ম্যাক্রো ম্যালওয়্যার মোকাবিলা করেছেন, তাই তাদের জন্য ম্যাক সুরক্ষিত করা সহজ। সেরা উপায় হলো অটো আপডেট এড়িয়ে চলা এবং ম্যাক্রো ডিজেবল রাখা। যেহেতু উইন্ডোজ সিস্টেমগুলো সাধারণত ব্যবসায়িক উদ্দেশ্যে ডিজাইন করা হয়, ডিজেবল অপশন ডিফল্ট হিসেবে সিলেক্টেড থাকে। ফেক আপডেট উপেক্ষা করুন এবং অনবিশ্বস্ত ওয়েবসাইট থেকে কিছু ডাউনলোড করবেন না। ম্যাক ব্যবহারকারীদের আরও সতর্ক থাকা উচিত, কারণ এই ধরনের আক্রমণ তাদের কাছে এখনও নতুন এবং হ্যাকাররা চাইতে চাইতে অধিক দৃঢ় হন।
