

হার্ডওয়্যার আক্রমণ historiiতে স alzheimer's headlines বানায় না কিন্তু অন্যান্য হুমকির মতো একই কৌশল এবং নিরাপত্তা সমাধান চায়।
ট্রাস্টেড প্ল্যাটফর্ম মডিউল, বা TPM, একটি অনন্য হার্ডওয়্যার-ভিত্তিক নিরাপত্তা সমাধান যা কম্পিউটারের মাদারবোর্ডে একটি ক্রিপ্টোগ্রাফিক চিপ ইনস্টল করে, যাকে ক্রিপ্টোপ্রসেসর ও বলা হয়।
এই চিপটি সংবেদনশীল ডেটা রক্ষা করে এবং কম্পিউটারের হার্ডওয়্যার মাধ্যমে তৈরি হ্যাকিং প্রচেষ্টা থেকে রক্ষা করে। প্রতিটি TPM এনক্রিপশনের জন্য কম্পিউটার-জেনারেটেড কী ধারণ করে, এবং আজকাল অধিকাংশ পিসিতে TPM চিপ মাদারবোর্ডে প্রি-সোল্ডার্ড থাকে।
চলুন দেখি কীভাবে ট্রাস্টেড প্ল্যাটফর্ম মডিউল কাজ করে, এর সুবিধাগুলো এবং আপনার পিসিতে TPM কীভাবে সক্রিয় করবেন।
TPM কীভাবে কাজ করে?
TPM একটি এনক্রিপশন কী জোড়া জেনারেট করে কাজ করে, তারপর প্রতিটি কীর একটি অংশ নিরাপদে সংরক্ষণ করে, এবং টেম্পার ডিটেকশন প্রদান করে। এর সরল অর্থ হল প্রাইভেট এনক্রিপশন কীর একটি অংশ TPM-এ সংরক্ষিত থাকে, পুরো কী ডিস্কে সংরক্ষিত না रहে।
তাই, যদি একজন হ্যাকার আপনার কম্পিউটার আক্রান্ত করে, তবে তারা এর কন্টেন্ট এক্সেস করতে পারবে না। TPM হ্যাকারদের জন্য এনক্রিপশন বাইপাস করে ডিস্ক কন্টেন্ট এক্সেস করা অসম্ভব করে দেয়, এমনকি যদি তারা TPM চিপ সরিয়ে ফেলে বা অন্য মাদারবোর্ডে ডিস্ক এক্সেস করার চেষ্টা করে।
প্রতিটি TPM সিলিকন প্রোডাকশন ফেজে একটি অনন্য ইনিশিয়ালাইজড সিগনেচার সমন্বিত থাকে যা এর নিরাপত্তা কার্যকারিতা বাড়ায়। একটি TPM ব্যবহার করার জন্য, প্রথমে এর একজন মালিক থাকতে হবে, এবং একজন TPM ব্যবহারকারী ফিজিক্যালি উপস্থিত থাকতে হবে মালিকানা নেওয়ার জন্য। এই দুটি ধাপ ছাড়া একটি TPM সক্রিয় করা যায় না।
TPM-এর সুবিধাগুলো
TPM বিশ্বাস এবং অখণ্ডতার একটি মাত্রা প্রদান করে যা যেকোনো ডিভাইসে প্রমাণীকরণ, পরিচয় যাচাই এবং এনক্রিপশন সহজ করে তোলে।
এখানে TPM-এর কিছু প্রধান সুবিধা দেওয়া হলো:
ডেটা এনক্রিপশন প্রদান করে
নিরাপত্তা সচেতনতা বৃদ্ধি পেলেও, এনক্রিপ্টেড না থাকা ডেটা ট্রান্সমিশনের ঘটনা এখনও অনেক। সফটওয়্যার এবং হার্ডওয়্যার অ্যালগরিদমের সংমিশ্রণ ব্যবহার করে TPM প্লেইন-টেক্সট ডেটা এনক্রিপ্ট করে রক্ষা করে।
দুশ্চеты বুট লোডার ম্যালওয়্যার থেকে রক্ষা করে
কিছু বিশেষ ম্যালওয়্যার যেকোনো এন্টিভাইরাস সফটওয়্যার কাজ করার আগেই বুট লোডারকে সংক্রমিত বা রি-রাইট করতে পারে। কিছু ম্যালওয়্যার টাইপ আপনার OS-কে ভার্চুয়ালাইজ করে সাবকিছু জাসুস করতে পারে অনলাইন সিস্টেমের দ্বারা অনন্বেষিত থাকাকালীন।
একটি TPM ট্রাস্টের একটি চেইন প্রতিষ্ঠা করে রক্ষা করতে পারে কারণ এটি প্রথমে বুট লোডার যাচাই করে এবং তারপর একটি Early Launch Anti-Malware শুরু করার অনুমতি দেয়। আপনার OS টেম্পার করা হয়নি তা নিশ্চিত করে, এটি নিরাপত্তার একটি লেয়ার যোগ করে। যদি TPM কোনো আক্রমণ শনাক্ত করে, তবে এটি সিস্টেম বুট করতে না বলেই থাকবে।
কোয়ারান্টাইন মোড
TPM-এর আরেকটি দুর্দান্ত সুবিধা হল আক্রমণের ক্ষেত্রে স্বয়ংক্রিয়ভাবে কোয়ারান্টাইন মোডে শিফট করা। যদি TPM চিপ কোনো আক্রমণ শনাক্ত করে, তবে এটি কোয়ারান্টাইন মোডে বুট হয় যাতে আপনি সমস্যাটি সমাধান করতে পারেন।
নিরাপদ স্টোরেজ
আপনি আপনার এনক্রিপশন কী, সার্টিফিকেট এবং অনলাইন সার্ভিস অ্যাক্সেসের জন্য ব্যবহৃত পাসওয়ার্ড TPM-এর ভিতরে নিরাপদে সংরক্ষণ করতে পারেন। এটি আপনার হার্ড ড্রাইভের সফটওয়্যারের ভিতরে সংরক্ষণের চেয়ে আরও নিরাপদ বিকল্প।
ডিজিটাল অধিকারের ব্যবস্থাপনা
TPM চিপ মিডিয়া কোম্পানিগুলোর জন্য একটি নিরাপদ আশ্রয়স্থান প্রদান করে কারণ এটি সেট-টপ বক্সের মতো হার্ডওয়্যারের জন্য ডিজিটাল মিডিয়ার কপিরাইট সুরক্ষা দেয়। ডিজিটাল রাইটস ম্যানেজমেন্ট সক্ষম করে, TPM চিপ কোম্পানিগুলোকে কপিরাইট লঙ্ঘনের চিন্তা ছাড়া কন্টেন্ট বিতরণ করতে দেয়।
আপনার উইন্ডোজ পিসিতে TPM সক্রিয় আছে কিনা যাচাই করার পদ্ধতি
আপনার উইন্ডোজ মেশিনে TPM সক্রিয় আছে কিনা জানতে কৌতূহলী? অধিকাংশ উইন্ডোজ ১০ মেশিনে, TPM সাধারণত মাদারবোর্ডে ইন্টিগ্রেটেড থাকে যাতে বিটলকারের মতো ফিচার ব্যবহার করে হার্ড ড্রাইভ এনক্রিপ্ট করার সময় এনক্রিপশন কী নিরাপদে সংরক্ষণ করা যায়।
এখানে TPM আপনার পিসিতে সক্রিয় আছে কিনা তা জানার কিছু নিশ্চিত উপায় দেওয়া হলো:
TPM ম্যানেজমেন্ট টুল
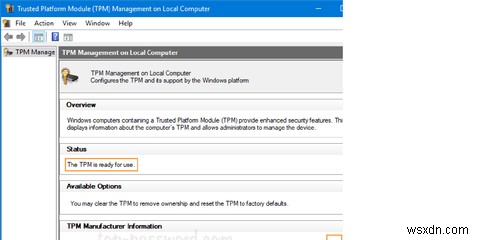
Windows Key + R চাপে Run ডায়ালগ উইন্ডো খুলুন। tpm.msc টাইপ করুন এবং Enter চাপুন।
এটি বিল্ট-ইন ইউটিলিটি Trusted Platform Module (TPM) Management খুলবে। যদি TPM ইনস্টল করা থাকে, তবে আপনি TPM-র ম্যানufacturer তথ্য, যেমন এর সংস্করণ দেখতে পাবেন।
যদি আপনি Compatible TPM cannot be found বার্তাটি দেখেন, তবে আপনার কম্পিউটার বা তে TPM নেই, অথবা এটি BIOS/UEFI-এ বন্ধ আছে।
ডিভাইস ম্যানেজার
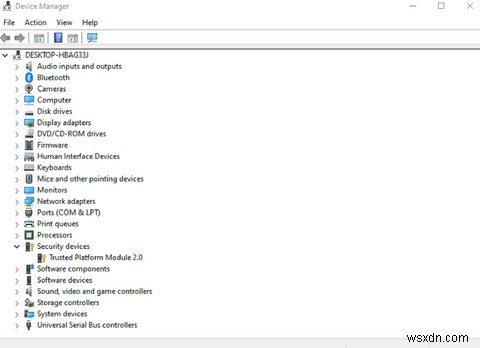
- স্টার্ট মেনু সার্চ বারে device manager টাইপ করুন এবং Best Match নির্বাচন করুন।
- ডিভাইস ম্যানেজার খুলুন এবং Security devices নামক নোডটি খুঁজুন।
- এটি এক্সপ্যান্ড করুন এবং দেখুন এতে Trusted Platform Module তালিকাভুক্ত আছে কিনা।
কমান্ড প্রম্পট
- স্টার্ট মেনু সার্চ বারে cmd টাইপ করুন, তারপর CTRL + Shift + Enter চাপে একটি elevada কমান্ড প্রম্পট খুলুন।
- নিম্নলিখিত কমান্ডটি ইনপুট দিন:
wmic /namespace:\\root\cimv2\security\microsofttpm path win32_tpm get * /format:textvaluelist.xslএটি আপনাকে TPM চিপের বর্তমান স্ট্যাটাস বলবে: এক্টিভেটেড বা সক্রিয়। যদি কোনো TPM ইনস্টল না থাকে, তবে আপনি No Instance(s) Available. বার্তা পাবেন।
BIOS থেকে TPM সক্রিয় করার পদ্ধতি
যদি আপনি Compatible TPM cannot be found বার্তা পান এবং আপনার BIOS-এ এটি সক্রিয় করতে চান, তবে এই ধাপগুলো অনুসরণ করুন:
- আপনার কম্পিউটার বুট করুন, তারপর BIOS এন্ট্রি কী টিপুন। এটি কম্পিউটার অনুযায়ী ভিন্ন হয় কিন্তু সাধারণত F2, F12, বা DEL।
- বাম পাশে Security অপশনটি খুঁজুন এবং এক্সপ্যান্ড করুন।
- TPM অপশনটি খুঁজুন।
- TPM Security বলে চেকবক্সটি চেক করুন TPM হার্ড ড্রাইভ সিকিউরিটি এনক্রিপশন সক্রিয় করতে।
- নিশ্চিত করুন যে Activate চেকবক্সটি অন আছে যাতে TPM অপশনটি কাজ করে।
- Save and Exit করুন।
BIOS সেটিংস এবং মেনু হার্ডওয়্যার অনুযায়ী ভিন্ন হয়, কিন্তু এটি একটি মোটামুটি গাইড যেখানে আপনি সম্ভবত অপশনটি পাবেন।
TPM এবং এন্টারপ্রাইজ নিরাপত্তা
TPM শুধু সাধারণ হোম কম্পিউটারই রক্ষা করে না বরং এন্টারপ্রাইজ এবং হাই-এন্ড IT ইনফ্রাস্ট্রাকচারের জন্যও প্রশস্ত সুবিধা প্রদান করে।
এখানে কিছু TPM সুবিধা যা এন্টারপ্রাইজ 얻을 পারে:
- সহজ পাসওয়ার্ড সেটআপ।
- হার্ডওয়্যার-ভিত্তিক ভল্টে ডিজিটাল শংসাপত্র যেমন পাসওয়ার্ড সংরক্ষণ।
- সরলীকৃত কী ব্যবস্থাপনা।
- স্মার্ট কার্ড, ফিঙ্গারপ্রিন্ট রিডার এবং ফবস বিবর্ধন মাল্টি-ফ্যাক্টর প্রমাণীকরণের জন্য।
- ফাইল এবং ফোল্ডার এনক্রিপশন অ্যাক্সেস কন্ট্রোলের জন্য।
- হার্ড ড্রাইভ শাটডাউন করার আগে হ্যাশ স্টেট ইনফরমেশন এন্ডপয়েন্ট ইন্টিগ্রিটির জন্য।
- অত্যন্ত নিরাপদ VPN, রিমোট এবং ওয়্যারলেস অ্যাক্সেস বাস্তবায়ন।
- এটি ফুল ডিস্ক এনক্রিপশনের সাথে সংমিশ্রণে ব্যবহার করা যেতে পারে সংবেদনশীল ডেটায় সম্পূর্ণ অ্যাক্সেস সীমাবদ্ধ করতে।
TPM চিপ—ছোট কিন্তু শক্তিশালী
সফটওয়্যার-ভিত্তিক নিরাপত্তা টুলে বিনিয়োগ করার পাশাপাশি, হার্ডওয়্যার নিরাপত্তা সমানভাবে গুরুত্বপূর্ণ এবং এটি আপনার ডেটা সুরক্ষিত করার জন্য এনক্রিপশন বাস্তবায়নে অর্জন করা যায়।
TPM অসংখ্য নিরাপত্তা ফিচার প্রদান করে, কী জেনারেট করার থেকে পাসওয়ার্ড, সার্টিফিকেট এবং এনক্রিপশন কী সংরক্ষণ পর্যন্ত। হার্ডওয়্যার নিরাপত্তা নিয়ে কথা হলে, একটি ছোট TPM চিপ নিশ্চিত করুন উচ্চ মাত্রার নিরাপত্তা।
