

ডিজিটাল যোগাযোগের বৃদ্ধির সাথে স organisation-এর জন্য সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের ঝুঁকি বেড়েছে কিন্তু সাইবার অপরাধীদের জন্য কমেছে।
সোশ্যাল ইঞ্জিনিয়ারিং হলো মানব মনোবিজ্ঞানের শোষণ কর সংস্থার নেটওয়ার্ক, সিস্টেম বা ডেটা অ্যাক্সেস পাওয়ার কেলা। সাইবার অপরাধী হ্যাকিং কৌশল ব্যবহার না করেই সোশ্যাল ইঞ্জিনিয়ারিং কৌশল ব্যবহার করে ব্যবহারকারীদের গোপন তথ্য উজাগর করতে বাধ্য করে।
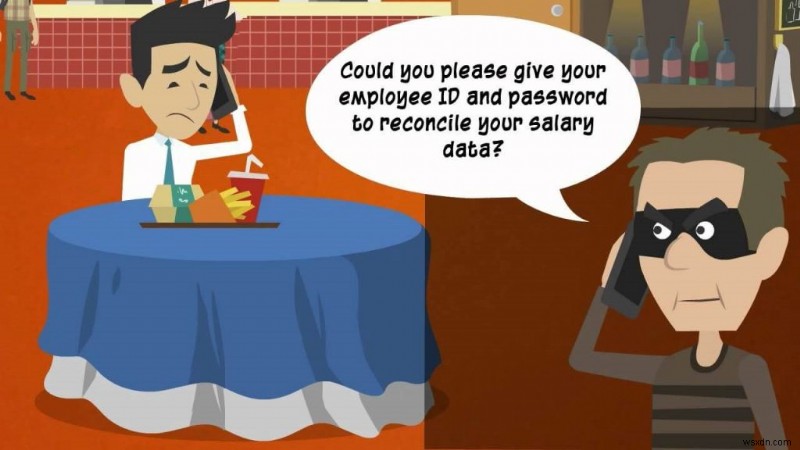
একজন সোশ্যাল ইঞ্জিনিয়ার একজন কর্মীকে কল করে আইটি সাপোর্টের ভেসে তার পাসওয়ার্ড ও অন্যান্য গোপন তথ্য উজাগর করতে পারে।
যদি আপনি মনে করেন নিরাপত্তার সব ঘণ্টা-কান্না আপনার পাশে আছে, তবে আপনি ভুলে আছেন। একজন কুশল সোশ্যাল ইঞ্জিনিয়ার সহজে পথ খুঁজে বের করতে পারে, কারণ প্রতিদিন হ্যাকাররা কর্মী ও ব্যক্তিদের ফাঁসি দিয়ে কোম্পানির মূল্যবান তথ্য উজাগর করার নতুন নতুন পদ্ধতি খুঁজে বের করছে।
সোশ্যাল ইঞ্জিনিয়ারিং মানব উপাদান জড়িত; তাই কোনো সংস্থা নিরাপদ নয়। মানুষ নিরাপত্তার সবচেয়ে দুর্বল звено। এবং কর্মীদের সাথে কাজ করার কারণে সংস্থার জন্য এটা প্রতিরোধ করা কঠিন।
এই লেখায় আমরা সোশ্যাল ইঞ্জিনিয়ারিং সম্পর্কে গুরুত্বপূর্ণ বিষয়গুলো ব্যাখ্যা করব: হ্যাকাররা যে কৌশলগুলো অবলম্বন করে, সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের ধরন এবং আরও অনেক কিছু।
অক্টোবর'étant ন্যাশনাল সাইবার সিকিউরিটি অয়ারনেস মাস, এবং আমরা উইন্ডোজের জন্য Advanced System Protector, ম্যাকের জন্য Systweak Anti-Malware, অ্যান্ড্রয়েডের জন্য Systweak Anti-Malware মতো নিরাপত্তা টুলের সাথে জড়িত একটি কোম্পানি হিসেবে সংস্থা, কর্মী, এন্ড ইউজারদের সোশ্যাল ইঞ্জিনিয়ারিং চেষ্টা শনাক্ত করতে এবং এই আক্রমণগুলো থেকে বাঁচতে শিখাতে একটি উদ্যোগ নিচ্ছি।
শুধু এটাই নয়, বিখ্যাত সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ, সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ থেকে কীভাবে বাঁচা যায় এবং এর ধরনগুলো সম্পর্কেও আপনাকে অবগত করাব।
উত্তর জানতে tovább পড়ুন।
সোশ্যাল ইঞ্জিনিয়ারিং কী?
মানব আচরণের সুবিধা নেয়া ছলে কর্তৃত্বচারিত করার কেলাই সোশ্যাল ইঞ্জিনিয়ারিং। প্রচলিত বিশ্বাসের বিপরীত হ্যাকিং সফটওয়্যার বা অপারেটিং সিস্টেমের লুপহোল খুঁজে বের করার সাথে সম্পর্কিত। বলতে দিন, মানব আচরণ ও অভ্যাসের দুর্বলতা খুঁজে বের করা সাইবার অপরাধীদের জন্যও একটি হ্যাকিংের ধরন, কারণ এটি সংস্থার নিরাপত্তাকে অন্য কিছুর চেয়ে বেশি ক্ষতি পৌঁছাতে পারে।
সবচেয়ে সাধারণ উদাহরণ হচ্ছে গ্রিকরা ট্রোজান হর্স ব্যবহার করে ট্রয়ের দেওয়ালের ভিতরে ঢুকতে। আধুনিক সাইবার অপরাধী যাদের সোশ্যাল ইঞ্জিনিয়ার বলা হয়, তারা একই পথে চলে, তারা মানব ভুলের সুযোগ নেয় প্রযুক্তিগত নিরাপত্তা বাইপাস করতে।
কোম্পানিগুলো কীভাবে ঝুঁকিতে আছে?
এন্ড ইউজার যেকোনো সংস্থার জন্য সবচেয়ে বড় নিরাপত্তা হুমকি এবং সোশ্যাল ইঞ্জিনিয়াররা সেটা জানেন। তাই তারা সংস্থা, এর কর্মী, কীভাবে চলে, এবং আরও অনেক কিছু ফেসবুক, লিংকডইন ইত্যাদি সোশ্যাল নেটওয়ার্কিং সাইট ব্যবহার করে ব্যাপক গবেষণা করে।
সোশ্যাল ইঞ্জিনিয়াররা জানেন লোকজন সোশ্যাল সাইটে তথ্য শেয়ার করার সময় সতর্ক নন, এটা তাদের যতটা সম্ভব তথ্য সংগ্রহ করতে সাহায্য করে যাতে একটি ফিশিং মেইল তৈরি করতে পারে, সুপিরিয়র, আইন প্রয়োগকারী ഏজেন্সি বা সহকর্মীর ভেসে কল করে পাসওয়ার্ড এবং অন্যান্য সংবেদনশীল তথ্য হাতে করতে পারে।
সোশ্যাল ইঞ্জিনিয়ারিং কীভাবে কাজ করে?
সোশ্যাল ইঞ্জিনিয়ারিং সাইবার আক্রমণের সবচেয়ে সাধারণ উপায়ों একটি, যা জনপ্রিয় হচ্ছে কারণ অপরাধীরা নিরাপত্তা শৃঙ্খলার সবচেয়ে দুর্বল লিঙ্ককে লক্ষ্য করে।
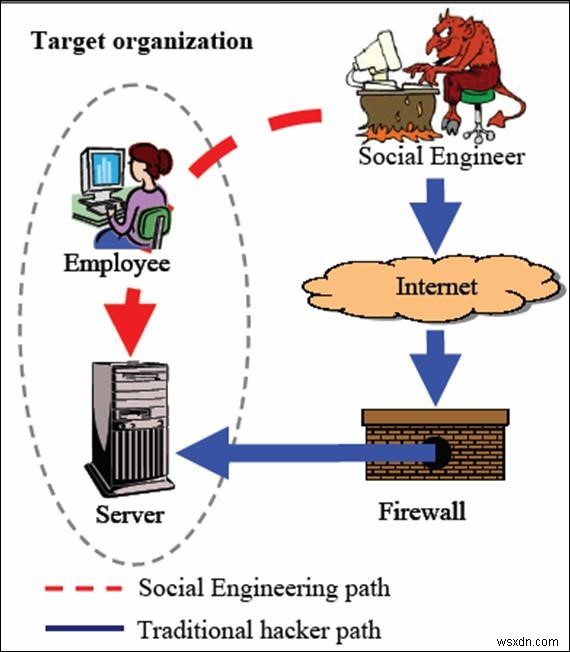
ব্যবহারকারীদের সাধারণত দুটি পথে লক্ষ্য করা হয়: ফোনের মাধ্যমে বা অনলাইনের মাধ্যমে।
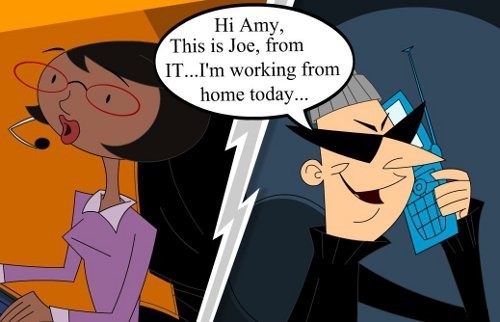
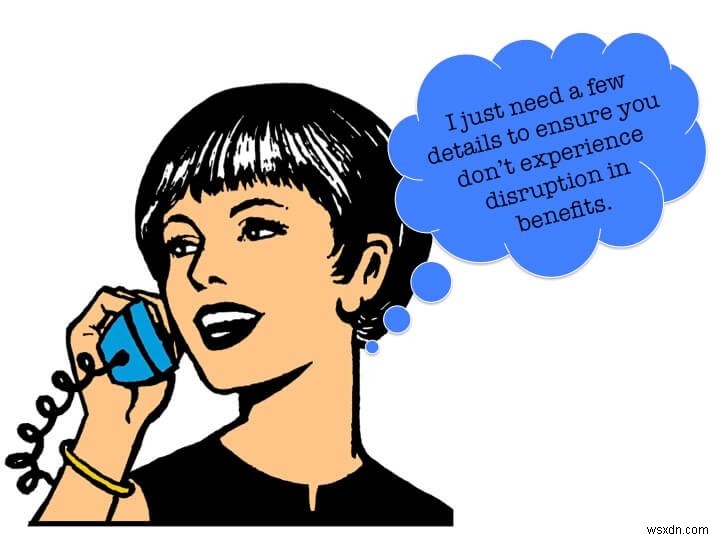
ফোন দিয়ে: সাইবার অপরাধী কর্মী, উচ্চ কর্মকর্তা, বা আইন প্রয়োগকারী কর্মকর্তার ভেসে আস্থা জিতান এবং তার জন্য কিছু প্রশ্নও করেন। একবার শিকার ফাঁসে পড়লে তারা লগইন শংসদ বা পাসওয়ার্ড চায় যা অনদেখা থাকে কারণ অন্য পাশের ব্যক্তি কলকারীর উপর বিশ্বাস করে।
ফিশিং: সাইবার আক্রমণকারীদের দ্বারা ব্যবহৃত সবচেয়ে জনপ্রিয় ও সাধারণ ছল কৌশল। এই পদ্ধতিতে ব্যবহারকারীরা তথ্য শেয়ার করে কারণ তারা মনে করে তারা একটি নিরাপদ ও বিশ্বস্ত সাইটে আছে। অনলাইনে সোশ্যাল ইঞ্জিনিয়ারিং হওয়ার আরেকটি উপায় হচ্ছে ম্যালিশিয়াস সংযুক্তি।
এখন আমরা জানি সোশ্যাল ইঞ্জিনিয়ারিং কী, সোশ্যাল ইঞ্জিনিয়াররা কীভাবে ব্যবহারকারীদের ফাঁসিয়ে সংবেদনশীল তথ্য উজাগর করায়, সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের ধরনগুলো জানার দরকার।
সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের ধরন
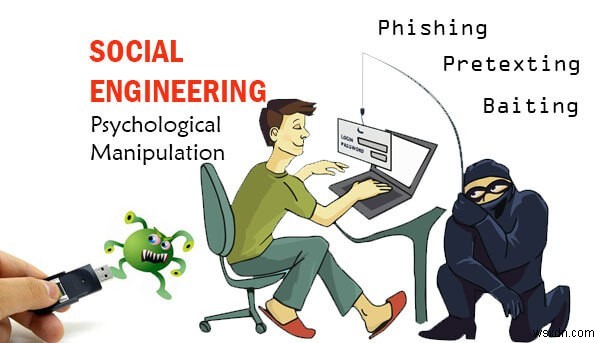
সংস্থাগুলো তাদের কর্মীদের শিক্ষা দিয়ে সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের সাধারণ ধরনগুলো সম্পর্কে অবগত করতে হবে, যেন_SPEAR ফিশিং, কুইড প্রো কো, বেইটিং, ফিশিং, প্রিটেক্সটিং, এবং টেইলগেটিং।
নিশ্চয়ই কোম্পানিগুলো ফায়ারওয়াল, ইমেইল ফিল্টার, নেটওয়ার্ক মনিটরিং টুল ইত্যাদি পদ্ধতি অবলম্বন করতে পারে সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ মোকাবিলা করতে। কিন্তু এটা মানব ভুলের ঝুঁকি কমাবে না, তাই সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের ঘটনা কমাতে কর্মীদের সাধারণ ধরন এবং সেগুলো কীভাবে মোকাবিলা করবেন সেটা জানতে হবে।
সাইবার অপরাধীদের দ্বারা অবলম্বিত সাধারণ সোশ্যাল ইঞ্জিনিয়ারিং পদ্ধতিগুলোর বিবরণ:
১. স্পিয়ার ফিশিং – একটি ফিশিং আক্রমণের ধরন যা मुख্য একটি নির্দিষ্ট সংস্থা বা ব্যক্তির ওপর ফোকাস করে। স্পিয়ার ফিশিং আক্রমণ সফল ও বৈধ দেখানোর জন্য আক্রমণকারী শিকারর সোশ্যাল মিডিয়া অ্যাকাউন্ট বা অনলাইন কার্যকলাপ থেকে সংগ্রহিত তথ্য ব্যবহার করে।
২. কুইড প্রো কো – যখন আক্রমণকারী কারো প্রয়োজনীয় কিছু বিনিময়ে গোপন তথ্য চায়, তখন কুইড প্রো কো আক্রমণ ঘটে। উদাহরণস্বরূপ, যদি শিকারকে একাউন্টে লগইন করতে বা ব্যক্তিগত তথ্য শেয়ার করতে বলা হয় একটি গিফ্ট পাওয়ার জন্য, তবে সেটি কুইড প্রো কো আক্রমণ হতে পারে। কখনো ভুলবেন না, যদি কিছু অত্যন্ত ভালো লাগে সত্য হতে, তখন কিছু ন कुछ ভুল আছে।
৩. বেইটিং – যখন ব্যক্তিবর্গ আক্রমণকারীর রাখা ইনফেক্টেড ইউএসবি ফ্ল্যাশ ড্রাইভ বা সিডি ব্যবহার করে, তখন বেইটিং আক্রমণ ঘটে। এর মানে আক্রমণকারী একটি ইনফেক্টেড ডিভাইস এমন জায়গায় রাখে যেন সহজে দেখা যায় এবং কেউ তুলে ব্যবহার করবে। যতক্ষণ না এমন ডিভাইস মেশিনে লাগানো হয়, ম্যালওয়্যার ইনস্টল হয়ে যায় এবং আক্রমণকারী ডিভাইসের নিয়ন্ত্রণ নিতে পারে।
৪. ফিশিং – যখন ব্যক্তিবর্গ ট্রিকের ফাঁসে পড়ে ম্যালওয়্যার ইনস্টল করে, ব্যক্তিগত, আর্থিক বা কর্পোরেট তথ্য শেয়ার করে, তখন ফিশিং আক্রমণ ঘটে। এটি সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের সবচেয়ে সাধারণ ও জনপ্রিয় মোড। ফিশিং আক্রমণ সফল করতে ফ্রডস্টার নকল যোগাযোগ পাঠায় শিকারকে যেটি বৈধ দেখানোর চেষ্টা করে বা বিশ্বস্ত উৎস থেকে আসা বলে দাবি করে। সাধারণত আক্রমণকারী প্রাকৃতিক দুর্যোগের সুযোগ নেয় এবং সেসব ট্র্যাজেডির পর দান করার আহ্বান সহ মেইল পাঠায়, মানুষের সদিচ্ছা শোষণ করে তাদের ব্যক্তিগত বা পেমেন্ট তথ্য রেকর্ড করতে。
৫. প্রিটেক্সটিং – যখন আক্রমণকারী নকল পরিস্থিতি তৈরি করে শিকারকে গোপন তথ্য বা প্রোটেক্টেড সিস্টেমে অ্যাক্সেস দিতে বাধ্য করে। উদাহরণস্বরূপ, স্ক্যামার সংস্থার বিশ্বস্ত Създаানের ভেসে তাকে লগইন শংসদ উজাগর করতে বা গোপন ডেটা দিতে ফাঁসায়।
৬. টেইলগেটিং – এটি একটি শারীরিক সোশ্যাল ইঞ্জিনিয়ারিং কৌশল যা ঘটে যখন অনধিকারপ্রাপ্ত কেউ কারো পেছনে পেছনে একটি নিরাপদ লোকেশনে ঢুকে। লক্ষ্য হচ্ছে অ্যাক্সেস পাওয়া এবং মূল্যবান তথ্য চুরি করা।
সোশ্যাল ইঞ্জিনিয়ারিং সংস্থা এবং তাদের কর্মীদের জন্য একটি চলমান ও গুরুতর হুমকি যারা এই ছলনায় ফাঁস পাড়ে। তাই নিরাপদ থাকার প্রথম ধাপ হচ্ছে কর্মীদের শিক্ষা দিয়ে সোশ্যাল ইঞ্জিনিয়াররা যে জটিল পদ্ধতি অবলম্বন করে গোপন ডেটা অ্যাক্সেস করে সেটা সম্পর্কে তাদের সচেতন করা।
এন্ড ইউজারকে শিকার হোনা থেকে বাঁচাতে/সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ প্রতিরোধ করতে কীভাবে শিক্ষা দেবেন?
নিরাপদ থাকার প্রথম ধাপ হচ্ছে কর্মীদের মধ্যে সচেতনতা সৃষ্টি করা এবং সোশ্যাল ইঞ্জিনিয়াররা ডেটা চুরির জন্য যে কৌশলগুলো ব্যবহার করে সেটা সম্পর্কে তাদের পরিচিত করানো। এর পাশাপাশি, নিচের বিষয়গুলো মনে রাখা উচিত:
১. বারবার কর্মীদের নিরাপত্তা সচেতনতা প্রশিক্ষণ দিন।
২. সম্পূর্ণ নিরাপত্তা প্রশিক্ষণ প্রোগ্রাম চালানোর গ্যারান্টি দিন যাতে কর্মীরা আপডেট থাকেন এবং লেটেস্ট ফিশিং হুমকি ও সেগুলো কীভাবে ঘটে সেটা সম্পর্কে জানেন।
৩. সিনিয়র এবং লো-লেভেল এক্সিকিউটিভ উভয়কে প্রশিক্ষণ দিন।
৪. কেউ ফোনে বা ইমেইলে কোনো গোপন ডেটা শেয়ার করে না তা নিশ্চিত করুন।
৫. বিদ্যমান প্রক্রিয়া সময় সময়ে রিভিউ করুন।
৬. সিইও বা যেকোনো অফিসার থেকে আর্থিক তথ্য বা ব্যবসায়িক গোপন চাইয়ে ইমেইল আসলে তা রেড ফ্ল্যাগ উঠাতে হবে এবং সেসব ট্রিকের ফাঁসে পড়বেন না।
৭. মক টেস্ট চালান যাতে বুঝতে পারেন কর্মীরা ফিশিং ও সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ সম্পর্কে পর্যাপ্ত বুঝতে পেরেছে কিনা।
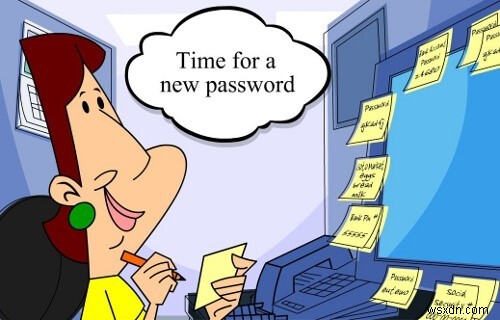
৮. কারো সাথে লগইন শংসদ, পাসওয়ার্ড শেয়ার করবেন না। যদি কোনো বৈধ ব্যক্তি কোনো তথ্য অ্যাক্সেস করতে চায়, তবে সে আপনার কাছ থেকে তথ্য না চেয়েও সেটা করতে পারবে।
৯. যেকোনো বিবরণ যেমন ইউজারনেম, পাসওয়ার্ড, অ্যাকাউন্ট ডিটেইলস দিয়ে আগে URL আসল ও সঠিক কিনা নিশ্চিত করুন।
১০. অজানা প্রেরক থেকে সংযুক্তি পেলে কখনো খুলবেন বা ডাউনলোড করবেন না।
এখনো আপনি যদি মনে করেন, সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ সহজে শনাক্ত করা যায় এবং সহজে হ্যান্ডেল করা যায়। তবে এখানে কিছু বিখ্যাত সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণের তালিকা দেওয়া হলো যা আপনার চোখ উন্মীলন করতে পারে।
বিখ্যাত সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ
২০১৬: ডেমোক্র্যাটিক ন্যাশনাল কনভেনশন ইমেইল: আক্রমণকারী স্পিয়ার ফিশিং ইমেইল তৈরি করেছিলেন যা বৈধ মনে হতো, ফলে ক্লিন্টন ক্যাম্পেইনের বারहজন কর্মীর ১৫০,০০০ ইমেইল চুরি হয়েছে।
২০১৬: যুক্তরাষ্ট্র ডিপার্টমেন্ট অফ জাস্টিস: একজন হ্যাকার নতুন কর্মী হিসেবে ভেসে সাহায্য চাইয়ে ফাঁসিয়ে দিয়েছে, ফলে ২০,০০০ এফবিআই এবং ৯,০০০ ডিএইচএস কর্মীর ডেটা লিক হয়েছে।
২০১৫: ইউবিকুইটি নেটওয়ার্কস BEC আক্রমণ: কোম্পানিকে প্রায় ৪৬.৭ মিলিয়ন ডলারের ক্ষতি হয়েছে। এটি একটি বিশেষ ধরনের স্পিয়ার ফিশিং ইমেইল আক্রমণ যেখানে আক্রমণকারী উচ্চ কর্মকর্তার ভেসে কর্মীকে লক্ষ্য করে যিনি নির্দিষ্ট কাজ সম্পাদনের ক্ষমতা রাখেন, যেমন টাকা ট্রান্সফার বা HR রেকর্ড অ্যাক্সেস। ইমেইলে বলা হয়েছিল একটি নির্দিষ্ট অ্যাকাউন্টে ওয়ায়ার ট্রান্সফার করতে যা পার্টনার অ্যাকাউন্ট বলা হয়েছিল কিন্তু আসলে সেটি হ্যাকারের নিয়ন্ত্রণে ছিল, অর্থাৎ কর্মীর নिष्कপটতায় ফাঁস পড়ায় সংস্থাকে আর্থিক ক্ষতি হয়েছে।
২০১৪: সোনি পিকচার্স হ্যাক
২০১৪: ইয়াহু হ্যাক: ২০১৪ সালের ইয়াহু হ্যাক উল্লেখযোগ্য, ৫০০ মিলিয়ন ব্যবহারকারী ঝুঁকিতে পড়েছিল। স্পিয়ার ফিশিং আক্রমণ "সেমি-প্রিভিলেজড" ইয়াহু কর্মীদের লক্ষ্য করে।
২০১৩: অ্যাসোসিয়েটেড প্রেস টুইটার
২০১৩: বিট৯ সার্টিফিকেট চুরি
২০১৩: টার্গেট পয়েন্ট অফ সেল
২০১৩: যুক্তরাষ্ট্র ডিপার্টমেন্ট অফ লেবার ওয়াটারিং হোল
২০১১: RSA SecurID
উপসংহার
এই পড়া কয়েকের জন্য খারাপ নিরাপত্তা সিদ্ধান্ত সম্পর্কে পড়ার মতো লাগতে পারে কিন্তু সত্যি কেউ সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ থেকে নিরাপদ নয়, এবং সবচেয়ে চতুর ব্যক্তিও এর শিকার হতে পারে। তাই অনলাইন নিরাপত্তাকে সيريয়াসলি নেওয়া এবং প্রতিটি অনলাইন অনুরোধে সন্দেহের দৃষ্টি রাখা গুরুত্বপূর্ণ।
