

IoT ডিভাইসগুলো খুব কম সময়ে অনেক কনসামারর পছন্দের বিষয় হয়ে উঠেছে। কাটিং এজ প্রযুক্তির কারণে, IoT অনেক গৃহস্থালির সামান, আধুনিক গ্যাজেট, অটোমোবাইল ইত্যাদি সংযুক্ত করতে সক্ষম হয়েছে। সিসকোর প্রেডিকশন অনুযায়ী ২০২০ সালে '৫০ বিলিয়ন সংযুক্ত/IoT ডিভাইস' থাকবে, আমরা কেবল কল্পনা করতে পারি IoT-এর প্রসারণ কতটুকু। ফিনল্যান্ড-ভিত্তিক একটি সাইবার সিকিউরিটি ഏজেন্সি গার্টনারের একটি গবেষণা উদ্ধৃতি দিয়েছে যা বলে, একটি গৃহস্থালিতে IoT ডিভাইসের সংখ্যা ২০২২ সালে ৯ ডিভাইস থেকে ৫০০ ডিভাইসে বৃদ্ধি পাবে। প্রায় সব ডিভাইস, যদি প্রয়োজন না হয়, IoT কনেক্টিভিটি অন্তর্ভুক্ত করবে।
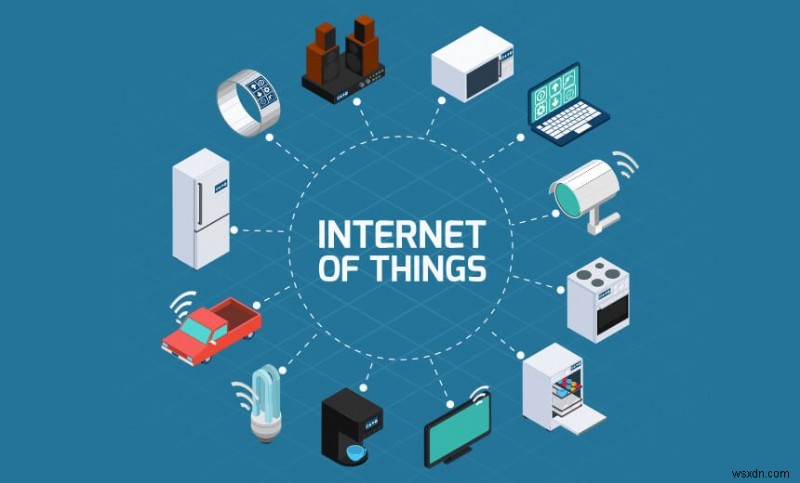
F-secure-এর চীফ রিসার্চ অফিসার মিক্কো হাইপোনেন অনুযায়ী, যেসব ডিভাইসে IoT কনেক্টিভিটি নেই সেগুলো মंহĝa হবে কারণ সেগুলোতে কনসামার ইনফো থাকে না যা ম্যানুফ্যাকচারাররা ব্যবহার করতে পারে। IoT ডিভাইসের দ্বারা এন্টারপ্রাইজকে প্রদত্ত কনসামার ডেটা এই প্রযুক্তিকে ম্যানুফ্যাকচারারদের জন্য আরও আকর্ষণীয় করে তোলে। যাইহোক, এই ধরনের ডেটা ট্রানজ্যাকশন উল্লেখযোগ্য ঝুঁকি এবং IoT-সংক্রান্ত সমস্যা সাথেই আনে। ম্যানুফ্যাকচারারদের এই সমস্যাগুলো নিকট ভবিষ্যতে সমাধান করতে হবে। প্রতি বছর, ওয়ার্ল্ড ইকোনমিক ফোরাম একটি রিপোর্ট প্রক্রিয়া করে যা সবচেয়ে বড় গ্লোবাল ঝুঁকি তালিকাভুক্ত করে। রিপোর্টগুলো বিশ্বস্ত কারণ এগুলো বিশ্বের সারা সিদ্ধান্ত গ্রহিতা এবং বিশেষজ্ঞরা দ্বারা তৈরি হয়। কমিউনিটি IoT-কে রিপোর্টে একটি प्रमुख স্থান দিয়েছে। আরও, যদি IoT প্রযুক্তিতে ত্রুটি থাকে বা আক্রমণের জন্য কমজোর থাকে, তবে প্রযুক্তি সংক্রান্ত ব্যবসাগুলো প্রভাবিত হবে।
যদিও IoT-তে সুরক্ষা বালেন্সিবিলিটি রয়েছে, কিছু ত্রুটি আছে যা ম্যানুফ্যাকচারারদের দেখভাল করতে হবে।
আপনার জানা দরকার IoT ত্রুটিগুলো
এই আর্টিকেলে, আমরা প্রধান IoT ঝুঁকিগুলো তালিকাভুক্ত করেছি যা প্রতিটি ম্যানুফ্যাকচারারকে জানা উচিত। পড়ুন!
১. ওয়ールド অফ ইন্টারনেট
ওয়ার্ল্ড ইকোনমিক ফোরাম বলে যে ক্রস-বর্ডার সাইবার আক্রমণের কারণে সরকারি কর্মকর্তাগুলো বাধ্য হবে ইন্টারনেটকে জাতীয় বা আঞ্চলিক ওয়ালড গার্ডেনে ভাঙতে। সিদ্ধান্তটি বিভিন্ন কারণ যেমন রেগুলেটরি ديفার্জেন্স এবং অর্থনৈতিক প্রোটেকশনিজমের ফলাফল হবে। এটি IoT প্রযুক্তির অনুশীলনকে বাধা দেবে কারণ সিদ্ধান্তটি ডেটা ট্রানজ্যাকশনের প্রবাহকে চ্যালেঞ্জ করে। আরও, ওয়ার্ল্ড ইকোনমিক ফোরামের রিপোর্টে যোগ করা হয়েছে যে সিদ্ধান্তটি একটি হাইপার-গ্লোবালাইজড অনলাইন বিশ্ব তৈরি করবে যা সীমাবদ্ধ। যদিও কয়েকজন সিদ্ধান্তটি স্বাগত জানাতে পারে কিন্তু অধিকাংশ люди इसका প্রতিরোধ করবেন কারণ এটি প্রযুক্তিগত উন্নতিকে অবনত করে।
২. ক্লাউড আক্রমণ
ক্রস-বর্ডার সাইবার আক্রমণ ক্লাউড প্রোভাইডারদের লক্ষ্য করবে যারা IoT ডিভাইস দ্বারা সংগ্রহ করা ডেটা স্টোর করে। যদিও বিভিন্ন সংস্থা সർക്കারি এবং প্রাইভেট উভয়েই এই ধরনের ক্লাউড আক্রমণের प्रति সচেতন, সাইবার সিকিউরিটি এখনও এমন সম্ভাব্য হুমকি মোকাবিলার জন্য কম সজ্জিত। একটি বিশ্লেষণ অনুযায়ী, ওয়ার্ল্ড ইকোনমিক ফোরাম রিপোর্ট করে যে একটি একক ক্লাউড হাইজ্যাক হতে পারে ১২০ বিলিয়ন ডলার পর্যন্ত ক্ষতি। বড় ক্ষতি!
সাইবারক্রাইমের কারণে ক্ষতি মূল্যায়ন করা হয়েছে ১ ট্রিলিয়ন ডলার যেখানে প্রাকৃতিক দুর্যোগের ক্ষতি ৩০০ বিলিয়ন ডলার।
৩. AI-নির্মিত সুরক্ষা সমস্যা
আপনি যদি মনে করেন র্যানসমওয়্যার আক্রমণের তীব্রতা পূর্ববর্তী বছরের তুলনায় অনেক বেশি বেড়েছে, এটা শুধু শুরু। র্যানসমওয়্যার এর মতো সাইবার আক্রমণ শুধু ক্লাউড প্রোভাইডারদের জন্য উত্থান করেছে। আগাম বছরগুলোর সাথে সাথে পরিস্থিতি আরো খারাপ হবে বলে বলছেন সানnyvেলের সিকিউরিটি স্ট্র্যাটেজিস্ট ডেরেক মান্কি। সে আরও যোগ করেন যে ক্লাউড প্রোভাইডারদের আগাম বছরে আরও বরবরভাবে আক্রমণ করা হবে কারণ তারা বুলস-আই হতে যাচ্ছে। অন্যান্য কমার্শিয়াল সার্ভিসগুলোর ওপরও সাইবার অপরাধীদের লক্ষ্য করা হবে।
খুব শীঘ্রই, সরকারি সংস্থা, স্বাস্থ্যসেবা সংস্থা, ক্রিটিক্যাল ইনফ্রাস্ট্রাকচার এবং বিভিন্ন ব্যবসা ম্যালওয়্যার আক্রমণ দেখবে যা সম্পূর্ণরূপে কৃত্রিম বুদ্ধিমত্তা দ্বারা ডিজাইন করা হবে। আক্রমণগুলো হবে জটিল ডেটা অ্যানালিসিস এবং অটোমেটেড ভালনারেবিলিটি ডিটেকশনের ওপর ভিত্তি করে। আরও, কোয়ান্টাম কম্পিউটারের উদ্ভাবনের সাথে সাথে, সাইবার আক্রমণের বিবর্তন নতুন উচ্চতা পাবে।
যদিও, পলিমর্ফিক ম্যালওয়্যার নতুন নয়, এটি কৃত্রিম বুদ্ধিমত্তা ব্যবহার করছে জটিল কোড লিখতে যা মেশিন-লার্নিং টেকনিকের মাধ্যমে সুফিস্টিকেটেড ডিটেকশন মেথডকেও ছলতে পারে।
৪. বটনেট সমস্যা
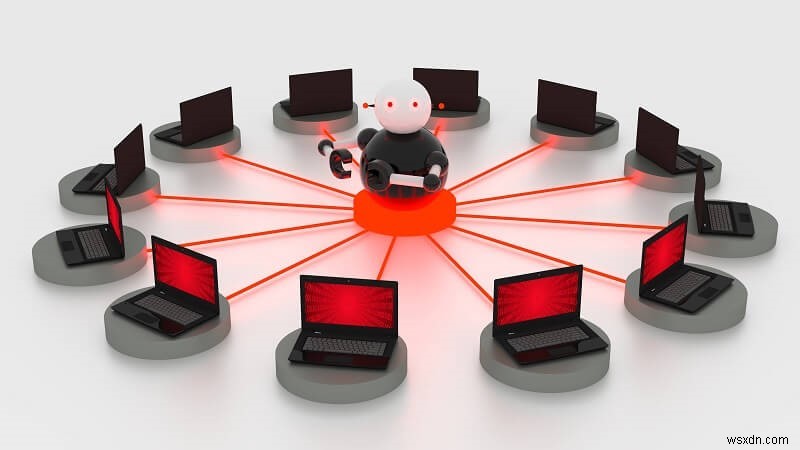
IoT ডিভাইসগুলো হ্যাকারদের জন্য সহজ লক্ষ্য কারণ এই ডিভাইসগুলো অন্যান্য ডিভাইসের তুলনামূলকভাবে কম বুদ্ধিমান। বসুৎ, IoT সংযুক্ত ডিভাইসগুলো হ্যাকারদের জন্য একটি وسیর আক্রমণের এলাকা প্রদান করে যাতে তারা সহজে সুবিধা নিতে পারে।
DDoS (ডিস্ট্রিবিউটেড ডেনাইল-অফ-সার্ভিস) আক্রমণ লক্ষ্য করে এবং খুব কম সুরক্ষিত সংযুক্ত ডিভাইসগুলো ব্যবহার করে। সুতরাং হ্যাকাররা পাবলিক ইনফ্রাস্ট্রাকচারকে ভারীভাবে সমন্বিত DDoS আক্রমণের মাধ্যমে লক্ষ্য করতে পারে।
হ্যাকারদের দ্বারা নিয়ন্ত্রিত IoT ডিভাইসগুলো কন্ট্রোল করতে পারে কিছু সংযুক্ত সেন্সর যেমন স্প্রিঙ্কলার কন্ট্রোলার বা থার্মোস্ট্যাট। এতে ফলাফল হিসেবে জীবনরক্ষামূলক ইনফ্রাস্ট্রাকচার রিসোর্সের সীমিত উপলব্ধতা, ওয়াটার হ্যামার আক্রমণ এবং وسیচার স্তরে পাওয়ার সার্জ হতে পারে। যাইহোক, এই ধরনের আক্রমণ বন্ধ করা যাবে স্মার্টার সফটওয়্যার চালু করে যা ভুল এবং জরুরি সেন্সর ডেটার মধ্যে পার্থক্য করতে পারে। তাই মেশিনগুলো নির্ধারণ করতে পারবে কীভাবে ভিন্ন ডেটা সিগন্যালে প্রতিক্রিয়া জানাতে হবে।
৫. সীমিত AI
এটি সত্য যে বর্তমান কৃত্রিম বুদ্ধিমত্তার অফারিংগুলোর বড় সীমাবদ্ধতা রয়েছে। বিগ ডেটা এবং মেশিন-ভিত্তিক লার্নিং যা কৃত্রিম বুদ্ধিমত্তার সাথে সম্পর্কিত, বড় পরিমাণে ডেটা সনাক্ত করা এবং ব্যবহার করতে দক্ষতার সাথে সাহায্য করতে পারে। দুর্ভাগ্যবশত, প্রক্রিয়ায় মানব হস্তক্ষেপ খুব কম রয়েছে এবং তাই এটি পাওঁকা ফলাফল তৈরি করে না। এতে ফলাফল হিসেবে AI-এর অভাব এবং তাই কম বুদ্ধিমান সফটওয়্যার এবং ডিভাইস যা বর্তমান এবং ভবিষ্যৎ IoT ঝুঁকি মেরামত করার সুযোগ পেতে পারে।
বিগ ডেটা, কৃত্রিম বুদ্ধিমত্তা এবং IoT পরস্পর সংযুক্ত। IoT ডিভাইস দ্বারা সংগ্রহ করা বড় পরিমাণ ডেটা AI-চালিত সফটওয়্যার দ্বারা প্রসেস করা হচ্ছে, আরও মূল্যবান ডেটা তৈরি হচ্ছে। কিন্তু কম মানব হস্তক্ষেপের সাথে, সিস্টেমের কম আসল প্রেডিক্টিভ প্রভাব থাকবে। এতে ফলাফল হিসেবে খুব কম সুরক্ষিত সংযুক্ত ডিভাইস তৈরি হবে।
সিকিউরিটি এক্সপার্ট অনুযায়ী, কৃত্রিম বুদ্ধিমত্তার IoT ডিভাইসের সাথে সহযোগিতা ডিভাইস এবং ডেটাকে সংযুক্ত এবং অপ্টিমাইজ করবে। AI-ভিত্তিক সুরক্ষা উন্নত সিচুয়েশনাল অওয়ernes এবং ডেটা সিকিউরিটি এনক্রিপশন অফার করবে।
৬. আত্মবিশ্বাসের অভাব
আমস্টার্ডামে একটি সাইবার সিকিউরিটি এজেন্সি Gemalto গবেষণা করেছিল IoT-এর উন্নতিতে সুরক্ষার ভূমিকা নিয়ে। গবেষণার সময়, দেখা গেল যে ৯০% কাস্টমার IoT ডিভাইসের ऊपर সুরক্ষা দিক থেকে আস্থা রাখেন না। এছাড়া, অধিকাংশ সংস্থা এবং কনসামার চান সরকার সুরক্ষা সংক্রিষ্ট বিষয়ে জড়িত হোক সুরক্ষা প্যারামিটার সেট করার জন্য। রিপোর্ট বলে যে ৯০% কনসামার এবং ৯৬% এন্টারপ্রাইজ বিশ্বাস করে যে IoT সুরক্ষা রেগুলেশন বাস্তবায়ন করা উচিত। অন্য একটি অধ্যয়ন দেখায় যে যদিও ৫৪% ব্যবহারকারী IoT ডিভাইস মালিক (কমপক্ষে চারটি) মাত্র ১৪% নিজেদের সংযুক্ত ডিভাইস সুরক্ষা নিয়ে ভালোভাবে জানেন বলে মনে করেন। অধ্যয়নটি এছাড়া বলে যে ৬০% কাস্টমার মনে করেন তাদের ডেটা লিক হতে পারে যাতে ৬৫% স্বীকার করেন তাদের সংযুক্ত ডিভাইস হ্যাকারদের দ্বারা নিয়ন্ত্রিত হতে পারে।
জেসন হার্ট, Gemalto-এর CTO যোগ করেন, "এটি স্পষ্ট যে কনসামার এবং ব্যবসা উভয়ই IoT সুরক্ষার চারপাশে গুরুতর চিন্তা নিয়ে আছে এবং IoT সার্ভিস প্রোভাইডার এবং ডিভাইস ম্যানুফ্যাকচারার IoT ডিভাইস এবং আরও গুরুত্বপূর্ণভাবে এই ডিভাইসগুলো দ্বারা তৈরি, স্টোর এবং ট্রান্সমিট করা ডেটার অখণ্ডতা রক্ষা করতে পারবে সেটির weinig আস্থা রয়েছে। যতক্ষণ না ব্যবসা এবং কনসামারদের মধ্যে IoT-তে আস্থা তৈরি হবে, এটা মেনস্ট্রিম আডপশন পাবে না।"
৭. IoT বোঝা
এটা ২০১৮ এবং ম্যানুফ্যাকচারাররা এখনও পদ্ধতি তৈরি করতে পারছেন না পরিবর্তন আনার এবং ইমপ্লিকেশনগুলো কনসামারদের জন্য স্পষ্ট করার জন্য যাতে তারা IoT-এর সর্বোচ্চ সুবিধা নিতে পারে। বাস্তবে, IoT-এর উন্নতি মানুষের প্রযুক্তি বোঝার ক্ষমতাকে ছাড়িয়ে এগিয়ে গেছে।
সুরক্ষা উন্নত করার পদক্ষেপ: –
#১: জবাবদিহী হন
IoT ডিভাইস উন্নয়নকারী অনেক ফার্ম টেকনোলজি ফার্ম নয়। ফলস্বরূপ, সেগুলো ডিজাইন করার সময় সুরক্ষাকে ধরে রাখে না। কিছু তাদের নিজেরা ইনডাস্ট্রির সেরা অনুশীলন জানেন না দৃঢ়ভাবে সুরক্ষিত IoT পণ্য তৈরি করতে।
যেসব ম্যানুফ্যাকচারার IoT পণ্য ডেলিভার করতে চায় তারা বুঝতে হবে যে IoT ডিভাইসগুলো কমজোর। আরও, ইন্টারনেটের মাধ্যমে সেগুলো একে অপরের সাথে সংযুক্ত করলে হ্যাকারদের দ্বারা আক্রমণের ঝুঁকি বেড়ে যায়। যদি কোম্পানিগুলো এই বাস্তবতা বুঝতে ব্যর্থ হয়, তবে তারা ব্যবসায় ব্যর্থ হবে। তারা তাদের কাস্টমার এবং ইন্টারনেট উভয়কেই ঝুঁকিতে ফেলবে।
#২: স্বয়ংক্রিয় আপডেট
যেসব IoT ডিভাইস স্বয়ংক্রিয়ভাবে আপডেট করতে পারে না সেগুলো হ্যাকারদের জন্য সহজ লক্ষ্য। আমরা মিরাই বটনেট আক্রমণ থেকে পাঠ শিখতে পারি যেখানে অগণিত IoT ডিভাইস নিয়ন্ত্রণ করা হয়েছিল। প্রভাবিত ডিভাইস আপডেট করার এবং ভালনারেবিলিটি ফিক্স করার কোনো উপায় ছিল না। তাই ব্যবহারকারীদের নতুন ডিভাইস কিনতে বাধ্য होना পড়েছিল যা কোম্পানির সুনাম ধ্বংস করেছিল এবং ব্যবসা বাধা দিয়েছিল।
মাইক্রোসফট উইন্ডোজ XP-এর মতো পণ্যের উদাহরণ থেকে আমরা শিখতে পারি যেখানে কোম্পানি সিকিউরিটি ফিক্স ডেলিভার করেছিল কাস্টমারদের সিকিউরিটি লুপহোল মেরামত করতে। আরও, মাইক্রোসফট কাস্টমার সাপোর্ট প্রফেশনাল এবং সিকিউরিটি ইঞ্জিনিয়ার নিয়োগ করেছিল পণ্য ব্যবহারকারীদের সাপোর্ট করার জন্য।
Nest-এর মত ম্যানুফ্যাকচারার ১০ ডলার প্রতি মাস মেইনটেনেন্সের জন্য ফি নেয়। এটা Nest-কে বাজারে সেরা IoT ডিভাইস মেকারদের মধ্যে একট হিসেবে গ্রেড করতে দেয়।
#৩: प्रकटीकरण গ্রহণ করুন
এথিক্যাল হ্যাকাররা একটি পণ্যে সুরক্ষা লুপহোল মেরামত করতে গুরুত্বপূর্ণ ভূমিকা পালন করে। IoT ডিভাইস মেকাররা হোয়াইট 햇 হ্যাকারদের জন্য 접근যোগ্য হওয়া উচিত যাতে তারা ডিভাইসের ভালনারেবিলিটি সম্পর্কে যোগাযোগ করতে পারে। IoT ম্যানুফ্যাকচারারদের তাদের ওয়েবসাইটে একটি ওয়েব ফর্ম বা ইমেল ঠিকানা থাকা উচিত এরর এবং বাগ রিপোর্ট করার জন্য। তারা বাগ বাউন্টি প্রোগ্রামও সেট আপ করতে পারে তাদের সফটওয়্যার এবং ডিভাইসের ভালনারেবিলিটি খুঁজে বের করার জন্য।
IoT এখন তার কৈশোর avsরে এসে গেছে যেখানে পণ্যগুলো দিনে দিনে চমৎকার এবং אינ্টিউইটিভ হচ্ছে। তারা ডেটাকে কাস্টমার ইনসাইটে রূপান্তর করতে এবং আরও মানিটাইজ করতে শিখছে। মেকাররা ডেটা ভিজ্যুয়ালাইজেশন টেমপ্লেট, এবং AI-ভিত্তিক অ্যালগরিদম থেকে লাভ उठাতে পারে নতুন ইউজ কেস শিখতে এবং তৈরি করতে। ব্যবসায়গুলো মনে রাখতে হবে যে কোনো ডিভাইস বা প্রযুক্তি সম্পূর্ণরূপে বাগ-মুক্ত নয়। কিন্তু وسیচার পৌঁছানোর কারণে, IoT পণ্যগুলো সাইবার আক্রমণের জন্য আরও কমজোর হয়ে পড়েছে। অতএব, কোম্পানির দায়িত্ব ব্যবহারকারীর ডেটা সুরক্ষিত করা এবং IoT ডিভাইসকে সাইবার আক্রমণের জন্য কম প্রবণ করা।
