

macOS-এ নেটওয়ার্ক ম্যানেজ করার জন্য কিছু ব্যবহারিক গ্রাফিক্যাল ইউটিলিটি রয়েছে, কিন্তু আসল শক্তির জন্য আপনাকে টার্মিনাল ব্যবহার করতে হবে। এটি শুনতে ভয়ঙ্কর লাগতে পারে যদি আপনি এর সাথে পরিচিত না হন, কিন্তু টার্মিনাল দিয়ে আপনার নেটওয়ার্ক সম্পর্কে জানতে আপনাকে কোনো টেকনিক্যাল উইজার্ড হতে হবে না। আন্ডার দ্য হুড, macOS ইউনিক্সের একটি ভেরিয়েন্ট চালায়, যার মানে আপনার কাছে নেটওয়ার্কিং টুলের একটি বিশাল সারşiv রয়েছে। এর মধ্যে সবচেয়ে শক্তিশালী হলো nmap, যা অন্য কয়েকটি কমান্ডের সাথে মিলে আপনার নেটওয়ার্ক সম্পর্কে অনেক কিছু বলতে পারে।
nmap-এ আপনার লোকাল নেটওয়ার্কের ওপেন পোর্ট স্ক্যান করুন
macOS-এ nmap হলো কমান্ড-লাইন পোর্ট স্ক্যানারের রাজা, কিন্তু প্রথমে এটি ইনস্টল করতে হবে।
Homebrew-এ nmap ইনস্টল করুন
যদি আপনার Homebrew প্যাকেজ ম্যানেজার ইনস্টল করা থাকে, তবে চালান:
brew install nmap
nmap এবং প্রয়োজনীয় ডিপেন্ডেন্সি ডাউনলোড ও ইনস্টল করতে।
nmap-এ স্ক্যান করুন
nmap একটি প্রদত্ত হোস্টনেম বা নেটওয়ার্ক ঠিকানা স্ক্যান করতে তৈরি এবং ওপেন পোর্টের একটি তালিকা ফেরত দেয়। নামটি হলো "network mapper", কিন্তু এটি वस्तুতঃ একটি পোর্ট ম্যাপার।
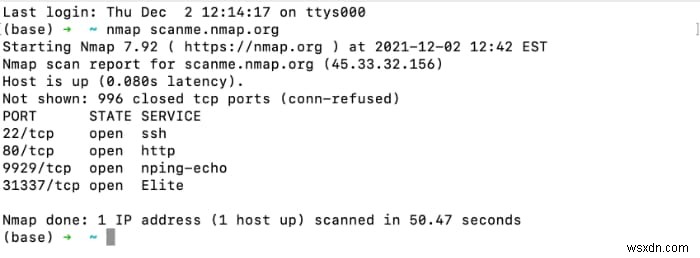
nmap চালানোর সবচেয়ে সহজ উপায় হলো টার্গেট হিসেবে একটি IP ঠিকানা বা IP ঠিকানার রেঞ্জ নির্দিষ্ট করা; আপনার লোকাল নেটওয়ার্কে স্ক্যান করার জন্য উপযুক্ত IP ঠিকানাটি দিয়ে প্রতিস্থাপন করুন। এই নির্দিষ্ট কমান্ডটি nmap-এর শিক্ষামূলক টেস্টিং সার্ভার scanme.org স্ক্যান করে।
nmap scanme.nmap.org
IP ঠিকানার একটি রেঞ্জের ওপেন পোর্ট স্ক্যান করতে স্ল্যাশ ব্যবহার করুন।
nmap 192.168.0.0/24
আপনার নেটওয়ার্কের রাউটার ও বিভিন্ন ডিভাইসের IP ঠিকানা খুঁজে বের করতে, আপনি arp বা ipconfig চালাতে পারেন।
sudo nmap -A scanme.nmap.org
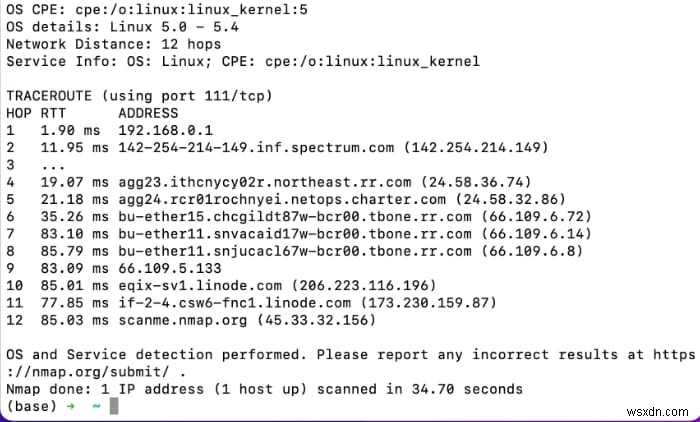
-A ফ্ল্যাগ ব্যবহার করলে nmap আরও আক্রমণাত্মকভাবে স্ক্যান করে, অনেক বেশি তথ্য ফেরত দেয় কিন্তু আপনার উপস্থিতি সার্ভার লগে প্রকাশ করে। -A ফ্ল্যাগ অবশ্যই sudo-র সাথে চালাতে হবে। যদি আপনি sudo কমান্ড ব্যবহার না করতে চান, তবে sudo বা রুট ছাড়া nmap চালানোর আমাদের গাইড দেখুন।
sudo nmap -O scanme.nmap.org
এটি সংজ্ঞায়িত IP ঠিকানাকে অপারেটিং সিস্টেমের জন্য (-O) স্ক্যান করে। আবার, এটিকে sudo-র সাথে চালাতে হবে।
আপনি যদি কিছুটা গোপনে nmap চালাতে চান, তবে -sS ফ্ল্যাগ ব্যবহার করুন:
sudo nmap -sS scanme.nmap.org
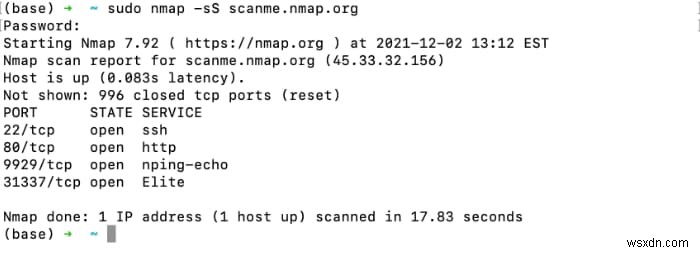
এটির প্রভাব হলো "half-open" স্ক্যানিং বাধ্য করা এবং একটি TCP SYN প্যাকেট পাঠিয়ে পোর্ট খোলা কিনা চেক করা কিন্তু একনলেজমেন্ট পাওয়ার পর ACK প্যাকেট পাঠানো নেই। ফলে, রিমোট সার্ভার সম্ভবত স্ক্যানটি লগ করবে না।
-sS ফ্ল্যাগ এবং অন্যান্য স্ক্যানিং মোড সুইচ অবশ্যই sudo-র সাথে চালাতে হবে। উদাহরণস্বরূপ, -sP মোড সুইচ IP ঠিকানা স্ক্যান করবে কিন্তু পোর্ট নয়, যা নিচের arp-এর মত কাজ করে। আরও স্ক্যানিং মোডের জন্য nmap man পেজ দেখুন।
আরো ভর্ব ফলাফল পেতে, -vv বা -v3 ট্যাগ যোগ করুন। এটি আরও ভর্ব লগিং লেভেল চালু করবে, একটি বেশি পঠনযোগ্য কিন্তু দীর্ঘ স্ট্যান্ডার্ড আউটপুট তৈরি করবে। আপনি কী খুঁজছেন তার উপর নির্ভর করে, এই ফ্ল্যাগগুলো আপনাকে তা খুঁজে বের করতে সাহায্য করতে পারে।
শesez, আপনি সবসময় nmap-এর ফলাফল grep-এ পাইপ করে নির্দিষ্ট ফলাফল খুঁজে বের করতে পারেন। যদি আপনি শুধু পোর্ট ২২ চেক করতে চান, তবে নিচের কমান্ডটি চালাতে পারেন:
nmap scanme.nmap.org | grep "22/tcp"
যদি পোর্টটি উপলব্ধ না থাকে তবে এটি কোনো লাইন ফেরত দেবে না এবং উপলব্ধ থাকলে পোর্টের স্ট্যাটাস লাইন ফেরত দেবে।
arp-এ আপনার লোকাল নেটওয়ার্কের সক্রিয় IP ঠিকানা স্ক্যান করুন
arp আপনার লোকাল নেটওয়ার্কে কানেক্টেড ডিভাইসের জন্য স্ক্যান করে। যেহেতু arp অ্যাড্রেস রেজোলিউশন প্রোটোকল তৈরি ও মডিফাই করার জন্য ডিজাইন করা, তাই আপনার নেটওয়ার্ক স্ক্যান করার জন্য এর সীমিত টুল রয়েছে। কিন্তু এটি প্রতিটি ম্যাকের সাথে শিপ করা হয় এবং নির্দিষ্ট তথ্য পেতে একটি দ্রুত উপায়।
আপনার নেটওয়ার্কে বর্তমানে কানেক্টেড সমস্ত প্রতিক্রিয়াশীল ডিভাইসের তালিকা দেখতে, টার্মিনাল খুলুন এবং চালান:
arp -a
এটি আপনার নেটওয়ার্কে কানেক্টেড সমস্ত ডিভাইসের তালিকা IP ঠিকানা এবং MAC ঠিকানা দিয়ে রিপোর্ট করে।
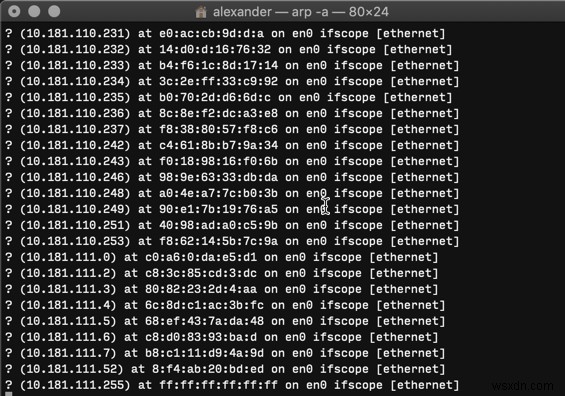
arp-এ আর কিছু বেশি নেই। আপনি arp -a -i en0 চালাতে পারেন শুধু আপনার নেটওয়ার্ক ইন্টারফেস en0 থেকে রিপোর্ট পেতে, কিন্তু ততটুকুই।
সচরাচর জিজ্ঞাসিত প্রশ্ন
১. nmap কি একটি হ্যাকিং টুল?
যদিও nmap নূতন উদ্দেশ্যে ব্যবহার করা যেতে পারে, nmap-এ নিজে থেকে এমন কিছু নেই যা এটিকে একটি হ্যাকিং টুল বানায়। আপনার নিজের নেটওয়ার্কে এটি ব্যবহার করার 데 কোনো সমস্যা নেই।
২. কি আমাকে Homebrew-এ nmap ইনস্টল করতে হবে?
না। brew কমান্ড দিয়ে ইনস্টল করা সহজ হলেও, আপনি nmap ওয়েবসাইট থেকে macOS ইনস্টলার দিয়ে nmap ইনস্টল করতে পারেন।
৩. nmap কি শুধু macOS-এ উপলব্ধ?
না। macOS-এর পাশাপাশি, nmap উইন্ডোজ, লিনাক্স, এবং FreeBSD, Solaris-এর মতো অন্যান্য ইউনিক্স ভেরিয়েন্টেও উপলব্ধ।
৪. nmap কি এটুকুই করতে পারে?
nmap যা যা করতে পারে সেগুলো কভার করতে বেশ কিছু আর্টিকেল লাগবে। আরও তথ্যের জন্য nmap ম্যানুয়াল দেখুন।
নেটওয়ার্ক টুলের একটি স্যুট
nmap নিঃসন্দেহে উপলব্ধ সবচেয়ে শক্তিশালী নেটওয়ার্ক টুলের একটি, কিন্তু এটি আপনার টুলসেটে চাইবা এমন একমাত্র সফ্টওয়্যার নয়। উদাহরণস্বরূপ, নেটওয়ার্ক ইন্টারফেসের তথ্য পেতে ipconfig কাজে আসে, যখন আপনার নেটওয়ার্কের সব ডিভাইসের দ্রুত স্বিপের জন্য arp কমান্ড কাজে আসে।
macOS-এ আরও অপশনের জন্য, USB ড্রাইভে ইনস্টল করার উপায় শিখুন।
