

সুরক্ষা গবেষকরা রিপোর্ট করেছেন যে, একাধিক অফিসিয়াল SAP npm প্যাকেজ আক্রান্ত হয়েছে, যা বিশ্বাস করা হচ্ছে একটি TeamPCP সাপ্লাই-চেইন আক্রমণ যা ডেভেলপারদের সিস্টেম থেকে শংসাপত্র এবং প্রমাণীকরণ টোকেন চুরি করার জন্য করা হয়েছে।
আক্রমণটি চারটি প্যাকেজকে প্রভাবিত করেছে, যাদের ভার্সন এখন NPM-এ অবচিত (deprecated) घোষণা করা হয়েছে:
- @cap-js/sqlite – v2.2.2
- @cap-js/postgres – v2.2.2
- @cap-js/db-service – v2.10.1
- mbt – v1.2.48
এই প্যাকেজগুলো SAP-এর ক্লাউড অ্যাপ্লিকেশন প্রোগ্রামিং মডেল (CAP) এবং ক্লাউড MTA-কে সাপোর্ট করে, যা এন্টারপ্রাইজ ডেভেলপমেন্টে সাধারণভাবে ব্যবহৃত হয়।
Aikido এবং Socket-এর নতুন রিপোর্ট অনুযায়ী, আক্রান্ত প্যাকেজগুলো একটি ক্ষতিকর 'preinstall' স্ক্রিপ্ট অন্তর্ভুক্ত করার জন্য সংশোধিত হয়েছিল যা npm প্যাকেজ ইনস্টল করার সময় স্বয়ংক্রিয়ভাবে এক্সিকিউট होता है।
এই স্ক্রিপ্ট একটি লোডার নামক setup.mjs চালু করে যা GitHub থেকে Bun JavaScript রানটাইম ডাউনলোড করে এবং এটিকে ব্যবহার করে একটি সাধারণত অস্পষ্ট (heavily obfuscated) execution.js পেলোড এক্সিকিউট করে।
পেলোডটি একটি তথ্য-চোর (information-stealer) যা ডেভেলপার মেশিন এবং CI/CD পরিবেশ থেকে ব্যাপক ধরণের শংসাপত্র চুরি করতে ব্যবহৃত হয়, যার মধ্যে রয়েছে:
- npm এবং GitHub প্রমাণীকরণ টোকেন
- SSH কী এবং ডেভেলপার শংসাপত্র
- AWS, Azure, এবং Google Cloud-এর জন্য ক্লাউড শংসাপত্র
- Kubernetes কনফিগারেশন এবং সিক্রেটস
- CI/CD পাইপলাইন সিক্রেটস এবং পরিবেশ ভেরিয়েবল
ম্যালওয়্যারটি CI রানারের মেমরি থেকে সরাসরি সিক্রেটস বের করার চেষ্টা করে, যা TeamPCP-এর পূর্বের সাপ্লাই-চেইন আক্রমণগুলোর মতো।
"CI রানারerede, পেলোডটি একটি এমবেডেড Python স্ক্রিপ্ট এক্সিকিউট করে যা /proc/<pid>/maps এবং /proc/<pid>/mem পড়ে Runner.Worker প্রসেসের জন্য প্রতিটি সিক্রেট বের করে যা "key" :{ "value": "...", "isSecret":true} প্যাটার্নে মিলে, CI প্ল্যাটফর্মের সব লগ মাস্কিং বাইপাস করে," Socket ব্যাখ্যা করে।
"সিক্রেটের জন্য এই মেমরি স্ক্যানারটি স্ট্রাকচারালি Bitwarden এবং Checkmarx ঘটনাগুলোতে ডকুমেন্টেড वनটির সাথে অভিন্ন।"
ডেটা সংগ্রহ হলে, এনক্রিপ্ট করা হয় এবং শিকারটির GitHub অ্যাকাউন্টের অধীনে পাবলিক GitHub রিপোজিটরিতে আপলোড করা হয়। এই রিপোজিটরিগুলোর বিবরণে থাকে, "A Mini Shai-Hulud has Appeared", যা Bitwarden সাপ্লাই চেইন আক্রমণে দেখা "Shai-Hulud: The Third Coming" স্ট্রিংয়ের মতো।
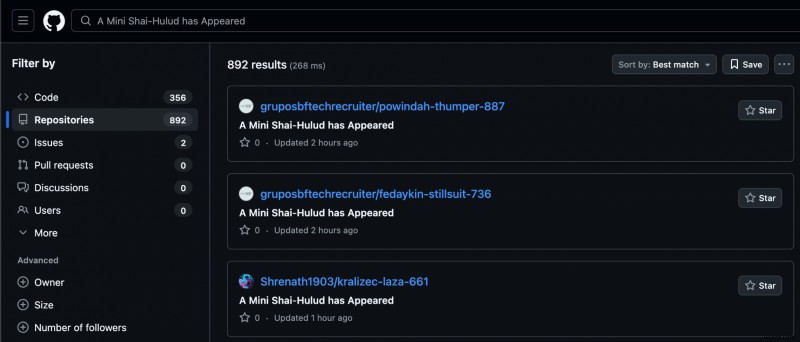 "A Mini Shai-Hulud has Appeared" বিবরণ সহ তৈরি GitHub রিপোজ
স্রোত: Aikido
ম্যালওয়্যারটি GitHub কমিট সার্চকে একটি ডেড-ড্রপ মেকানিজম হিসেবে ব্যবহার করে টোকেন বের করতে এবং আরও অ্যাক্সেস পেতে।
"ম্যালওয়্যারটি এই স্ট্রিংয়ের জন্য GitHub কমিটগুলো সার্চ করে এবং মিলে যাওয়া কমিট মেসেজগুলোকে টোকেন ডেড-ড্রপ হিসেবে ব্যবহার করে," Aikido ব্যাখ্যা করে।
"OhNoWhatsGoingOnWithGitHub:<base64> প্যাটার্নে মিলে যাওয়া কমিট মেসেজগুলো ডিকোড হয়ে GitHub টোকেন বানায় এবং রিপোজিটরি অ্যাক্সেসের জন্য চেক করা হয়।"
পূর্বের আক্রমণগুলোর মতো, স্থাপিত পেলোডটিতে অন্যান্য প্যাকেজগুলোর দিকে স্বয়ং-প্রসারিত হওয়ার কোডও রয়েছে।
চুরানো npm বা GitHub শংসাপত্র ব্যবহার করে, এটি অন্যান্য প্যাকেজ এবং রিপোজিটরি সংশোধন করার চেষ্টা করে যেগুলোতে এটি অ্যাক্সেস পায়, এবং একই ক্ষতিকর কোড ইনজেক্ট করে আরও ছড়িয়ে দেয়।
গবেষকরা এই আক্রমণকে মাঝারি আত্মবিশ্বাসের সাথে TeamPCP হুমকি অভিনেতাদের সাথে জড়িত বলে চিহ্নিত করেছেন, যারা আগের সাপ্লাই-চেইন আক্রমণে Trivy, Checkmarx, এবং Bitwarden 상대로 একই কোড এবং কৌশল ব্যবহার করেছিলেন।
যদিও হুমকি অভিনেতারা SAP-এর npm পাবলিশিং প্রক্রিয়াকে কীভাবে আক্রান্ত করেছেন তা স্পষ্ট নয়, সিকিউরিটি ইঞ্জিনিয়ার Adnan Khan রিপোর্ট করেছেন যে একটি NPM টোকেন একটি ভুল কনফিগার করা CircleCI জবের মাধ্যমে এক্সপোজ হতে পারে।
BleepingComputer SAP-এর সাথে যোগাযোগ করেছিল npm প্যাকেজগুলো কীভাবে আক্রান্ত হয়েছিল তা জানতে, কিন্তু প্রকাশনার সময় পর্যন্ত কোনো উত্তর পায়নি।
Mythos যা খুঁজে পেয়েছে তার ৯৯% এখনও আনপ্যাচড।
AI চারটি জিরো-ডে একসাথে চেইন করে একটি এক্সপ্লয়িট তৈরি করেছে যা রেন্ডারার এবং OS স্যান্ডবক্স উভয়কেই বাইপাস করেছে। নতুন এক্সপ্লয়িটের একটি তরঙ্গ আসছে।
স্বয়ংক্রিয় বৈধীকরণ সমিটে (মে ১২ এবং ১৪), দেখুন কিভাবে প্রসঙ্গ-সমৃদ্ধ স্বয়ংক্রিয় বৈধীকরণ এক্সপ্লয়িটযোগ্য বিষয়গুলো খুঁজে বের করে, কন্ট্রোলগুলো প্রমাণ করে, এবং রিমিডিয়েশন লুপ বন্ধ করে।
আপনার স্লেট দাবি করুন
