

রুটকিট কী?
রুটকিট হলো একটি ম্যালিশিয়াস সফটওয়্যার বান্ডেল যা কম্পিউটার বা অন্যান্য সফটওয়্যারের অননুমোদিত অ্যাক্সেস দিতে ডিজাইন করা। রুটকিট সনাক্ত করা কঠিন এবং সংক্রামিত সিস্টেমের ভিতরে তার উপস্থিতি লুকিয়ে রাখতে পারে। হ্যাকাররা রুটকিট ম্যালওয়্যার ব্যবহার করে আপনার কম্পিউটারে দূর থেকে অ্যাক্সেস করে, এটি ম্যানিপুলেট করে এবং ডেটা চুরি করে।
যখন একটি রুটকিট হাত ধরায়, আপনার সিস্টেম একটি জম্বি কম্পিউটারের মতো আচরণ করে, এবং হ্যাকার রিমোট অ্যাক্সেস ব্যবহার করে আপনার ডিভাইসের ওপর পরম নিয়ন্ত্রণ चला सकते हैं। রুটকিটের এই সংজ্ঞার অংশটিই এটিকে এত শক্তিশালী করে তোলে।
ফাইললেস ম্যালওয়্যার-এর মতো যেভাবে লেজিটিমেট প্রোগ্রাম ব্যবহার করে কোনো ট্রেস ছাড়াই কাজ করে, রুটকিটও লেজিটিমেট দেখাতে পারে, কারণ হ্যাকারের সিস্টেম ফাইল ও সিস্টেম প্রসেসের প্রিভিলেজড অ্যাক্সেস থাকে। রুটকিট আপনার কম্পিউটাকে আপনাকে মিথ্যা বলতে বাধ্য করে, এবং কখনও কখনও অ্যান্টিভাইরাস ও সিকিউরিটি সফটওয়্যারকেও মিথ্যা বলাতে পারে।
রুটকিট কী করে?
রুটকিট দূষিত কোড আপনার ডিভাইসের ভিতরে লুকিয়ে রাখতে দেয়। একবার রুটকিট আক্রমণ ঘটলে, এটি আপনার অপারেটিং সিস্টেমে রিমোট অ্যাডমিন অ্যাক্সেস দেয় সনাক্ত না হওয়ার চেষ্টা করে।
রুটকিট কী মডিফাই করে? যেহেতু রুটকিটের উদ্দেশ্য হলো আপনার কম্পিউটার সিস্টেমে অ্যাডমিন-লেভেল, প্রিভিলেজড অ্যাক্সেস পাওয়া, একটি রুটকিট এডমিনিস্ট্রেটর যা যা মডিফাই করতে পারে সেটি মডিফাই করতে পারে। রুটকিট কী করতে বা মডিফাই করতে পারে তার সংক্ষিপ্ত তালিকা:
 ম্যালওয়্যার লুকানো: রুটকিট আপনার ডিভাইসের ভিতরে অন্যান্য ধরনের ম্যালওয়্যার লুকিয়ে রাখে এবং সেগুলো অপসারণ করা কঠিন করে দেয়।
 রিমোট অ্যাক্সেস পাওয়া: রুটকিট আপনার অপারেটিং সিস্টেমে রিমোট অ্যাক্সেস দেয় সনাক্ত না হওয়ার চেষ্টা করে। রুটকিট ইনস্টলেশনunehmত রিমোট অ্যাক্সেস স্ক্যামের সাথে জড়িত।
 সিকিউরিটি প্রোগ্রামের সাথে ছेड়ছাড় করা বা বন্ধ করা: কিছু রুটকিট আপনার কম্পিউটারের সিকিউরিটি প্রোগ্রামের নজरों থেকে নিজেকে লুকিয়ে রাখতে পারে, অথবা সেগুলো পুরোপুরি বন্ধ করে দিতে পারে—এতে ম্যালওয়্যার সনাক্ত ও অপসারণ করা কঠিন হয়।
 ডেটা চুরি: বেশিরভাগ সময় সাইবার অপরাধীরা ডেটা চুরির জন্য রুটকিট ব্যবহার করে। কিছু হ্যাকার ব্যক্তিদের লক্ষ্য করে ব্যক্তিগত ডেটা ক্যাপচার করে আইডেন্টিটি থেফট বা ফরেডের জন্য। অন্যদের কর্পোরেট টার্গেট থাকে স্পায়েজ বা আর্থিক অপরাধের জন্য।
 স্থায়ী "ব্যাকডোর" তৈরি করা: কিছু রুটকিট আপনার সিস্টেমে একটি সাইবার সিকিউরিটি ব্যাকডোর তৈরি করতে পারে, যা খোলা থাকে যাতে হ্যাকার পরে ফিরে আসতে পারে।
 আপনার কথা চোঁচা দেবানো: রুটকিট মনিটরিং টুল হিসেবে ব্যবহার করা যেতে পারে, যা হ্যাকারদের আপনার কথা চোঁচা দেবার সুযোগ দেয়।
 গোপনীয়তা লঙ্ঘন: রুটকিট থাকলে হ্যাকার আপনার ইন্টারনেট ট্রাফিক ইন্টারসেপ্ট করতে পারে, কীস্ট্রোক ট্র্যাক করতে পারে, এবং আপনার ইমেইলও পড়তে পারে।
রুটকিট কীভাবে অপসারণ করবেন
রুটকিট অপসারণ সহজ নয়। কারণ রুটকিট আপনার অপারেটিং সিস্টেমের গভীরে কবরে দিতে পারে, তাই বোঝা কঠিন যে সেটি আছে কিনা। কিন্তু একবার জানতে পারলে যে আপনার রুটকিট আছে, আপনার জম্বি কম্পিউটারকে রুটকিট সংক্রমণ থেকে মুক্ত করা অত্যন্ত জরুরি।
ধাপ ১: রুটকিট রিমুভাল সফটওয়্যার চালান
উইন্ডোজ ডিফেন্ডার বা অন্যান্য বিল্ট-ইন সিকিউরিটি সফটওয়্যারে নির্ভর করবেন না, কারণ অধিকাংশ রুটকিট বেসিক সুরক্ষা বাইপাস করতে পারে। সম্পূর্ণ সুরক্ষার জন্য Avast One-এর মতো বিশেষায়িত সফটওয়্যার ব্যবহার করুন। Avast বিশ্বের সর্ববৃৎ হুমকি-সনাক্তকরণ নেটওয়ার্ক এবং মেশিন-লার্নিং ম্যালওয়্যার সুরক্ষাকে একটি একক, লাইটওয়েট টুলে একত্রিত করেছে যা রুটকিট সনাক্ত ও অপসারণ করতে পারে, এবং সব ধরনের ভবিষ্যতের অনলাইন হুমকির বিরুদ্ধে প্রতিরক্ষা দিতে পারে।
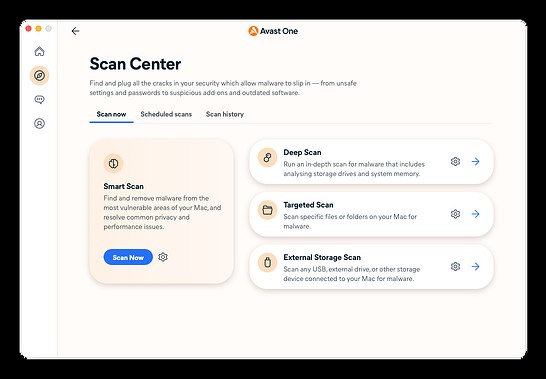 Avast One রুটকিট ও অন্যান্য ম্যালওয়্যার আপনার কম্পিউটারের থেকে দূর রাখতে স্ক্যানের विवিধতা অফার করে।
Avast One জানে কীভাবে রুটকিট ভাইরাস অপসারণ করতে হয় এবং সেগুলো ফেরত আসা থেকে প্রতিরোধ করতে পারে। তাই একজন হ্যাকার আপনার ডেটা চুরি করতে বা আপনার কম্পিউটারে প্রিভিলেজড অ্যাক্সেস পাওয়ার আগে, Avast-কে স্ক্যান ও ম্যালওয়্যার দূর করার জন্য দিন।
ধাপ ২: বুট-টাইম স্ক্যান চালান
আধুনিক ম্যালওয়্যার অ্যান্টিভাইরাস প্রোডাক্টের সনাক্তকরণ থেকে বাঁচতে সুফিস্টিকেটেড টেকনিক ব্যবহার করে। একবার অপারেটিং সিস্টেম চলতে শুরু করলে, ডিভাইসে থাকা রুটকিট স্বয়ংক্রিয় অ্যান্টিভাইরাস স্ক্যানকে আউটস্মার্ট করতে পারে।
যদি একটি অ্যান্টিভাইরাস প্রোগ্রাম অপারেটিং সিস্টেমকে একটি নির্দিষ্ট ম্যালওয়্যার ফাইল খুলতে বলে, রুটকিট তথ্যের প্রবাহ পরিবর্তন করে একটি হ্যারামলেস ফাইল খুলতে পারে। সেগুলো ম্যালওয়্যার ফাইলের এনুমেরেশন কোডও পরিবর্তন করতে পারে—যেটি ম্যালওয়্যার সম্পর্কে তথ্য সংরক্ষণ ও শেয়ার করার জন্য ব্যবহৃত হয়—যাতে সেটি স্ক্যানে অন্তর্ভুক্ত না হয়।
এটিই বুট-টাইম স্ক্যান, যেটি Avast One-এ অন্তর্ভুক্ত, এতটাই উপকারী। বুট-টাইম স্ক্যান আপনার কম্পিউটারের স্টার্টআপ প্রসিডিউর চলার সময় চলে এবং রুটকিট সনাক্ত করে इससे पहले যে সেটি আপনার সিস্টেমে নিজেকে লুকাতে পারে। বুট-টাইম স্ক্যানের সুবিধা হলো সাধারণত রুটকিট এখনো ডরম্যান্ট অবস্থায় থাকে এবং আপনার সিস্টেমে নিজেকে লুকাতে পারে না।
ধাপ ৩: ডিভাইস ワイপ করে OS পুনঃইনস্টল করুন
যদি অ্যান্টিভাইরাস সফটওয়্যার এবং বুট-টাইম স্ক্যান রুটকিট অপসারণে ব্যর্থ হয়, তবে আপনার ডেটা ব্যাকআপ নিয়ে, ডিভাইস ワイপ করে, এবং একটি ক্লিন ইনস্টল করার চেষ্টা করুন। কখনও কখনও এটি একমাত্র উপায় যখন একটি রুটকিট বুট, ফার্মওয়্যার, বা হাইপারভাইজার লেভেলে অপারেট করছে।
শুরুতে, আপনাকে জানতে হবে কীভাবে হার্ড ড্রাইভ ফরম্যাট করা যায় এবং গুরুত্বপূর্ণ ফাইল ব্যাকআপের জন্য হার্ড ড্রাইভ ক্লোন করা যায়। আপনাকে মেইন C: ড্রাইভ ワイপ করতে হতে পারে, কিন্তু আপনার অধিকাংশ ডেটা রাখতে পারবেন। এটি রুটকিট অপসারণের শেষ উপায়।
প্রথমেই রুটকিট এড়িয়ে চলুন
রুটকিট ভাইরাস অপসারণের সেরা পদ্ধতি হলো এটা অপসারণ করার পরিস্থিতি এসেই না দেওয়া। এখনই আপনি কিছু کار করলে আপনি রুটকিট অপসারণ করার ভয়াবহ প্রশ্ন থেকে দূরে থাকবেন। স্মার্ট অনলাইন সিকিউরিটি অভ্যাস অনুশীলন করুন, এবং আপনি রুটকিট-মুক্ত থাকার অনেকটই निकটে যাবেন।
অজানা ফাইল থেকে সতর্ক रहুন: বিশ্বস্ত যোগাযোগকারীদের পাঠানো ফাইলগুলোও খোলার আগে নিকটে থেকে পর্যালোচনা করুন। অজানা প্রেরকের অ্যাট্যাচমেন্ট কখনো খুলবেন না—সেগুলো ফিশিং আক্রমণ হতে পারে। একটি ডেডিকেটেড সিকিউর ব্রাউজার ব্যবহার করে ফিশিং এবং অন্যান্য অনলাইন হুমকির বিরুদ্ধে অতিরিক্ত সুরক্ষা যোগ করুন।
প্রতিষ্ট সোর্স থেকে সফটওয়্যার পান: আদর্শভাবে সরাসরি নির্মাতা থেকে, অথবা অ্যাপ স্টোর বা গুগল প্লে স্টোর থেকে। টার্মস অ্যান্ড কন্ডিশনস ঘনিষ্ঠভাবে চেক করুন যাতে কেউ আপনার ডিভাইসে রুটকিট স্লিপ ইন করতে পারছে কিনা।
সিস্টেম আপডেট যত শীঘ্রই সম্ভব ইনস্টল করুন: এই আপডেটগুলো প্রায়শই gần đây আবিষ্কৃত লুখো প্যাচ করে যা হ্যাকাররা আপনার ডিভাইস অ্যাক্সেস করতে এক্সপ্লॉ잟 করতে পারে।
রুটকিট সনাক্ত ও খুঁজে বের করার পদ্ধতি
যখন একটি রুটকিট তার কাজ সঠিকভাবে করে, আপনি সেটি লক্ষ্য করবেন না। রুটকিট খুঁজে বের ও সনাক্ত করার সেরা উপায় হলো Avast One-এর মতো একটি রুটকিট স্ক্যানার ও রিমুভাল টুল। এই ফ্রি রুটকিট স্ক্যান টুল শুধু আপনার ডিভাইসে ইনস্টল্ড রুটকিট খুঁজে বের ও অপসারণ করে না, এটি ভবিষ্যতে সেগুলো ইনস্টল হওয়া থেকেও প্রতিরোধ করে।
DIY শौকিনদের জন্য, আমাদের কাছে রুটকিট খুঁজে বের করার বিকল্প টিপস আছে। এটি সেরা ফ্রি অ্যান্টিভাইরাস সফটওয়্যার বেছে নেওয়ার মতো সহজ নয়—এবং আপনি যদি নিজে রুটকিট খুঁজে পান, তবে সেটি অপসারণ করতে পারবেন না সেটাও হতে পারে—তবুও আমরা সাহায্য করার জন্য এখানে আছি।
রুটকিট আক্রমণের লক্ষণ
নিচের সতর্ক সংকেতগুলো আপনার ডিভাইসে রুটকিট থাকার ইঙ্গিত দিতে পারে:
আপনার সিস্টেম অস্বাভাবিকভাবে আচরণ করছে: রুটকিট হ্যাকারদের আপনার কম্পিউটারের OS ম্যানিপুলেট করার সুযোগ দেয়। আপনার কম্পিউটার অস্বাভাবিকভাবে আচরণ করলে, এটা রুটকিটের মাধ্যমে হ্যাকারের কাজ হতে পারে।
সেটিংসে পরিবর্তন: সাধারণত, আপনার কম্পিউটার আপনার নির্দেশ ছাড়া কিছু করবে না—এবং আদর্শভাবে, নির্দেশ দেন আপনি। রুটকিট-সক্ষম রিমোট অ্যাক্সেস অন্যকে আপনার সেটিংস ও কনফিগারেশনের সাথে মeddle করার সুযোগ দেয়। কিছু ভিন্ন লাগলে, চিন্তার কারণ হতে পারে।
ওয়েব পেজ/নেটওয়ার্ক এক্টিভিটি রুক-রুক করে: আপনার ইন্টারনেট কানেকশন হঠাৎ সাধারণ চেয়ে বেশি স্পট्टी হলে, সেটি সার্ভিস হিচকির চেয়ে বেশি কিছু হতে পারে। যদি একটি হ্যাকার রুটকিট ব্যবহার করে আপনার কম্পিউটার থেকে প্রচুর ট্রাফিক পাঠাতে বা গ্রহণ করতে থাকে, তবে এটি আপনার ইন্টারনেট কানেকশন ধীর করে দিতে পারে।
রুটকিট কীভাবে খুঁজে বের করবেন
আপনি যদি সন্দেহ করেন আপনার কম্পিউটার সংক্রামিত হয়েছে, তবে নিচের টেকনিকগুলো রুটকিট খুঁজে বের করতে সাহায্য করতে পারে:
সিগনেচার স্ক্যানিং: কম্পিউটার সংখ্যার সাথে কাজ করে। একটি সফটওয়্যারের সিগনেচার হলো সেই সংখ্যাগুলোর সেট যা কম্পিউটার-ভাষায় এর প্রতিনিধিত্ব করে। আপনার কম্পিউটারকে পরিচিত রুটকিট সিগনেচারের ডাটাবেসের বিপরীতে স্ক্যান করুন এবং দেখুন কেউ মিলে কিনা।
মেমরি ডাম্প অ্যানালিসিস: যখন আপনার উইন্ডোজ মেশিন ক্র্যাশ করে, এটি একটি ফাইল জেনারেট করে যাকে মেমরি ডাম্প বা ক্র্যাশ ডাম্প বলে। একজন দক্ষ টেকনিশিয়ান এই ফাইল পরীক্ষা করে ক্র্যাশের কারণ বের করতে পারে এবং দেখতে পারে কি এটা রুটকিটের জন্য হয়েছিল।
সিস্টেম মেমরি সার্চ: আপনার কম্পিউটারের সিস্টেম মেমরি সার্চ করুন দেখতে কিছু আউট অফ অর্ডার আছে কিনা। সার্চ করার সময় সমস্ত ইনগ্রেস (অ্যাক্সেস) পয়েন্ট চেক করুন ইনভোকড প্রসেসের চিহ্নের জন্য, এবং DLL (ডাইনামিক-লিংক লাইব্রেরি) থেকে ইম্পোর্ট করা সকল লাইব্রেরি কল ট্র্যাক করুন। কিছু হুকড বা অন্যান্য ফাংশনে রিডাইরেক্টেড হতে পারে।
রুটকিট কীভাবে ইনস্টল হয়?
কম্পিউটার ওর্ম এবং ভাইরাসের বিপরীতে—কিন্তু ট্রোজান ম্যালওয়্যারের মতো—রুটকিট সংক্রমণের জন্য আপনার কম্পিউটারে ইনস্টল হতে সাহায্য দরকার।
হ্যাকাররা তাদের রুটকিট দুটি পার্টনার প্রোগ্রামের সাথে বান্ডেল করে—একটি ড্রপার এবং একটি লোডার—যারা মিলিতভাবে রুটকিট ইনস্টল করে। একসাথে, ম্যালওয়্যারের এই তিনটি টুকরো একটি ব্লেন্ডেড থ্রেট গঠন করে। রুটকিট ইনস্টলেশনে ব্যবহৃত টুলগুলো নিচে দেখে নেওয়া যাক:
ড্রপার: ড্রপার রুটকিটকে শিকারের কম্পিউটারে ইমপোর্ট করে। ড্রপার ইনস্টলেশন প্রসেসের প্রথম ধাপ। শিকার যখন ড্রপারকে এক্টিভেট করে, ড্রপার مسلেই লোডারকে এক্টিভেট করে।
লোডার: ড্রপার এক্সিকিউট হওয়ার সাথে সাথে, লোডার কাজে লেগে যায়, টার্গেট সিস্টেমে রুটকিট ইনস্টল করে। লোডাররা প্রায়শই একটি বাফার ওভারফ্লো ট্রিগার করে এই কাজটি করে। এটি একটি সাধারণ সিকিউরিটি এক্সপ্লয়াইট যা হ্যাকারদের তাদের কোড কম্পিউটার মেমরির অন্যথায় অ্যাক্সেসযোগ্য নয় এমন এলাকায় ল্যান্ড করাতে দেয়।
 রুটকিট একটি "ড্রপার" এবং একটি "লোডার" এর সাথে বান্ডেলড হয়ে আক্রমণ সম্পাদন করে।
সাইবার অপরাধীর চ্যালেঞ্জ হলো ব্লেন্ডেড থ্রেট প্যাকেজটি ল্যান্ড করানো। এখানে কিছু উপায় দেওয়া হলো যেভাবে একজন হ্যাকার আপনার কম্পিউটারে রুটকিট ইনস্টল করতে পারে:
মেসেজিং প্রোগ্রাম হাইজ্যাক করা: একটি ব্লেন্ডেড থ্রেট ইনস্ট্যান্ট মেসেজিং ক্লায়েন্ট হাইজ্যাক করে শিকারের কন্ট্যাক্টগুলোর মধ্যে ছড়িয়ে দিতে পারে। প্রাপকরা যখন মেসেজের ম্যালিশিয়াস লিংকে ক্লিক করে, তাদের কম্পিউটারও সংক্রামিত হয়। এই ধরনের সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ রুটকিট ছড়ানোর অত্যন্ত কার্যকর পদ্ধতি।
বিশ্বস্ত সফটওয়্যারের সাথে পিগিব্যাকিং: হ্যাকাররা অন্যথায়-বিশ্বস্ত প্রোগ্রাম ও অ্যাপ্লিকেশনের ভিতরে কম্পিউটার রুটকিট ঢুকিয়ে দিতে পারে, তারপর সেই বিষাক্ত অ্যাপগুলো বিভিন্ন ডাউনলোড পোর্টালে আপলোড করে। আপনি যখন সংক্রামিত অ্যাপ ইনস্টল করেন, অনিচ্ছাকৃতভাবে আপনি রুটকিটও ইনস্টল করেন।
অন্য ম্যালওয়্যার ব্যবহার: ভাইরাস এবং ট্রোজান রুটকিট ছড়ানোর জন্য ব্যবহার করা যেতে পারে, কারণ দুটোই আপনার কম্পিউটারে পৌঁছাতে খুব কার্যকর। আপনি যখন ভাইরাস সম্বলিত প্রোগ্রাম এক্সিকিউট করেন, বা ট্রোজান এক্সিকিউট করেন, রুটকিট আপনার ডিভাইসে ইনস্টল হয়।
রিচ-কন্টেন্ট ফাইলে লুকানো: PDF-এর মতো রিচ-কন্টেন্ট ফাইলের আগমনের সাথে, হ্যাকারদের আর ডেডিকেটেড ওয়েবসাইট বা প্রোগ্রামে ম্যালওয়্যার লুকাতে হয় না। বরং সেগুলো এই সিম্পল রিচ-কন্টেন্ট ফাইলের ভিতরে রুটকিট এম্বেড করতে পারে। আপনি যখন কলঙ্কিত ফাইলটি খুলবেন, রুটকিট ড্রপার স্বয়ংক্রিয়ভাবে এক্সিকিউট হবে।
রুটকিটের প্রকারভেদ
সিকিউরিটি এক্সপার্টরা রুটকিটকে ছয় ক্যাটাগরিতে ভাগ করেছেন, এটি নির্ভর করে সেগুলো আপনার মেশিনে কোথায় এবং কত গভীরে সংক্রামিত করে।
ইউজার-মোড রুটকিট
ইউজার-মোড রুটকিট আপনার অপারেটিং সিস্টেমের অ্যাডমিনিস্ট্রেটিভ অ্যাকাউন্টকে সংক্রামিত করে, আপনার কম্পিউটারের সিকিউরিটি প্রোটোকল পরিবর্তন করার জন্য প্রয়োজনীয় টপ-লেভেল প্রিভিলেজ পেয়ে নিজেকে এবং যেকোনো অন্যান্য ম্যালওয়্যারকে লুকিয়ে রাখে।
এই রুটকিটগুলো আপনার কম্পিউটার বুট হলে স্বয়ংক্রিয়ভাবে লঞ্চ হয়, তাই একটি সিম্পল রিস্টার্ট ইনফেস্টেশন দূর করতে পর্যাপ্ত নয়। Avast One-এর মতো ম্যালওয়্যার স্ক্যানার ও রিমুভাল প্রোগ্রাম ইউজার-মোড রুটকিট সনাক্ত করতে পারে, কারণ রুটকিট-ডিটেকশন সফটওয়্যার একটি গভীর লেভেলে চলে, যাকে কার্নেল বলে।
কার্নেল-মোড রুটকিট
কার্নেল-লেভেল রুটকিট স্ক্যানারের প্রতিক্রিয়ায় হ্যাকাররা কার্নেল-মোড রুটকিট তৈরি করেছে। সেগুলো আপনার কম্পিউটারের একচেটিয়া অপারেটিং সিস্টেমের মতো একই লেভেলে বাস করে এবং ফলস্বরূপ পুরো OS কামপ্রোমাইজ হয়।
একবার কার্নেল মোড রুটকিট আক্রমণ করলে, আপনি আর আপনার কম্পিউটারের কোনো বিষয়ে বিশ্বাস করতে পারবেন না—সব কিছু потенশিয়ালি দূষিত, যেকোনো অ্যান্টি-রুটকিট স্ক্যানের ফলাফলও। خوشকিসমتی, এমন একটি কার্নেল-মোড রুটকিট তৈরি করা খুব কঠিন যা অতিরিক্ত সিস্টেম ক্র্যাশ বা অন্যান্য হিচকি ছাড়া অপারেট করতে পারে যা তার উপস্থিতি প্রকাশ করে।
হাইব্রিড রুটকিট
হাইব্রিড রুটকিট তাদের কিছু কম্পোনেন্ট ইউজার লেভেলে এবং অন্যগুলো কার্নেলে রাখে। এর ফলে একটি হাইব্রিড রুটকিট ইউজার-মোড রুটকিটের স্থিতিশীলতা এবং কার্নেল-বাসী চचेਰ ভাইদের উন্নত স্টীলথ দুটোই উপভোগ করতে পারে। അനুরূপভাবে, ইউজার-কার্নেল হাইব্রিড রুটকিট সাইবার অপরাধীদের মাঝে সবচেয়ে জনপ্রিয় টাইপের একটি।
ফার্মওয়্যার রুটকিট
ফার্মওয়্যার হলো একটি লো-লেভেল সফটওয়্যার যা কম্পিউটার হার্ডওয়্যারের একটি টুকরো কন্ট্রোল করে। কিছু রুটকিট আপনি কম্পিউটার বন্ধ করলে ফার্মওয়্যারের ভিতরে লুকিয়ে থাকতে পারে। আপনি যখন আবার অন করবেন, একটি ফার্মওয়্যার রুটকিট নিজেকে পুনঃইনস্টল করে কাজে লেগে যাবে।
যদি একটি রুটকিট স্ক্যানার একটি চলমান ফার্মওয়্যার রুটকিট খুঁজে পেয়ে ডिएক্টিভেট করে, তবে রুটকিট আপনি আপনার মেশিন অন করার পরvek্ত বাড়বে। ফার্মওয়্যার রুটকিট কম্পিউটার সিস্টেম থেকে দূর করা নিখুঁত কঠিন।
বুটকিট
আপনি কম্পিউটার অন করলে, এটি তার মাস্টার বুট রেকর্ড (MBR)-কে রেফার করে OS লোড করার নির্দেশনার জন্য। বুটকিট, যাকে বুটলোডার রুটকিটও বলা হয়, একটি কার্নেল-মোড রুটকিট ভেরিয়েন্ট যা আপনার কম্পিউটারের MBR-কে সংক্রামিত করে। আপনার কম্পিউটার যখন তার MBR কনসাল্ট করে, বুটকিটও লোড হয়।
অ্যান্টি-ম্যালওয়্যার প্রোগ্রামগুলোর বুটকিট সনাক্ত করতে সমস্যা হয়, সকল কার্নেল-মোড রুটকিটের মতো, কারণ বুটকিট OS-এ আশ্রয় নয়। ধন্যবাদ, বুটকিট প্রচলন থেকে বাহির হয়েছে, কারণ উইন্ডোজ ৮ এবং উইন্ডোজ ১০ উভয়ই সিকিউর বুট ফিচার দিয়ে এটিকে কাউন্টার করে।
ভার্চুয়াল রুটকিট
ভার্চুয়াল মেশিন হলো একটি ফিজিক্যাল কম্পিউটারে হোস্ট করা একটি আলাদা কম্পিউটারের সফটওয়্যার-ভিত্তিক অনুকরণ। ভার্চুয়াল মেশিন একাধিক অপারেটিং সিস্টেম এক মেশিনে চালাতে বা আইসোলেটেড এনভায়রনমেন্টে প্রোগ্রাম টেস্ট করতে ব্যবহৃত হয়।
ভার্চুয়াল রুটকিট, বা ভার্চুয়াল মেশিন-ভিত্তিক রুটকিট (VMBRs), মূল OS-এর নিচে নিজেদের লোড করে, তারপর ওই OS-কে একটি ভার্চুয়াল মেশিনে রাখে। কারণ সেগুলো কম্পিউটারের OS থেকে আলাদা চলে, সেগুলো সনাক্ত করা খুব কঠিন।
রুটকিটের উদাহরণ
যখন একটি নতুন রুটকিট উদ্ভূত হয়, সেটি তৎক্ষণাৎ সাইবার সিকিউরিটির সবচেয়ে জরুরি বিষয়গুলির একটি হয়ে যায়। ইতিহাসের কিছু সবচেয়ে বিখ্যাত রুটকিট উদাহরণের দিকে নজর দিই, কিছু হ্যাকাররা তৈরি করেছে, আর কিছু বিস্ময়করভাবে বড় কর্পোরেশনরা তৈরি ও ব্যবহার করেছে।
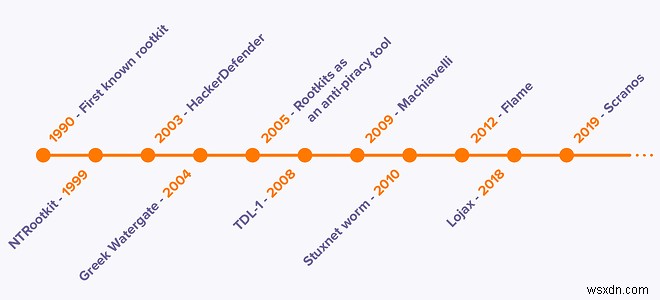 রুটকিট আক্রমণের কিছু সবচেয়ে বিখ্যাত উদাহরণের টাইমলাইন।
১৯৯০: লেন ডেভিস এবং স্টিভেন ডেক সান মাইক্রোসিস্টেমসে SunOS Unix OS-এর জন্য প্রথম পরিচিত রুটকিট তৈরি করে।
১৯৯৯: গ্রেগ হোগলান্ড একটি আর্টিকেল প্রকাশ করেন যেখানে তিনি উইন্ডোজের জন্য প্রথম রুটকিট NTRootkit নামে একটি ট্রোজান তৈরি করার বর্ণনা দেন। এটি কার্নেল মোডে কাজ করা একটি রুটকিট ভাইরাসের উদাহরণ।
২০০৩: উইন্ডোজ ২০০০ এবং উইন্ডোজ XP-এর জন্য ইউজার-মোড HackerDefender রুটকিট আসে। HackerDefender-এর উদ্ভব এর সাথে অ্যান্টি-রুটকিট টুল RootkitRevealer-এর বিড়াল-চূহা খেলা শুরু করে।
২০০৪: একটি রুটকিট ব্যবহার করে ভোডাফোন গ্রèces নেটওয়ার্কের ১০০ এরও বেশি মোবাইল ফোন ট্যাপ করা হয়, যার মধ্যে দেশের প্রধানমন্ত্রীর ফোনও ছিল, একটি আক্রমণ যাকে গ্রিক ওয়াটারগেট নামে পরিচিত হবে।
২০০৫: সনি বিএমজি বড় কান্দের শিকার হয় CDR বিতরণ করার পর যা অ্যান্টি-পায়রেসি টুল হিসেবে রুটকিট ইনস্টল করত—উপভোক্তাদের পূর্বে সম্মতি নেওয়া ছাড়া।
২০০৮: TDL-4 বুটকিট, তখন TDL-1 নামে পরিচিত, বিখ্যাত Alureon ট্রোজানকে চালিত করে, যা বটনেট তৈরি ও সাস্টেইন করতে ব্যবহৃত হত।
২০০৯: প্রুফ-অফ-কনসেপ্ট Machiavelli রুটকিট macOS (তখন Mac OS X) লক্ষ্য করে, প্রমাণ করে যে ম্যাকও রুটকিটের মতো ম্যালওয়্যারের আতঙ্কে নিরাপদ নয়।
২০১০: কথিতভাবে আমেরিকা এবং ইসরেল দ্বারা সহ-উন্নীত Stuxnet ওর্ম, একটি রুটকিট ব্যবহার করে তার উপস্থিতি লুকিয়ে ইরানের নিউক্লিয়ার প্রোগ্রাম লক্ষ্য করেছিল।
২০১২: ২০ MB মডুলার ম্যালওয়্যার Flame—তুলনামূলকভাবে বিশাল যেহেতু অনেক ম্যালওয়্যার ১ MB-এর নিচে—মিডল ইস্ট ও নর্থ আফ্রিকার ইনফ্রাস্ট্রাকচারে তাণ্ডব মচায়।
২০১৮: LoJax হলো কম্পিউটারের UEFI-কে সংক্রামিত করার প্রথম রুটকিট, যা মাদারবোর্ড কন্ট্রোল করে,—LoJaxকে অপারেটিং সিস্টেম রিইনস্টল করার পরও বাঁচতে দেয়।
২০১৯: এই সাম্প্রতিক রুটকিট আক্রমণ আসে Scranos-থেকে, একটি রুটকিট যা আপনার ব্রাউজারে সংরক্ষিত পাসওয়ার্ড এবং পেমেন্ট ডিটেইল চুরি করে। এবং উল্লেখযোগ্যভাবে, এটি আপনার কম্পিউটারকে একটি ক্লিকফার্মে পরিণত করে গোপনে ভিডিও রেভিনিউ এবং ইউটিউব সাবস্ক্রাইবার জেনারেট করে।
অ্যান্টি-রুটকিট সফটওয়্যার দিয়ে আপনার ডিভাইস রক্ষা করুন
বিশ্বের ৪০০ মিলিয়ন ব্যবহারকারীরা বিশ্বাস করেন, Avast সকল ধরনের ম্যালওয়্যার সহ রুটকিটের বিরুদ্ধে প্রতিরক্ষা করে। আপনি যখন Avast One ইনস্টল করেন, আপনি উপলব্ধ সেরা রুটকিট স্ক্যানার ও রিমুভারগুলির একটি নিজের জন্য সজ্জিত করছেন। আপনি পাবেন সেরা রুটকিট সুরক্ষা—পাশাপাশি অন্যান্য সিকিউরিটি ও প্রাইভেসি ফিচারের একটি স্যুট—পুরোপুরি ফ্রি।
