

আপনি কি জানেন আপনার ওয়েবসাইট ট্রাফিকের ২৯% দূরতম Minnesota ہے?
এটি অস্বীকার্য নয় যে বাজারগুলো বড় পরিমাণে অনলাইনে চলে এসেছে। ইন্টারনেটে ১২ মিলিয়নেরও বেশি ই-কমার্স স্টোর রয়েছে, এবং প্রায় ১ মিলিয়ন تلكো প্রতি মাসে $১০০০ এর বেশি আয় করে। কিন্তু ই-কমার্সের পরিমাণ বাড়ার সাথে সাথে, WooCommerce সিকিউরিটি সমস্যাগুলোও বেড়েছে।
গ্রাহকরা এখনও বড় অনলাইন কেনাকাটা থেকে দূরে থাকেন ডেটা চুরি ও ক্রেডিট কার্ড স্ক্যামের ভয় থেকে। তাই ওয়েবসাইট সিকিউরিটি যেকোনো অনলাইন ব্যবসা চালানোর জন্য প্রায়োরিটি হতে হবে। যেকোনো সিকিউরিটি সমস্যা ব্যবসাকে গভীরভাবে বাধা দিতে পারে এবং ডেটা লস, কাস্টমার শিকায়ত, এবং রাজস্ব লসফল করতে পারে।
যেহেতু ৩ মিলিয়নেরও বেশি ই-কমার্স ওয়েবসাইট WooCommerce-এ রয়েছে, WooCommerce সিকিউরিটি গাইডলাইন অনুপালন নিশ্চিত করা গুরুত্বপূর্ণ। কিন্তু আপনি কীভাবে করবেন?
সংক্ষেপে: ম্যালকেয়ার (MalCare) দিয়ে আপনার WooCommerce ওয়েবসাইট মিনিটের মধ্যে সুরক্ষিত করুন। আপনার ডেটা এবং আপনার গ্রাহকদের ডেটা রক্ষা করুন যেকোনো জটিল প্রক্রিয়ার বাধা ছাড়া, যাতে আপনি আপনার ব্যবসার অন্যান্য গুরুত্বপূর্ণ দিকগুলোতে ফোকাস করতে পারেন।
WooCommerce কি সুরক্ষিত?
WooCommerce ই-কমার্স ওয়েবসাইটের জন্য একটি সুবিধাজনক এবং সুরক্ষিত প্ল্যাটফর্ম অফার করার জন্য তৈরি করা হয়েছে। তাই, WooCommerce নিজে থেকে সুরক্ষিত।
তবে, এটি আপনাকে বাহ্যিক সিকিউরিটি হুমকি যেমন হ্যাক বা ব্রুট ফোর্স আক্রমণ থেকে রক্ষা করে না। এই হুমকিগুলো থেকে WooCommerce সাইট রক্ষা করার জন্য, আপনাকে অতিরিক্ত ব্যবস্থা নিয়ে আপনার ওয়েবসाइट ভালোভাবে সুরক্ষিত করতে হবে।
এখানে আপনার অনলাইন স্টোর সুরক্ষিত রাখার ১৫টি WooCommerce সিকিউরিটি টিপস দেওয়া হলো। আমরা আমাদের সিকিউরিটি টিপসগুলো ক্যাটাগরিতে ভাগ করেছি যাতে আপনি সহজে টিক করে ফেলতে পারেন, কিন্তু প্রথমটি সব ক্যাটাগরিতে প্রযোজ্য।
WooCommerce সিকিউরিটি প্লাগইন
সিকিউরিটি একটি ভয়াবহ প্রসঙ্গ হতে পারে এবং অনেক সময় নিতে পারে। বेशক এমন লোকজন রয়েছে যারা বড় পরিমাণ সময় ব্যতিত করেন IP অ্যাড্রেস ব্লক করতে, বা তাদের ফায়ারওয়াল থেকে বৈধ ভিজিটর হোয়াইটলিস্ট করতে।
আমাদের মতামত, একটি সিকিউরিটি লেয়ার রাখা এবং তারপর večšina সিকিউরিটি সমস্যাগুলো দূর হয়ে গেলে ফাইন-টিউন করা সেরা।
১. একটি সিকিউরিটি প্লাগইন ইনস্টল করুন
আপনার WooCommerce স্টোর সুরক্ষিত করার জন্য আপনি যে সবচেয়ে গুরুত্বপূর্ণ ধাপ নিতে পারেন সেটি হলো একটি সিকিউরিটি প্লাগইন ইনস্টল করা। একটি সিকিউরিটি প্লাগইন ইনস্টল করলে আপনার ওয়েবসাইট নিয়মিত интервале স্ক্যান করবে এবং যেকোনো সিকিউরিটি সমস্যার বিষয়ে সতর্ক করবে।
WooCommerce-সঙ্গে কম্প্যাটিবল একটি সিকিউরিটি প্লাগইন, যেমন ম্যালকেয়ার (MalCare), আপনাকে আপনার স্টোরটি ঘন ঘন স্ক্যান করতে দেবে, মিনিটের মধ্যে পরিষ্কার করতে দেবে, এবং ব্রুট ফোর্স আক্রমণ ও অন্যান্য সিকিউরিটি সমস্যা 적극적으로 ব্লক করবে।
যেহেতু WooCommerce অত্যন্ত সংবেদনশীল ডেটা হ্যান্ডেল করে, আপনি একটি অনবিশ্বস্ত প্লাগইন ব্যবহার করার রিস্ক নিতে পারবেন না। আপনার WooCommerce সাইট রক্ষা করতে, আপনাকে একটি ফায়ারওয়াল দরকার যাতে প্রোएक্টিভলি হ্যাকারদের বিরুদ্ধে আপনার সাইট রক্ষা করে।
যেহেতু হ্যাকাররা প্রতিটি মুহূর্তে তাদের টেকনিক বিবর্তন করছে, আপনাকে এমন একটি স্ক্যানারও দরকার যাতে প্রচ্ছন্ন ও ছদ্মবেশী ম্যালওয়্যার সনাক্ত করতে পারে।
২. একটি SSL সার্টিফিকেট পান
একটি SSL সার্টিফিকেট হলো একটি সার্টিফিকেট যা একটি নির্দিষ্ট ওয়েবসাইটের পরিচয় ও নিরাপত্তা যাচাই করে। SSL দিয়ে আপনার ওয়েবসাইট সুরক্ষিত করলে আপনি নিশ্চিত করতে পারেন যে আপনি যেকোনো ডেটা ট্রান্সমিট করছেন সেটি ট্রানজিট중에 এনক্রিপ্টেড (encrypted) আছে।
বেশিরভাগ ওয়েবসাইটের জন্য SSL সার্টিফিকেট থাকা অত্যন্ত জরুরি, এবং যেকোনো ওয়েবসাইট যেখানে ব্যবহারকারীদের সংবেদনশীল তথ্য ইনপুট করতে হয় যেমন ব্যাঙ্ক অ্যাকাউন্ট ডিটেইলস বা পাসওয়ার্ড, সেখানে এটি বিশেষভাবে গুরুত্বপূর্ণ।

আপনি SSL দিয়ে আপনার ওয়েবসাইট সুরক্ষিত করলে, URL-এর পাশে একটি ছোট প্যাডলক (padlock) দেখাবে। এই প্যাডলক নিশ্চিত করে যে আপনার সাইট আসল, এবং কোনো নকল সাইট তাৎক্ষণিক শনাক্ত করা যাবে কারণ সেটিতে প্যাডলক থাকবে না। এছাড়া, URL HTTP থেকে HTTPS-এ পরিবর্তন হয়ে যাবে।
আপনার ওয়েবসাইটে SSL সেট আপ করা খুব সহজ। আপনার হোস্টিং প্রোভাইডার প্রায়শই আপনার ওয়েবসাইটের সাথে বান্ডেল করে দেয় যদি আপনি একজন সুনামবান প্রোভাইডার ব্যবহার করেন। অথবা, Really Simple SSL ব্যবহার করে মিনিটের মধ্যে সেট আপ করুন।
একটি WooCommerce সাইটের জন্য, একবার SSL সার্টিফিকেট পাওয়ার পর, WooCommerce > Settings > Advanced-এ যান। এখানে, আপনি 'Force Secure Checkout' সক্ষম করতে পারেন।

এটি আপনার ই-কমার্স সাইটকে আরও রক্ষা করবে এবং আপনার ট্রানজ্যাকশনকে আরও সুরক্ষিত করবে।
সিকিউরিটি দিক থেকে আলাদা, গুগল σταбільভাবে ওয়েবসাইটগুলোর HTTPS-এ যাওয়ার জন্য ধাক্কা দিয়েছে, এতটাই যে এখন এটি SSL ছাড়া ওয়েবসাইটগুলোর পেনালTY করবে।
আপনি SERPs-এ "Site not secure" সতর্কতা দেখবেন যদি আপনার ওয়েবসাইটে SSL ইনস্টল না থাকে। tự nhiên, এটি আপনার অনলাইন স্টোরে প্রভাব ফেলবে।
WooCommerce লগইন পেজ সিকিউরিটি
লগইন পেজটি একটু টার্গেটের মতো এবং প্রায়শই ব্রুট ফোর্স আক্রমণ বটরা দ্বারা বোমবা করা হয়। বটরা সবচেয়ে খারাপ পরজীবী, কারণ সে শুধু আপনার ওয়েবসাইটে অননুমোদিত অ্যাক্সেস পেতে চেষ্টা করে না, বরং সেটি করার সময় আপনার সাইটের রিসোর্সও ব্যবহার করে।
এই অंधাধুন্ধ রিসোর্স ব্যবহারের ফলাফল হলো বৈধ ব্যবহারকারীরা আপনার সাইট অ্যাক্সেস করতে কষ্ট পাবে। সারসংক্ষেপে, এটি একটি নিরাশাজনক চিত্র।
১. টু-ফ্যাক্টর অথেন্টিকেশন (Two-Factor Authentication) সক্রিয় করুন
আপনার WooCommerce লগইন পেজ সুরক্ষিত করার আরেকটি উপায় হলো ২-ফ্যাক্টর অথেন্টিকেশন বাস্তবায়ন করা।
এটি সক্রিয় করলে নিশ্চিত হবে যে যে কেউ ওয়ার্ডপ্রেস ড্যাশবোর্ডে লগইন করার চেষ্টা করছেন, তারা তাদের ক্রেডেনশিয়ালের পাশাপাশি একটি সুরক্ষিত পাসওয়ার্ড দিতে হবে যা রিয়েল-টাইমে জেনারেট হবে। এটি হতে পারে একটি ওন-টাইম পাসওয়ার্ড (OTP) যেটি মোবাইল নম্বরে পাঠানো হবে বা Google Authenticator-এর মতো অ্যাপে জেনারেট হওয়া একটি কোড।
এটি হ্যাকারদের অনুমান বা দুর্বল পাসওয়ার্ডের সুবিধা নেওয়ার যেকোনো সুযোগ দেয় না।
২. আপনার ডিফল্ট ইউজারনেম 'Admin' পরিবর্তন করুন
WooCommerce সিকিউরিটি বাড়াতে সবচেয়ে সহজ ও দ্রুত উপায়ের একটা হলো আপনার ইউজারনেম এবং পাসওয়ার্ড ডিফল্ট থেকে পরিবর্তন করা। আপনি এটি করতে পারেন একটি নতুন ব্যবহারকারী যোগ করে, সেই ব্যবহারকারী হিসেবে লগইন করে, এবং আপনার পুরনো অ্যাকাউন্ট ডিলিট করে।
আপনার ওয়ার্ডপ্রেস অ্যাডমিন নাম পরিবর্তন করতে, User > Add New-এ যান।

সभी প্রয়োজনীয় বিবরণ দিন এবং নিশ্চিত করুন যে আপনি একটি অনন্য ইউজারনেম ব্যবহার করছেন।
এখন, একটি নতুন অ্যাকাউন্ট তৈরি করুন এবং উপলব্ধ ওয়ার্ডপ্রেস ব্যবহারকারী ভূমিকা থেকে 'Administrator' সিলেক্ট করুন।

একবার হলে, আপনাকে আপনার wp-admin থেকে লগ আউট করতে হবে এবং নতুন অ্যাকাউন্ট দিয়ে সাইন ইন করতে হবে। এখন আপনি পুরনো 'admin' ব্যবহারকারী অ্যাকাউন্ট ডিলিট করতে পারেন। এটি করলে আপনার পূর্বে তৈরি সকল পোস্ট নতুন অ্যাকাউন্টে ট্রান্সফার হয়ে যাবে।
বিকল্পভাবে, আপনি Admin Renamer বা Username Changer-এর মতো প্লাগইন ব্যবহার করে আপনার ইউজারনেম রিপ্লেস করতে পারেন।
৩. লগইন প্রচেষ্ঠা সীমাবদ্ধ করুন (Limit Login Attempts)
ব্রুট ফোর্স আক্রমণ আপনার সাইটে অ্যাক্সেস পাওয়ার একটি খুব সাধারণ পদ্ধতি। একটি ব্রুট ফোর্স আক্রমণ শব্দ ও সংখ্যার প্রতিটি সম্ভাব্য কাবিনেশন টেস্ট করে এবং তা ব্যবহার করে পাসওয়ার্ড খুঁজে বের করে।
AI এবং মেশিন লার্নিং-এর মতো নতুন প্রযুক্তির সাথে, হ্যাকাররা দুর্বল পাসওয়ার্ড মিনিটের মধ্যে ভাঙতে পারে। তাই আপনার ইউজারনেম পরিবর্তন করা এবং একটি শক্তিশালী পাসওয়ার্ড সেট করা যদিও এর প্রতিরোধ করতে পারে, তবে এটি ফুলপ্রুফ (foolproof) নয়।
সুতরাং, সবচেয়ে সহজ সমাধান হলো নির্দিষ্ট IP ঠিকানা থেকে লগইন প্রচেষ্ঠা সীমাবদ্ধ করা। যদি, উদাহরণস্বরূপ, একটি IP ঠিকানা একাধিকবার লগইন করার চেষ্টা করে, আপনি সেট করতে পারেন সেটি কতবার চেষ্টা করতে পারবে।
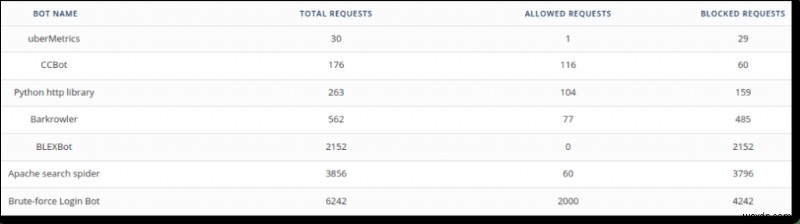
ম্যালকেয়ারের মতো একটি শক্তিশালী সিকিউরিটি সমাধান এটি আপনার জন্য হ্যান্ডেল করবে। ম্যালকেয়ার এর ফায়ারওয়াল স্বয়ংক্রিয়ভাবে আপনার ওয়েবসাইটের বিরুদ্ধে ব্রুট ফোর্স আক্রমণ ব্লক করে এবং ম্যালিশিয়াস বট ও আক্রমণকারীদের বিরুদ্ধে সুরক্ষা দেয়।
৪. জিওব্লকিং (Geoblocking) বাস্তবায়ন করুন
অনেক বট নির্দিষ্ট কিছু দেশ থেকে উদ্ভূত হয়। যেহেতু আপনি আপনার ওয়েবসাইট ম্যানেজ করছেন, আপনি জানেন আপনি কোথা থেকে বৈধ ট্রাফিক আশা করেন।
যদি আপনার ওয়েবসাইট লগে একটি ভিন্ন দেশ থেকে হিটের স্পাইক দেখায়, তবে সম্ভবত সেগুলো বট। অবশ্য, আপনি বিজ্ঞাপন ক্যাম্পেইনও চালাচ্ছতে পারেন, তাই এই টিপটি সাবধানে ব্যবহার করুন।
সম্পূর্ণ দেশকে আপনার ওয়েবসাইট অ্যাক্সেস করা থেকে ব্লক করা সম্ভব। ম্যালকেয়ার-এ জিওব্লকিং ফিচার আছে, যদিও আমরা এটি বেশি ব্যবহার করার সুপারিশ করি না। অকার্যকর ব্যবহার سے ভালো বটগুলোর মতো Googlebot-কেও ব্লক করা সম্ভব।
WooCommerce ব্যবহারকারী ব্যবস্থাপনা (User Management)
আপনার ওয়েবসাইট অ্যাডমিন ড্যাশবোর্ড থেকে সুরক্ষিত রাখার জন্য কিছু ধাপ নিতে হবে। এই বিভাগের টিপসগুলো আসলে নন-নেগোশিয়েবল (non-negotiable), একটি সিকিউরটি দৃষ্টিকোণ থেকে। আমরা সুপারিশ করি আপনি সকলে বাস্তবায়ন করুন।
১. ব্যবহারকারী অ্যাকাউন্টের জন্য শক্তিশালী পাসওয়ার্ড বাধ্যতামূলক করুন
স্টোর অ্যাকাউন্টগুলো জটিল হতে পারে। আপনার ওয়েবসাইটে একাধিক লেখক থাকলে, তাদের প্রায়শই অ্যাডমিন অ্যাক্সেস দেওয়া হয় (যদিও সুপারিশ করা হয় না)।
কিন্তু যদি সবার আপনার অ্যাডমিন প্যানেলে অ্যাক্সেস থাকে, তবে এটি আপনার স্টোরকে উল্লেখযোগ্যভাবে আপಾಯপ্রদ করতে পারে। আखिरে, যত বেশি লোক পাসওয়ার্ড জানবে, তত কম সুরক্ষিত হবে।
এই সমস্যার দুটি সমাধান আছে। প্রথমটি হলো অ্যাক্সেস নিজে রাখা, যা প্রায়শই অসম্ভব। দ্বিতীয় অপশন হলো নিশ্চিত করা যে সবাই শক্তিশালী পাসওয়ার্ড ব্যবহার করছে।
এটি করার সবচেয়ে সহজ উপায় হলো একটি এক্সটেনশন ব্যবহার করা, যার নাম Force Strong Passwords। এই এক্সটেনশন নিশ্চিত করে যে যে কেউ রেজিস্টার করছেন তারা একটি শক্তিশালী পাসওয়ার্ড তৈরি করতে হবে, সাধারণত বড় হাতের অক্ষর, ছোট হাতের অক্ষর, সংখ্যা, এবং প্রতীক মিশ্রণ ব্যবহার করে।
এই এক্সটেনশনের কারণে সাধারণ শব্দগুলো পাসওয়ার্ড হিসেবে অনুমোদিত হবে না, ফলে পাসওয়ার্ডগুলো এক্সট্রিমলি কঠিন হবে ক্র্যাক করতে। এই সতর্কতার ব্যবস্থা ইনস্টল করা 그만큼ে মানদণ্ড, বিশেষত আপনার যদি একটি সহযোগী স্টোর থাকে।
২. একটি ব্যবহারকারী ব্যবস্থাপনা নীতি (User Management Policy) বাস্তবায়ন করুন
আমাদের আগের পয়েন্টের সাথে কিছুটা সম্পর্কিত,有时 আপনার WooCommerce স্টোর ম্যানেজ করার জন্য একাধিক অ্যাডমিনিস্ট্রেটর প্রয়োজন হয়। সেক্ষেত্রেও, ব্যবহারকারীদের সাময়িকভাবে রিভিউ করা ভালো অভ্যাস যাতে বুঝতে পারেন কেউ সরানো দরকার কিনা।
এছাড়া, আপনাকে সবসময় ন্যূনতম সুবিধার নীতি (least privilege policy) অবলম্বন করা উচিত। একজন ব্যক্তি আপনার ওয়েবসাইটে তাদের কাজ করার জন্য কমপক্ষে কতটুকু নিয়ন্ত্রণ রাখতে হবে? সেটিই তাদের নিয়ন্ত্রণের স্তর হওয়া উচিত, আর কিছু না।
৩. একটি অ্যাক্টিভিটি লগ (Activity Log) ব্যবহার করুন
আবার, যখন একাধিক ব্যবহারকারী আপনার ওয়েবসাইটে পরিবর্তন আনে, আপনি সেসব পরিবর্তনের ওপর নজর রাখতে চান। একটি অ্যাক্টিভিটি লগ এটি সম্পন্ন করার জন্য একটি খুব শক্তিশালী টুল। বিস্তারিত লগ সহ, আপনি সঠিকভাবে দেখতে পারেন কে কী এবং কখন করল আপনার ওয়েবসাইটে।
প্রায়শই হ্যাকাররা অ্যাডমিন অ্যাকাউন্ট পাওয়ার চেষ্টা করে হাহাকার মচাতে। তাই যদি একটি অ্যাডমিন অ্যাকাউন্ট লগে অস্বাভাবিক আচরণ করে (লগ অনুযায়ী) তবে সেটি একটি অগ্রসূচক সংকেত যে কিছু অসম্ভব হচ্ছে।
হোস্টিং কনফিগারেশন (Hosting Configurations)
ওয়ার্ডপ্রেস আপনাকে সরাসরি তার ফাইলগুলো এডিট বা অ্যাক্সেস করার দেয় না। এটি করতে আপনাকে একটি FTP ক্লায়েন্ট যেমন File Manager ব্যবহার করতে হবে। আপনি ওয়ার্ডপ্রেসের প্লাগইন রিপোজিটরিতে বেশ কিছু FTP ক্লায়েন্ট পাবেন।
১. wp-config.php ফাইল রক্ষা করুন
আপনার পুরো সিস্টেমের সবচেয়ে গুরুত্বপূর্ণ ফাইলগুলোর একটি, wp-config.php ফাইলটিতে আপনার সাইট সম্পর্কে বড় পরিমাণ সংবেদনশীল তথ্য থাকে।
এতে থাকে আপনার ওয়ার্ডপ্রেস সিকিউরিটি কিজ (security keys) এবং আপনার ডাটাবেস কানেকশন ডিটেইলস। কেউ যদি এই ফাইলটি পায়, তারা আপনার ওয়েবসাইটে অসংখ্য ক্ষতি করতে পারে।
আপনার wp-config.php ফাইল রক্ষার প্রথম ধাপ হলো আপনার ব্যতীত সবার অ্যাক্সেস নিষেধ করা। বিকল্পভাবে, আপনি একটি নতুন config.php ফাইল তৈরি করতে পারেন এবং আপনার মূল wp-config.php ফাইল থেকে সংবেদনশীল ডেটা সরিয়ে ফেলতে পারেন।
আপনাকে শুধু একটি পয়েন্টার যোগ করতে হবে যা সংবেদনশীল ডেটার দিকে ইঙ্গিত করে, যাতে সংবেদনশীল ডেটা অ্যাক্সেসযোগ্য না থাকেও আপনার ওয়েবসাইট স্বাভাবিকভাবে কাজ করে।
২. নির্দিষ্ট ফাইল সম্পাদনা প্রতিরোধ করুন
আপনার সাইটের ফাইল এডিটর একটি বড় ভালনারেবিলিটি। যেহেতু এটি ব্যবহারকারীদের আপনার সাইটে PHP কোড রান করার সুযোগ দেয়, এটি হ্যাকিংকে অত্যন্ত সহজ করে তোলে। ফাইল এডিটর অত্যন্ত উপকারী হলেও, এটি আপনাকে অ্যাডমিন এলাক থেকে সরাসরি থিম ও প্লাগইন ফাইল এডিট করার সুবিধা দেয়, এই বড় ভালনারেবিলিটি খোলা রাখা উচিত নয়।
হ্যাকাররা সমস্যা না হলেও, ফাইল এডিটরে অ্যাক্সেস সীমাবদ্ধ রাখা উচিত কারণ সব অ্যাডমিন জানেন না কীভাবে সঠিকভাবে ব্যবহার করতে হয়, এবং নतीজতন, পরিবর্তন আনার চেষ্টা করতে সাইট ভাঙাতে পারেন।

ফাইল এডিটিং ডিজেবল করা অত্যন্ত সহজ। File Manager আপনাকে আপনার সব ফাইল অ্যাক্সেস করতে দেবে। আপনার wp-config.php ফাইল খুঁজুন এবং খুলুন। এটা PHP ফাইলটি আপনার কম্পিউটারে ডাউনলোড করবে।
নোটপ্যাড (notepad) এর মতো একটি টেক্সট এডিটরে ফাইলটি খুলুন এবং নিচের কোড লাইনটি ফাইলে যোগ করুন, 'That's all, stop editing! Happy publishing' লাইনটির ঠিক আগে :
define( 'DISALLOW_FILE_EDIT', true );
define( 'DISALLOW_FILE_MODS', true );
এখন পরিবর্তনগুলো সেভ করুন এবং ফাইলটি আপনার ওয়েবসাইটে আবার আপলোড করুন। File manager আপনাকে ফাইল আপলোড করতে দেবে। এটাই হলো, আপনার থিম এবং প্লাগইন এডিটর ডিজেবল হয়ে যাবে।
৩. কন্টেন্ট রেকর্ডস সীমাবদ্ধ করুন
বেঈমান লোকজন প্রায়শই কন্টেন্ট স্ক্রেপার (content scrapers) ব্যবহার করে ব্লগের সকল পোস্ট হিড়িয়ে নেয়। এছাড়া, কন্টেন্ট রেকর্ডসে ফ্রি অ্যাক্সেস দেয়া মানে আপনার সাইটের প্রতিটি পেজ অ্যাক্সেসযোগ্য, এমনকি সংবেদনশীল পেজগুলোরও।
এই কারণে সুরক্ষা ঝুঁকি এড়াতে, নিচের کارগুলো করুন।
নতুন ফোল্ডার তৈরি করার সময়, নিশ্চিত করুন একটি index.html ফাইল যোগ করা আছে। এটি ব্যবহারকারীর অ্যাক্সেস নিয়ন্ত্রণ করবে, নিশ্চিত করে যে ব্যবহারকারীরা শুধু সেই কন্টেন্ট খুঁজে পাবে যেগুলোর জন্য তারা অনুমোদিত। অন্যথায়, কেউ সহজে URL টাইপ করে আপনার ফোল্ডার কন্টেন্ট অ্যাক্সেস করতে পারবে, পাসওয়ার্ড ছাড়া।
আপনি একটি প্লাগইন যেমন Restrict Content ব্যবহার করেও আপনার কন্টেন্ট রেকর্ডস রক্ষা করতে পারেন এবং আপনার সকল সংবেদনশীল ডেটা সুরক্ষিত রাখতে পারেন।
থিম ও প্লাগইন (Themes and Plugins)
যেহেতু থিম ও প্লাগইন আপনার ওয়েবসাইটের এক্সটেনশন, আপনার তাদের ওপর সীমিত নিয়ন্ত্রণ রয়েছে। বিশ্বস্ত উৎস থেকে এক্সটেনশন ব্যবহার করা সাহায্য করলেও, এতেই থাকতে পারে ভালনারেবিলিটি যা আক্রমণকারীদের দ্বারা শোষিত হতে পারে। তাই এই নিয়মগুলো অনুসরণ করুন যাতে আপনার থিম ও প্লাগইন সুরক্ষিত থাকে, এবং আপনার ওয়েবসাইটও।
১. আপনার ওয়েবসাইট ব্যাকআপ নিন
অধিকাংশ সিকিউরিটি টিপস শুধু প্রতিরোধমূলক, সতর্কতামূলক নয়। তাই ব্যাকআপ আপনি WooCommerce সিকিউরিটি শক্তিশালী করার জন্য যা আশা করেন সেটি নাও হতে পারে।
যদিও, একটু চিন্তা করুন। আপনার ওয়েবসাইট ডাউন থাকলে, আপনি শুধু সময় ও নতুন অর্ডারই হারাবেন না, বরং কাস্টমার ডেটা, পূর্বে দেওয়া অর্ডার, এবং উল্লেখযোগ্য পরিমাণ রাজস্বও হারাবেন।
এটি হলো ব্যাকআপ গুরুত্বপূর্ণ হওয়ার কারণ। হ্যাক বা ডাউনটাইমের সময়, আপনি এখনও সংবেদনশীল কাস্টমার তথ্যের একটি রিপোজিটরি বজায় রাখতে পারেন এবং আপনার ক্ষতিগুলো কমিয়ে রাখতে পারেন।
আপনার ওয়েবসাইট বাহ্যিক সিকিউরিটি সমস্যা থেকে সুরক্ষিত থাকলেও, নির্দিষ্ট থিম বা প্লাগইন আপডেট আপনার সাইটকে অস্থির করতে পারে এবং ডাউনটাইম ফলাফল দিতে পারে। আপনার সাইট ভাঙলে, এটি ঠিক করতে ঘন্টার পর ঘন্টা লাগতে পারে। কিন্তু আপনার প্রপার ব্যাকআপ থাকলে, আপনি সহজে লাস্ট সেফ ব্যাকআপ রিস্টোর করে খুব কম সময়ে আপনার সাইট আপ আন্ড রানিং করতে পারেন।
যেহেতু WooCommerce ওয়েবসাইটগুলো ঘন ঘন অর্ডার ও রিকোয়েস্ট পায়, একটি রিয়েল-টাইম WooCommerce ব্যাকআপ সমাধান সেগুলোর জন্য সেরা উপযোগী। এছাড়া, এই ব্যাকআপগুলো অবশ্যই এনক্রিপ্টেড ফরম্যাটে স্টোর করা উচিত যাতে কোনো ডেটা হ্যাকারদের হাতে পড়লেও, সেটি তাদের কাছে পঠনীয় (readable) না থাকে।
ম্যালকেয়ার (MalCare) ব্লগভল্ট (BlogVault) এর সাথে seamless integration অফার করে যাতে আপনাকে ঘন ঘন অটোমেটিক আপডেট मिलে যা আপনার ওয়েবসাইট ডেটা রিয়েল-টাইমে সুরক্ষিত করে।
২. আপনার ওয়েবসাইট আপডেট রাখুন
আপডেট হলো যেকোনো প্রযুক্তি উন্নতির পথ। ডেভেলপাররা আপডেট ব্যবহার করে ফাংশনালিটি, গতি, পারফরম্যান্স, এবং সুরক্ষা উন্নত করে। আপনার ওয়েবসাইটে থাকা যেকোনো বাগ বা ভালনারেবিলিটি ঘন ঘন আপডেটের মাধ্যমে দূর করা হয়।
WooCommerce역시 এই উদ্দেশ্যে ঘন ঘন আপডেট করা হয়। আপনার ওয়েবসাইট নিয়মিত ইন্টারвале আপডেট করলে এটি পূর্বে আবিষ্কৃত ভালনারেবিলিটি থেকে সুরক্ষিত থাকে যেগুলো হ্যাকারদের জন্য সহজ প্রবেশ পথ।
আপনার ওয়েবসাইটের সকল উপাদান থিম, এবং প্লাগইন আপডেট রাখলে আপনি দীর্ঘদিনের জন্য অনেক মাথাব্যথা থেকে বাঁচবেন। আপনি যদি ম্যালকেয়ার কাস্টমার হন, আপনি ড্যাশবোর্ড থেকে এক ক্লিকে আপনার ওয়েবসাইটের উপাদানগুলো আপডেট করতে পারেন। যাইহোক, আপনি যদি ম্যানুয়ালি করতে চান, তবে একটি সহজ পদ্ধতি আছে।
শুধু Plugins > Installed Plugins > Update Available-এ যান

এখান থেকে, আপনি যেসব প্লাগইন আপডেট করতে চান সেগুলো আপডেট করতে পারেন। একইভাবে, থিমের জন্য, Appearance > Themes-এ যান, এবং আপনি যেসব থিম আছে সেগুলো আপডেট করতে পারেন।
৩. কখনো নাল্ড (Nulled) থিম ও প্লাগইন ব্যবহার করবেন না
আমরা এটা বারবার দেখেছি; এবং আমরা বুঝতে পারছি: একটি প্রিমিয়াম প্লাগইনের ফ্রি ভার্সন ব্যবহার করা আকর্ষণীয়। কিন্তু এতে ততটুকু হাজার্ড (hazards) থাকে যে, এটি ছোট কিছু লাভের জন্য যেনে মানেই করা যায় না।
প্রথমত, নাল্ড থিম ও প্লাগইন হলো ভাঙা লাইসেন্সসহ প্রিমিয়াম প্রোডাক্ট। এগুলো প্রায়শই অনসুস্পেক্টিং (unsuspecting) লোকদের ফাঁসার চারা হিসেবে ব্যবহার করা হয়, এবং এগুলোর মধ্যে ব্যাকডোর থাকে। একজন ওয়েবসাইট অ্যাডমিন একটি নাল্ড প্লাগইন ইনস্টল করে, এবং হ্যাকারকে তাদের ওয়েবসাইটে রেড কার্পেট এন্ট্রি मिलে।
দ্বিতীয়ত, নাল্ড প্লাগইন ও থিমগুলো ডেভেলপারদের থেকে আপডেট পায় না। এর মানে যদি একটি ভার্সনে কোনো ভালনারেবিলিটি আবিষ্কৃত হয়, এবং ডেভেলপার একটি সিকিউরিটি প্যাচ রিলিজ করে, নাল্ড প্লাগইনটিকে সেটি পাওয়া যায় না।
সুতরাং, ভালনারেবিলিটি টি বিদ্যমান থাকে, এবং যেহেতু ডেভেলপাররা প্যাচ রিলিজ করেছেন, ভালনারেবিলিটি এখন সর্বজন所周知। এ هكذا হ্যাকারদের ওপেন সিজন শুরু হয়।
তৃতীয়ত, এটি শুধুই সঠিক নয়। ডেভেলপাররা তাদের কাজের ফলাফলের অধিকারী। ডেভেলপারদের সমর্থন করুন এবং ওয়ার্ডপ্রেস ইকোসিস্টেম গড়ে তোলুন।
WooCommerce সুরক্ষিত করার জন্য যা করবেন না
ইন্টারনেটে WooCommerce সিকিউরিটির জন্য খুব খারাপ পরামর্শ ভরপুর পড়ে। এখানে কিছু জিনিস দেওয়া হলো যা আপনি 決して করবেন না, কারণ এগুলো পরিশ্রমের যোগ্য নয়:
- আপনার ডাটাবেস প্রিফিক্স পরিবর্তন করুন
- আপনার লগইন URL লুকান
- কোর ফাইলগুলো পাসওয়ার্ড প্রোটেক্ট করুন
- ওয়ার্ডপ্রেস ভার্সন নাম্বার সরান
সিকিউরিটি এনহান্সমেন্টের দৃষ্টিকোণ থেকে, এই ব্যবস্থাগুলো কিম্বা সুইঁই হিল্লে না। তবে, এগুলো ইউজার এক্সপেরিয়েন্সের সাথে হাবিশ দাঁড়াতে পারে।
WooCommerce সিকিউরিটির ওপর চূড়ান্ত মন্তব্য
এখন যেহেতু স্টোরগুলো ২৪*৭ খোলা থাকে, তাদের ২৪*৭ তরে দেখাশোনা করাও লাগে। তাই যেকোনো ডাউনটাইম ভয়াবহ হতে পারে, এবং সিকিউরিটির দরকার ততটুকু বেশি বেড়ে যায়।
আরো কথা, একটি ই-কমার্স ব্যবসা সংবেদনশীল এবং গোপন কোম্পানি তথ্য নিয়ে কাজ করে। আপনি এই তথ্য ভুল হাতে পড়তে দিতে পারবেন না।
কিন্তু আরও গুরুত্বপূর্ণ, আপনার ই-কমার্স ওয়েবসাইট ব্যক্তিগতভাবে শনাক্তযোগ্য তথ্য (PII) বা পার্সনালি আইডেন্টিফাইএবল ইনফরমেশন নিয়ে কাজ করে যা কাস্টমার-স্পেসিফিক ডেটা। এটি লিক হলে, এটি শুধু ব্র্যান্ড রেপুটেশনের জন্য খারাপ নয়, আপনি আইনি শাস্তি, মামলা, এবং ডেটা ব্রিচ থেকে রিকভারির জন্য উচ্চ খরচও সেক্টে পারেন।
দाँवগুলো খুব উঁচু, তাই সিকিউরিটিতে কোনো লাপসা থাকা যাবে না। তাই প্রোएक্টিভ (proactive) এবং প্রিভেন্টিভ (preventative) ব্যবস্থা WooCommerce ওয়েবসাইটের জন্য খুবই গুরুত্বপূর্ণ।
আপনার WooCommerce সাইটে একটি সম্পূর্ণ সিকিউরিটি ইকোসিস্টেম ডিপ্লয় করতে, ম্যালকেয়ার সিকিউরিটি প্লাগইন ইনস্টল করুন, এবং নিশ্চিত থাকুন যে আপনার ওয়েবসাইট সিকিউরিটি ভালোভাবে নেওয়া হচ্ছে।
প্রশ্নোত্তর (FAQs)
WooCommerce কি নিরাপদ?
WooCommerce ই-কমার্স সাইটের জন্য তৈরি একটি প্ল্যাটফর্ম। প্ল্যাটফর্মটি অনলাইন ব্যবসার জন্য একটি সুরক্ষিত ইনফ্রাস্ট্রাকচার প্রদান করে। তবে, সম্পূর্ণ সিকিউরিটি বিবেচনা করার সময় বিবിധ বাহ্যিক ফ্যাক্টর বিবেচনা করতে হয়। আপনি যদি একটি সমग्र সিকিউরিটি সমাধানে বিনিয়োগ করেন, WooCommerce আপনার জন্য একটি নিরাপদ এবং সুরক্ষিত অভিজ্ঞতা হতে পারে।
WooCommerce কি হ্যাক হতে পারে?
WooCommerce-এর মধ্যে কিছু ভালনারেবিলিটি হ্যাকাররা ও আক্রমণকারীদের দ্বারা শোষিত হতে পারে। WooCommerce ঘন ঘন আপডেট নিয়ে আসে তার ভালনারেবিলিটিগুলোর ওপর থাকার জন্য এবং একটি শক্তিশালী ফায়ারওয়ালের সাথে, আপনি অধিকাংশ надоশ আক্রমণকারী ও ম্যালওয়্যার বাইরে রাখতে পারেন।
WooCommerce-এর জন্য SSL দরকার কি?
একটি SSL সার্টিফিকেট আপনার সাইটকে এনক্রিপ্ট করতে এবং আপনার ডেটা সুরক্ষিত করতে সাহায্য করে যাতে আপনার ওয়েবসাইট ও স্টোর নিরাপদ থাকে। আপনার WooCommerce ওয়েবসাইটের জন্য একটি SSL সার্টিফিকেট পাওয়া অত্যন্ত সুপারিশ করা হয় এর সিকিউরিটি শক্তিশালী করতে।
WooCommerce সাইট কীভাবে সুরক্ষিত করবেন?
আপনার WooCommerce সাইট সুরক্ষিত করার বেশ কিছু উপায় রয়েছে যার মধ্যে রয়েছে শক্তিশালী পাসওয়ার্ড বেছে নেওয়া, আপনার ওয়েবসাইট আপডেট করা, আপনার ওয়েবসাইট ব্যাকআপ নেওয়া, একটি সিকিউরিটি প্লাগইন ব্যবহার করা, এবং একটি SSL সার্টিফিকেট পাওয়া।
WooCommerce-এর জন্য একটি সিকিউরিটি প্লাগইন আবশ্যক কি?
আপনি একটি সিকিউরিটি প্লাগইন ছাড়াও WooCommerce সিকিউরিটি মেইনটেইন করতে পারেন, কিন্তু একটি প্লাগইন এটাকে অনেক সহজ করে দেয়। সিকিউরিটি প্লাগইন এক্সপার্টদের দ্বারা विकসিত যা টন টন ডেটা সেকেন্ডে কম্ব করে এবং ম্যালওয়্যার ও ভালনারেবিলিটি খুঁজে বের করে যা টাইম-সেনসিটিভ। এছাড়া, প্লাগইনগুলো আপনার ওয়েবসাইট নিরাপদে ও সুরক্ষিতভাবে পরিষ্কার করে, এবং একটি ফায়ারওয়ালের মাধ্যমে সিকিউরিটির একটি এক্সট্রা লেয়ার যোগ করে।
