

প্রতিটি ওয়ার্ডপ্রেস সাইটে 'wp-config.php' নামে একটি ফাইল থাকে। এই নির্দিষ্ট ওয়ার্ডপ্রেস কনফিগারেশন ফাইলটি সবচেয়ে গুরুত্বপূর্ণ ওয়ার্ডপ্রেস ফাইলগুলোর একটি। এই ফাইলে অনেক কনফিগারেশন প্যারামিটার থাকে যেগুলো সাইটের নিরাপত্তা বেড়ানোর জন্য মডিফাই করা যায়। এই পোস্টে আমরা দেখাব wp-config ফাইল ব্যবহার করে আপনার ওয়ার্ডপ্রেস সাইট কীভাবে সুরক্ষিত করবেন।
wp-config ফাইল ব্যবহার করে আপনার ওয়ার্ডপ্রেস সাইট কীভাবে সুরক্ষিত করবেন?
১. ডেটাবেস প্রিফিক্স পরিবর্তন করুন
আপনি কি কখনো আপনার ওয়ার্ডপ্রেস ডেটাবেস টেবিল গুলো দেখেছেন? (আপনার ওয়েব হোস্ট অ্যাকাউন্টের মাধ্যমে এক্সেস করতে পারেন) ডিফল্টভাবে ডেটাবেসে ग्यারহ টেবিল থাকে। প্রতিটি টেবিলের নির্দিষ্ট ফাংশন রয়েছে। উদাহরণস্বরূপ, wp_posts পোস্ট, পেজ এবং নেভিগেশন মেনুর তথ্য সংরক্ষণ করে। যেহেতু প্রতিটি টেবিলের ফাংশন পূর্বনির্ধারিত, হ্যাকার জানেন আপনার সাইটের বিবরণ কোথায় সংরক্ষিত। উদাহরণস্বরূপ, সitelist ব্যবহারকারীদের শোষণ করতে চাইলে 'wp_users' টেবিলটিকে টার্গেট করতে পারে।
ওয়ার্ডপ্রেস ডিফল্টভাবে সব টেবিলের জন্য 'wp_' প্রিফিক্স ব্যবহার করে। এটিকে একটি অনন্য প্রিফিক্সে পরিবর্তন করলে টেবিলের নাম লুকিয়ে রাখতে সাহায্য করে এবং আপনার ওয়ার্ডপ্রেস সাইট সুরক্ষিত হয়। এর জন্য আপনার 'wp-config' ফাইল খুলুন।
ধাপ ১: wp-config.php এক্সেস করতে, আপনার ওয়েব হোস্ট অ্যাকাউন্ট খুলে cPanel-এ যান। ফাইল ম্যানেজার নির্বাচন করুন, যা আপনাকে একটি পেজে নিয়ে যাবে যা কিছু এইরকম দেখাবে:

ধাপ ২: বাম পাশে একটি public_html ফোল্ডার আছে। এই ফোল্ডারের ভেতরে আপনি wp-config ফাইলটি পাবেন।
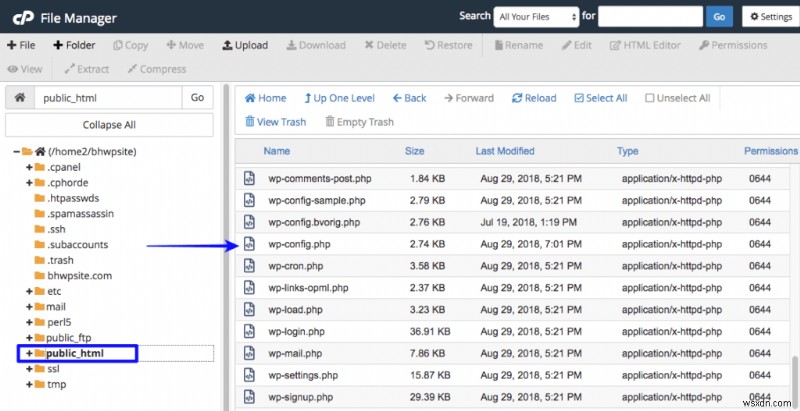
'wp-config' ফাইলে নিচের লাইনগুলো রাখুন:
[code]$table_prefix = ‘wp_’;[/code] এটিকে কিছু র্যান্ডম কিছুর মতো পরিবর্তন করুন: [code]$table_prefix = ‘agora_’;[/code]
এটি ডেটাবেসের টেবিল নামগুলো 'wp_users' থেকে 'wp_agora_users', 'wp_posts' থেকে 'wp_agora_posts' ইত্যাদিতে পরিবর্তন করবে।
২. থিম/প্লাগইন ফাইল এডিট করা নিষিদ্ধ করুন
ওয়ার্ডপ্রেস ড্যাশবোর্ডে প্লাগইন/থিম ফাইল এডিট করার অপশন থাকে। এর মানে ড্যাশবোর্ড অ্যাক্সেস এবং পর্যাপ্ত পারমিশন থাকলে কেউ আপনার থিম বা প্লাগইন এডিট করতে পারে।

যদিও প্লাগইন পুনর্গঠন করতে চাইলে এটি একটি সুবিধাজনক টুল, হ্যাকারের হাতে এটি খুব বিপজ্জনক হয়ে ওঠে। উদাহরণস্বরূপ, ধরুন একটি হ্যাকার একটি এক্সপ্লয়েটের সাহায্যে আপনার সাইটে ঢুকে পড়েছে। তাদের জন্য একটি বিদ্যমান প্লাগইন বা থিমে ম্যালওয়্যার যোগ করা সহজ। তারা একটি ব্যাকডোর লুকিয়ে রাখতে পারে যা পরবর্তীতে যেকোনো সময় আপনার সাইটে অ্যাক্সেস পেতে ব্যবহার করবে। আপনি এই অপশনটি নিষিদ্ধ করে আপনার ওয়ার্ডপ্রেস সাইট সুরক্ষিত করতে পারেন। শুধু আপনার ওয়ার্ডপ্রেস কনফিগ ফাইলে নিচের কোডটি যোগ করুন:
[code]define(‘DISALLOW_FILE_EDIT’,true);[/code]
৩. ব্যবহারকারীদের প্লাগইন ও থিম ইনস্টল বা আপডেট করা থেকে রোধ করুন
ফাইল এডিট নিষিদ্ধ করলেই নিরাপত্তার এক লেভেল পাওয়া যায়। এটি হ্যাকারদের দূষিত প্লাগইন ইনস্টল করতে থেকে রোধ করে না যেটি দিয়ে তারা আপনার সাইট শোষণ করতে পারে। একবার অ্যাডমিন প্যানেল অ্যাক্সেস এবং সঠিক ইউজার পারমিশন পেলে, তারা একটি রগ থিম বা প্লাগইন ইনস্টল করতে পারে। আপনি যদি ঘন ঘন প্লাগইন ইনস্টল না করেন, তবে নিচের কোডটি ওয়ার্ডপ্রেস কনফিগ ফাইলে যোগ করে এই অপশনটি নিষিদ্ধ করতে পারেন:
[code]define(‘DISALLOW_FILE_MODS’,true);[/code]
৪. 'FTP' ব্যবহার বাধ্যতামূলক করুন
ব্যবহারকারীদের প্লাগইন ও থিম ইনস্টল ও আপডেট করা থেকে রোধ করা সীমাবদ্ধ এবং এমন সাইটের জন্য অযৌক্তিক যারা ঘন ঘন প্লাগইন ইনস্টল করে।その上 থিম ও প্লাগইন আপডেট করা সাইটের নিরাপত্তার জন্য অত্যন্ত গুরুত্বপূর্ণ। একটি বিকল্প পদ্ধতি হল ব্যবহারকারীদের 'FTP' ডিটেইলস প্রদান করতে বাধ্য করা যাতে শুধু বৈধ ব্যবহারকারীরা প্লাগইন ইনস্টল করতে পারে। আপনার অ্যাডমিন প্যানেল কমপ্রোমাইজ হওয়া সত্ত্বেও, হ্যাকাররা আপনার FTP শংসাপত্র ছাড়া রগ প্লাগইন ইনস্টল করতে পারবে না।
সহজে আপনার 'wp-config.php'-তে নিচের লাইনগুলো যোগ করুন:
[code]define(‘FS_METHOD’, ‘ftpext’);[/code]
যদি আপনার ওয়েব হোস্ট বা সার্ভার 'FTPS' সাপোর্ট করে, তবে কনফিগ ফাইলে নিচের লাইনগুলো যোগ করুন:
[code]define(‘FTP_SSL’, true);[/code]
যদি আপনার ওয়েব হোস্ট বা সার্ভার 'SFTP' সাপোর্ট করে, তবে নিচের লাইনগুলো যোগ করুন:
[code]define(‘FS_METHOD’, ‘ssh2’);[/code]
৫. সিকিউরিটি কী পরিবর্তন করুন
আপনার সাইটে লগইন করার জন্য প্রতিবার লগইন শংসাপত্র দিতে হয় না। কখনো ভাবেছেন ব্রাউজার কীভাবে এই শংসাপত্র সংরক্ষণ করে? অ্যাকাউন্টে সাইন ইন করার পর, আপনার লগইন তথ্য ব্রাউজার কুকিতে এনক্রিপ্টেডভাবে সংরক্ষিত হয়। সিকিউরিটি কী যেন র্যান্ডম ভেরিয়েবল যা এই এনক্রিপশন উন্নত করে। আপনার সাইট হ্যাক হলে, সিক্রেট কী পরিবর্তন করলে কুকি অবৈধ হয়ে যায় এবং সব সক্রিয় ব্যবহারকারী স্বয়ংক্রিয়ভাবে লগ আউট হয়ে যায়। একবার বের হলে, হ্যাকার আপনার ওয়ার্ডপ্রেস অ্যাডমিনে অ্যাক্সেস হারিয়ে ফেলে।
আপনি নতুন সিকিউরিটি কী জেনারেট করে 'wp-config' ফাইলে রাখতে পারেন। এতে আপনার ওয়ার্ডপ্রেস সাইট সুরক্ষিত হবে।
৬. 'wp-config.php' লুকান
যেকোনো ওয়ার্ডপ্রেস সাইটে wp-config ফাইল একটি ডিফল্ট লোকেশনে থাকে। ফাইল লোকেশন পরিবর্তন করলে হ্যাকাররা ডিফল্ট লোকেশনে তা পাবে না। সৌভাগ্যবশত, ওয়ার্ডপ্রেস 'wp-config' ফোল্ডারকে আপনার ওয়ার্ডপ্রেস ইনস্টলেশনের বাইরে রাখতে দেয়। উদাহরণস্বরূপ, আপনার ওয়ার্ডপ্রেস যদি public_html ফোল্ডারে ইনস্টল থাকে, তবে কনফিগ ফাইল ডিফল্টভাবে public_html-এ থাকবে। কিন্তু আপনি wp-config কে public_html ফোল্ডারের বাইরে সরিয়ে দিতে পারেন এবং সেটি কাজ করবে।
৭. wp-config.php ফাইল সুরক্ষিত করুন
কনফিগারেশন ফাইল আক্রমণের আশঙ্কার আওতাধীন তাই এটি সুরক্ষিত করা অপরিহার্য। এক উপায় হল এর লোকেশন পরিবর্তন করা যাতে হ্যাকাররা ডিফল্ট লোকেশনে তা খুঁজে পায় না। যদিও কিছু ডেভেলপার এতে বিরোধ করতে পারে, অনেকেই এটা ভালো আইডিয়া মনে করেন। এই আলোচনা দেখুন।
আপনি আরেকটি নিরাপত্তা ব্যবস্থা নিতে পারেন — ফাইল পারমিশন সীমাবদ্ধ করা। ফাইল পারমিশন ৬০০ সেট করুন যাতে শুধু আসল মালিক wp-config ফাইল এডিট করতে পারে। wp-config-এর ফাইল পারমিশন পরিবর্তন করতে, ফাইলটি সিলেক্ট করে 'Permission' অপশনটি বেছে নিন।

এবং আপনার .htaccess ফাইলে নিচের লাইনগুলো যোগ করুন যাতে হ্যাকাররা ব্রাউজার থেকে সরাসরি wp-config ফাইল লোড করতে না পারে।
# protect wpconfig.php <files wp-config.php> order allow,deny deny from all </files>
আপনার পালা
এতে wp-config ফাইল দিয়ে আপনার ওয়ার্ডপ্রেস সাইট সুরক্ষিত করার পদ্ধতি কভার হয়েছে, কিন্তু এটি সাইটের নিরাপত্তা বাড়ানোর অনেক উপায়ের মাত্র একটি। অন্যান্য নিরাপত্তা ব্যবস্থা রয়েছে — সিকিউরিটি প্লাগইন ব্যবহার, SSL সার্টিফিকেট, অনন্য ও শক্তিশালী ইউজারনেম ও পাসওয়ার্ড, HTTP অথেন্টিকেশন, টু-ফ্যাক্টর অথেন্টিকেশন ইত্যাদি। কিন্তু যেকোনো পদ্ধতি বাস্তবায়ন করার আগে আপনাকে অবশ্যই সাইটের ব্যাকআপ নিতে হবে। যদি কিছু ভুল হয়, তবে আপনি সহজে ব্যাকআপ রিস্টোর করে সাইটকে চলে আনতে পারবেন।
