

DU Antivirus Security প্লে স্টোরে ফিরে এল! এটি গুগল প্লে স্টোর থেকে সরিয়ে দেওয়া হয়েছিল, আবার কী কারণে এটি পুনরায় ইনস্টেট হয়েছে?
আপনি চিন্তা করতে থাকার আগে, আমরা পুরো বিষয়টি আপনাকে ব্যাখ্যা করছি। DU Antivirus Security app, সবচেয়ে জনপ্রিয় মোবাইল অ্যান্টিভাইরাস অ্যাপের একটি। সিকিউরিটি ফার্ম Check Point প্রকাশ করলে যে অ্যাপটি গোপনে হ্যান্ডলারদের স্মার্টফোন থেকে ডিভাইস ডেটা জমা করছিল, তখন এটি অ্যাপ স্টোর থেকে ডিলিট করা হয়েছিল।
DU Antivirus Security app তৈরি করা হয়েছিল DU Group দ্বারা। প্লে স্টোর পেজ থেকে সংগৃহীত ডেটা অনুযায়ী, অ্যাপটি ১০ থেকে ৫০ মিলিয়ন ব্যবহারকারীর ডিভাইসে ডাউনলোড করা হয়েছিল।
অ্যাপ গোপনে ব্যবহারকারীর ডেটা সংগ্রহ করে এবং অন্য অ্যাপে পাস করে
Check Point গবেষকরা একটি রিপোর্টে প্রকাশ করেন যে তারা অ্যাপের অপারেশনে সন্দেহজনক কার্যকলাপ শনাক্ত করেছেন। প্রথমবার অ্যাপটি ব্যবহার করার সময়, DU Antivirus Security app নিচের ডেটা সংগ্রহ করে।
ইউনিক আইডেন্টিফায়ার
কন্ট্যাক্ট লিস্ট
কল লগস
লোকেশন ইনফরমেশন, যদি উপলব্ধ থাকে
সংগৃহীত ডেটা এনক্রিপ্ট করা হয় এবং 47.88.174.218 এ অবস্থিত একটি রিমোট সার্ভারে পাঠানো হয়। প্রাথমিকভাবে, গবেষকরা অনুমান করলেন যে সার্ভারটি একটি ম্যালওয়্যার লেখক দ্বারা নিয়ন্ত্রিত। কিন্তু DNS রেকর্ড এবং ইন-লাইন সাবডোমেনের মাধ্যমে কিছু বুদ্ধিমান তদন্ত করার পর তারা আবিষ্কার করল যে সার্ভারে হোস্ট করা ডোমেনগুলো জহান লিয়াং লিউ নামের একটি ব্যক্তির 이름으로 রেজিস্টার্ড যিনি Baidu-তে কর্মচারী।
এই সংগৃহীত তথ্য পরে অন্য একটি অ্যাপ, "Caller ID & Call Block – DU Caller" দ্বারা ব্যবহৃত হয় যা DU Group-ই которому সামলে। অ্যাপটি ব্যবহারকারীকে ইনকামিং কল সম্পর্কে বিস্তারিত জানাতে ব্যবহৃত হয়।
Google অ্যাপটি জব্দ করল
অ্যাপটির সন্দেহজনক আচরণ প্রমাণ করার সকল তথ্য সংগ্রহ করার পর। Checkpoint ২১ আগস্টে গুগলকে অ্যাপ এবং এর কর্মপদ্ধতি সম্পর্কে সতর্ক করল। অ্যাপটির গোপন আচরণ জানার পর গুগল ২৪ আগস্টে প্লে স্টোর থেকে অ্যাপটি ডিলিট করল।
গুগল অ্যাপটি সরিয়ে দিল কারণ প্রাইভেসি পলিসিতে ডেটা সংগ্রহের কোনো জিক্র ছিল না এবং অ্যাপটি ব্যবহারকারীর কোনো পারমিশনও নেয়নি।
প্লে স্টোরে অ্যাপটি পুনরায় ইনস্টেট করার জন্য DU group-কে ব্যবহারকারীর ডেটাে নজরদারি করার জন্য দায়ী ডেটা সংগ্রহ কোড সরাতে হয়েছিল। সেটি সরানো হয়ে গেলে ২৮ আগস্টে অ্যাপটি পুনরায়স্থাপিত হয়েছে।

Check Point অনুযায়ী, DU Antivirus Security v3.1.5 এবং তার আগের ভার্সনে ডেটা সংগ্রহ কোড ছিল, তবে তারা পূর্ববর্তী ভার্সনগুলো টেস্ট করেননি তাদের দাবি নিশ্চিত করার জন্য। তাই, সুরক্ষিত থাকতে সমস্ত ব্যবহারকারীরা অ্যাপের লেটেস্ট ভার্সনে আপডেট হওয়া উচিত যেটিতে ডেটা সংগ্রহ কোড নেই।
৩০ অন্যান্য অ্যাপে একই মেকানিজম
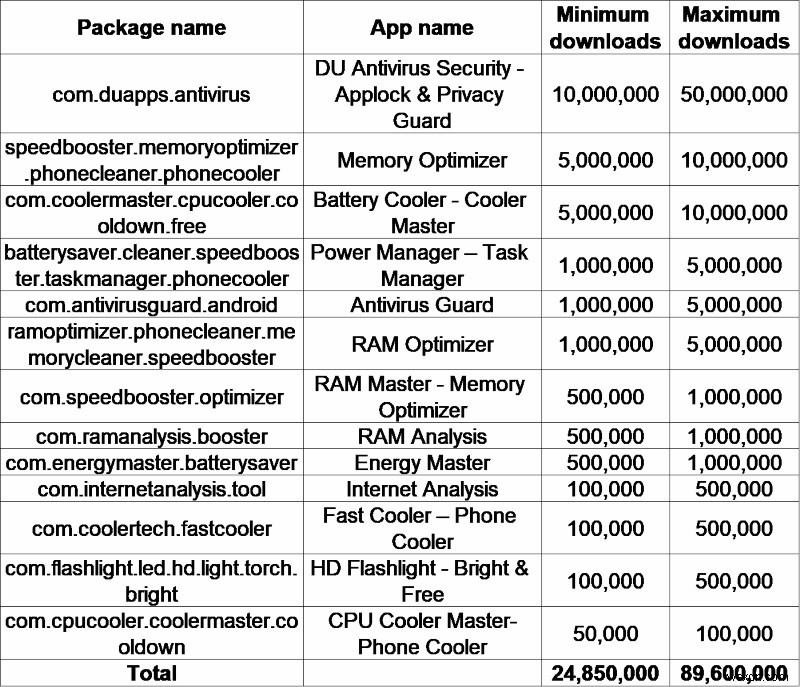
DU Antivirus Security অ্যাপটির সন্দেহজনক আচরণ শনাক্ত করার পর, Check Point অন্যান্য অ্যাপও পরীক্ষা করল দেখতে সেগুলোও কি একই ম্যালিশিয়াস কোড রাখে। তারা দাবি করল যে তারা ৩০ অন্যান্য অ্যাপে কোডটি রুটেড পেয়েছে, ১২টি গুগল প্লে স্টোরে উপলব্ধ ছিল। প্লে স্টোরে পাওয়া ডেটা অনুযায়ী, প্রায় ২৪ থেকে ৮৯ মিলিয়ন ব্যবহারকারী সেই নেস্টি অ্যাপগুলো ইনস্টল করে থাকতে পারে যা ব্যবহারকারীর অনুমতি নেওয়া ছাড়া ডেটা সংগ্রহ করে।
"এই অ্যাপগুলো সম্ভবত কোডটি এক্সটার্নাল লাইব্রেরি হিসেবে ইমপ্লিমেন্ট করেছে, এবং চুরি করা ডেটা DU Caller দ্বারা ব্যবহৃত একই রিমোট সার্ভারে ট্রান্সমিট করেছে," গবেষকরা বললেন।
এই আগেও DU Caller অ্যাপটি আক্রমণাত্মক আচরণের জন্য আলোচনায় ছিল। এরlier এই বছর, চাইনা মিডিয়াও প্রকাশ করল যে DU Caller অ্যাপ প্রাইভেসি পলিসির একাধিক ভার্সন ব্যবহার করে ব্যবহারকারীদের বेवকুফ করে এবং তাদের ডিভাইস থেকে ডেটা সংগ্রহ করে এমনকি যখন ব্যবহারকারী পারমিশন দেয়নি।
নিচে একটি টেবিল দেওয়া আছে যা প্লে স্টোরে হোস্ট করা এবং Check Point দ্বারা শনাক্ত করা ডেটা সংগ্রহ কোডযুক্ত অ্যাপগুলোর নাম দেখাচ্ছে।
এখানে অন্য একটি তালিকা আছে যেসব অ্যাপে একই কোড রয়েছে, কিন্তু সেগুলো থার্ড পার্টি ওয়েবসাইট দ্বারা ডিস্ট্রিবিউট করা হয়।
com.power.core.setting
com.friendivity.biohazard.mobo
com.energyprotector.tool
com.power.core.message
batterysaver.cleaner.speedbooster.taskkiller.phonecooler
com.rammanager.pro
com.memoryanalysis.speedbooster
com.whosthat.callerid
speedbooster.memorycleaner.phonecleaner.phonecooler
com.example.demos
com.android.fb
antivirus.mobilesecurity.antivirusfree.antivirusandroid
speedtest.networksecurity.internetbooster
com.ramreleaser.speedbooster
com.dianxinos.optimizer.duplay
com.coolkeeper.instacooler
com.memoryreleaser.booster
com.freepopularhotvideo.hotube
SC Media UK-এর সাথে কথা বলার সময়, ESET-এর ইন্ডাস্ট্রি অ্যাম্ব্যাসেডর টনি Anscombe বললেন, "যদি এটি ডেটা সংগ্রহ করে এবং অন্য অ্যাপে পাস করে, তবে এটি নন-ম্যালিশিয়াস শুনায় কিন্তু এটি একটি ডিসক্লোজার ইস্যু। মার্কেটে সড়ে সড়ে অ্যান্টিভাইরাস প্রোডাক্ট রয়েছে, ১০ কোম্পানি একে ওপারেট করছে, এবং আমি নিশ্চিত যে সেখানে কিছু প্রোডাক্ট রয়েছে যা ভালো উদ্দেশ্যে ডেভেলপ করা হলেও কখনো কখনো মানুষ বুঝতে পারে না যে তারা কী ডিসক্লোজার দিতে হবে এবং কী দিতে হবে না।"
"আপনাকে একটি অ্যান্টি-ম্যালওয়্যার প্রোভাইডার হিসেবে আস্থা সম্পর্ক থাকতে হবে কারণ আপনার কেউর ডিভাইসে যা অ্যাক্সেস রয়েছে সেটি সার্বদর্শী, কারণ সেটি এমন হতে হবে, তাই ডিসক্লোজারগুলো সঠিক হতে হবে, এবং আপনার প্রাইভেসি পলিসি এমনভাবে লেখা উচিত যে কেউ বুঝতে পারেন। সেখানে এমন ভাষা থাকতে হবে যা আমার মা বুঝতে পারেন।
পরবর্তী পড়ুন: আপনার যা জানা দরকার এমন লুকানো সাইবার সিকিউরিটি তথ্য!
"এই গল্পগুলো পুরো ইন্ডাস্ট্রিকে প্রভাবিত করে কারণ যদি লোকজন সিকিউরিটি ইন্ডাস্ট্রিতে আস্থা হারায় তবে সেটি আমরা সবার জন্য খারাপ। আরও – গুগল প্লে স্টোরে থাকা, সেটি সেটাকেও আন্ডারমাইন করে। এটি সাপ্লাই ডাইভারসিটির প্রয়োজনিও এমফাসাইজ করে। আপনি যদি একটি মনোকালচারে থাকেন, তবে যদি সেই একমাত্র প্রোভাইডার কিছু মিস করে তবে масс ইনফেকশন হতে পারে। একটি ডাইভার্স সিকিউরিটি ইন্ডাস্ট্রি থাকলে যেখানে অনেক আলাদা প্লেয়ার অনেক আলাদা জিনিস দেখে, তখন আপনি কম ইনফেকশন রেট এবং কম ইস্যু পাবেন, কারণ মানুষ ভিন্ন ভিন্ন জায়গা থেকে জিনিসগুলো দেখে।"
