

ব্রুট ফোর্স আক্রমণ হ্যাকিং-এর সবচেয়ে সহজ এবং নিম্নমানের কৌশलों 중 একটি। এর পেছনে ধারণা হলো আপনি যদি অসীম বার পাসওয়ার্ড অনুমান করুন, তবে 最終ে আপনি সঠিক হবেন। ইউজারনেম/ইমেইল এবং পাসওয়ার্ড অনুমান করার চেষ্টা করে আক্রমণকারী একটি ইউজার অ্যাকাউন্টে জোরপূর্বক প্রবেশ করতে চান। লক্ষ্য সাধারণত হ্যাক করা অ্যাকাউন্ট ব্যবহার করে বড় স্কেলের আক্রমণ চালানো, গুরুত্বপূর্ণ ডেটা চুরি করা, সিস্টেম ধ্বংস করা—বা তিনটিই একসাথে। এই ধরনের আক্রমণ চালানোর কোড লিখতে খুব কম 독창িতা বা জ্ঞান দরকার, এমনকি প্রতি সেকেন্ডে হাজার হাজার পাসওয়ার্ড চেষ্টা করার স্বয়ংক্রিয় সিস্টেমও সহজে পাওয়া যায়। এই গাইড পাঠকদের সাহায্য করবে কীভাবে আপনার PC-এ ব্রুট ফোর্স আক্রমণ প্রতিরোধ করতে হয়।
ব্রুট ফোর্স আক্রমণ কীভাবে প্রতিরোধ করবেন
একটি শক্তিশালী পাসওয়ার্ড নীতি সবচেয়ে স্পষ্ট উপায়। প্রতিটি ওয়েব অ্যাপ্লিকেশন বা পাবলিক সার্ভারকে শক্তিশালী পাসওয়ার্ড বাধ্যতামূলক করা উচিত। উদাহরণস্বরূপ, স্ট্যান্ডার্ড ইউজার অ্যাকাউন্টে অবশ্যই আটটি ক্যারেক্টার থাকা উচিত যাতে সংখ্যা, বড় ও ছোট হাতের অক্ষর এবং বিশেষ চরিত্রের মিশ্রণ থাকে। পাশাপাশি, সার্ভারগুলোকে নিয়মিত পাসওয়ার্ড আপডেট বাধ্যতামূলক করা উচিত।
শক্তিশালী ও অনন্য পাসওয়ার্ড বজায় রাখার পাশাপাশি আরও কিছু পদ্ধতি আমাদের অনুসরণ করতে হবে। এখানে বিভিন্ন পদ্ধতির তালিকা দেওয়া হলো:
১. ৩ বার ব্যর্থ লগইন পর অ্যাকাউন্ট লক নীতি নির্ধারণ করুন
শুধু ব্যর্থ লগইন চেষ্টার পর অ্যাকাউন্ট লক করলেই চলে না, কারণ এটি আপনার সার্ভারকে ডেনায়াল-অফ-সার্ভিস আক্রমণেরต่อ ঝুঁকিপূর্ণ করে। তবে, এই পদ্ধতিটি ক্রমাগত বিলম্বের সাথে করলে আরও কার্যকর হয়।
কয়েকবার ব্যর্থ লগইন চেষ্টার পর ক্রমাগত বিলম্বসহ অ্যাকাউন্ট লক নির্দিষ্ট সময়ের জন্য অ্যাকাউন্ট লক করে দেয়। ফলে স্বয়ংক্রিয় ব্রুট ফোর্স আক্রমণের পদ্ধতিগুলো কম কার্যকর হয়। অ্যাডমিনরাও প্রতিটি মিনিটে সেকেন্ডে সেকেন্ডে শতাধিক অ্যাকাউন্ট আনলক করার ঝামেলা থেকে মুক্তি পায়।
২. SSH ব্যবহার করে রুট ইউজার অ্যাক্সেস বন্ধ করুন
সার্ভারের রুট ইউজারের SSH পাসওয়ার্ড ব্রুট ফোর্স করার চেষ্টা খুব সাধারণ। sshd_config ফাইল মডিফাই করে নিশ্চিত করুন যে রুট ইউজার SSH-এর মাধ্যমে অ্যাক্সেসযোগ্য নয়। 'DenyUsers root' এবং 'PermitRootLogin no' প্যারামিটার সেট করুন। SSH ব্রুট ফোর্স আক্রমণ প্রতিরোধে এটি একটি কী ধাপ বিবেচিত।
৩. ডিফল্ট পোর্ট পরিবর্তন করুন
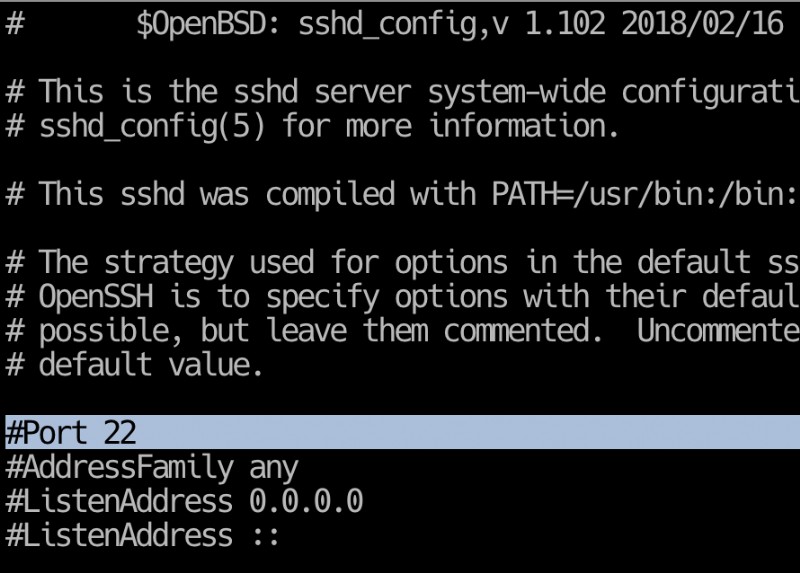
অধিকাংশ স্বয়ংক্রিয় SSH আক্রমণে ডিফল্ট পোর্ট ২২ ব্যবহার করা হয়। ফলে, sshd একটি অ-মানক পোর্টে চালানো ব্রুট ফোর্স আক্রমণ এড়ানোর একটি ভালো কৌশল হতে পারে। আপনার sshd_config ফাইলের পোর্ট লাইন এডিট করে নন-স্ট্যান্ডার্ড পোর্টে পরিবর্তন করুন। নৈতিক হ্যাকাররা SSH ব্রুট ফোর্স আক্রমণ প্রতিরোধে এটি একটি Must-Do পদ্ধতি হিসেবে রিকমেন্ড করেন।
৪. ক্যাপচা (CAPTCHA) ব্যবহার করুন
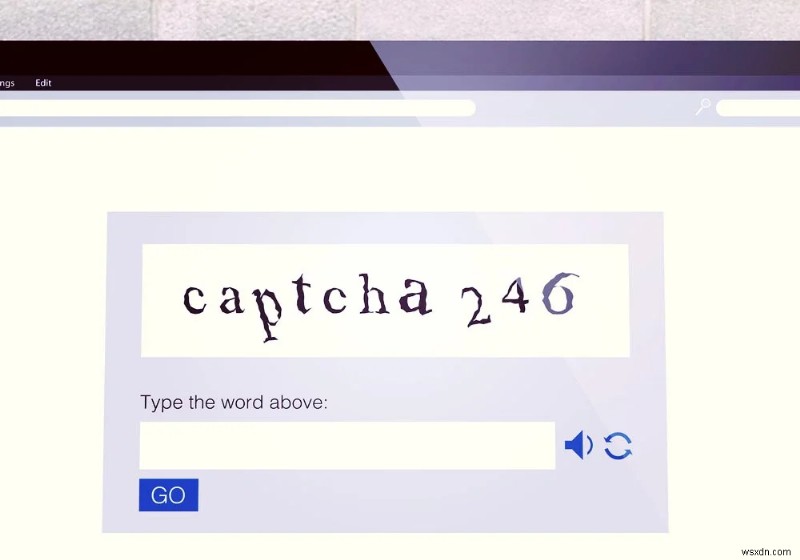
ইন্টারনেটে আমরা সবাই ক্যাপচা দেখতে অভ্যস্ত। কেউ দুই বছরের বাচ্চার হাতের লেখা জিনিস ডিকোড করতে চায় না, তবুও ক্যাপচা-এর মত সমাধান স্বয়ংক্রিয় বটগুলোর জন্য বেকার করে দেয়। ব্রুট ফোর্স আক্রমণ বন্ধ করার কাজে পুরনো ক্যাপচা এখনও হ্যাকারদের বাধা দিতে পারে।
যদিও হ্যাকাররা অপটিক্যাল ক্যারেক্টার রিকগনিশন সফ্টওয়্যার ব্যবহার করে এই সুরক্ষা বাইপাস করার চেষ্টা শুরু করেছে, একটি শব্দ লিখতে হলে বা জেনারেট করা ছবিতে কতগুলো বিডাল আছে সেটি গণনা করতে হলে—এই সাধারণ প্রয়োজনীয়তা বটদের বিরুদ্ধে খুবই কার্যকর।
৫. নির্দিষ্ট আইপি ঠিকানা বা আইপি রেঞ্জ থেকে লগইন সীমাবদ্ধ করুন
যদি আপনি শুধু একটি নির্দিষ্ট আইপি ঠিকানা বা রেঞ্জ থেকে অ্যাক্সেস দেন, তবে ব্রুট ফোর্স আক্রমণকারীদের সেই বাধা পার করে প্রবেশ পাওয়ার জন্য অতিরিক্ত কষ্ট করতে হবে।
এটি আপনার সবচেয়ে সংবেদনশীল তথ্যের চারদিকে একটি সুরক্ষা ফেন্সিং बनाने जैसा, এবং যারা সঠিক আইপি ঠিকানা থেকে আসেন না তারা অ্যাক্সেস পাবেন না। আপনি একটি স্ট্যাটিক আইপি ঠিকানা একটি রিমোট অ্যাক্সেস পোর্টে অ্যাসাইন করে এটি করতে পারেন। আপনার যদি স্ট্যাটিক আইপি না থাকে, তবে VPN ব্যবহার করতে পারেন।
৬. টু-ফ্যাক্টর অথেন্টিকেশন (২FA) ব্যবহার করুন
অনেকেই টু-ফ্যাক্টর অথেন্টিকেশনকে ব্রুট ফোর্স আক্রমণের বিরুদ্ধে প্রথম প্রতিরক্ষা লাইন হিসেবে বিবেচনা করেন। ব্রুট ফোর্স আক্রমণ বন্ধ করার ক্ষেত্রে এটি অত্যন্ত সুপারিশকৃত ধাপ এবং এই সমাধান বাস্তবায়ন করলে ডেটা লঙ্ঘনের ঝুঁকি যথেষ্ট কমে যায়।
২FA-এর সুন্দরতা হলো শুধু পাসওয়ার্ডই যথেষ্ট নয়। আক্রমণকারী যদি পাসওয়ার্ড كر্যাক করলেও, তাকে আপনার স্মার্টফোন বা ইমেইল ক্লায়েন্টের অ্যাক্সেস দরকার হবে। কিছু নিশ্চয় আক্রমণকারী সেই বাধা ভেদনের চেষ্টা করতে পারে, কিন্তু অধিকাংশ मुड়ে যাবে এবং সহজ শিকার খুঁজবে।
৭. আপনার সার্ভার লগের ওপর নজর রাখুন
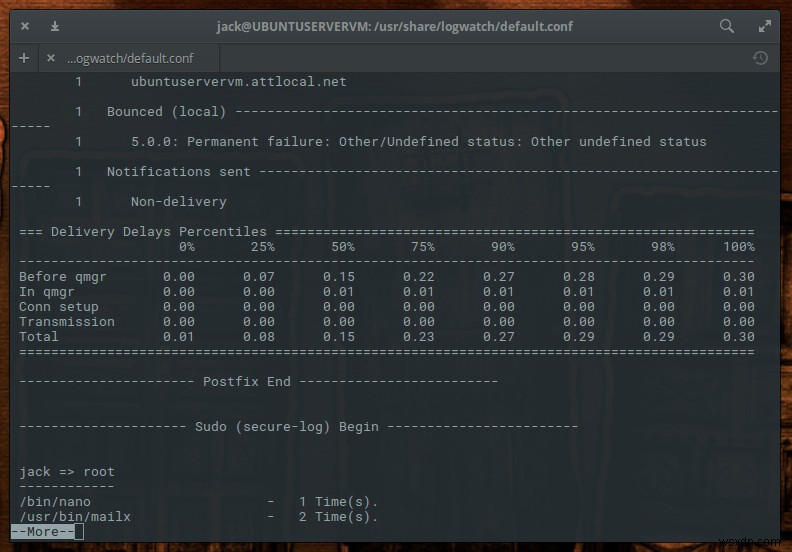
আপনার লগ ফাইলগুলো ভালোভাবে পরীক্ষা-নিরীক্ষা করতে ভুলবেন না। অ্যাডমিনরা যেনে লগ ফাইল সিস্টেম রক্ষণাবেক্ষণের জন্য কতটা গুরুত্বপূর্ণ। লগওয়াচের মত লগ ম্যানেজমেন্ট সফ্টওয়্যার আপনাকে দৈনিক অডিট চালাতে এবং স্বয়ংক্রিয়ভাবে দৈনিক রিপোর্ট তৈরি করতে সাহায্য করে।
বোনাস: সিস্টুইক অ্যান্টিভাইরাস, রিয়েল-টাইম ম্যালওয়্যার শনাক্ত করার একটি অ্যাপ
ব্রুট ফোর্স আক্রমণ বন্ধ করার উপরের পদ্ধতিগুলো বিশেষজ্ঞদের দ্বারা সুপারিশকৃত এবং অনেকেই বাস্তবায়ন করেছে। কিন্তু যদি কোনো আক্রমণকারী আপনার সিস্টেমে ম্যালওয়্যার ঢুকাতে সফল হয়, তবে আপনাকে একটি শক্তিশালী রিয়েল-টাইম অ্যান্টিভাইরাস দরকার হবে যা তা অবিলম্বে শনাক্ত করে হুমকি দূর করবে। এই উদ্দেশ্যে, আমি সিস্টুইক অ্যান্টিভাইরাস ব্যবহার করার পরামর্শ দিচ্ছি।
সিস্টুইক অ্যান্টিভাইরাস আপনার কম্পিউটারকে সব ধরনের ম্যালিশাস আক্রমণ থেকে রক্ষা করে এবং রিয়েল-টাইম সুরক্ষা প্রদান করে। এতে StopAllAds ব্রাউজার প্লাগইনও থাকে, যা অনিচ্ছাকৃত বিজ্ঞাপন ফিল্টার করে এবং ম্যালওয়্যার ও অন্যান্য ম্যালিশাস সফ্টওয়্যার ডাউনলোড বা অ্যাক্সেস হতে বাধা দিয়ে কম্পিউটার রক্ষা করে। সিস্টুইক অ্যান্টিভাইরাস বছরে ৩৬৫ দিন, ২৪ ঘণ্টা আপনার কম্পিউটারকে এক্সপ্লয়েট থেকে রক্ষা করে। এটি সকল নিরাপত্তা প্রয়োজনের জন্য वन-স্টপ-শপ হিসেবে কাজ করে কম্পিউটারের বর্তমান পারফরম্যান্স বাড়ায়।
রিয়েল-টাইম সুরক্ষা। সিস্টুইক অ্যান্টিভাইরাস těch قليلًا অ্যান্টিভাইরাস প্রোগ্রামের মধ্যে যেটি আপনার কম্পিউটারে পোটেনশিয়াল হুমকি/অ্যাপ শনাক্ত করতে পারে তাদের আচরণের ভিত্তিতে।
ব্যবহার খুব সহজ। এই প্রোগ্রাম একটি সিম্পল ইউজার ইন্টারফেস প্রদান করে যা আপনার পরিবারের সবাই ব্যবহার করতে পারেন।
হালকা ওজন। সিস্টেম রিসোর্স সবচেয়ে কম ব্যবহারকারী সফ্টওয়্যারকে সেরা মाना হয় কারণ এটি আপনার সিপিইউ রিসোর্স ব্লক করে না।
নিরাপদ ওয়েব ব্রাউজিং। এই অ্যাপ অ্যাড ব্লকার প্লাগইন ব্যবহার করে ইন্টারনেট ব্রাউজিং করতে দেয় যাতে সার্ফিং-এর সময় বিজ্ঞাপন বন্ধ থাকে।
কম্পিউটারের স্টার্টআপ মেনু থেকে অপ্রয়োজনীয় আইটেম সরান। ইউজাররা কম্পিউটারের বুট টাইম বাড়ানো স্টার্টআপ কম্পোনেন্ট বন্ধ করতে পারেন।
চূড়ান্ত কথা: ৭ সহজ কৌশলে ব্রুট ফোর্স আক্রমণ প্রতিরোধ
আপনার PC-এ ব্রুট ফোর্স আক্রমণ কীভাবে প্রতিরোধ করবেন তা খুঁজছেন তবে উপরের পদ্ধতিগুলো আপনাকে একটি নির্দিষ্ট স্তরের নিরাপত্তা অর্জন করতে এবং আপনার সিস্টেম রক্ষা করতে সাহায্য করবে। दृঢ় নিশ্চয় আক্রমণকারীরা এখনও এই বিভিন্ন পদ্ধতি পার করতে পারে এবং আপনাকে আপনার সিস্টেম সবসময় আপডেট রাখতে হবে। ম্যালওয়্যারের দিক থেকে, সিস্টুইক অ্যান্টিভাইরাস আপনার সিস্টেম থেকে সব হ্যাকার-বান্ধব ফাইল সরিয়ে ফেলতে একটি حیוני ভূমিকা পালন করে।
আমাদেরকে সোশ্যাল মিডিয়ায় ফলো করুন—ফেসবুক, ইনস্টাগ্রাম, এবং ইউটিউব। যেকোনো প্রশ্ন বা সুপারিশের জন্য নিচে কমেন্ট সেকশনে জানান। আমরা সমাধান দিয়ে ফিরে আসতে পছন্দ করি। আমরা নিয়মিত টিপস ও ট্রিকস পোস্ট করি, পাশাপাশি প্রযুক্তি সংক্রান্ত সাধারণ সমস্যার সমাধানও দিই।
FAQs –
ব্রুট ফোর্স আক্রমণের প্রতিরোধ কী?
ব্রুট-ফোর্স আক্রমণ প্রতিরোধের সবচেয়ে স্পষ্ট কৌশল হলো নির্দিষ্ট সংখ্যক ব্যর্থ পাসওয়ার্ড চেষ্টার পর অ্যাকাউন্ট ফ্রিজ করে দেয়া। অ্যাকাউন্ট লকআউট একটি নির্দিষ্ট সময় (যেমন এক ঘন্টা) ধরে থাকতে পারে, বা অ্যাডমিন ম্যানুয়ালি আনলক না করার পর্যন্ত থাকতে পারে।
ব্রুট ফোর্স লগইন আক্রমণের বিরুদ্ধে সেরা প্রতিরক্ষা কী?
টু-ফ্যাক্টর অথেন্টিকেশন ব্রুট ফোর্স লগইন আক্রমণ প্রতিরোধের আরেকটি কার্যকর প্রতিরক্ষা কারণ এটি শুধু পাসওয়ার্ড চায় না। এমনকি যদি দুশ্চ 企画 পাসওয়ার্ড পায়, তবুও তাকে আপনার স্মার্টফোন বা ইমেইল ক্লায়েন্টের অ্যাক্সেস দরকার হবে। কিছু নিশ্চয় আক্রমণকারী সেই বাধা ভেদতে চেষ্টা করতে পারে, কিন্তু অধিকাংশ মোড়ে যাবে এবং কম চ্যালেঞ্জিং শিকার খুঁজবে।
ব্রুট ফোর্স আক্রমণ প্রতিরোধে কী অন্যান্য ফিচার যোগ করা যায়?
জটিল পাসওয়ার্ড, ক্যাপচা, SSH সেটিংস পরিবর্তন, এবং নির্দিষ্ট আইপি রেঞ্জ থেকে লগইন সীমাবদ্ধ করা—এই পদ্ধতিগুলো টু-ফ্যাক্টর অথেন্টিকেশন এবং নির্দিষ্ট সংখ্যক ব্যর্থ চেষ্টার পর অ্যাকাউন্ট ফ্রিজ করার পাশাপাশি ব্রুট ফোর্স আক্রমণ প্রতিরোধে ব্যবহার করা যায়।
