

OpenCart ই-কমার্স স্টার্টআপের জন্য একটি বরদান যারা ফ্রি ও ওপেন-সোর্স সমাধান খুঁজে পান। এর ব্যাপক জনপ্রিয়তার কারণ হলো OpenCart অত্যন্ত কাস্টমাইজেবল এবং এক্সটেনশন ও মডিউলের واسعة রেঞ্জ অফার করে। যাইহোক, OpenCart-এ একাধিক দুর্বলতা আবিষ্কৃত হয়েছে, 그중 কিছু OpenCart কোরকেও প্রভাবিত করে। এর ফলে সারা বিশ্বের OpenCart ইনস্টলেশন OpenCart অ্যাডমিন প্যানেল হ্যাক হওয়ার ঘটনা 见证 করেছে। এর কারণ বহুtipo হতে পারে যা আমরা এই আর্টিকেলে আলোচনা করব। Hack Proofing Your E-commerce Site বইয় অনুযায়ী,
OpenCart অ্যাডমিন প্যানেল হ্যাক: উদাহরণ
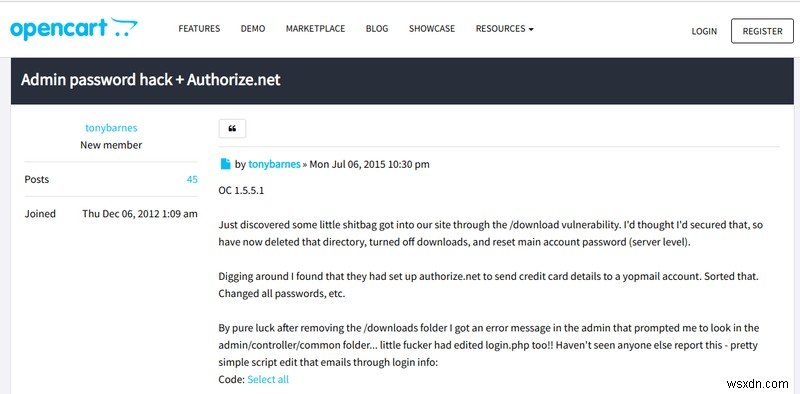
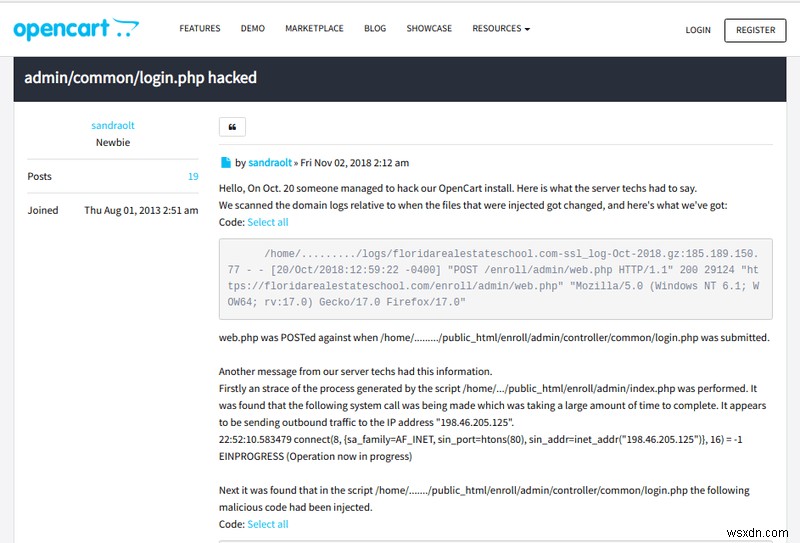
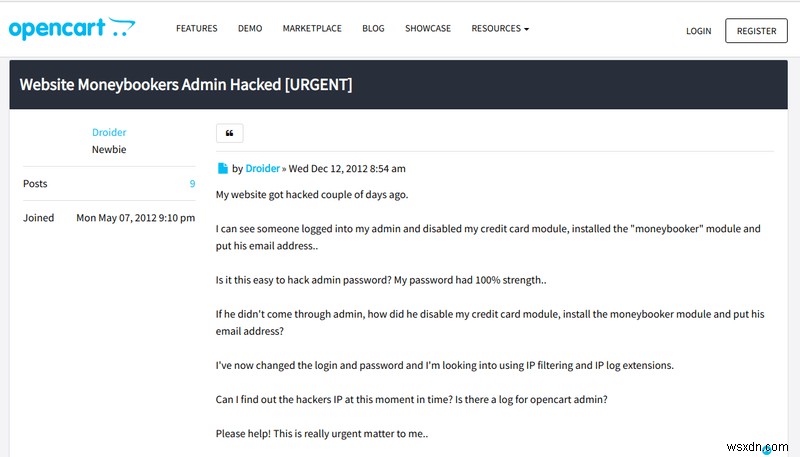
অ্যাডমিন প্যানেল OpenCart স্টোরের একটি রিসোর্স-রিচ এলাকা। সব কিছু OpenCart ড্যাশবোর্ড থেকে ম্যানেজ করা যায়। তাই, যখন OpenCart স্টোরগুলো OpenCart অ্যাডমিন প্যানেল হ্যাক হওয়ার কারণে কম্প্রোমাইজ হয়, ব্যবহারকারীরা কমিউনিটি ফোরামের শরণ নেন। সাহায্য চেয়ে এমন থ্রেডের কিছু উদাহরণ নিচে দেওয়া হলো।
OpenCart অ্যাডমিন প্যানেল হ্যাক: লক্ষণ
- অজানা IP লোকেশন থেকে অ্যাডমিন প্যানেলে লগইন।
- OpenCart ড্যাশবোর্ডে একাধিক অ্যাডমিন অ্যাকাউন্ট দেখা যাচ্ছে যা আপনি তৈরি করেননি।
- ব্যবহারকারীরা OpenCart স্টোরে ব্যবহৃত কম্প্রোমাইজড ক্রেডিট কার্ডের অভিযোগ করছে।
- স্টোর থেকে একাধিক ফ্রি অর্ডার কনফার্মড হয়েছে।
- আপনার সার্ভার সैंकڑों স্প্যাম ইমেইল পাঠাচ্ছে।
- সার্ভারে রগ ফাইল দেখা যাচ্ছে যা স্প্যামি রিডাইরেক্ট তৈরি করছে।
- OpenCart স্টোর সার্চ ইঞ্জিন দ্বারা ব্ল্যাকলিস্টেড।
- pp_pro, authorize.net ইত্যাদি ফাইলে ম্যালিশিয়াস কোড ইনজেক্ট করা।
- OpenCart স্টোরের ইন্ডেক্স ফাইল যেকোনো র্যান্ডম মেসেজ দিয়ে ডিফেস করা।
- FTP লগে অন্য দেশের অজানা IP থেকে কানেকশন দেখা যাচ্ছে।
OpenCart অ্যাডমিন প্যানেল হ্যাক: কারণ
OpenCart ম্যালওয়্যার এবং ব্যাকডোর
প্রায়শই বッド এক্টররা ম্যালওয়্যার লিখে একাধিক সার্ভার ইনফেক্ট করার উদ্দেশ্যে রাখে যেগুলো DDOS আক্রমণ, স্প্যাম প্রপাগেশন, ফেক ভিউ ইত্যাদিতে ব্যবহৃত হয়। Astra-র গবেষকরা такой একাধিক ম্যালওয়্যার ইনফেকশন মনিটর করেছেন যেমন pub2srv ম্যালওয়্যার যা ספেসিফিক্যালি OpenCart ব্যবহারকারীদের লক্ষ্য করেছিল। আরেকটি ভেরিয়েন্ট যা OpenCart ব্যবহারকারীদের ক্রেডিট কার্ড চুরি করার লক্ষ্যে তৈরি করা হয়েছিল, Astra টিম দ্বারা আবিষ্কৃত হয়েছিল। এই ম্যালওয়্যার একটি ব্যাকডোর তৈরি করেছিল যা সাইটে ফ্রি সাইনআপ ব্যবহার করত। এই ক্রেডিট কার্ড চুরির ম্যালওয়্যার ম্যালিশিয়াস কোড ইনজেক্ট করে OpenCart অ্যাডমিন প্যানেল হ্যাক করেছিল যা লগইন ক্রেডেনশিয়াল admin@wsxdn.com-এ সিফন অফ করত।
আপনার OpenCart অ্যাডমিন প্যানেল কম্প্রোমাইজড? চ্যাট উইজেটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে সাহায্য করতে খুশি হব। OpenCart অ্যাডমিন প্যানেল হ্যাক এখনই ফিক্স করুন।
OpenCart রিমোট কোড এক্সিকিউশন
OpenCart ভার্সন 2.1.0.2<2.2.0.0 একটি PHP RCE দুর্বলতার আশ্রয়স্থল ছিল। JSON ডিকোড ফাংশন OpenCart স্টোরগুলোক RCE আক্রমণের আশ্রয়স্থল করেছিল। যাইহোক, যাদের PHP JSON ইনস্টল করা নাই, তারা দুর্বল ছিল না। এটি শোষণ করার জন্য, আক্রমণকারী অ্যাডমিনকে অ্যাডমিন ড্যাশবোর্ড ভিজিট করে কাস্টম ইউজার ইনফরমেশনের জন্য একটি কাস্টম ফিল্ড যোগ করতে বাধা দিত (যেমন এক্সট্রা ফোন নম্বর)। এই দুর্বলতার এক্সপ্লয়েট পাবলিক হয়েছে।
OpenCart ক্রস-সাইট রিকোয়েস্ট ফোরজারি (CSRF)
CSRF আক্রমণ মূলত একটি OpenCart অ্যাডমিনকে স্টোরে অনিচ্ছাকাম্য অ্যাকশন করতে ফাঁসাতে পারে। এটি পাসওয়ার্ড ডিলিট করা থেকে শুরু করে সারা ডাটাবেস ড্রপ করার পরিসর পর্যন্ত হতে পারে! OpenCart-এ এমন একটি CSRF দুর্বলতা আবিষ্কৃত হয়েছিল যাকে CVE-2018-13067 নামে ডাব করা হয়েছিল। পাসওয়ার্ড চেঞ্জ করার সময় প্রপার টোকেন ভ্যালিডেশনের অভাব ছিল। দুর্বল ফাইলটি /upload/catalog/controller/account/password.php। এই দুর্বলতা শোষণ করে আক্রমণকারী অ্যাডমিনসহ যেকোনো পাসওয়ার্ড চেঞ্জ করতে পারত, এভাবে OpenCart অ্যাডমিন প্যানেল হ্যাক করত। এই এক্সপ্লয়েট পাবলিকলি উপলব্ধ!
OpenCart SQL ইনজেকশন
SQL ইনজেকশন আক্রমণ ওয়েব সার্ভারে XSS-এর মতোই ব্যাপকভাবে প্রাচলিত। এই দুটি দুর্বলতা প্রতি বছর OWASP টপ 10-এ বড় অংশ নিয়ে থাকে। OpenCart 1.3.2 SQLi-এর আশ্রয়স্থল ছিল যাকে CVE-2010-0956 নামে ডাব করা হয়েছিল। দুর্বল কম্পোনেন্ট ছিল 'page' প্যারামিটার এবং দুর্বল URL দেখত index.php?route=product%2Fspecial&path=20&page= . এখানে, আক্রমণকারী পেজ প্যারামিটার ব্যবহার করে SQL স্টেটমেন্ট এক্সিকিউট করতে পারত। এই এক্সপ্লয়েট রিলিজ করা হয়েছে। আরো, OpenCart 1.5.1.2-এ একটি ব্লাইন্ড SQLi দুর্বলতা আবিষ্কৃত হয়েছিল।
OpenCart ক্রস-সাইট স্ক্রিপ্টিং (XSS)
OpenCart 2.1.0.2-এর আগের ভার্সন XSS আক্রমণের আশ্রয়স্থল ছিল। এই দুর্বলতাকে CVE-2015-4671 নামে ডাব করা হয়েছিল। index.php ফাইল XSS-এর আশ্রয়স্থল ছিল এবং zone_id প্যারামিটার দিয়ে ওয়েব স্ক্রিপ্ট বা HTML কোড ইনজেক্ট করা সম্ভব ছিল। এটি সফলভাবে শোষণ করলে আক্রমণকারী অ্যাডমিনকে পাসওয়ার্ড দেওয়াতে ফাঁসাতে পারত, এভাবে OpenCart অ্যাডমিন প্যানেল হ্যাক করত।
OpenCart পাসওয়ার্ড কম্প্রোমাইজড
দুর্বল পাসওয়ার্ড থাকলে OpenCart অ্যাডমিন প্যানেল ব্রুট ফোর্স আক্রমণের আশ্রয়স্থল হতে পারে। ব্রুট ফোর্স আক্রমণ পরিচালনা করার জন্য স্পেশালি ডিজাইন করা সফটওয়্যার রয়েছে, যা ডিকশনারি আক্রমণ বা হাইব্রিড হতে পারে। দুর্বল পাসওয়ার্ডের কারণে OpenCart অ্যাডমিন প্যানেল হ্যাক হয়।
OpenCart অ্যাডমিন প্যানেল হ্যাক: ক্লিনআপ
OpenCart অ্যাডমিন প্যানেলের পাসওয়ার্ড একটি স্ট্রอง পাসওয়ার্ডে চেঞ্জ করে ডেমেজ কন্ট্রোল শুরু করুন। এরপর OpenCart ডাটাবেস সিকিউর করতে যান। এটি সেই সব আক্রমণকারীদের ব্লক করবে যারা অ্যাডমিন প্যানেল পাসওয়ার্ড জানত। ডাটাবেস পাসওয়ার্ড নিচের SQL স্টেটমেন্ট দিয়ে চেঞ্জ করা যায়:
update users set pass = concat(‘ZZZ’, sha(concat(pass, md5(rand()))));
এখানে উল্লেখ্য যে কিছু টাইপের ইনফেকশনে ম্যালওয়্যার বা একটি ব্যাকডোর স্ক্রিপ্ট ইনস্টল থাকতে পারে। এই স্ক্রিপ্ট অ্যাডমিন পাসওয়ার্ড ইন্টারনেটের মাধ্যমে আক্রমণকারীর কাছে পাঠাতে থাকবে। তাই এমন পরিস্থিতিতে পাসওয়ার্ড চেঞ্জ করা নিঃস্বার্থ হতে পারে। এটি কনফার্ম করতে Wireshark-এর মতো প্যাকেট মনিটরিং টুল ব্যবহার করে আউটগোইং ডেটা দেখুন। যদি কনফার্ম হয় যে একটি স্ক্রিপ্ট পাসওয়ার্ড আক্রমণকারীর কাছে পাঠাচ্ছে, সাইট অফলাইন নিয়ে ম্যালিশিয়াস কোড সরিয়ে ফেলুন। অধিকাংশ সময় আক্রমণকারীরা ম্যালিশিয়াস কোড base64 ফরম্যাটে সংরক্ষণ করে। এই টাইপের কোড এই সিম্পল কমান্ড দিয়ে আবিষ্কৃত করা যায়:
find . -name “*.php” -exec grep “base64″‘{}’; -print &> hiddencode.txt
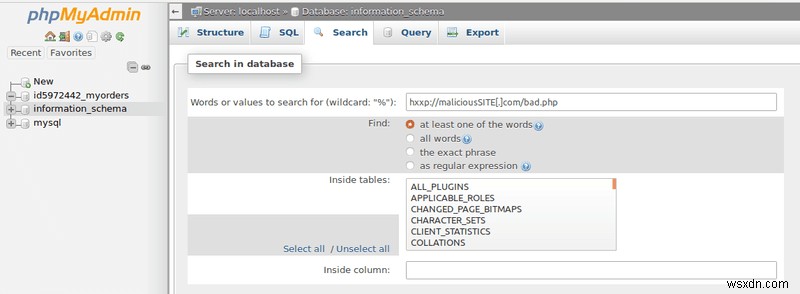
এটি hiddencode.txt ফাইলে সকল base64 এনকোডেড কোডের ইন্সট্যান্স সেভ করবে যা অনলাইন টুল ব্যবহার করে ডিকোড করে ম্যানুয়ালি ইন্সপেক্ট করা যায়। এরপর phpMyAdmin টুল ব্যবহার করে সেই নির্দিষ্ট স্ক্রিপ্ট বা ম্যালিশিয়াস কোড যেখানে যেখানে লুকানো আছে সেগুলো একসাথে সার্চ করা যায়। আরও সাহায্যের জন্য নিচের ইমেজটি দেখুন।
Base64 এনকোডিং ছাড়াও আক্রমণকারীরা অন্যান্য এনকোডিং বা অবফাসকেশন টেকনিক যেমন FOPO ব্যবহার করতে পারে। এগুলো সব একজন গড়ে ওয়েব অ্যাডমিনের জন্য ডিসিফার করা সম্ভব নাও হতে পারে। তাই আপনি যা বুঝতে পারছেন না সেসব কোড ডিলিট না করে, '#' ক্যারেক্টার ব্যবহার করে কমেন্ট আউট করুন। এরপর OpenCart অ্যাডমিন প্যানেল হ্যাক ম্যালওয়্যার রিমুভালের জন্য এক্সপার্টের সাথে যোগাযোগ করুন।
OpenCart অ্যাডমিন প্যানেল হ্যাক হওয়ার পর ক্লিনআপের জন্য প্রফেশনাল সাহায্য দরকার? চ্যাট উইজেটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে সাহায্য করতে খুশি হব। আমার Opencart স্টোর এখনই ক্লিন করুন।
OpenCart অ্যাডমিন প্যানেল হ্যাক: মিটিগেশন
আপডেট এবং ব্যাকআপ
যদি আপনি কোর ফাইল মডিফাই করতে চান, সুবিধা অনুযায়ী vQmod বা OCMOD ব্যবহার করুন। এটি আপডেটে পরিবর্তনগুলো ডিলিট হওয়া থেকে রক্ষা করবে। নিশ্চিত করুন যে সব এক্সটেনশন এবং মডিউল আপ টু ডেট কারণ আপডেটে গুরুত্বপূর্ণ সিকিউরিটি প্যাচ থাকে। এছাড়া OpenCart স্টোরের ব্যাকআপ রাখুন কারণ আক্রমণ থেকে সাইট রিস্টোর করতে এটি সাহায্য করবে।
ইনস্টল ফোল্ডার রিমুভ করুন
ইনস্টল ফোল্ডারে কিছু সংবেদনশীল কোর ফাইল থাকে। ইনস্টলেশন ফোল্ডার সার্ভারে ছাড়া দিলে, স্পেশালাইজড স্ক্যানার তার উপস্থিতি ডিটেক্ট করতে পারে, যা আক্রমণকারীদের পথ প্রশস্ত করে। Shodan-এর মতো সার্চ ইঞ্জিন সার্ভারে solchen ফাইল খুঁজতে থাকে। তাই OpenCart ইনস্টলেশন কমপ্লিট হলে ইনস্টল ফোল্ডার ডিলিট করা সेफার। যাইহোক, এখানে লক্ষ্য করা উচিত যে অন্যান্য ইনস্টল ফোল্ডারের মতো, vQmod ইনস্টল ফোল্ডার ডিলিট করবেন না!
OpenCart অ্যাডমিন প্যানেল সিকিউর করুন
অ্যাডমিন URL রিনেম করুন
অ্যাডমিন URL রিনেম করা একটি স্ট্যান্ডার্ড সিকিউরিটি প্র্যাকটিস। এটি OpenCart অ্যাডমিন প্যানেলে অনেক সাধারণ আক্রমণ এড়াতে পারে। এটিকে একটি র্যান্ডম কিওয়ার্ডে চেঞ্জ করুন যা আপনি ভবিষ্যতে মনে রাখবেন। OpenCart 1.5 & vQmod-এর জন্য ডিটেইলড ইন্সট্রাকশন এখানে পাওয়া যাবে।
অ্যাক্সেস রס্ট্রিক্ট করুন
OpenCart অ্যাডমিন প্যানেল সাধারণত শুধু আপনার দ্বারা অ্যাক্সেস করা হয়, তাই অন্যান্য সব IP ব্লক করা একটি বুদ্ধিমানের সিদ্ধান্ত। এটি .htaccess ফাইল ব্যবহার করে ফোল্ডার এবং সাব-ফোল্ডারগুলোর অ্যাক্সেস রস্ট্রিক্ট করে করা যায়। সিম্পলি অ্যাডমিন ফোল্ডারের .htaccess ফাইলে নিচের কোডটি অ্যাপেন্ড করুন।
<Files *.*>
Order Deny,Allow
Deny from all
Allow from "your ip address"
</Files>
অ্যাডমিন প্যানেল ফাইল পারমিশন ম্যানেজ করুন
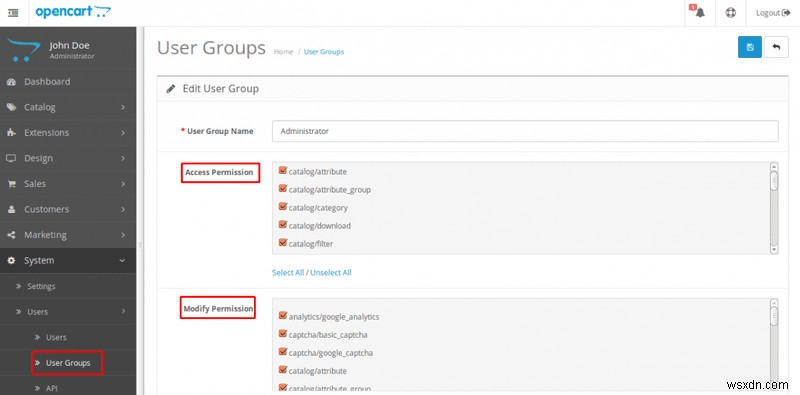
admin/index.php, admin/config.php এর মতো গুরুত্বপূর্ণ ফাইলগুলো বারবার মডিফাই করার প্রয়োজন নাই। তাই এই ফাইলগুলোর পারমিশন 644 বা 44 সেট করুন ফাইল মডিফিকেশন এড়াতে। এটি Users>User Groups ভিজিট করে ম্যানেজ করা যায়, আরও ইনফো के জন্য নিচের ইমেজটি দেখুন।
একটি সিকিউরিটি সলিউশন ব্যবহার করুন
OpenCart স্টোর প্রতিদিন সংবেদনশীল ট্রানজেকশন ডিল করে। তাই স্টোরের সিকিউরিটি অবিচল থাকতে হবে। আক্রমণকারী OpenCart স্টোর কম্প্রোমাইজ করার চেষ্টা করলে প্রথম প্রতিরক্ষা হলো একটি রক-সলিড ফায়ারওয়াল। ফায়ারওয়াল ব্যবহার করলে OpenCart অ্যাডমিন প্যানেলে সাইবার আক্রমণের রিস্ক উল্লেখযোগ্যভাবে কমে যায়। যাইহোক, আপনার স্টোরের জন্য সঠিক ফায়ারওয়াল বেছে নেওয়া গুরুত্বপূর্ণ। ফায়ারওয়ালটি ইকনমিক্যাল, রিসোর্স-ফ্রেন্ডলি এবং ফ্লেক্সিবল হওয়া উচিত। Astra ফায়ারওয়াল OpenCart স্টোরের জন্য সব קרাইটেরিয়া পূরণ করে বলে মনে হয়। OpenCart-ও Astra রিকমেন্ড করে। Astra একটি আউট-অফ-দ-বক্স সিকিউরিটি সলিউশন যা ইনস্টলেশন ঝামেলা ছাড়া কাজ করে! আপনার সার্ভারের কোনো প্রসেসিং পাওয়ার লাগে না!
