

আপনি একটি গুগল ডক লিংক পেলেন। ক্লিক করলেন, তারপর গুগল একাউন্টে সাইন-ইন করলেন। নিরাপদ মনে হয়, ঠিক না?
ভুল। একটি জটিল ফিশিং সেটআপ আবারও অনলাইন সিকিউরিটি সম্পর্কে পাঠ দিচ্ছে।
ফিশিং কী এবং স্ক্যামাররা কীভাবে ব্যবহার করে? মূলত ফিশিং মানে ব্যবহারকারীদের স্বেচ্ছায় ইউজারনেম ও পাসওয়ার্ড টাইপ করানো, সাধারণত নকল লগইন পেজ ব্যবহার করে। নেট-দক্ষ ব্যবহারকারীরা এগুলো সহজে চেনে নিতে পারে, কিন্তু এই সাম্প্রতিক উদাহরণটি খুব বাস্তবমতো লগইন পেজের জন্য উল্লেখযোগ্য। এটি প্রায় সবকে ধোঁকা দিতে পারত, এবং এর URL-ও Google.com ছিল।
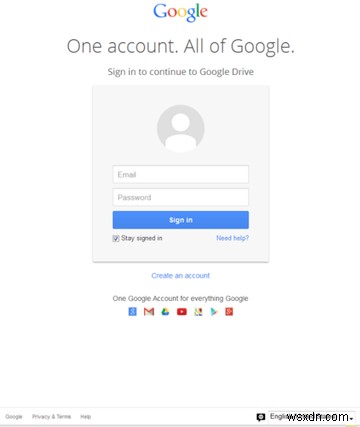
এটা কীভাবে কাজ করলো: শিকারদের "Documents" সাবজেক্ট লাইনবALE ইমেইল আসতো। ইমেইলে একটি লিংক रहता যেটা গুগল ডকের লিংক মতো দেখতো—আসল "Google.com" ডোমেইন সহ—এবং ব্যবহারকারীদের একটি বাস্তবমতো গুগল লগইন স্ক্রিনে নিয়ে যেতো।
গুগল ডক দেখার আগে সাইন-ইন করা সাধারণ बात, তাই অনেকেই সতর্কতা ছাড়া পাসওয়ার্ড টাইপ করত। তাদের একটি আসল গুগল ডকে রিডাইরেক্ট করতো, কিন্তু তাদের ইউজারনেম ও পাসওয়ার্ড গুগল ব্যবহার করত না: অপরাধীরা সেগুলো রেকর্ড করত।
গুগল দাবি করলো এমন সব পেজ সরিয়ে নেওয়া হয়েছে, কিন্তু সতর্ক থাকা দরকার। প্রেরক নিশ্চিত না হলে গুগল ডক লিংকে ক্লিক করবেন না। অবশ্য করলে, লিংকে ক্লিক করার আগে নিশ্চিত হন আপনি গুগল ডকে লগড-ইন আছেন।
এটি শুধু এই একটি ঘটনা থেকে রক্ষা করবে, যা ভয়াবহ বিষয়টি বোঝায়: লোকেদের সিকিউরিটি সম্পর্কে পরামর্শ দেয়া ক্রমশ কঠিন হচ্ছে। আমরা আগে ফিশিং এড়ানোর ৪ উপায় বলেছিলাম, কিন্তু এই কেসে সেগুলো কাজ করত কিনা নিশ্চিত নয়।
গুগল পরামর্শ দেয় সন্দেহ হলে পাসওয়ার্ড বদলান। সাথে সাথে, টু-ফ্যাক্টর অথেন্টিকেশন অন করুন। সেটা অন থাকলে শুধু পাসওয়ার্ড পাওয়ায় অপরাধীরা একাউন্ট এক্সেস করতে পারবে না—তাদের আপনার ফোনও লাগবে।
সোর্স: Symantec.com
