

আপনি সুপারমার্কেটে যান, এবং ছাদের ক্যামেরা আপনার মুখ কর্পোরেট মেইনফ্রেমে পাঠায় ফেসিয়াল রিকগনিশন অ্যানালাইসিসের জন্য। আপনি ফেসবুকে লগ ইন করেন, এবং আপনার কম্পিউটারের একটি কিলগার আপনার পাসওয়ার্ড ইমেইল করে একটি কোভার্ট সিকিউরিটি বিল্ডিংয়ে বেইজিং-এ। এটা কি মুভির দৃশ্য লাগছে? বিশ্বাস করুন বা না করুন, এটা আপনার সাথে প্রতিদিন ঘটতে পারে।
অনেক মানুষ সম্পূর্ণ অজ্ঞানে থাকে যে প্রায় প্রতিদিন তাদের জীবনের কোনো দিক থেকে তাদের মনিটর করা হয়। এটা হতে পারে একটি স্টোরে ব্যবসা করার সময়, ATM থেকে টাকা তোলার সময়, বা শুধু সিটি রাস্তায় হাঁট면서 সেলফোনে কথা বলার সময়।
আপনার রক্ষা করার প্রথম ধাপ হচ্ছে বাস্তবতার সেরা নজরদারি হুমকিগুলো বুঝতে পারা। পরের ধাপ হচ্ছে সুরক্ষা নেওয়া সেগুলোর বিরুদ্ধে। এই আর্টিকেলে, আপনি সেই নজরদারি হুমকিগুলো এবং সেগুলোর বিরুদ্ধে রক্ষার কিছু উপায় জানবেন।
ফেসিয়াল রিকগনিশন (Facial Recognition)
কনসিউমার নজরদারির জগতে কিছু অদ্ভুত হচ্ছে সেটার প্রথম ইঙ্গিত এসেছিল নভেম্বর ২০১৩-এ, যখন দ্য গার্ডিয়ান রিপোর্ট করেছিল যে UK রিটেইলার Tesco উন্নত ফেস-স্ক্যানিং টেকনোলজি OptimEyes ইনস্টল করছিল মার্কেটিং উদ্দেশ্যে।
সিস্টেমের উদ্দেশ্য ছিল সাধারণ সিকিউরিটি ক্যামেরা থেকে অনেক দূরে। বদলে, এর উদ্দেশ্য ছিল পেট্রোল কাস্টমারদের চোখ স্ক্যান করে বয়স এবং জেন্ডার নির্ধারণ করা টার্গেটেড অ্যাড ডেলিভার করতে পেট্রোল স্টেশনে ইনস্টল করা স্ক্রিনগুলোর মাধ্যমে।
এই টেকনোলজির ব্যবহার শুধু বেড়েছে। Face First-এর মত কোম্পানিগুলো রিটেইলারদের নজরদারি টেকনোলজি অফার করে যা উন্নত ফেসিয়াল রিকগনিশন ব্যবহার করে পরিচিত শপলিফ্টাররা শনাক্ত করে এবং স্টোর ম্যানেজারকে সতর্ক করে। টেকনোলজিটি কনOWN করা হয় "ভালো" কাস্টমারদের জন্যও, যাতে তারা VIP ট্রিটমেন্ট পায়—নিশ্চিত করে যে তারা ভবিষ্যতে স্টোরে ফিরে আসবে।
রিটেইলারদের জন্য এই টেকনোলজি আশা দায়ক, কিন্তু কনজিউমার এবং প্রাইভেসি রাইটস অ্যাডভোকেটদের জন্য এটি একটি বিচিত্র প্রাইভেসি চিন্তা। ২০১২ পর্যন্ত যেতে হলে, যখন এটি আসল पकowało পাচ্ছিল, কনসিউমার্স ইউনিয়ন ফেডারেল ট্রেড কমিশন (FTC)-কে একটি ওপেন লেটার লিখেছিল, এজেন্সিকে পরামর্শ দিয়েছিল যে টেকনোলজিটি—যদিও রিটেইল এবং অ্যাডভারটাইজিং ইন্ডাস্ট্রির জন্য बेहদ উপকারী—কনসিউমারদের জন্য খুব সিরিয়াস প্রাইভেসি ইশু তৈরি করতে পারে।
"মল, সুপারмар্কেট, স্কুল, ডাক্তারের চেম্বার, এবং সিটি সাইডওয়াকে ফেসিয়াল রিকগনিশন ডিভাইসের सर्वव्यাপি ইনস্টলেশন ব্যক্তিগত বেনামীতার ইচ্ছা এবং আশাকে সিরিয়াসলি আন্ডারমাইন করতে পারে।"
কনসিউমার্স ইউনিয়ন ইঙ্গিত দিয়েছিল যে এই টেকনোলজি বাচ্চাদের লক্ষ্য করলে বর্তমান যুব ওবেসিটি এপিডেমিক আরও খারাপ করতে পারে, এবং টিনেজদের ওয়েইট-লস প্রোডাক্টস টার্গেট করলে অ্যাডোলসেন্ট সেলফ-ইস্টিম ইস্যু খারাপ করতে পারে। সবচেয়ে সিরিয়াস ইস্যু হলো কোনো গাইডলাইন নেই কোম্পানিগুলোকে আপনার এবং আপনার পারচেসিং বিহেভিয়ারের那样 নজরদারি ইনফোর্মেশন কালেক্ট ও স্টোর করতে থেকে রোধ করার।
"ফেসিয়াল ডিটেকশন এবং রিকগনিশন সফটওয়্যার কনসিউমারদের কিছু ট্যাঙ্গিবল বেনিফিট দিতে পারে। একই সাথে, আমরা ইগনোর করতে পারি না যে এই টেকনোলজিগুলো সিগনিফিক্যান্ট প্রাইভেসি রিস্ক পজ করে এবং কনসিউমারদের বেনামীতার অধিকারের সিরিয়াস হুমকি দেয়।"
পরের বার শপিং করতে যাওয়ার সময়, ওভারহেড ক্যামেরাগুলোকে চোখে রাখুন যেগুলো আপনার প্রতিটি মুভমেন্ট ট্র্যাক করছে!
ওয়েবক্যাম হ্যাকিং (Webcam Hacking)
মে ২০১৪-এ, US অফিসিয়ালরা ৯০ জন ব্যক্তি আরেস্ট করেছিল যারা "Blackshades" নামে একটি সংগঠনের অংশ ছিলেন। Blackshades সফটওয়্যার তৈরি ও বিক্রি করত যেটা হ্যাকারদের যেকোনো মাইক্রোসফট উইন্ডোজ রান করা কম্পিউটারে কানেক্ট হতে দেয় এবং ওয়েবক্যামের কন্ট্রোল নিতে দেয়। এক কলেজ ছাত্র এমনকি আরেস্ট হয়েছিল সফটওয়্যারটি ব্যবহার করে মিস টিন ইউএসএ-এর নগ্ন ছবি ক্যাপচার করার জন্য।
আপনি যদি চিন্তা করেন কি আপনাকে চিন্তিত হওয়া উচিত, এই ফ্যাক্টটি বিবেচনা করুন যে সংগঠনটি হাজার হাজার কপি বিক্রি করেছিল মোট $৩৫০,০০০ সেলস, অনুমানিত ৭০০,০০০ ভিক্টিম ১০০ দেশে ২০১০ সাল থেকে। হ্যাঁ, আপনার ওয়েবক্যাম হ্যাক করা সত্যিই সম্ভব, যেন জেমস gầnে ব্যাখ্যা করেছেন।
সফটওয়্যারটির ভয়াবহ অংশ হচ্ছে এটি শুধু ওয়েবক্যাম নয় যা ভালনারেবল। হ্যাকাররা কিস্ট্রোক এবং পাসওয়ার্ড পান, স্ক্রিনশট নিতে পারে, এবং আপনার কম্পিউটার ফাইল এক্সেস করতে পারে। একমাত্র সেফটি যা আপনার মন শান্ত করতে পারে সেটা হলো ভিক্টিমদের কে ভুলে একটি ম্যালিশিয়াস লিংকে ক্লিক করতে হবে যেটা অফেনসিভ সফটওয়্যার ইনস্টল করে। আপনি যদি ফিশিং ইমেইল শনাক্ত করতে চতুর হন, এবং সস্পিশিয়াস ওয়েব লিংকে ক্লিক করতে এড়ান, আপনি এই নির্দিষ্ট হুমকি থেকে নিজেকে সুরক্ষিত রাখতে পারেন।
শোনা সহজ লাগছে নিজেকে সুরক্ষিত রাখতে? আবার ভাবুন।
ডিসেম্বর ২০১৪-এ, টেলিগ্রাফের লেখক সোফি কার্টিস তার "এথিক্যাল হ্যাকার" বন্ধু জন ইয়োকে, Trustwave-এর কর্মী, তার কম্পিউটার হ্যাক করার চেষ্টা করতে বললেন। হ্যাকাররা अथকভাবে পরিশ্রম করে সোফির সম্পর্কে অনলাইনে যতটুকু সম্ভব জানতে চেয়েছিল, এবং চূড়ান্তে নকল ইমেইল তৈরি করল যা সোফিকে ফাঁসি দিয়ে ক্লিক করিয়ে দিল—তৎক্ষণাৎ তার ল্যাপটপ ইনফেক্টেড হয়ে গেল এবং হ্যাকাররা সবকিছু এক্সেস পেল, তার ওয়েবক্যামসহ। এমন লোকরা যারা মনে করে তারা solchen ট্যাক্টিকস থেকে ইমিউন, তারা ও ভুলে যেতে পারে।
নকল সেল টাওয়ার (Fake Cell Towers)
সেপ্টেম্বর ২০১৪-এ, এসব রামর শুরু হয়েছিল 소-কল্ড "ফেক সেল টাওয়ার"র বিষয়ে যাদের সন্দেহ করা হয় দেশজুড়ে সেলফোন কমিউনিকেশন ইন্টারসেপ্ট করার। এই টাওয়ারগুলো ইনভেস্টিগেটর আয়ন টার্নার দ্বারা কনফার্ম করা হয়েছিল, যিনি মোবাইল সিকিউরিটি ফার্ম Integricell-এর মালিকও।
আয়ন টার্নার The Blaze-কে বলেছিলেন যে অদ্ভুত টাওয়ারগুলো সেট আপ করা হয়েছিল সেলফোনকে লুকাতে আপনাকে মনে করানোর জন্য যে নকল টাওয়ারটিই লোকাল এলাকায় একমাত্র উপলব্ধ টাওয়ার।
"এই টাওয়ারগুলো তোমার ফোনকে বলছে 'আমাকে ৯-১-১ ইনফোর্মেশন দরকার,' কিন্তু তারপর সেটা দেয় না।"
টার্নারের মতে, টাওয়ারগুলো—পেনসিলভেনিয়া এবং ডাউনটাউন واشنطن ডি.সি.-এ ঘনভাবে কনসেন্ট্রেটেড—খুব শाब্দিকভাবে "ব্রেক ওপেন ইউয়র কমিউনিকেশনস" এবং দেখতে পারে ফোনে কী হচ্ছে।
বহু অন্য ইনভেস্টিগেটর "এনকাউন্টার" কনফার্ম করেছেন নকল সেল টাওয়ারের সাথে—যতক况 কোনো আসল সেল টাওয়ারের ফোটো কোনো নির্দিষ্ট লোকেশনে সারফেস করেনি। প্রশ্ন ছিল কি অদ্ভুত "ইন্টারসেপ্টার" টাওয়ারগুলো ইতিমধ্যে ব্যাপক পাবলিক আলোচনার অধীনে একটি ব্যাপক ফেডারেল নজরদারি প্রোগ্রামের আরেক হাত। অন্যদের সন্দেহ ছিল টাওয়ারগুলো একটি আন্তর্জাতিক জাসুসি প্রোগ্রামের অংশ হতে পারে।
দুই মাস পর, নভেম্বরে, ওয়ল স্ট্রিট জার্নাল বেকিং খবর দিল যে ডিপার্টমেন্ট অফ জাস্টিস—অসলে দেশজুড়ে পুলিশ আথরিটি—বাস্তবে নকল মোবাইল ফোন "টাওয়ার" হয়েরoplane-এ রাখছেন DRTBOX নামে একটি ডিভাইস ব্যবহার করে, যাকে "dirtbox" বলা হয়। ডিজিটাল রিসিভার টেকনোলজি (বোইং-এর একটি সাবসিডিয়ারি) দ্বারা তৈরি, ডিভাইসটি মোবাইল ফোনকে সেল টাওয়ারের মত দেখায়, এবং একটি "মিডল ম্যান আক্রমণ" পারফর্ম করে সেই ফোনগুলোর রেজিস্ট্রেশন ইনফোর্মেশন এক্সট্রাক্ট করতে।
অথরিটিগুলো সেই প্লেনগুলো মেট্রোপলিটান এলাকায় উড়াচ্ছিল যতটুকু সম্ভব সেল ফোন ইনফোর্মেশন সংগ্রহ করতে।
"প্লেনগুলো ডিভাইস থেকে সজ্জিত—কিছু 'dirtbox' নামে পরিচিত ল-এনফোর্সমেন্ট অফিসিয়ালদের কাছে বোইং কো-ইউনিটের Initials-এর জন্য—যে বড় টেলিকমিউনিকেশন ফার্মের সেল টাওয়ারর নকল করে এবং সেলফোনকে তাদের ইউনিক রেজিস্ট্রেশন ইনফোর্মেশন রিপোর্ট করতে বাধ্য করে।"
একজন ব্যক্তির সেলফোন "আইডেন্টিটি" এবং লোকেশন ইনফোর্মেশন শনাক্ত করলে ল-এনফোর্সমেন্ট প্রায় যেকোনো সিটিজেনকে যিনি সেলফোন রাখেন লোকেট ও ট্র্যাক করতে পারবে। আমেরিকান সিভিল লিবার্টিজ ইউনিয়ন (ACLU) পাবলিকলি উপলব্ধ ডকুমেন্টগুলো সিফট করে "Stingray" ডিভাইসের ব্যবহার রাজ্য ও স্থানীয় পুলিশ দ্বারা, এবং একটি ম্যাপ পাবলিশ করলো দেখানো যেখানে ডিভাইসগুলো বর্তমানে ব্যবহার হচ্ছে।
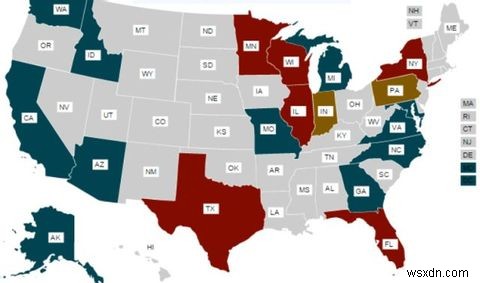
যে গতিতে প্রযুক্তি অগ্রসর হচ্ছে, কানুন তত গতিতে তালমেল রেখে পারছে না, আথরিটিগুলো লুপহোলের সম্পূর্ণ সুবিধা নিচ্ছে যতটুকু সম্ভব ডেটা কালেক্ট করতে। আপনি এই প্রচেষ্টাগুলো এবং এগুলোর গোপন রাখার প্রচেষ্টা সম্পর্কে আরও জানতে পারেন ACLU ইনভেস্টিগেশন পেজে। আপনি যদি ম্যাপের কালারড এলাকায় कहीं বাস করেন, সম্ভাবনা আছে আপনার সেলফোন ডেটা এবং লোকেশন স্থানীয় বা রাজ্য ল-এনফোর্সমেন্ট দ্বারা কালেক্ট করা হয়েছে।
চীন সাইবারওয়ার হ্যাকিং (China Cyberwar Hacking)
আপনি যদি মনে করেন শুধু আপনার নিজের সরকার আপনাকে জাসুসি করছে, আবার ভাবুন। অক্টোবর ২০১৪-এ শেষে, দ্য واشنطن পোস্ট ঘোষণা করেছিল যে একটি সিকিউরিটি রিসার্চ টিম একটি সফিস্টিকেটেড চাইনিজ সাইবার-ইস্পিয়োনাজ গ্রুপ শনাক্ত করেছে যাকে "Axiom" বলা হয়, যা ওয়েস্টার্ন গভর্নমেন্ট এজেন্সিগুলোকে টার্গেট করছিল চাইনিজ ডোমেস্টিক এবং ইন্টারন্যাশনাল পলিসি 관련된 যেকোনো ইন্টেলিজেন্স সংগ্রহের জন্য।
মিড-অক্টোবরে, واشنطن পোস্ট পাবলিকেশনের আগে, FBI আসলে US ইন্ডাস্ট্রিকে একটি সতর্কতা জারি করেছিল, একটি অ্যাডভান্সড চাইনিজ হ্যাকার গ্রুপের বিষয়ে যারা একটি ক্যাম্পেইন চালাচ্ছিল US কোম্পানি এবং গভর্নমেন্ট এজেন্সি থেকে সেন্সিটিভ এবং প্রপ্রায়েটারি ইনফোর্মেশন কালেক্ট করার।
FBI অনুযায়ী, নতুন গ্রুপটি একটি সেকেন্ড স্টেট-স্পন্সরড ইউনিট, পূর্বে সিকিউরিটি এক্সপার্টদের দ্বারা প্রকাশিত অন্য গভর্নমেন্ট হ্যাকিং ইউনিট Peoples Liberation Army Unit 61398-এর পর। Axiom গ্রুপ কমপক্ষে চার বছর ধরে অপারেট করছে, স্পেসিফিকালি ইন্ডাস্ট্রিয়াল এবং ইকোনোমিক Интереস্ট টার্গেট করে ওয়েস্টার্ন কন্ট্রিজে।
এখানে বুঝতে হবে গুরুত্বপূর্ণ জিনিস হচ্ছে যদি আপনি একটি বড় কোর্পোরেশনে কাজ করেন যettek ভালো প্রটেক্টেড প্রপ্রায়েটারি সিক্রেট আছে, আপনি খুব সম্ভবত Axiom গ্রুপ দ্বারা টার্গেট করা হবেন। এটি ডেপ্লয় করে যা "জিরো-ডে এক্সপ্লয়েট" বলা হয় মাইক্রোসফটের উইন্ডোজ অপারেটিং সিস্টেমের—সবচেয়ে কঠিন এবং অ্যাডভান্সড হ্যাকিং টেকনিকের একটা। একটি কোম্পানি বা গভর্নমেন্ট এজেন্সিতে যেকোনো একক কর্মীর কম্পিউটারের মাধ্যমে ইনফিল্ট্রেট করে, গ্রুপটি নেটওয়ার্ক বা সিস্টেম এক্সেস পেতে চেষ্টা করতে পারে, এবং পটেনশিয়ালি সেন্সিটিভ এবং মূল্যবান ইন্ডাস্ট্রিয়াল সিক্রেট এক্সেস করতে পারে।
মনে করবেন না আপনার কম্পিউটার এই হ্যাকারদের জন্য একটি মূল্যবান টার্গেট? এটি হ্যাঁ। তাই আপনার কর্পোরেট সিকিউরিটি গ্রুপের সাথে কাজ করুন এবং সিকিউরিটি রুলস ও পলিসিগুলো সিরিয়াসলি নিন।
বিজনেস কনফারেন্সে ইন্ডাস্ট্রিয়াল ইস্পিয়োনাজ (Industrial Espionage at Business Conferences)
আপনার কোম্পানি সিদ্ধান্ত নেয় এই বছরের ইন্ডাস্ট্রি কনফারেন্সে আপনাকে পাঠাতে। হয়তো CES বা অন্য কোনো খুব কুল টেক কনফারেন্স। ট্রিপের জন্য প্যাকিং করার সময়, আপনি মনে করলেন আপনার ওয়ার্ক ল্যাপটপ, কোম্পানি সরবরাহকৃত সেলফোন, এবং অবশ্যই একটি মেমরি স্টিক যেটাতে আপনার অফিসের সবচেয়ে গুরুত্বপূর্ণ ফাইলগুলো। অধিকাংশ মানুষ, বিজনেস ট্রিপ এবং এত চমৎকার টেকনোলজি দেখার উদ্বেগে, এক মুহূর্তও চিন্তা করে না যে তারা আপনার নিজস্ব কোম্পানির কম্পিটিটিভ অ্যাডভান্টেজ মার্কেটপ্লেসে রিস্কে ফেলছেন।
কীভাবে? কোম্পানি ল্যাপটপ, মোবাইল ফোন এবং ডেটা সফর করার সময় সঠিকভাবে সিকিউর না করে। ইন্টারন্যাশনাল ইস্পিয়োনাজ গ্রুপ জানে যে সফর করার সময় কোম্পানির কর্মীরা সবচেয়ে ভালনারেবল, এবং তাই কনফারেন্সগুলো ইন্ডাস্ট্রিয়াল ইন্টেলিজেন্স কালেকশনের একটি মেজর টার্গেট।
সফর এবং কনফারেন্স অটেনড করার সময় এতটুকু সিকিউরিটি উইKNESS পয়েন্ট আছে, তাই এই সব মনে রাখা গুরুত্বপূর্ণ, এবং নিজেকে প্রোটেক্ট করার উপযুক্ত অ্যাকশন নেওয়া অপরিহার্য আপনি ইন্ডাস্ট্রিয়াল ইস্পিয়োনাজের শিকার হয়ে যাওয়ার আগে।
- অনসিকিউয়ার হোটেল নেটওয়ার্কের ওভার ভিডিওকনফারেন্সিং মিটিং করলে কনফিডেনশিয়াল ইনফোর্মেশন ট্রান্সমিশন চতুর হ্যাকারদের কাছে উন্মুক্ত হয়।
- হোটেল রুম থেকে ল্যাপটপ বা সেলফোন চুরি হলে এজেন্টদের প্রপ্রায়েটারি কোম্পানি ইনফোর্মেশন পাওয়া যায় সেই ডিভাইসগুলোতে স্টোর করা।
- আপনার সেলফোন গভর্নমেন্ট নজরদারি থেকে সুরক্ষার জন্য আমাদের টিপস লিস্ট ব্যবহার করুন।
- আপনার কোম্পানি ল্যাপটপ খোলা পাবলিক এলাকায় ব্যবহার করলে স্পায়রা আপনার একটি্টিভিটি পিছনে দাঁড়িয়ে'observe করতে পারে।
- পাবলিক এলাকায় সেন্সিটিভ কোম্পানি বিষয়ে ফোন কনভারসেশন করলে কেউ শুধু পাশে দাঁড়িয়ে কনভারসেশন শুনতে পারে।
- ইন্ডাস্ট্রি কনফারেন্সে প্রেজেন্টেশন দিলে কনফিডেনশিয়াল কোম্পানি ইনফোর্মেশন লিক হতে পারে যদি আপনি সেগুলো আগে থেকে ভালোভাবে "স্ক্রাব" (scrub) না করেন।
২০১৪-এ, কার্ল রোপার একটি বুক লিখেছিলেন "Trade Secret Theft, Industrial Espionage, and the China Threat", যেখানে তিনি ব্যাখ্যা করেছেন কিছু চাইনিজ ইন্ডাস্ট্রিয়াল ইস্পিয়োনাজ প্রচেষ্টা আসলে ফোকাস করে টেকনিক্যাল ইনফোর্মেশন সংগ্রহ করতে খোলা প্রেজেন্টেশন থেকে কনফারেন্সে।
"কম্পোজিট ম্যাটেরিয়াল, মিসাইল, ইঞ্জিনিয়ার, লেজার, কম্পিউটার, মেরিন টেকনোলজি, স্পেস, মাইক্রোইলেকট্রনিক্স, কেমিক্যাল ইঞ্জিনিয়ারিং, রাডার, আর্মামেন্টস, এবং অপ্টিক্যাল কমিউনিকেশনস—এই সাবজেক্ট এরিয়ায় কনফারেন্সগুলো শুধু কিছু যেগুলো চাইনিজরা অটেনড করার চেষ্টা করবে। এই টাইপের কনফারেন্স থেকে ডেটা তাদের প্রজেক্টের জন্য সবচেয়ে সিগনিফিক্যান্ট কন্ট্রিবিউশন হবে।"
এটি বিতর্কের বিষয় যে পাবলিক কনফারেন্স প্রেজেন্টেশনে প্রদত্ত ইনফোর্মেশন ইস্পিয়োনাজ এজেন্টদের ট্রেড সিক্রেট দিতে পারে কিনা, তবে খারাপভাবে স্ক্রাব করা (বা সম্পূর্ণ আনসেনসরড) প্রেজেন্টেশন খুব সম্ভবত অকস্মাৎ একটি কোর্পোরেশনের ট্রেড সিক্রেটের বড় বড় ক্লু উজাগর করবে।
সৌভাগ্যক্রমে, আপনাকে প্রোটেক্ট করার উপায় আছে। আপনি যদি আপনার কোম্পানির জন্য প্রেজেন্টেশন দেন, সবসময় প্রেজেন্টেশন আপনার কোম্পানির কমিউনিকেশন ডিপার্টমেন্ট বা লিগ্যাল ডিপার্টমেন্টে পাস করান। কিছু কোম্পানি হয়তো এবশ্য করে যে সকল এক্সটার্ন্যাল কমিউনিকেশন যেকোনো এক বা উভয় ডিপার্টমেন্ট দ্বারা অনুমোদিত হবে। এটা ভুলবেন না, নয়তো আপনার চাকরিই খরচ হতে পারে।
- ল্যাপটপ থেফ্ট আলার্ম ডিভাইস বা সফটওয়্যার ব্যবহার করুন যেটা আসপাসের সবারকে সতর্ক করবে যদি আপনার ল্যাপটপ কখনো সরানো হয় যেখানে আপনি রেখেছিলেন।
- নিশ্চিত করুন আপনার ল্যাপটপ লক করা আছে, এবং সেটার ইনফোর্মেশন সঠিকভাবে এনক্রিপ্টেড। এটি করলে ল্যাপটপ চুরি থেকে ইস্পিয়োনাজ খতরা ড্রামেটিক্যালি কমবে।
- আপনার সাথে মেমরি স্টিক আনতে হলে, নিশ্চিত করুন পাসওয়ার্ড প্রোটেক্টেড, বা Truecrypt-এর মত সফটওয়্যার দিয়ে এনক্রিপ্টেড।
- আপনার মোবাইল লক স্ক্রিন সিকিউরিটি বাড়ান। করিস্টিয়ান কিছু চমৎকার স্ক্রিন লক টিপস দিয়েছেন।
- আপনার ল্যাপটপ এমন এলাকায় ব্যবহার করুন যেখানে কেউ পিছনে দাঁড়িয়ে বা বসে আপনার স্ক্রিন দেখতে না পারে। এটা কমন সেন্স লাগে, কিন্তু খুব বেশি লোক এই দিকে মনোযোগ দেয় না।
কিহারা gầnে ইলিগাল স্পায়িং থেকে আপনাকে প্রোটেক্ট করার অতিরিক্ত টিপস ও সेफগার্ডের একটি ব্যাপক তালিকা দিয়েছেন। পড়তে মানেই পাওয়া যাবে।
সচেতন থাকুন, কিন্তু অবসেসড ন हों
প্রতিদিন আপনাকে কী কীভাবে জাসুসি করা হচ্ছে সেটা জানতে মানে নয় যে আপনাকে চিন্তা করতে হবে সবসময় কে আপনার কথা শুনছে, আপনার ইমেইল পড়ছে, বা আপনার লোকেশন ট্র্যাক করছে। এর মানে হচ্ছে আপনাকে সবসময় আপনার সারাউন্ডিংস এবং আপনি কীভাবে টেকনোলজি ব্যবহার করছেন সেটা নিয়ে সচেতন থাকতে হবে যখন আপনি ইনফোর্মেশন ট্রান্সমিট করছেন যা আপনি আসলে সেন্সিটিভ বা খুব পারসোনাল মনে করেন।
নজরদারির চেষ্টা এড়ানোর অনেক উপায় আছে—আপনার নিজের সরকারের চেষ্টা সহ—যখন আপনি সেন্সিটিভ ইনফোর্মেশন ডিল করছেন তখন এনক্রিপ্টেড রিসোর্স ব্যবহার করে, বা শুধু আপনার কম্পিউটারের সিকিউরিটি এনভায়রনমেন্ট বড়ভাবে বাড়িয়ে।
আপনার সকল সेफগার্ড বসিয়ে দিয়ে, চিন্তা বন্ধ করুন। আপনার জীবন জিয়ে যান, এই জ্ঞান নিশ্চিন্ততায় যে আপনি নিজেকে প্রোটেক্ট করার উপযুক্ত ধাপগুলো নিয়েছেন।
Duc Dao via Shutterstock, Matej Kastelic via Shutterstock
