

শিশুদের ইলেকট্রনিক লার্নিং পণ্য সরবরাহকারী VTech-এর জন্য এটি একটি অস্থির সময়। হংকং-ভিত্তিক কোম্পানিটি সরাসরি প্রতিযোগী LeapFrog-কে ৭২ মিলিয়ন ডলারে অধিগ্রহণের পরিকল্পনা ঘোষণা করল, যা তাদের মার্কেট শেয়ার dráমাটিকভাবে বাড়িয়ে দিল এবং শিশুদের ইলেকট্রনিক লার্নিং পণ্যের বিষয়ে তাদের অন্যতম প্রধান বিকাশকারী ও সরবরাহকারী হিসেবে অবস্থান করাল। দুর্ভাগ্যবশত, সপ্তাহটি পরিকল্পনা অনুযায়ী চলল না।
২০১৫ সালের একটি বড় হ্যাকের পর VTech তাদের শর্তাবলী আপডেট করল, সকলের সামনে দায়বদ্ধতা বাবা-মা ও অভিভাবকদের ওপর ঢেলে দিল চিন্তা না করে।
কী পরিবর্তন করল? কী সুরক্ষিত করল? আপনার কী করা উচিত?
VTech-কে কী হয়েছিল?
গত নভেম্বর VTech হ্যাক করা হয়েছিল, আক্রমণকারী ৪ মিলyondেরও বেশি বয়স্ক একাউন্ট এবং ৬ মিলyondেরও বেশি শিশু একাউন্টের ডেটা চুরি করল। হ্যাকটি প্রতিটি আক্রান্ত একাউন্টের ব্যক্তিগত ডেটা এক্সপোজ করল যার মধ্যে নাম, ইমেইল ঠিকানা, পাসওয়ার্ড, গোপন প্রশ্ন ও উত্তর, আইপি ঠিকানা, মেইলিং ঠিকানা, এবং ডাউনলোড ইতিহাস ছিল। এর পাশাপাশি, VTech-এর অ্যাপ স্টোর ডাটাবেস, Learning Lodge-ও আক্রান্ত হয়েছিল।
এখান থেকে চ্যাট লগ, ব্যক্তিগত অডিও ফাইল এবং ছবিগুলো চুরি হয়েছিল, যার অনেক সরাসরি ডিভাইস ব্যবহারকারী শিশুদের ছিল।
আপত্তির숨구멍 (Vulnerabilities)
হ্যাকটি প্রথমে উজাগর করলেন লোরেনজো বিক্কিয়েরাই (Lorenzo Bicchierai), যিনি ভাইস ম্যাগাজিনের প্রযুক্তি-কেন্দ্রিত Motherboard প্রকাশনার জন্য লিখেন। প্রাথমিক আর্টিকেল প্রকাশের পর, বিক্কিয়েরাইকে সে ব্যক্তি যোগাযোগ করল যিনি হ্যাক করার দায় দাবি করলেন, এবং যাচাইয়ের জন্য সংবেদনশীল ছবিগুলো সাংবাদিককে দিলেন।
বিক্কিয়েরাই তারপর তথ্য সুরক্ষা বিশেষজ্ঞ ট্রয় হান্টকে (Troy Hunt) ডেটা বিশ্লেষণ করার জন্য আমন্ত্রণ জানালেন যাতে নিশ্চিত হয় লিকটি আসল কিনা, চমকা নয়। নিশ্চিত হওয়ার পর, হান্ট ডেটা আরও বিশ্লেষণ করলেন এবং VTech-কে প্রভাবিত 하는 ঝুঁকিপূর্ণ বिंदুগুলো প্রকাশ করলেন। হান্ট যা খুঁজে পেলেন, সেটি ভয়াবহ ছিল।
অবজেক্ট রেফারেন্স ফ্লো (Object reference flaws) এর কারণে ইউজাররা সহজে অন্যদের একাউন্ট অ্যাক্সেস করতে পারত(URL-এ স্টেপ থ্রু করে), পুরো হোস্ট সিস্টেম SQL ইনজেকশনের প্রতি অত্যন্ত সংবেদনশীল ছিল, এবং:
"কোথাও SSL নেই… সকল যোগাযোগ আনক্রিপ্টেড সংযোগের মাধ্যমে হচ্ছে যার মধ্যে পাসওয়ার্ড, বাবা-মার বিবরণ এবং শিশুদের সংবেদনশীল তথ্য ট্রান্সমিট হচ্ছে।"
তিনি পাসওয়ার্ডগুলো "এনক্রিপ্টেড" পেলেন সিম্পল MD5 হ্যাশ দিয়ে, কোনো সল্টিং (salting) ছাড়া, বা এমনকি উন্নত হ্যাশিং অ্যালগরিদমের ছায়াপথ ছাড়া, অর্থাৎ কম্পিউটিং স্কিল থাকলে কেউ খুব কম সময়ে এগুলো ক্র্যাক করতে পারত।
এর পাশাপাশি, গোপন প্রশ্ন ও উত্তরগুলো প্লেইন টেক্সটে স্টোর করা ছিল, কোনো অতিরিক্ত সুরক্ষা ব্যবস্থা ছাড়া। হান্ট সিকিউরিটি কোয়েশনের নিম্নমানও লক্ষ্য করলেন, যেমন "তোমার প্রিয় রং কী?" বা "তুমি কোথায় জন্মaste?" এবং অন্য সমান সহজে পাওয়া যাওয়া তথ্য।
শিশু ব্যবহারকারী
একবার বাবা-মা তাদের বয়স্ক একাউন্ট তৈরি করলে, শিশু একাউন্ট তৈরি করা যায়। প্রতিটি শিশু একাউন্ট সরাসরি বয়স্ক একাউন্টের সাথে লিঙ্ক করা থাকে, এবং তারা তাদের নিজস্ব অবতার, জন্ম তারিখ, এবং লিঙ্গ যোগ করতে পারে।
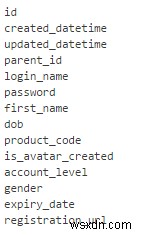
ডেটা তারপর একটি "parent_id" ব্যবহার করে উভয় একাউন্ট লিঙ্ক করে একটি সেলফ-রেফারেন্সিং টেবিলে স্টোর করা হতো, এমনভাবে:

অর্থাৎ, ব্রিচে প্রাপ্ত অতিরিক্ত ডেটার সাথে, প্রতিটি শিশুকে সহজে তাদের বাবা-মার সাথে মিলিয়ে দেওয়া যেত, যা তাদের ঠিকানা সহ অন্যান্য ব্যক্তিগত তথ্যের স্রোত খুলে দিচ্ছিল।
শর্তাবলী পরিবর্তন (Change The T&C)
যেহেতু আমরা খুব বড় বড় ইউজার অগ্রিমেন্ট, প্রাইভেসি স্টেটমেন্ট, ওয়েবসাইট, গেম, সার্ভিসের শর্তাবলীর পরিবর্তনের সাথে সাৎক্ষাত হই, আমরা সবাই ব্যবহৃত ভাষার প্রতি একটু উদাসীন হয়ে পড়েছি। আমি абсолютভাবে গণনা করতে পারি না আমি কতগুলো T&C ক্লিক করেছি, এবং চিন্তা করি কখনো আমি আমার আত্মা বিক্রি করেছি কিনা।
আপনি ভাববেন একটি বড় ডেটা ব্রিচের মানক প্রতিক্রিয়া হচ্ছে সকল সিকিউরিটি ত্রুটির একটি শক্তিশালী তদন্ত, সম্ভবত তথ্য সুরক্ষা পেশাদারদের কাজকে স্বাগত জানানো যারা শিশুদের সংবেদনশীল ডেটা রক্ষার চেষ্টা করছেন।
VTech-এর জন্য নয়।
বরং, তারা তাদের শর্তাবলী আপডেট করল স্পষ্টরূপে অগ্রাহ্য термінোলজি দিয়ে। Limitation of Liability শিরোনামের একটি সেকশনে শর্তগুলো ছিল:
"আপনি স্বীকার ও সম্মত হন যে সাইট ব্যবহার করার সময় আপনি যে তথ্য পাঠান বা পান সেটি নিরাপদ নাও হতে পারে এবং অননুমোদিত পক্ষ দ্বারা ইন্টারসেপ্ট বা পরবর্তীতে অর্জন করা যেতে পারে"
দুঃখিত। কী? ইউজার সম্মত হন যে তারা হ্যাক হলে রাগ করবে না বা কোম্পানিকে দায়ী ধরে না? ২০১৬ সালে, যেকোনো কোম্পানি যা যেকোনো নেটওয়ার্কড ডিভাইস প্রচার করছে দায়বদ্ধভাবে, একটি দৃশ্যমানে তারা সংবেদনশীল তথ্য সংগ্রহ করছে এমন পরিস্থিতিতে দায়বদ্ধতা ব্যবহারকারীদের ওপর ফেলতে পারে তা আমার বোঝার বাইরে।
দায়মুক্ত? (Absolved?)
কোনোভাবে নয়। তাদের শর্তাবলী-ভিত্তিক কারনামাগুলোর আগেও, UK-এর ইনফরমেশন কমিশনার্স অফিস ডেটা ব্রিচের তদন্ত করছিল, একসাথে USA-এর একাধিক রাজ্যের管辖権-ও। একইভাবে, ব্রিচের তৎক্ষণাৎ পর Vinci, হংকং প্রাইভেসি কমিশনার স্টিফেন ওং (Stephen Wong) নিশ্চিত করলেন তাদের অফিস VTech-এ একটি "কমপ্লায়েন্স চেক" (compliance check) শুরু করেছে যাতে মূল্যায়ন করা যায় কোম্পানিটি মৌলিক সিকিউরিটি নীতিমালা মেনে চলেছে কিনা।
এই আর্টিকেল লিখার সময়, UK ইনফরমেশন কমিশনার্স অফিস নিশ্চিত করলো যে নতুন শর্তাবলী বর্তমান UK আইনের বিৰুদ্ধ, বললেন:
"আইন স্পষ্ট যে মানুষের ব্যক্তিগত ডেটা হ্যান্ডলিংকারী সংস্থাগুলোই সেই ডেটা নিরাপদ রাখার জন্য দায়ী"
আপনি কী করবেন?
সত্যিকারের কথা, যতক্ষণ না VTech মূলত তাদের সিকিউরিটি অপারেশনওভারহল (overhaul) করা প্রমাণিত হয়, उনके পণ্য ব্যবহার করবেন না, তাদের ওয়েবসাইট সহ।
ভবিষ্যতে, কোনো নেটওয়ার্কযুক্ত শিশু খেলনা কেনার আগে, একটি দ্রুত "[পণ্যের নাম/কোম্পানির নাম]+security" সার্চ করুন, বা চেষ্টা করুন "[পণ্যের নাম/কোম্পানির নাম]+hack/data breach." এই যেকোনো কম্বিনেশন দ্রুত আপনার শিশুকে দেয়ার আগে পণ্যের সিকিউরিটি অবস্থা বোঝাতে পারবে।
সিকিউরিটি ব্রিচ হবেই। আমরা একটি ব্যাপক ডিজিটাইজড বিশ্বে живি, অসংখ্য সাইট জুড়ে সংবেদনশীল তথ্য শেয়ার করি। যাইহোক, আমাদের নিজেদের আক্রমণের লাইন অফ ফায়ারে ঢেলে দেয়ার প্রয়োজন নেই, এবং সমানভাবে, আমাদের ব্যক্তিগত ডেটার গোপনীয়তা—শিশুদের তো দূরে—সম্মান করার অধিকার আছে।
VTech ব্রিচ থেকে প্রভাবিত? অথবা নেটওয়ার্কিং ও ইনফরমেশন সিকিউরিটি বিশ্বে একটি খেলনা নির্মাতার সাথে সহানুভূতি রাখেন? নিচে জানান!
