

VPN-এর মতো আইডেন্টিটি-অবস্কারিং সার্ভিস ব্যবহার করার সময়, সমস্ত এক্সটেরিয়র নেটওয়ার্ক ট্রাফিক VPN-এর এনক্রিপ্টেড টানেলের মাধ্যমে পাঠানো হচ্ছে কিনা সেটি নিশ্চিত করা অত্যন্ত গুরুত্বপূর্ণ। সেটি না করলে, ব্যবহারকারীর আসল IP ঠিকানা লিক হয়ে যেতে পারে, যা তাদের লোকেশন, ব্রাউজিং ইনফরমেশন, এবং পর্যন্ত তাদের পরিচয় উজাগর করে। এই ধরনের লিকের সবচেয়ে कॉमन উপায় হলো DNS লিক, যা ঘটে যখন ব্যবহারকারীর IP ঠিকানা তাদের ISP-এর DNS সার্ভারে একটি আনএনক্রিপ্টেড DNS রিকোয়েস্টের মাধ্যমে এক্সপোজ হয়।
DNS কী?
DNS, বা Domain Name System, টাইপ করা URL কে তাদের न्यূমেরিক্যাল IP ঠিকানাতে রূপান্তর করতে ব্যবহৃত হয়। প্রায় সব ইন্টারনেট সার্ভিস প্রোভাইডার তাদের ইনফ্রাস্ট্রাকচারে একটি DNS সার্ভার অন্তর্ভুক্ত করে। এটি তাদের সার্ভিসের ব্যবহারকারীদের একটি জিওগ্রাফিক্যালি লোকাল সার্ভার থেকে DNS রিকোয়েস্ট করতে দেয়, যাতে যাওয়ায়া করা ওয়েবসাইটের আইডেন্টিটি ক্যাশে হয় এবং দ্রুত কমিউনিকেশন সম্ভব হয়। অনেক থার্ড-পার্টি DNS সার্ভিসও রয়েছে: সবচেয়ে জনপ্রিয় সার্ভিসগুলো Cloudflare এবং Google-এর।
DNS دوটি প্রধান কারণে খবরে থাকে: DNS প্রোটোকল দিয়ে ডিনায়াল-অফ-সার্ভিস অ্যাটাক এবং কিছু দেশের ইন্টারনেট স্বাধীনতায় দ্রাঙ্কিয়ান সীমাবদ্ধতা। হ্যাকাররা DNS প্রোটোকল ব্যবহার করে একটি গিভেন ডোমেনে বিশাল পরিমাণ ট্রাফিক ফোর্স করতে পারে, যার ফলে বট নেটওয়ার্ক ছাড়া একটি ডিনায়াল অফ সার্ভিস অ্যাটাক হয়। ইরান এবং তুরস্কের মতো দেশেসমূহ সেমبرifikasi ডিএনএস প্রোটোকল ব্যবহার করে লোকাল ইউজারদের কিছু বা সব ওয়েবসাইটে অ্যাক্সেস রেস্ট্রিক্ট করেছে। Google-এর মতো পাবলিক DNS সার্ভিস ব্যবহার করে সেই দেশের ইন্টারনেট ব্যবহারকারীগণ প্রায়শই এসব রেগুলেশন বাইপাস করতে পারেন।
DNS লিক কীভাবে হয়?
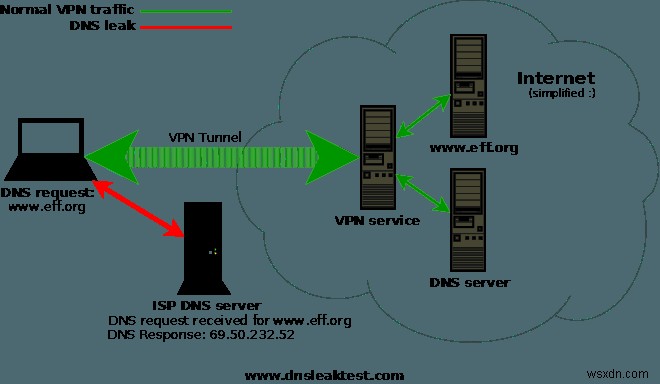
VPN-এ কানেক্ট থাকলে, ব্যবহারকারীর এক্সটেরিয়র নেটওয়ার্ক ট্রাফিক VPN-এর এনক্রিপ্টেড টানেলের মাধ্যমে পাঠানো হয়। এটি ট্রাফিকের কনটেন্ট এবং উত্পত্তিস্থল উভয়ই অস্পষ্ট করে, যা ব্যবহারকারীদের অনলাইনে সুরক্ষিত ও অপরিচিত রাখে। সকল DNS রিকোয়েস্টও এনক্রিপ্টেড টানেলের মাধ্যমে VPN-এর DNS সার্ভারে পাঠানো উচিত। যদি VPN অপ্রোপার্লি কনফিগারড থাকে, তবে আনএনক্রিপ্টেড DNS রিকোয়েস্ট ব্যবহারকারীর ISP-এর DNS সার্ভারে পাঠানো হয়। ফলস্বরূপ, ব্যবহারকারীর ব্রাউজিং ইনফরমেশন এবং IP ঠিকানা ক্লিয়ার টেক্সটে পাঠানো হয়। এটি বিজ্ঞাপনদাতারা, ইভসড্রপাররা, এবং কেউ কেউ যারা শুনতে আগ্রহী সেগুলো পর্যবেক্ষণ করতে পারে।
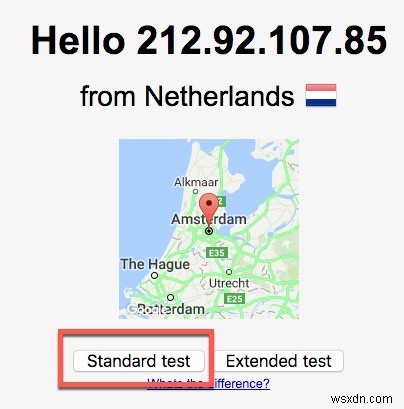
আপনি যদি চিন্তিত হন যে আপনার সিস্টেমে DNS লিক হচ্ছে, প্রথমে আপনার VPN-এ কানেক্ট করুন, তারপর DNS Leak Test-এর মতো একটি সাইট ব্যবহার করে আপনার DNS ঠিকানা কী সেটি নির্ণয় করুন।
"Standard Test" বা "Extended Test" হোমপেজে ক্লিক করুন এবং আপনার DNS রিকোয়েস্টের সাথে জড়িত লোকেশন এবং IP ঠিকানা দেখুন।
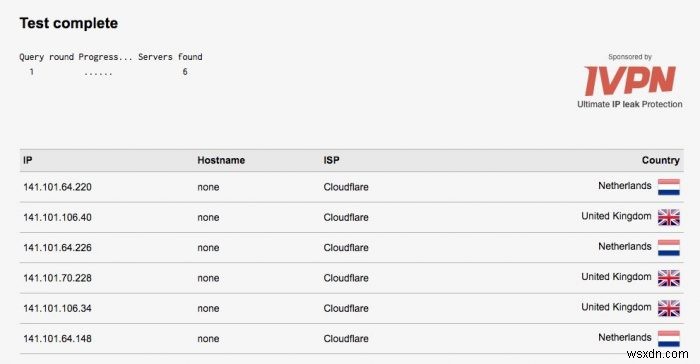
আপনি যদি আপনার আসল লোকেশন এবং IP ঠিকানা দেখেন VPN-র সাথে জড়িত সেটি না দেখে, তবে আপনার DNS লিক আছে।
DNS লিক ফিক্স করা
যেকোনো আবিষ্কৃত DNS লিক ফিক্স করা অত্যন্ত গুরুত্বপূর্ণ। অন্যথায়, আপনার VPN অতি অল্প বা কোনো আইডেন্টিটি প্রোটেকশন দিবে না। আপনি VPN-এ কানেক্ট করার জন্য যে সফটওয়্যার ব্যবহার করছেন তার ওপর নির্ভর করে সমস্যা ফিক্স করার বিভিন্ন উপায় রয়েছে।
OpenVPN 2.3.9+
2.3.9-র চেয়ে বড় OpenVPN ভার্সনগুলোতে, ব্যবহারকারী একটি অপশন সেট করতে পারেন যাতে শুধু VPN-এর মাধ্যমে DNS রিকোয়েস্ট পারমিট হয়।
- আপনার কানেকশনের জন্য .conf বা .ovpn ফাইল খুলুন।
- নিচের টেক্সট একটি নতুন লাইনে অ্যাড করুন:
block-outside-dns
Windows
DNS লিক Windows নেটওয়ার্ক সেটিংস দিয়েও অ্যাড্রেস করা যায়।
- DHCP থেকে স্ট্যাটিক IP ঠিকানায় সুইচ করুন, যা আপনাকে আপনার নিজস্ব DNS সেটিংস স্পেসিফাই করতে দেয়।
- আপনার DNS সেটিংসের জন্য নিচের মতো একটি ওপেন DNS সার্ভিস ব্যবহার করুন:
- Open DNS (পريفার্ড
208.67.222.222অল্টারনেট:208.67.222.220) - Google (পريفার্ড
8.8.8.8অল্টারনেট8.8.4.4) - Cloudflare (পREFERRED
1.1.1.1অল্টারনেট1.1.0.0)
আপনি আপনার VPN দ্বারা ব্যবহৃত DNS সার্ভারের IP ঠিকানা ম্যানুয়ালি টাইপ ইন করতে পারেন।
রাউটার
DNS সেটিংস অধিকাংশ রাউটারে এডজাস্ট করা যায়। আপনি সেটিকে উপরে উল্লেখ করা Google বা Cloudflare-এর মতো পাবলিক DNS-এ সেট করতে চাবেন।
উপসংহার
VPN সার্ভিসদ্বারা প্রদত্ত গোপনীয়তার ঢাল বজায় রাখতে DNS রিকোয়েস্ট প্রোটেক্ট করা অত্যন্ত গুরুত্বপূর্ণ। যদি আপনার শোডি VPN অপারেশনের কারণে DNS লিক থাকে, তবে আপনি यथাসম্ভব দ্রুত VPN সার্ভিস চেঞ্জ করতে চাবেন। DNS রিকোয়েস্টের খারাপ হ্যান্ডলিং কোর VPN ফাংশনালিটির ও খারাপ হ্যান্ডলিং ইন্ডিকেট করে।
