

VMWare vCenter সার্ভারের সাথে ওয়েব-ব্রাউজার ব্যবহার করে সংযোগ করার সময়, একটি অবিশ্বস্ত সার্টিফিকেশন অথরিটি দ্বারা ইস্যু করা self-signed certificate-এর সতর্কতা প্রদর্শিত হয়। Firefox-এ, এই সতর্কতাটি শুধু vCenter ওয়েবসাইটকে এক্সেপশন লিস্টে যোগ করে নিষ্ক্রিয় করা যায়, কিন্তু Internet Explorer-এ প্রক্রিয়াটি আরও জটিল।
ESXi এবং vCenter সার্ভারের সাথে ডিফল্টভাবে ইনস্টল হওয়া SSL সার্টিফিকেটগুলো self-signed, তাই অন্যান্য সিস্টেমগুলো এগুলোকে বিশ্বাস করে না এবং এই ওয়েবসাইটগুলো সংযোগ ব্লক করে বা সতর্কতা দেখায়। Self-signed certificate-এর সতর্কতা নিষ্ক্রিয় করতে, আপনি self-signed certificate-কে বিশ্বস্ত সার্টিফিকেটের তালিকায় যোগ করতে পারেন বা এটি একটি বিশ্বস্ত সার্টিফিকেশন অথরিটি দ্বারা ইস্যু করা নিজস্ব সার্টিফিকেট দিয়ে প্রতিস্থাপন করতে পারেন। আমরা প্রথম বিকল্পটি বিবেচনা করব, প্রক্রিয়াটি তुच্ছ হলেও কিছু কিছু অস্পষ্ট মুহূর্ত রয়েছে।
তাই ব্রাউজারে vCenter সার্ভার ওয়েবপেজ খোলার সময়, নিচের সতর্কতা সহ একটি উইন্ডো প্রদর্শিত হয়:
There is a problem with this website’s security certificate.
The security certificate presented by this website was not issued by a trusted certificate authority.
The security certificate presented by this website was issued for a different website’s address.
Security certificate problems may indicate an attempt to fool you or intercept any data you send to the server.
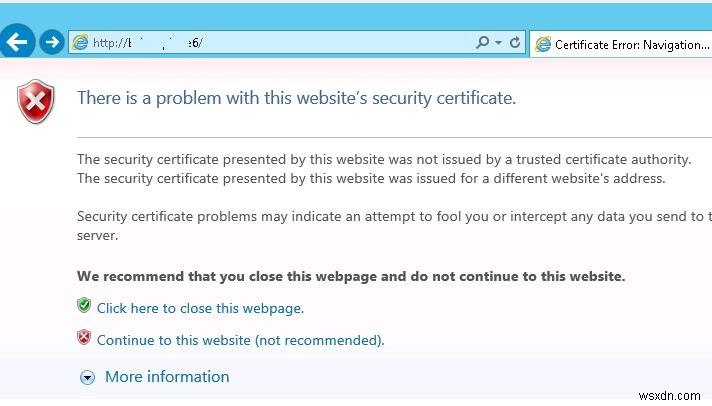
নোট: The security certificate presented by this website was issued for a different website’s address সতর্কাটি দেখানো হচ্ছে যেহেতু আমাদের কেসে হোস্টের নাম সার্টিফিকেট ইস্যু করা CN নাম থেকে আলাদা। এই সতর্কতা দেখানোর জন্য, ব্রাউজারে সার্টিফিকেট ইস্যু করা FQDN সার্ভার নাম খুলতে হবে। বিবিধতার জন্য, আপনি এই সার্টিফিকেটটি New-SelfSignedCertificate কমান্ডলেট ব্যবহার করে আপনার নিজস্ব সার্টিফিকেট দিয়ে প্রতিস্থাপন করতে পারেন, যা যেকোনো CN সেটের জন্য সার্টিফিকেট ইস্যু করার অনুমতি দেয়।
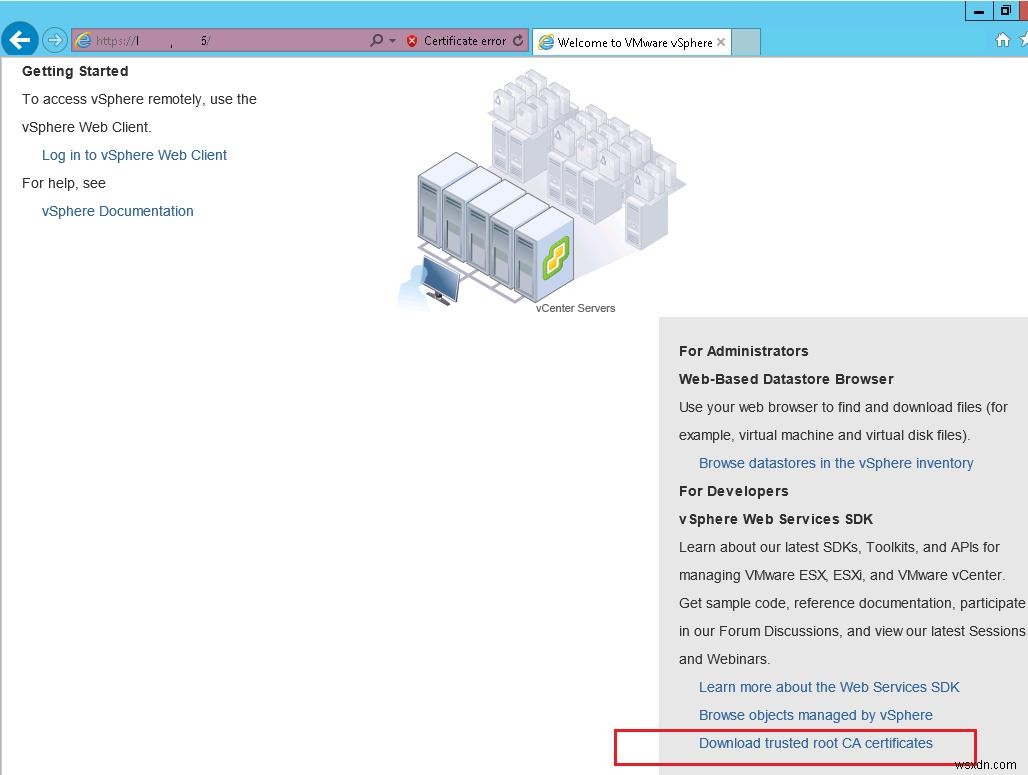
Continue to this website link (not recommended)-এ ক্লিক করলে, আপনি vCenter getting started পেজে যেতে পারেন। সার্টিফিকেট ডাউনলোড করতে, Download trusted root CA certificates-এ ক্লিক করুন।
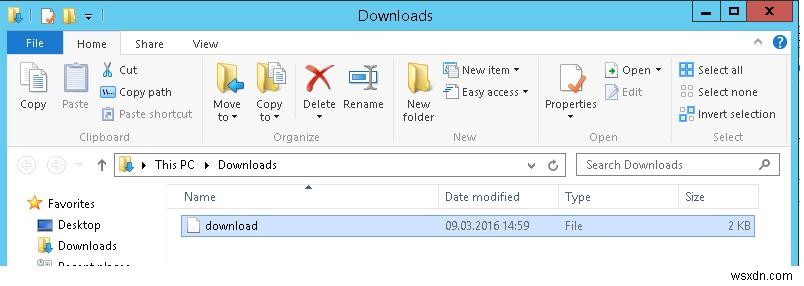
ফাইলটি যেকোনো ডিরেক্টরিতে সংরক্ষণ করুন। ফাইলটির নাম download (কোনো এক্সটেনশন ছাড়া)।
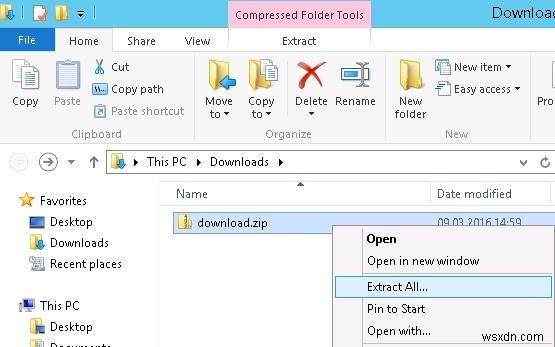
তারপর download-এর এক্সটেনশন download.zip-এ পরিবর্তন করুন এবং বিল্ট-ইন আর্কাইভার (Extract All) দিয়ে এক্সট্র্যাক্ট করুন।
সার্টিফিকেট আর্কাইভে .0 এবং .r0 এক্সটেনশনওয়ালা ২টি ফাইল থাকে। .0 এক্সটেনশনটি .cer-এ পরিবর্তন করুন।
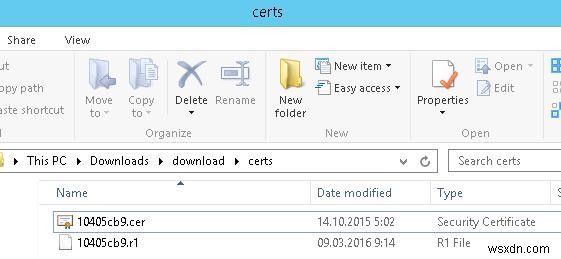
এখন আপনাকে শুধু এই রুট CA সার্টিফিকেটকে বিশ্বস্ত সার্টিফিকেটের তালিকায় যোগ করতে হবে। ধরে নিই, আমরা এই সার্টিফিকেটকে শুধু বর্তমান অ্যাকাউন্টের জন্য বিশ্বস্ত করতে চাই। certmgr.msc কনসোল খুলুন, Certificates > Trusted Root Certification Authorities-এ যান এবং কন্টেক্সট মেনুতে সার্টিফিকেট ইম্পোর্ট উইজার্ড (Import) খুলুন।
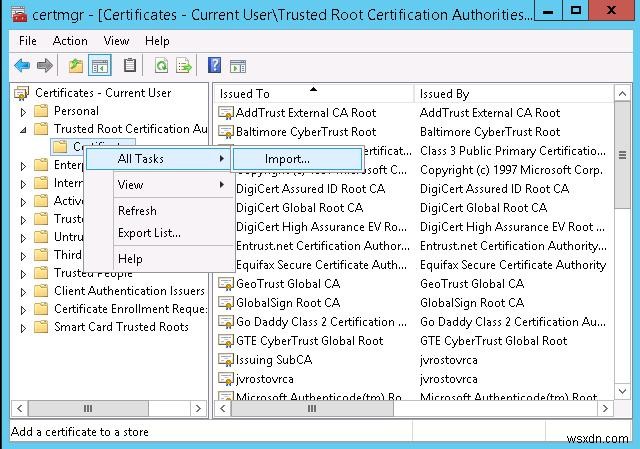
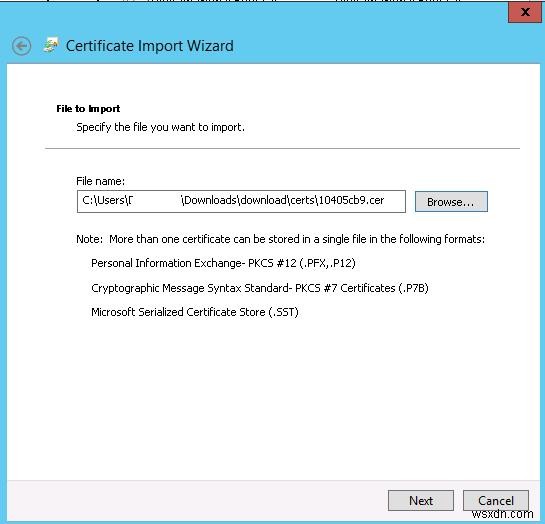
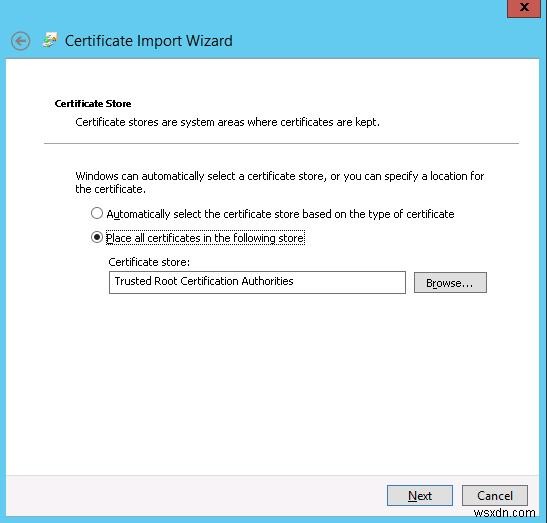
পূর্বে প্রাপ্ত সার্টিফিকেট ফাইলটি সিলেক্ট করুন এবং এটি Trusted Root Certification Authorities স্টোরে রাখুন।
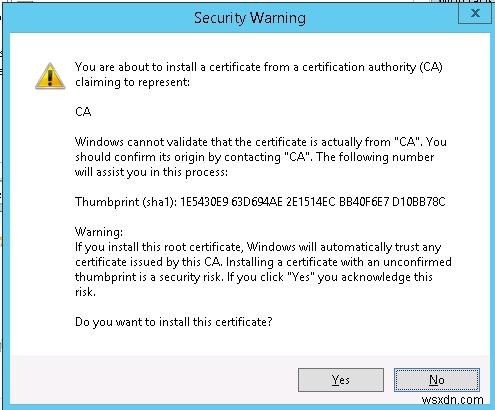
সার্টিফিকেট যোগ করার অনুমোদন দিন।
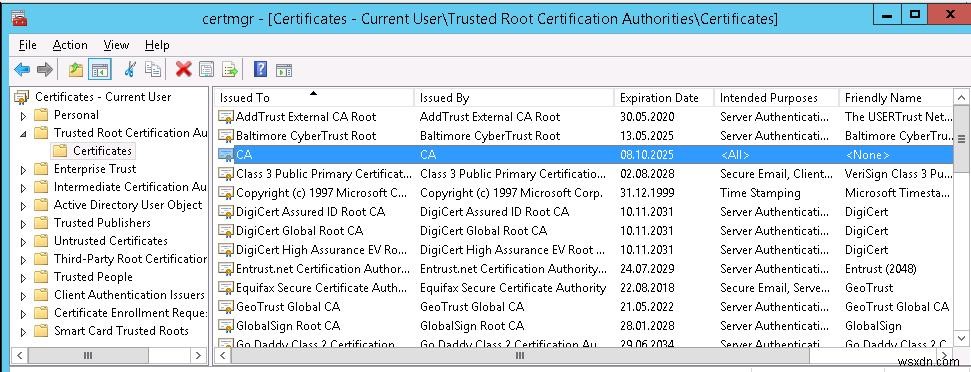
তালিকায় CA নামের একটি নতুন সার্টিফিকেট প্রদর্শিত হবে।
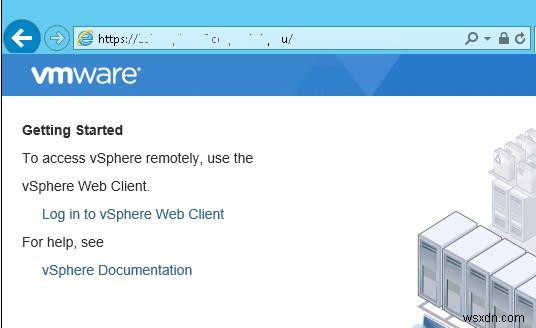
ব্রাউজারে আবার vCenter ওয়েবপেজ খুলুন। সতর্কতাটি আর প্রদর্শিত হবে না।
নোট: যদি আপনি এই সার্টিফিকেটকে ডোমেন কম্পিউটারগুলোর জন্য প্রসারিত করতে চান, তবে আপনি গ্রুপ পলিসি ফিচার ব্যবহার করতে পারেন (How to Install a Certificate on Domain Computers Using GPO)
এই নির্দেশিকাগুলো vCenter Server Appliance-এর জন্য প্রযোজ্য, যদি আপনি Windows vCenter Server ব্যবহার করেন, তবে আপনি সার্টিফিকেট ফাইল ডাউনলোড করতে পারবেন না, কারণ সার্টিফিকেট আর্কাইভ ডাউনলোড করার লিংক থাকবে না। এই ফাইলটি vCenter Server-এ (Windows-এ চলমান) C:\ProgramData\VMware\SSL\-এ সংরক্ষিত থাকে। (পুরনো সংস্করণে C:\Programdata\VMware\VMware VirtualCenter\SSL)। এই ডিরেক্টরি থেকে সার্টিফিকেটটি ক্লায়েন্টে একইভাবে ইম্পোর্ট করতে হবে।
