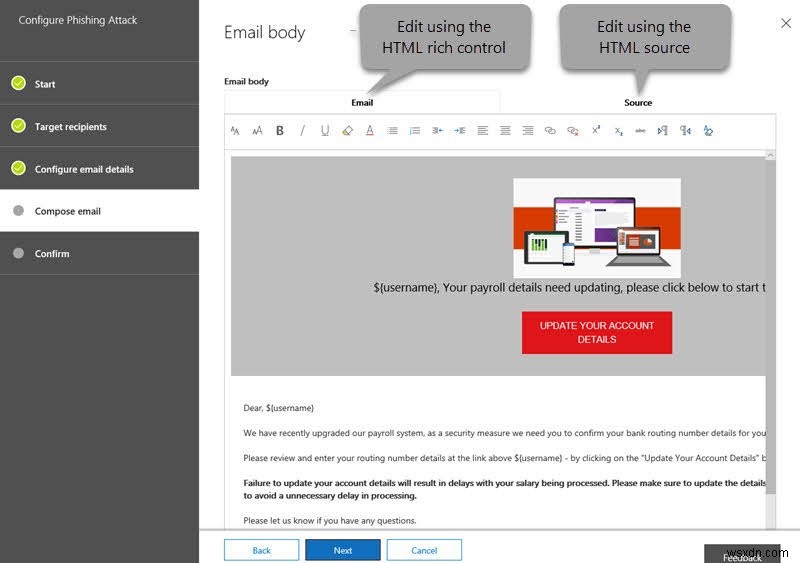
আপনি যদি অফিস ৩৬৫ থ্রেট ইন্টেলিজেন্স ব্যবহার করেন, তবে আপনার অ্যাকাউন্ট সেট আপ করে আপনার কর্পোরেট নেটওয়ার্কের ওপর রিয়েল-টাইম ফিশিং এবং ব্রুট ফোর্স অ্যাট্যাকের সিমুলেশন চালাতে পারেন। এটি এসব অ্যাটাকের জন্য আগে থেকে প্রস্তুত হতে সাহায্য করে। আপনি অফিস ৩৬৫ অ্যাট্যাক সিমুলেটর ব্যবহার করে আপনার কর্মচারীদের এসব অ্যাটাক শনাক্ত করতে শিখাতে পারেন। এই আর্টিকেলে ফিশিং অ্যাটাক সিমুলেট করার কিছু পদ্ধতি আলোচনা করা হয়েছে।
অফিস ৩৬৫ অ্যাট্যাক সিমুলেটর ব্যবহার করে আপনি নিচের ধরণের অ্যাটাক সিমুলেট করতে পারেন।
- স্পিয়ার-ফিশিং অ্যাটাক
- পাসওয়ার্ড স্প্রে অ্যাটাক, এবং
- ব্রুট ফোর্স পাসওয়ার্ড অ্যাটাক
আপনি সিকিউরিটি অ্যান্ড কম্প্লায়েন্স সেন্টার-এ থ্রেট ম্যানেজমেন্ট-এর অধীনে অ্যাট্যাক সিমুলেটর-এ অ্যাক্সেস করতে পারেন। যদি সেটি সেখানে না থাকে, তবে সম্ভবত আপনার কাছে এখনো সেটি নেই।
নিচের বিষয়গুলো মনে রাখুন:
- অনেক ক্ষেত্রে, পুরনো সাবস্ক্রিপশনগুলো স্বয়ংক্রিয়ভাবে অফিস ৩৬৫ থ্রেট ইন্টেলিজেন্স অন্তর্ভুক্ত করে না। এটিকে আলাদা অ্যাড-অন হিসেবে কেনতে হয়
- যদি আপনি রেগুলার এক্সচেঞ্জ অনলাইনের পরিবর্তে কাস্টম, অন-প্রিমাইস মেইল সার্ভার ব্যবহার করেন, তবে সিমুলেটরটি কাজ করবে না
- আপনি অ্যাটাক চালানোর জন্য যে অ্যাকাউন্টটি ব্যবহার করবেন সেটি অবশ্যই অফিস ৩৬৫-এ মাল্টি-ফ্যাক্টর অথেন্টিকেশন ব্যবহার করতে হবে
- আপনাকে গ্লোবাল অ্যাডমিনিস্ট্রেটর হিসেবে লগইন করা থাকতে হবে অ্যাটাক চালু করতে
অফিস ৩৬৫-এর জন্য অ্যাট্যাক সিমুলেটর
সঠিক অ্যাটাক সিমুলেশনের জন্য আপনাকে সৃষ্টিশীল হতে হবে এবং হ্যাকার মত চিন্তা করতে হবে। ফোকাস করা ফিশিং অ্যাটাকগুলোর মধ্যে একটি হলো স্পিয়ার ফিশিং অ্যাটাক। সাধারণত, স্পিয়ার ফিশিং করে যারা, আগে কিছু রিসার্চ করেন এবং একটি পরিচিত ও বিশ্বস্ত নাম ব্যবহার করেন। এসব অ্যাটাক মূলত ব্যবহারকারীদের ক্রেডেনশিাল পাওয়ার জন্য চালানো হয়।
অফিস ৩৬৫ অ্যাট্যাক সিমুলেটর ব্যবহার করে ফিশিং অ্যাটাক কীভাবে চালাবেন
অফিস ৩৬৫-এ অ্যাট্যাক সিমুলেটর ব্যবহার করে ফিশিং অ্যাটাক চালানোর পদ্ধতি আপনি যেই ধরণের অ্যাটাক চেষ্টা করছেন তার ওপর নির্ভর করে। যchenে, ইউজার ইন্টারফেসটি স্বয়ংব্যাখ্যামূলক হওয়ায় এটি অ্যাটাক সিমুলেশনকে সহজ করে তোলে।
- থ্রেট ম্যানেজমেন্ট > অ্যাট্যাক সিমুলেটর-এ শুরু করুন
- প্রজেক্টটি একটি অর্থবহ ফ्रेज দিয়ে নাম দিন যা পরবর্তীতে ডেটা প্রসেস করার সময় সাহায্য করবে
- আপনি যদি রেডিমেড টেমপ্লেট ব্যবহার করতে চান, তবে টেমপ্লেট ব্যবহার করুন-এ ক্লিক করে করতে পারেন
- নাম-এর নিচে 있는 বক্সে, আপনি যে ইমেল টেমপ্লেটটি আপনার টার্গেট প্রাপকদের পাঠাতে চান সেটি নির্বাচন করুন।
- নেক্সট-এ ক্লিক করুন
- এই স্ক্রিনে, টার্গেট প্রাপকদের নির্দিষ্ট করুন; এটি ব্যক্তি বা গ্রুপ হতে পারে
- নেক্সট-এ ক্লিক করুন
- তৃতীয় স্ক্রিনটি ইমেলের বিবরণ কনফিগার করতে দেয়; এখানেই ডিসপ্লে নেম, ইমেল আইডি, ফিশিং লগইন ইউআরএল, কাস্টম ল্যান্ডিং পেজ ইউআরএল, এবং ইমেল সাবজেক্ট নির্দিষ্ট করতে হবে
- ফিনিশ-এ ক্লিক করুন স্পিয়ার ফিশিং অ্যাটাক চালু করতে
অফিস ৩৬৫ অ্যাট্যাক সিমুলেটরে עוד কিছু ধরণের অ্যাটাক উপলব্ধ, যেমন পাসওয়ার্ড-স্প্রে এবং ব্রুট-ফোর্স অ্যাটাক। আপনি এক বা একাধিক সাধারণ পাসওয়ার্ড যোগ বা ইনপুট করে সেগুলো চেক আউট করতে পারেন যাতে দেখতে পান নেটওয়ার্কটি হ্যাকারদের দ্বারা কমপ্রোমাইজ হওয়ার সম্ভাবনা আছে কিনা।
এই ড্রিলগুলো আপনার কর্মচারীদের ফিশিং অ্যাটাকের বিভিন্ন ধরণ সম্পর্কে শিক্ষিত করতে সাহায্য করবে। আপনি পরে আপনার অফিসে জিনিসপত্র বুঝতে ডেটাটিও ব্যবহার করতে পারেন।
যদি অফিস ৩৬৫-এ অ্যাট্যাক সিমুলেটর সম্পর্কে কোনো সন্দেহ থাকে, তবে মন্তব্য করুন। আপনি docs.microsoft.com-এ আরও পড়তে পারেন।