

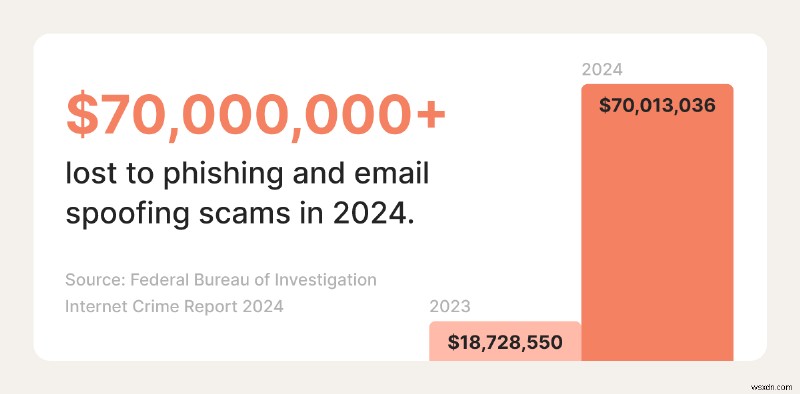
আপনি যদি ইনবক্স স্ক্রল করে আপনার পছন্দের ব্র্যান্ড বা অন্য কোনো "বিশ্বস্ত 소ত" থেকে ইমেইল দেখেন, তবে খোলার আগে একটু rukুন। ২০২৫-এ ৭০%ও বেশি ফিশিং আক্রমণ ব্র্যান্ড স্পুফিং-এ জড়িত ছিল। এই ইমেইলগুলোতে রেসপন্স দিলে গভীর ফলাফল হতে পারে—যেমন: আপনার ডিভাইসে ম্যালওয়্যার অনিচ্ছাকৃতভাবে ডাউনলোড হয়া বা আপনি আর্থিক জালসাজির শিকার হন।
পড়তে থাকুন ইমেইল স্পুফিং কী, এটা কীভাবে কাজ করে, এবং আপনি কীভাবে নিজেকে রক্ষা করতে পারেন।
ইমেইল স্পুফিং কী?
ইমেইল স্পুফিং একটি ডিসেপটিভ টেকনিক যা একটি ইমেইলকে এমন দেখাতে পারে যেন সেটা একটি বিশ্বস্ত সোর্স থেকে আসছে—যেমন: একজন বন্ধু বা একটি লেজিটিমেট সংস্থা। স্ক্যামাররা সাধারণত স্পুফড ইমেইল অ্যাড্রেস ফিশিং আক্রমণে ব্যবহার করে রিসিপিয়েন্টকে ট্রিক করে সেনসিটিভ পারসোনাল ইনফরমেশন শেয়ার করতে বা ডেঞ্জারাস লিংকে ক্লিক করতে যা ম্যালওয়্যার ইনস্টল করে।
ইমেইল স্পুফিং বনাম ফিশিং
যদিও ইমেইল স্পুফিং এবং ফישিং একে অপরের সাথে সম্পর্কিত, কিন্তু এগুলো একে অপরের প্রতিস্থাপন নয়। ইমেইল স্পুফিং হচ্ছে সেন্ডারের অ্যাড্রেস পরিবর্তন করার কাজ যাতে ইমেইলটি যেন একটি বিশ্বস্ত সোর্স থেকে আসছে সেটা লাগে। ইমেইল ফিশিং হচ্ছে সোশ্যাল ইঞ্জিনিয়ারিং-এর একটি রূপ যা প্রায়শ স্পুফড ইমেইল ব্যবহার করে রিসিপিয়েন্টকে ট্রিক করে সেনসিটিভ ইনফরমেশন শেয়ার করতে, ম্যালিশিয়াস লিংকে ক্লিক করতে, বা ম্যালওয়্যার ডাউনলোড করতে।
সংক্ষেপে, যদিও আক্রমণকারী দুটোই প্রায়শ একসাথে ডিপ্লয় করে, ইমেইল স্পুফিং আশেপাশে ফিশিং টেকনিক নয়, এবং সব ইমেইল ফিশিং অটেম্পটে অ্যাড্রেস স্পুফিং থাকে না।
ইমেইল স্পুফিং কীভাবে কাজ করে?
ইমেইল স্পুফিং কাজ করে একটি নকল ইমেইল অ্যাড্রেস তৈরি করে যা কোনো আসল ব্যক্তির বা বিশ্বস্ত প্রতিষ্ঠানের অ্যাড্রেসের নকল। আক্রমণকারী তারপর ইমেইল হেডার মেটাডেটা পরিবর্তন করে—যেমন সেন্ডার অ্যাড্রেস এবং সাবজেক্ট লাইন—, তাদের মেসেজ তৈরি করে, এবং স্পুফড ইমেইল টার্গেটকে পাঠায়।
উদাহরণস্বরূপ, একটি ক্রিমিনাল IRS হয়ে ইমেইল পাঠাতে পারে দাবি করে আপনার ব্যাক ট্যাক্স বাকি, যখন তাদের আসল লক্ষ্য আপনার টাকা চুরি করা।
ইমেইল স্পুফিং কীভাবে কাজ করে তার ব্রেকডাউন:
- একজন স্ক্যামার নকল ইমেইল বানায়: একটি সাইবার ক্রিমিনাল একটি বগাস ইমেইল অ্যাড্রেস তৈরি করে যা সেই ব্যক্তি বা সংস্থার অ্যাড্রেসের খুব কাছাকাছি যাকে তারা ইম্পারসোনেট করছে।
- তারা ইমেইল হেডার জালিয়ে তৈরি করে: আক্রমণকারী তারপর ইমেইল হেডার ইনফরমেশন মডিফাই করে—যেমন From, Reply-To, এবং Sender ফিল্ড—যাতে লাগে ইমেইলটি একটি বিশ্বস্ত সোর্স থেকে অরিজিনেট করেছে।
- তারা ইমেইল কন্টেন্ট তৈরি করে: একটি বগাস মেসেজ তৈরি করা হয় রিসিপিয়েন্টকে ডুবে দিতে এটা লেজিটিমেট এবং স্ক্যামের সাথে ইনগেজ করতে।
- স্পুফড ইমেইলগুলো পাঠানো হয়: এটা যদি পর্যाप्त কনভিনসিং হয়, তবে টার্গেট ট্রিক হয়ে ম্যালিশিয়াস লিংকে ক্লিক করতে পারে বা তাদের পারসোনাল ডিটেইলস দিতে পারে।
স্ক্যামাররা ইমেইল কেন স্পুফ করে?
স্ক্যামাররা ইমেইল স্পুফিং ব্যবহার করে রিসিপিয়েন্টকে বিশ্বাস দিলে যে মেসেজটি একটি বিশ্বস্ত সোর্স থেকে আসছে, যা তাদের लिये সেনসিটিভ ইনফরমেশন চুরি করা, ম্যালওয়্যার ছড়ানো, বা আর্থিক লাভের জন্য স্ক্যাম চালানো সহজ করে দেয়।
ইমেইল স্পুফিং-এর সবচেয়ে সাধারণ কারণগুলো:
- ফিশিং: বিশ্বস্ত ব্যক্তি বা সংস্থা হয়ে আক্রমণকারী ভিক্টিমকে ম্যানিপুলেট করে সেনসিটিভ ইনফরমেশন উজাগর করতে (লগইন শংসাধন, টাকা বা গিফট কার্ড পাঠাতে, বা ম্যালওয়্যার ডাউনলোড করতে)।
- ভ্রান্ত তথ্য ছড়ানো: একজন ব্যাড এক্টর ইমেইল স্পুফ করতে পারে ভ্রান্ত তথ্য ও নকল খবর ছড়াতে। এতে ইম্পারসোনেট করা সংস্থা বা ব্যক্তির রেপুটেশন ক্ষতিগ্রস্ত হতে পারে।
- ইমেইল ফিল্টার বাইপাস: বিশ্বস্ত ইমেইল স্ট্রাকচার এবং ডোমেইন নকল করে স্পুফড ইমেইল কখনো কখনো ইমেইল স্প্যাম ফিল্টার থেকে বাঁচিয়ে যেতে পারে।
- অনোনিমাস থাকা: ইমেইল স্পুফিং স্ক্যামারদের আক্রমণ চালাতে দেয় তাদের আসল অভি জ্ঞান লুকিয়ে। সফিস্টিকেটেড টেকনোলজি যেমন VPN-এর সাথে কাম্বাইন করলে স্পুফিং ট্রেস করা কঠিন হয়।
- ম্যালওয়্যার ছড়ানো: স্পুফড ইমেইলে ম্যালিশিয়াস অ্যাটাচমেন্ট বা লিংক থাকতে পারে যা ভিক্টিমের ডিভাইসে ম্যালওয়্যার ইনস্টল করে, আক্রমণকারীকে ডেটা চুরি বা সিস্টেমে অননুমোদিত অ্যাক্সেস দেয়।
- আর্থিক জালসাজি: সাইবার ক্রিমিনেল এক্সিকিউটিভ, সহকর্মী, বা ভেন্ডরের ইমেইল অ্যাড্রেস স্পুফ করতে পারে ভিক্টিমকে ট্রিক করে নকল ইনভয়েস পেমেন্ট করতে বা পেমেন্ট ডিটেইলস পরিবর্তন করতে।
লাস্টপাস ইউজারকে টার্গেট করে একটি недавূ ফিশিং ক্যাম্পেইন দেখিয়েছে কীভাবে স্ক্যামাররা ইমেইল স্পুফ করে লগইন শংসাধন চুরি করে। আক্রমণকারী লেজিটিমেট সাপোর্ট কমিউনিকেশন দেখানো মেসেজ পাঠান, যার মধ্যে নকল লগইন পেজের লিংক ছিল যা আসল সাইটের নকল। ভিক্টিমদের জরুরি "সিকিউর" করতে বলা হয়েছিল তাদের অ্যাকাউন্ট, কিন্তু যারা তাদের ডিটেইলস দিয়েছিল তারা সরাসরি সাইবার ক্রিমিনেলদের হাতে শংসাধন দিয়ে দিল।
ইমেইল স্পুফিং আক্রমণের সাধারণ টাইপ
ইমেইল স্পুফিং প্রায়শ আপনার বস, একটি গভর্নমেন্ট এজেন্সি, বা একটি জনপ্রিয় ব্র্যান্ডকে ইম্পারসোনেট করে। এই মেসেজগুলো সাধারণত জরুরি বা অথরিটি ব্যবহার করে আপনাকে দ্রুত একশন নেওয়ায় ফোর্ম করে। নিচে সবচেয়ে কমন টাইপগুলো দেওয়া হলো:
- CEO ফ্রড: আক্রমণকারী কোম্পানির এক্সিকিউটিভের ইমেইল অ্যাড্রেস স্পুফ করে কর্মচারীদের জরুরি রিকোয়েস্ট পাঠায়, প্রায়শ ওয়ায়ার ট্রান্সফার বা গিফট কার্ড কেনার জন্য। মেসেজ যেন সিনিয়র অথরিটি ফিগার থেকে আসছে লাগে, তাই কর্মচারীরা ভেরিফাই না করেই একশন নিতে পারে।
- নকল ইনভয়েস স্ক্যাম: স্ক্যামাররা ভেন্ডর, কন্ট্র্যাক্টর, বা সার্ভিস প্রোভাইডার হয়ে স্পুফড ইনভয়েস পাঠায় পেমেন্ট রিকোয়েস্ট করে। এই ইমেইলগুলো পরিবর্তিত পেমেন্ট ডিটেইলস থাকতে পারে, ফান্ড আক্রমণকারীর কাছে রিডাইরেক্ট করে লেজিটিমেট বিজনেসের বদলে।
- অ্যাকাউন্ট ভেরিফিকেশন স্ক্যাম: একটি স্পুফড ইমেইল দাবি করে আপনার অ্যাকাউন্টে সমস্যা আছে এবং আপনাকে আভি জ্ঞান ভেরিফাই করতে বা পাসওয়ার্ড রিসেট করতে বলে। এতে সাধারণত একটি নকল লগইন পেজের লিংক থাকে যা আপনার শংসাধন ক্যাপচার করার জন্য ডিজাইন করা।
- গভর্নমেন্ট ইম্পারসোনেশন স্ক্যাম: আক্রমণকারী গভর্নমেন্ট এজেন্সির ইমেইল অ্যাড্রেস স্পুফ করতে পারে, যেমন IRS বা অন্যান্য অফিসিয়াল ইনস্টিটিউশন। এই মেসেজগুলো প্রায়শ দাবি করে আপনার টাকা বাকি, ট্যাক্স ইনফরমেশন ভেরিফাই করতে হবে, বা জরুরি লিগ্যাল ম্যাটারের জন্য রেসপন্ড করতে হবে।
- ব্র্যান্ড স্পুফিং: সাইবার ক্রিমিনেল জনপ্রিয় কোম্পানিগুলো ইম্পারসোনেট করে রিসিপিয়েন্টকে ট্রিক করে ম্যালিশিয়াস লিংকে ক্লিক করতে বা ইনফেক্টেড অ্যাটাচমেন্ট ডাউনলোড করতে। সাধারণ উদাহরণ: অ্যামাজন স্ক্যাম এবং নকল টেক সাপোর্ট ইমেইল যা লেজিটিমেট ব্র্যান্ড যেমন গিক স্কোয়াড হয়ে থাকা মনে করায়।
- পাসওয়ার্ড রিসেট স্ক্যাম: আক্রমণকারী জনপ্রিয় প্ল্যাটফর্ম থেকে স্পুফড পাসওয়ার্ড রিসেট নোটিফিকেশন পাঠায় যাতে ইউজাররা ফ্রডুলেন্ট ওয়েবসাইটে তাদের লগইন শংসাধন এন্টার করে।
- ইন্টারন্যাল IT ইম্পারসোনেশন: ওয়ার্কপ্লেস এনভায়রনমেন্টে, স্ক্যামাররা IT অ্যাডমিনিস্ট্রেটরের ইমেইল অ্যাড্রেস স্পুফ করতে পারে এবং লগইন শংসাধন, MFA কোড, বা সিস্টেম অ্যাক্সেস রিকোয়েস্ট করতে পারে কোম্পানি অ্যাকাউন্ট কমপ্রোমাইজ করতে।
স্পুফড ইমেইল সনাক্ত করার পদ্ধতি
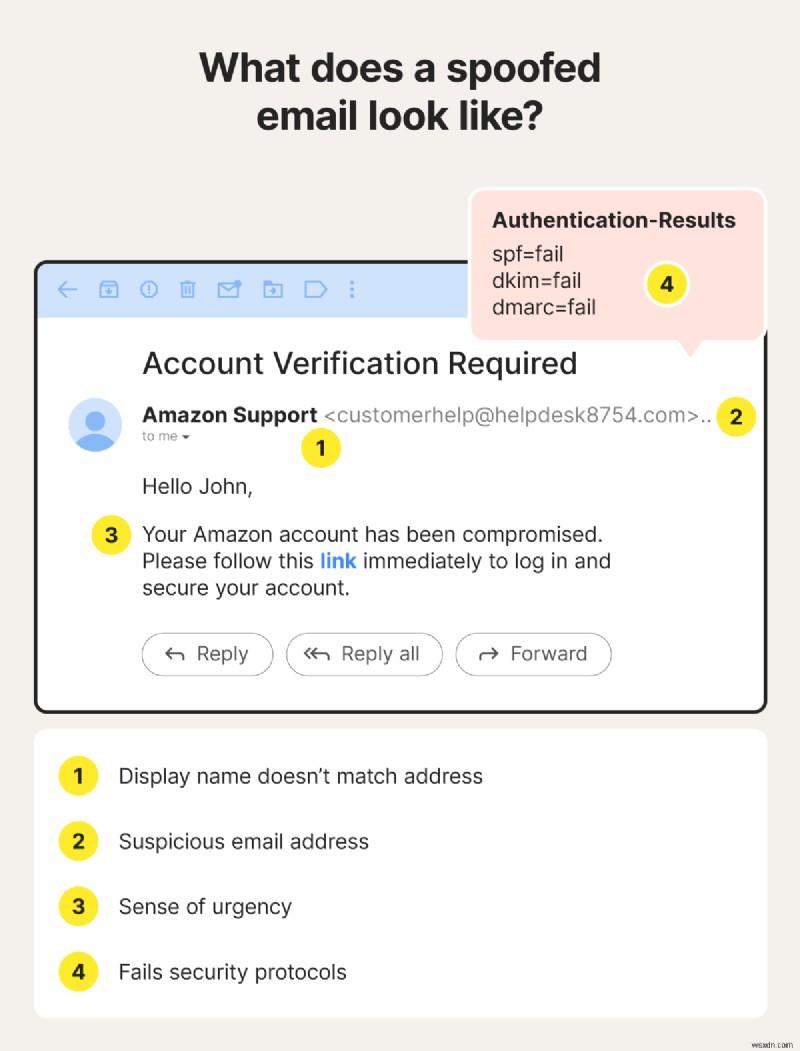
স্পুফড ইমেইল সনাক্ত করার সবচেয়ে কার্যকর উপায়গুলো: ইমেইল অ্যাড্রেসে অনিয়মিততা খুঁজে বের করা, সেন্ডারের ডিসপ্লে নেম এবং তাদের ইমেইল অ্যাড্রেসের মিসম্যাচ চিহ্নিত করা, মেসেজে অপ্রয়োজনীয় জরুরি বোধ শনাক্ত করা, এবং সিকিউরিটি প্রোটোকল চেক ফেইলার স্পট করা।
নিচের লক্ষণগুলো খেয়াল রাখুন আপনার ইনবক্সে স্পুফড ইমেইল এসে পড়েছে কিনা:
- সন্দেহজনক ইমেইল অ্যাড্রেস: ছোট মিসস্পেলিং, এক্সট্রা ক্যারেক্টার, বা অস্বাভাবিক ডোমেইন চেক করুন যা সেন্ডার যেন দাবি করছে সে সংস্থার সাথে মেলে না।
- ডিসপ্লে নেম এবং ইমেইল অ্যাড্রেসের মিসম্যাচ: সাবধান থাকুন যদি ডিসপ্লে নেম পরিচিত লাগে কিন্তু আসল ইমেইল অ্যাড্রেস দাবিকৃত সেন্ডারের সাথে এলাইন করে না।
- জরুরি বোধ: মিথ্যা জরুরি বোধ সৃষ্টি করা স্ক্যামারদের সাধারণ কৌশল। তারা প্রায়শ রিসিপিয়েন্টকে প্রেশার দেয় দ্রুত একশন নেওয়ায় অ্যাকাউন্ট ক্লোজার বা লিগ্যাল কনসিকোয়েন্সের ভয় দেখিয়ে।
- সিকিউরিটি প্রোটোকল ফেইলার: ইমেইল ক্লায়েন্ট থেকে ওয়ার্নিং খুঁজুন ফেইলড অথেন্টিকেশন চেক সম্পর্কে, যেমন SPF, DKIM, বা DMARC, যা ইমেইল স্পুফড হয়েছে বলে ইঙ্গিত দেয়।
ইমেইল স্পুফিং-এর রিস্ক
বিশ্বস্ত সোর্স হয়ে আক্রমণকারী আপনাকে ম্যানিপুলেট করতে পারে এমন একশন নেওয়ায় যা আপনার নিজের বা আপনার সংস্থার সিকিউরিটি কমপ্রোমাইজ করে। স্পুফড ইমেইলে রিপ্লাই করার ফলাফল:
- অভি জ্ঞান তত্ব চুরি: স্পুফড ইমেইল ভিক্টিমকে ট্রিক করে পারসোনাল ইনফরমেশন দিতে পারে (সোশ্যাল সিকিউরিটি নম্বর বা লগইন শংসাধন), যা আক্রমণকারী ব্যবহার করে অভি জ্ঞান চুরি ও জালসাজি করতে পারে।
- আর্থিক জালসাজি: ভিক্টিম টাকা হারাতে পারে যদি সে স্পুফড ইমেইলে রেসপন্স দিয়ে পেমেন্ট বা ব্যাংকিং ডিটেইলস দেয়।
- ম্যালওয়্যার ইনফেকশন: স্পুফড ইমেইলে লিংকে ক্লিক করলে বা অ্যাটাচমেন্ট খোললে ম্যালিশিয়াস সফটওয়্যার ডিভাইসে ইনস্টল হতে পারে, আক্রমণকারীকে সেনসিটিভ ইনফরমেশন অ্যাক্সেস দিয়ে।
- ডেটা ব্রিচ: স্পুফড ইমেইলের মাধ্যমে কমপ্রোমাইজড শংসাধন বা অননুমোদিত অ্যাক্সেস বড় স্কেলের ডেটা ব্রিচের দিকে নিয়ে যেতে পারে, সংবেদনশীল কোম্পানি বা কাস্টমার ইনফরমেশন এক্সপোজ করে।
২০২৫-এ, স্ক্যামাররা নক্স কাউন্টি গভর্নমেন্ট এজেন্সি থেকে ৭৫০,০০০ ডলার চুরি করেছিল একটি স্পুফড ইমেইল পাঠিয়ে যেটা যেন একটি রেগুলার ভেন্ডর থেকে আসছে। সেন্ডার অ্যাড্রেসে একটি মাইনর পরিবর্তন スタッフকে ট্রিক করে ব্যাংক রাউটিং ইনফরমেশন আপডেট করতে, ফলে আক্রমণকারী ফান্ড রিডাইরেক্ট করতে পারল। তাই যেকোনো ইমেইলে রেসপন্ড করার আগে, সেন্ডারের অ্যাড্রেস চেক করুন নিশ্চিত হওয়ার জন্য আপনি স্ক্যাম হচ্ছেন না।
ইমেইল স্পুফিং থেকে রক্ষা পাওয়ার উপায়
স্পুফড ইমেইল সনাক্ত করা সেটা থেকে রক্ষা পাওয়ার প্রথম ধাপ। কিন্তু иногда নকল ইমেইল এত সফিস্টিকেটেড হয় যে কোনো očিত রেড ফ্ল্যাগ নেই। নিচে কিছু অতিরিক্ত টিপস আপনাকে সেফ রাখতে সাহায্য করবে:
ইউজারদের জন্য:
- হড়বড়ি করবেন না: আপনি যদি অনিশ্চিত হন ইমেইলটি লেজিটিমেট কিনা, সময় নিন রিভিউ করতে। জরুরি বা হুমকি ভর ভাষা আপনাকে দ্রুত একশন নেওয়ায় ফোর্ম করুক না।
- ক্লিক করবেন না: আপনি যদি অনিশ্চিত হন, লিংকে ক্লিক করবেন না বা অ্যাটাচমেন্ট ডাউনলোড করবেন না। স্পুফড ইমেইলে প্রায়শ ম্যালিশিয়াস ওয়েবসাইট বা ম্যালওয়্যারের লিংক থাকে।
- রেসপন্ড করবেন না: সব স্পুফিং আক্রমণ ম্যালওয়্যারে নির্ভর করে না—কিছু সরাসরি ইনফরমেশন বা টাকা বের করতে চায়। মেসেজে দেওয়া কোনো কন্ট্যাক্ট ডিটেইলসে রেসপন্ড বা কল করবেন না।
- আন্য চ্যানেল দিয়ে ভেরিফাই করুন: সেন্ডার পরিচিত লাগে কিন্তু কিছু অফ লাগলে, আলাদা চ্যানেল দিয়ে কনফার্ম করুন—কল, টেক্সট, বা কোম্পানির ওয়েবসাইট থেকে অফিসিয়াল কন্ট্যাক্ট ইনফরমেশন ব্যবহার করে।
- অ্যান্টিভাইরাস সফটওয়্যার ব্যবহার করুন: সেরা অ্যান্টিভাইরাস সফটওয়্যার স্পুফড ইমেইল سے লিংকড ফিশিং, ম্যালওয়্যার, এবং অভি জ্ঞান তত্ব চুরি থেকে রক্ষা করতে সাহায্য করে।
ডোমেইন ওনারদের জন্য:
- SPF, DKIM, এবং DMARC ইম্প্লিমেন্ট করুন: এই ইমেইল অথেন্টিকেশন প্রোটোকল আক্রমণকারীকে আপনার ডোমেইন স্পুফ করতে বাধা দেয় এবং সন্দেহজনক কার্যকলাপের সতর্কতা দেয়।
- অননুমোদিত ব্যবহার মনিটর করুন: রেগুলারলি ইমেইল এক্টিভিটি রিভিউ করুন এবং নজর রাখুন আপনার ডোমেইন স্পুফ বা মিসইউজ হচ্ছে কিনা।
- কর্মচারীদের শিক্ষা দিন: স্টাফকে স্পুফড ইমেইল সনাক্ত করতে এবং ফাইন্যানশিয়াল বা সেনসিটিভ রিকোয়েস্টের trướcে প্রপার ভেরিফিকেশন প্রসিডিউর ফলো করতে ট্রেন করুন।
- আলার্ট সেট আপ করুন: আপনার ইমেইল সিস্টেম কনফিগার করুন অ্যাডমিনিস্ট্রেটরকে নোটিফাই করতে ফেইলড অথেন্টিকেশন চেক বা অন্যান্য সন্দেহজনক কার্যকলাপের জন্য।
স্পুফড ইমেইলের শিকার হলে কী করবেন
সবচেয়ে সতর্ক ইউজারও কখনো কখনো স্পুফড ইমেইলের শিকার হন। দ্রুত একশন নিলে ড্যামেজ লিমিট হয় এবং আপনার অ্যাকাউন্ট ও পারসোনাল ইনফরমেশন রক্ষা হয়। স্ক্যাম ইমেইলে ইনগেজ করলে নিচের ধাপগুলো নিন:
- পাসওয়ার্ড চেঞ্জ করুন: যেসব অ্যাকাউন্ট এক্সপোজড হয়েছে সেগুলোর পাসওয়ার্ড অবিলম্বে আপডেট করুন, প্রতিটি অ্যাকাউন্টের জন্য স্ট্রং, ইউনিক পাসওয়ার্ড ব্যবহার করে।
- ফাইন্যানশিয়াল ইনস্টিটিউশনের সাথে যোগাযোগ করুন: আপনার ব্যাংক, ক্রেডিট কার্ড কোম্পানি, বা অন্যান্য ফাইন্যানশিয়াল ইনস্টিটিউশনকে জানান যদি সেনসিটিভ পেমেন্ট ইনফরমেশন কমপ্রোমাইজড হয়েছে।
- ডিভাইস ম্যালওয়্যার স্ক্যান করুন: স্পুফড ইমেইলের সাথে ইন্টারঅ্যাক্ট করা যেকোনো ডিভাইসে ফুল অ্যান্টিভাইরাস বা অ্যান্টি-ম্যালওয়্যার স্ক্যান চালান পটেনশিয়াল থ্রেট ডিটেক্ট ও রিমুভ করতে।
- ঘটনা রিপোর্ট করুন: প্রযোজ্য হলে আপনার IT ডিপার্টমেন্টকে জানান, এবং ইমেইলটি রিপোর্ট করুন রিলেভেন্ট পার্টিগুলোকে—যেমন: আপনার ইমেইল প্রোভাইডার, ইম্পারসোনেট করা কোম্পানি, বা একটি গভর্নমেন্ট সাইবার সিকিউরিটি এজেন্সি।
Norton দিয়ে সন্দেহজনক ইমেইল ডিটেক্ট করুন
আপনি কতটুকু সতর্ক হোক না কেন, স্পুফড ইমেইল এবং অন্যান্য ম্যালিশিয়াস মেসেজ আপনার ইনবক্সে এসে পড়তে পারে। Norton 360 Deluxe আপনাকে এডভান্সড স্পুফিং আক্রমণের বিরুদ্ধে একটি রক-স olid লেয়ার অফ ডিফেন্স দেয়, অটোমেটিক আনসেফ লিংক ডিটেকশন এবং হিউরিস্টিক থ্রেট-ডিটেকশন ইঞ্জিন দিয়ে যাতে ম্যালওয়্যার আক্রমণ ড্যামেজ করার আগে থামানো যায়।
প্রশ্নোত্তর
ইমেইল স্পুফিং কি নন-লিগ্যাল?
হ্যাঁ, ইমেইল স্পুফিং নন-লিগ্যাল যখন এটা ব্যবহার হয় জালসাজি, পারসোনাল ইনফরমেশন চুরি, বা সাইবার আক্রমণ চালাতে। ইউএস কম্পিউটার ফ্রড অ্যান্ড অ্যাবিউজ এক্ট (CFAA) এবং অ্যান্টি-ফ্রড স্ট্যুটে অনলাইনে কাউকে ইম্পারসোনেট করে ম্যালিশিয়াস উদ্দেশ্যে ক্রাইম বলে ধরা হয়।
তবে, স্পুফিং নিজে থেকে সাধারণত ইনহেরেন্টলি নন-লিগ্যাল নয়। উদাহরণস্বরূপ, টেস্টিং বা রোল-প্লেয়িং-এর জন্য নকল ইমেইল ব্যবহার করা সাধারণত অ্যালাউড, যতক্ষণ না কোনো জালসাজি বা হার্ম জড়িত থাকে।
কেউ কি আমার অ্যাকাউন্ট এক্সেস ছাড়া আমার ইমেইল অ্যাড্রেস স্পুফ করতে পারে?
হ্যাঁ, কেউ আপনার অ্যাকাউন্টে কখনো লগইন না করেও আপনার ইমেইল অ্যাড্রেস স্পুফ করতে পারে। আক্রমণকারী ইমেইল হেডার ম্যানিপুলেট করে মেসেজকে যেন আপনার অ্যাড্রেস থেকে পাঠানো হয়েছে সেটা দেখানয়, যদিও সেটা নয়। আপনার অ্যাকাউন্ট সুরক্ষিত থাকে, কিন্তু স্ক্যামাররা আপনার অ্যাড্রেস ব্যবহার করে অন্যদের আস্থা জিততে পারে।
স্প্যাম ফিল্টার কি স্পুফড ইমেইল বন্ধ করতে পারে?
স্প্যাম ফিল্টার অনেক স্পুফড ইমেইল ধরতে পারে, বিশেষ করে যখন সেন্ডার অথেন্টিকেশন চেক যেমন SPF, DKIM, বা DMARC ফেইল করে। তবে, কিছু স্পুফড মেসেজ এত সফিস্টিকেটেড হয় যে সেগুলো এই ফিল্টার বাইপাস করে লেজিটিমেট মনে হয়। ফিল্টার রিস্ক কমায়, কিন্তু ফুলপ্রুফ নয়, তাই ওয়ার্নিং সাইন খেয়াল রাখা এবং সন্দেহজনক ইমেইল ভেরিফাই করা এখনো গুরুত্বপূর্ণ।
- Oliver Buxton
- Staff Cybersecurity Editor
Oliver Buxton, Norton-এর スタッフ এডিটর, অ্যাডভান্সড পারসিস্টেন্ট থ্রেটে স্পেশালাইজ করেছেন। তার সাইবার টেররিজম সম্পর্কিত কাজ The Times-এ প্রকাশিত হয়েছে, এবং তার পূর্বের কাজে ডিজিটেল সেফগার্ডিং পলিসি লেখা রয়েছে।
এডিটরদের নোট: আমাদের আর্টিকেলগুলো শিক্ষামূলক তথ্য অফার করে এবং সাইবার সেফটিতে গুরুত্বপূর্ণ টপিক সম্পর্কে জাগরণ তোলার জন্য লেখা হয়েছে। নorters প্রোডাক্ট এবং সার্ভিস আপনাদের যা লিখেছি সে সব টাইপের হুমকি, জালসাজি, বা ক্রাইম থেকে প্রোটেক্ট করতে পারে না। আমরা কীভাবে রিসার্চ, লেখা, এবং রিভিউ করি সে সম্পর্কে আরও ডিটেইলসের জন্য, আমাদের এডিটোরিয়াল পলিসি দেখুন।
