

ফিশিং লিংক হচ্ছে একটি মিসলিডিং ওয়েব অ্যড্রেস যা স্ক্যামাররা টার্গেটদের কাছে পাঠায় আশা করি তারা ক্লিক করবে। লেজিটিমেট ওয়েবসাইটে না নিয়ে যেতে, ফিশিং লিংক ড্রাইভ-বাই ডাউনলোড ট্রিগার করতে পারে আপনার ডিভাইসকে কিলগার বা রিমোট অ্যাক্সেস ট্রোজান (RAT) এর মতো ম্যালওয়্যার দিয়ে ইনফেক্ট করতে, অথবা একটি ম্যালিশিয়াস নকল ওয়েবসাইটে রিডাইরেক্ট করতে পারে যা আপনার পারসোনাল ইনফরমেশন চুরি করার জন্য ডিজাইন করা।
নকল লিংকগুলো তাদের আসল কাউন্টারপার্টের মতো দেখাতে ডিজাইন করা হয়, কিন্তু প্রায়শই এক্সট্রা লেটার, মিসলিডিং URL স্ট্রাকচার, শর্টেনড URL, নন-ল্যাটিন স্ক্রিপ্ট, নম্বর, বা সিম্বল দিয়ে শনাক্ত করা যায়।
ফিশিং লিংকে ক্লিক করলে তা তৎক্ষণাৎ বিপদ নিয়ে আসে না, তবুও আপনাকে পটেনশিয়াল রিস্ক এবং সেগুলো কীভাবে সীমাবদ্ধ করবেন সেটা বুঝতে হবে। সম্ভাব্য পরিণতি এবং আপনার ডেটা, আর্থিক বিষয়, এবং অনলাইন অ্যাকাউন্ট সুরক্ষিত করার একশনেবল স্টেপস জানতে পড়ুন।
ফিশিং লিংকে ক্লিক করলে কী হয়?
ফিশিং লিংকে ক্লিক করলে ড্রাইভ-বাই ডাউনলোড ট্রিগার হতে পারে, আপনার ডিভাইসকে কিলগার বা রিমোট অ্যাক্সেস ট্রোজান (RAT) এর মতো ম্যালওয়্যার দিয়ে ইনফেক্ট করে। অথবা, লিংকটি আপনাকে একটি স্পুফড ওয়েবসাইটে পাঠাতে পারে যাতে একটি ফ্রডুলেন্ট ফর্ম থাকে আপনাকে ট্রিক করে সেনসিটিভ ইনফরমেশন উজাগর করতে।
এই দুটি আক্রমণ ভেক্টর যেকোনো একটি সাইবার ক্রিমিনেলদের দেয় সেই ডেটা অ্যাক্সেস যা তাদের লাগে আপনার অভি জ্ঞান চুরি করার চেষ্টা করতে, আপনার ব্যাংক বা ক্রেডিট কার্ড ব্যালেন্স খালি করতে, বা অনলাইন অ্যাকাউন্ট থেকে লক আউট করতে। তারা আপনার ডেটা ডার্ক ওয়েবে বেচে বা র্যানসম জন্য রাখে টাকা ইনকাম করার চেষ্টা ও করতে পারে।
ফিশিং আক্রমণের পর ম্যালওয়্যার দিয়ে কমপ্রোমাইজড একটি ডিভাইস একই নেটওয়ার্কের অন্যান্য ডিভাইসকে ইনফেকশনের আশ্রয়ে আনা পারে, যাতে সাইবার ক্রিমিনেলরা আরও বেশি ডেটা পান যা জালসাজি বা অভি জ্ঞান তত্ব চুরিতে ব্যবহার করা যায়।
ফিশিং লিংকে ক্লিক করার পর আক্রমণকারী আপনার ইনফরমেশন চুরি করার কিছু মূল উপায় নিচে:
স্পুফড ওয়েবসাইট
স্পুফড ওয়েবসাইট হচ্ছে একটি লেজিটিমেট ওয়েবসাইটের ফ্রডুলেন্ট নকল যা আক্রমণকারী ব্যবহার করে ইউজারকে ট্রিক করে সেনসিটিভ ইনফরমেশন শেয়ার করতে। ফিশিং লিংকে ক্লিক করলে আপনি এই সাইটগুলোতে যেতে পারেন, যেখানে আপনাকে পাসওয়ার্ড, সোশ্যাল সিকিউরিটি নম্বর, বা ক্রেডিট কার্ড ডিটেইলস এন্টার করতে বলা হবে। আপনি যদি এই তথ্য দেন, তবে সাইবার ক্রিমিনেলরা সেটা ব্যবহার করে আপনার অভি জ্ঞান চুরি করতে পারে, অ্যাকাউন্ট হাইজ্যাক করতে পারে, বা আর্থিক জালসাজি করতে পারে।
ডেটা এক্সফিলট্রেশন
ডেটা এক্সফিলট্রেশন হচ্ছে কমপ্রোমাইজড ডিভাইস বা নেটওয়ার্ক থেকে সেনসিটিভ ইনফরমেশন অননুমোদিতভাবে রিমোট সার্ভার বা ক্লাউড স্টোরেজ অ্যাকাউন্টে ট্রান্সফার। যদি ফিশিং লিংক আপনার ডিভাইসকে ম্যালওয়্যার দিয়ে ইনফেক্ট করে, তবে আক্রমণকারী পারসোনাল, প্রফেশনাল, বা আর্থিক ফাইল চুরি করতে পারে যা আপনাকে অভি জ্ঞান তত্ব চুরি, আর্থিক জালসাজি, রেপুটেশনাল ড্যামেজ, এবং পটেনশিয়াল লিগাল রিপারকশনের আশ্রয়ে আনে।
কিস্ট্রোক লগিং
কিলগার বা কিস্ট্রোক লগিং সফটওয়্যার রিয়েল-টাইমে আপনি যা টাইপ করছেন সেটা রেকর্ড করে এবং সাইবার ক্রিমিনেলের কাছে পাঠায়। ফিশিং লিংকে ক্লিক করলে আপনার ডিভাইসে কিলগার ডাউনলোড ও ইনস্টল হতে পারে। একবার ইনস্টল হলে, এটা চুপচাপ পটভূমিতে চলে আপনি যা টাইপ করছেন (পাসওয়ার্ড, ক্রেডিট কার্ড নম্বর) ক্যাপচার করবে। আক্রমণকারী এই চুরি করা ডেটা ব্যবহার করে জালসাজি করতে পারে।
রিমোট কন্ট্রোল
ফিশিং লিংকে ক্লিক করলে আপনার ডিভাইসে রিমোট অ্যাক্সেস ট্রোজান (RAT) ইনফেক্ট হতে পারে, একটি ম্যালওয়্যার টাইপ যা আক্রমণকারীকে আপনার কম্পিউটার রিমোটলি কন্ট্রোল করার ক্ষমতা দেয়। RAT ইনস্টল থাকলে, সাইবার ক্রিমিনেল পটেনশিয়ালি আপনার এক্টিভিটি ট্র্যাক করতে পারে, ফাইল অ্যাক্সেস বা ডিলিট করতে পারে, ওয়েবক্যাম বা মাইক্রোফোন অন করতে পারে, স্ক্রিনশট নিতে পারে, বা পুরো সিস্টেম লক ডাউন করতে পারে।
সেশন হাইজ্যাকিং
আপনি যখন কোনো ওয়েবসাইট বা অ্যাপ্লিকেশনে লগইন থাকেন, তখন আপনার একটি এক্টিভ সেশন থাকে। আক্রমণকারী যদি ফিশিং লিংক দিয়ে আপনাকে ট্রিক করে আপনার সেশন কুকি বা টোকেন চুরি করতে পারে, তবে সেটা ব্যবহার করে আপনার পাসওয়ার্ড ছাড়া আপনার অ্যাকাউন্ট টেকওভার করতে পারে। সাইটগুলো কুকি এবং টোকেন ব্যবহার করে আপনাকে আইডেন্টিফাই করে, তাই সেগুলোর অ্যাক্সেস থাকলে সাইবার ক্রিমিনেল লগইন প্রসেস বাইপাস করতে পারে।
নেটওয়ার্ক ব্রিচ
নেটওয়ার্ক ব্রিচ হচ্ছে আক্রমণকারী প্রাইভেট হোম বা বিজনেস নেটওয়ার্কে ফ্রডুলেন্টলি অ্যাক্সেস পাওয়া। ফিশিং লিংক যেটা আপনার ডিভাইসে ম্যালওয়্যার ইনস্টল করে, সেটা নেটওয়ার্ক ব্রিচের ঝুঁকি তৈরি করতে পারে, কারণ ইনফেকশন নেটওয়ার্কের অন্যান্য ডিভাইসে ছড়িয়ে পড়তে পারে, রাউটার সহ। এতে সাইবার ক্রিমিনেলরা আরও বেশি সেনসিটিভ ডেটা অ্যাক্সেস পান।
ফিশিং লিংকে ক্লিক করার পর কী করবেন
আপনি যদি ফিশিং লিংকে ক্লিক করে থাকেন, তবে সেনসিটিভ ইনফরমেশন শেয়ার করবেন না, চলমান ডাউনলোড বন্ধ করুন, ইন্টারনেট থেকে ডিসকানেক্ট হোন, আপনার ফাইল রক্ষার পদক্ষেপ নিন, থ্রেট স্ক্যান করুন, পটেনশিয়ালি কমপ্রোমাইজড অ্যাকাউন্ট সিকিউর করুন, এবং ফেডারেল ট্রেড কমিশন (FTC) এবং ইন্টারনেট ক্রাইম কমপ্লেইন সেন্টার (IC3)-এ রিপোর্ট ফাইল করার কথা বিবেচনা করুন।
ফিশিং লিংকে ক্লিক করলে আপনার ডেটা, ডিভাইস, এবং অভি জ্ঞান রক্ষার বিস্তারিত স্টেপ-বাই-স্টেপ গাইড:
- কোনো পারসোনাল ইনফরমেশন এন্টার করবেন না: ফিশিং লিংকে ক্লিক করার পর আপনি যদি স্পুফড ওয়েবসাইটে রিডাইরেক্ট হয়েন, তবে পাসওয়ার্ড, ক্রেডিট কার্ড নম্বর, বা সোশ্যাল সিকিউরিটি নম্বর যেকোনো সেনসিটিভ ইনফরমেশন এন্টার করবেন না। এতে অভি জ্ঞান তত্ব চুরি, আর্থিক জালসাজি, বা অ্যাকাউন্টে অননুমোদিত অ্যাক্সেস হতে পারে। বরং পেইজটি ত্যাগ করুন এবং ব্রাউজার উইন্ডো অবিলম্বে বন্ধ করুন।
- অটোমেটিক ডাউনলোড বন্ধ করুন: এক্টিভ ডাউনলোড বন্ধ করলে ম্যালওয়্যার আপনার ডিভাইসে ঢুকতে পারবে না। ব্রাউজারের মাধ্যমে কোনো ফাইল ডাউনলোড হচ্ছে কিনা চেক করুন এবং ডাউনলোড ফোল্ডারের সবচেয়ে সাম্প্রতিক ফাইলগুলো দেখুন নিশ্চিত হতে আপনি অনিচ্ছাকৃতভাবে ম্যালওয়্যার দিয়ে ডিভাইস ইনফেক্ট করেননি।
- ইন্টারনেট থেকে ডিসকানেক্ট হন: ফিশিং লিংকে ক্লিক করার পর ইন্টারনেট থেকে ডিসকানেক্ট হলে ইনস্টল করা ম্যালওয়্যার আক্রমণকারীর কাছে ডেটা ট্রান্সমিট করতে পারবে না। এটা তাদের কাছে সেই ইনফরমেশন যাবে না যা ব্যবহার করে তারা জালসাজি বা অভি জ্ঞান চুরি করতে পারে।
- ডিভাইস ব্যাকআপ নিন: ফিশিং লিংকে ক্লিক করার পর ডিভাইস ব্যাকআপ নিলে আপনার ডেটা সংরক্ষিত থাকবে যদি ম্যালওয়্যার অন্য আক্রমণের সময় ফাইল করাপ্ট বা ডিলিট করে। শুধু এসেনশিয়াল ফাইল ব্যাকআপ নিন যাতে কোনো ম্যালিশিয়াস প্রোগ্রাম অকস্মাত কপি না হয়, যাতে প্রয়োজনে সিস্টেমকে ক্লিন স্টেটে রিস্টোর করা যায়।
- ম্যালওয়্যার স্ক্যান করুন: আপনি যদি ম্যানুয়ালি ম্যালওয়্যার স্ক্যান করে রিমুভ করেন, তবুও ম্যালওয়্যার স্ক্যান চালান নিশ্চিত হতে আপনার ডিভাইস ক্লিন। Norton 360 Deluxe লুকানো ম্যালওয়্যার ডিটেক্ট ও রিমুভ করতে সাহায্য করে, সেইসাথে ভবিষ্যতের হুমকির বিরুদ্ধে রিয়েল-টাইম প্রোটেকশন দেয়।
- জালসাজির বিরুদ্ধে প্রোটেকশন নিন: আক্রমণকারী যদি আপনার সোশ্যাল সিকিউরিটি নম্বর বা ক্রেডিট কার্ড ডিটেইলস এর মতো সেনসিটিভ ডেটা অ্যাক্সেস পায়, তাদের আপনার অভি জ্ঞান ধারণ করে বা আপনার নামে ক্রেডিট নেওয়া থেকে রোধ করতে তিনটি বড় ক্রেডিট বিউরোর সাথে আপনার ক্রেডিট রিপোর্টে ফ্রড 알ার্ট বা ক্রেডিট ফ্রিজ রাখুন। আপনার আর্থিক ইনফরমেশন আক্রমণে কমপ্রোমাইজ হলে, আপনার ব্যাংক বা ক্রেডিট কার্ড কোম্পানির সাথে যোগাযোগ করুন।
- পাসওয়ার্ড আপডেট করুন: ফিশিং লিংকে ক্লিক করার পর পাসওয়ার্ড আপডেট করলে আপনার আশ্রয়ে থাকা অ্যাকাউন্ট হাইজ্যাক হতে সাইবার ক্রিমিনেলদের বাধা দেবে, আপনার ডেটা এবং আর্থিক বিষয় সুরক্ষিত রাখবে। সেই অ্যাকাউন্টগুলো ফোকাস করুন যেগুলোর জন্য আপনি অনিচ্ছাকৃতভাবে ডেটা শেয়ার করেছেন হয়তো, কিন্তু অন্যান্য গুরুত্বপূর্ণ অ্যাকাউন্টের পাসওয়ার্ডও নতুন করে নেওয়া ভালো।
- ফিশিং অটেম্পট রিপোর্ট করুন: অবশেষে, আপনার ডেটা এবং ডিভাইস রক্ষার পদক্ষেপ নেওয়ার পর, ঘটনাটি FTC এবং IC3-কে রিপোর্ট করুন। দুটি সংগঠনই রিসোর্স দেয় যা ফিশিং লিংকে ক্লিক করার পর আপনাকে রিকভার করতে সাহায্য করে।
ফিশিং লিংক সনাক্ত করার পদ্ধতি
ফিশিং লিংক ক্লিক করার আগে সনাক্ত করার বেশ কিছু উপায় আছে, যার মধ্যে রিয়েল ওয়েবসাইটের সাথে URL-এ মিসস্পেলিং বা এরর চেক করা। যদি URL শর্টেনড বা স্পুফড হয়, তবে আসল ডেস্টিনেশন প্রিভিউ করুন যেখানে আপনাকে পাঠাবে। যদি সেটা আপনার আশা অনুযায়ী জায়গায় না পাঠায়, তবে লিংকে ক্লিক করবেন না।
আপনি লিংকের কনটেক্সটও ব্যবহার করতে পারেন ফিশিং আক্রমণ কিনা সেটা বুঝতে, যাচাই করে আপনি সেন্ডার থেকে লিংক এক্সপেক্ট করতেন কিনা, এবং তাদের মেসেজ লেজিটিমেট লাগছে কিনা।
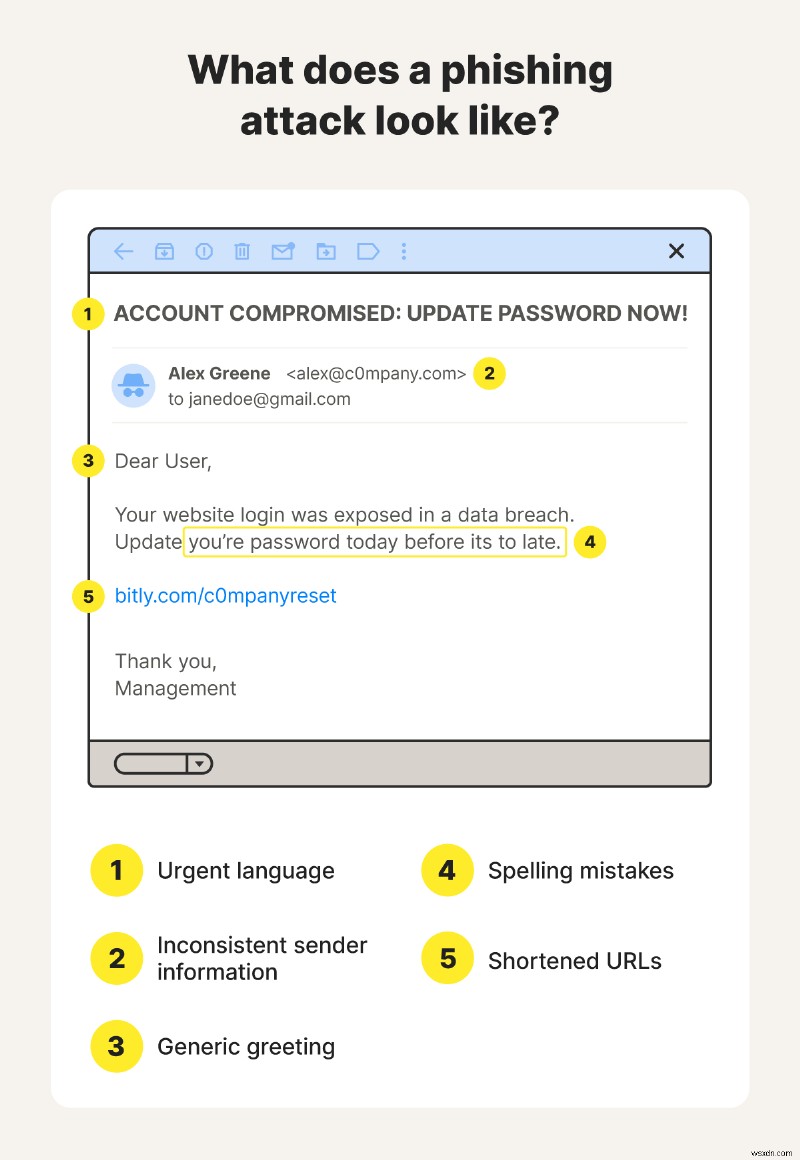
ফিশিং আক্রমণ সনাক্ত করার আরও বিস্তারিত ওভারভিউ:
- শর্টেনড URL: আক্রমণকারী bit.ly, tinyurl.com, বা bl.ink-এর মতো URL শর্টেনিং টুল ব্যবহার করতে পারে লিংকের আসল ডেস্টিনেশন অস্পষ্ট করতে, যাতে বুঝতে কঠিন হয় এটা আসল ওয়েবসাইটে যাচ্ছে নাকি ম্যালিশিয়াস জায়গায়। শর্টেনড URL লেজিটিমেট হতে পারে, কিন্তু ক্লিক করার আগে ফুল ডেস্টিনেশন অ্যাড্রেস চেক করুন।
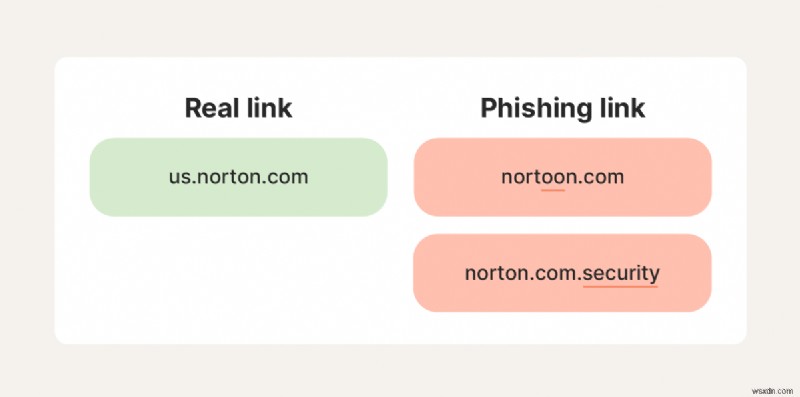
- মিসস্পেলড URL: স্ক্যামাররা আসল ভার্সনের সাথে মিলতা রেখে নকল ডোমেইন নেম দিয়ে নকল ওয়েবসাইট বানায় (যেমন nortoon.com নorters.com-এর বদলে) যাতে ইউজার বিশ্বাস করে তারা লেজিটিমেট ওয়েবসাইটে ভিজিট করছে। লিংকে ক্লিক করার আগে দির্ঘদৃষ্টি থেকে চেক করুন URL আসল ওয়েবসাইটের সাথে মিলছে কিনা।
- অজানা সেন্ডার: অজানা সেন্ডার থেকে লিংকযুক্ত মেসেজ বড় ফিশিং রেড ফ্ল্যাগ। তবে, স্ক্যামাররা প্রায়শ লেজিটিমেট সংস্থা বা বিশ্বস্ত লোক হয়ে আপনাকে ট্রিক করে সেনসিটিভ ইনফরমেশন উজাগর করতে বা ম্যালওয়্যার ইনস্টল করাতে, তাই শুধু সেন্ডার পরিচিত হলে সেটা ওয়ার্নিং সাইন নয় বলে зависимости করবেন না।
- ইনকনসিস্টেন্ট সেন্ডার ইনফরমেশন: ইনকনসিস্টেন্ট কন্ট্যাক্ট ইনফরমেশন, যেমন ইমেইল অ্যাড্রেস যা সেন্ডার যেন কল্পনা করছে সে সংস্থার সাথে মেলে না, সতর্কবাণী। লেজিটিমেট কোম্পানিরা তাদের অফিসিয়াল ইমেইল অ্যাড্রেস দিয়ে যোগাযোগ করে, যেটা সাধারণত তাদের ওয়েবসাইটে লিস্টেড থাকে।
- জরুরি ভাষা: আক্রমণকারী প্রায়শ "ইমিডিয়েট অ্যাকশন রিকোয়ায়ার্ড", "যৌর অ্যাকাউন্ট হবে সাসপেন্ড", বা "লিমিটেড-টাইম অফার" এর মতো জরুরি ф্রেজ ব্যবহার করে আপনাকে চিন্তা করার সুযোগ না দিয়ে দ্রুত একশন নেওয়ায় ফোর্ম করে। এটা মেনে চলবেন না। সময় নিন এবং, যদি কখনো সন্দেহ হয়, তাহলে মেসেজ যেটা দাবি করছে সে সংস্থার সাথে সরাসরি যোগাযোগ করুন চেক করতে সেটা লেজিটিমেট কিনা।
- খারাপ স্পেলিং এবং গ্রামার: লেজিটিমেট কোম্পানির পক্ষ থেকে আসা মেসেজে স্পেলিং এবং গ্রামার এরর থাকা খুব অসম্ভব। আপনি যদি খারাপ ল্যাঙ্গুয়েজযুক্ত মেসেজ পান, তবে সেটা হয়তো একটি স্ক্যাম যা হড়বড়ি তৈরি করা হয়েছে, নন-নেটিভ স্পিকার দিয়ে তৈরি, বা স্কেপটিক্যাল ব্যক্তিদের শুরুতেই ফিল্টার আউট করার কৌশলের অংশ।
- জেনেরিক গ্রিটিং: "প্রিয় কাস্টমার" বা "হ্যালো" এর মতো জেনেরিক গ্রিটিং ফিশিং আক্রমণের সতর্কবাণী হতে পারে। লেজিটিমেট সংস্থাগুলো সাধারণত তাদের মেসেজ পারসোনালাইজ করে, প্রায়শ আসল নাম গ্রিটিং-এ যোগ করে আরও ট্রাস্টওঢ়র্তি টোন তৈরি করতে।
ফিশিং স্ক্যাম ডিটেক্ট করার সবচেয়ে ভালো উপায়ের একটা হচ্ছে AI-পাওয়ারড স্ক্যাম ডিটেকশন টুল ব্যবহার করা, যা সন্দেহজনক ল্যাঙ্গুয়েজ এবং লিংক স্ক্যান করে আপনাকে বলে দেয় ফিশিং আক্রমণ কিনা। আপনি যদি কখনো অনিশ্চিত হন মেসেজটি আসল কিনা বা ফিশিং স্কিমের অংশ, তবে নorters জিনি (Norton Genie) দিয়ে রান করান কত সতর্ক থাকা উচিত সেটার.STRONG ইন্ডিকেশন পাওয়ার জন্য।
ফিশিং স্ক্যাম থেকে রক্ষা পাওয়ার উপায়
ফিশিং লিংক সনাক্ত করা সেটা এড়ানোর সেরা উপায়, কিন্তু আপনি আপনার গার্ড স্লিপ করলে আপনার ডেটা এবং ডিভাইস রক্ষার পদক্ষেপও নেওয়া যায়।
ফিশিং স্ক্যামের বিরুদ্ধে আরও শক্তিশালী প্রতিরক্ষা বানানোর কিছু সেরা উপায়:
- সময় নিন: যেকোনো অ বিশ্বস্ত সেন্ডার থেকে লিংক পেলে, রিস্ক অ্যাসেস করতে এবং ফিশিং অটেম্প্ট কিনা তদন্ত করতে এক মিনিট দিন। প্যানিক বা ইম্পালসিভ একশন এড়িয়ে চলুন, মেসেজ কতটুকু জরুরি কেন না।
- ফিল্টার ব্যবহার করুন: আপনার টেক্সট মেসেজিং অ্যাপ এবং ইমেইল ক্লায়েন্টে স্প্যাম ফিল্টার সেট আপ করুন ভবিষ্যতের ফিশিং অটেম্প্ট ব্লক বা কোয়ারান্টাইন করতে, যাতে আপনি অকস্মাত আশ্রয়ে না পড়েন এবং পারসোনাল ইনফরমেশন কমপ্রোমাইজ না হয়।
- সফটওয়্যার আপডেট রাখুন: সফটওয়্যার আপডেট প্রায়শ সিকিউরিটি গ্যাপ প্যাচ করে যা হ্যাকাররা এক্সপ্লয়েট করতে পারে ম্যালওয়্যার ইনস্টল করতে, আপনাকে নকল লিংক ক্লিক করাতে মনিয়ে। 베スト প্রোটেকশনের জন্য অপারেটিং সিস্টেম এবং indywidual অ্যাপ দুটোই আপডেট রাখুন।
- 2FA ব্যবহার করুন: টু-ফ্যাক্টর অথেন্টিকেশন (2FA) আপনার অনলাইন অ্যাকাউন্টে এক্সট্রা সিকিউরিটি লেয়ার যোগ করে অ্যাডিশনাল ভেরিফিকেশন রিকোয়ার করে লগইন করতে। এটা আক্রমণকারীদের আপনার অ্যাকাউন্ট অ্যাক্সেস করা কঠিন করে দেয়, যদি তারা ফিশিং আক্রমণে আপনার পাসওয়ার্ড চুরি করে।
আপনার ডিভাইসে ম্যালওয়্যার খুঁজুন
আপনি কী খুঁজবেন সেটা জানা সত্ত্বেও, সফিস্টিকেটেড ফিশিং আক্রমণ আপনাকে অফ গার্ডে ধরতে পারে। আপনি যদি ফিশিং লিংকে ক্লিক করেছেন, তবে Norton 360 Deluxe পান আপনার সেলফ রক্ষা করতে: এটি ম্যালওয়্যার স্ক্যান ও রিমুভ করবে যা সাইবার ক্রিমিনেলদের আপনার সেনসিটিভ ডেটা অ্যাক্সেস দিতে পারে। আপনি স্ক্যাম ডিটেকশন টুল এবং নকল ওয়েবসাইট ব্লকিং ফিচারও পাবেন যা ভবিষ্যতের হুমকি থেকে প্রতিরক্ষা করতে সাহায্য করবে।
প্রশ্নোত্তর
আইফোনে ফিশিং লিংকে ক্লিক করলে কী করব?
অ্যাপলের কঠোর সিকিউরিটি প্রোটোকল আছে যার কারণে iOS ডিভাইসে ম্যালওয়্যার ইনফেক্ট করা কঠিন। আপনার আইফোন যদি জেইলব্রেক না হয়, তবে ফিশিং লিংকে ক্লিক করার পর ম্যালওয়্যার নিয়ে চিন্তা করতে হবে না। তবে, এয়ারপ্লেন মোড অন করে নেটওয়ার্ক থেকে ডিসকানেক্ট হওয়া, Apple ID পাসওয়ার্ড চেঞ্জ করা, এবং মোবাইল সিকিউরিটি স্ক্যান চালানো—এই প্রিকอশন নেওয়া উচিত অন্যান্য আক্রমণ ভেক্টর থেকে রক্ষা পাওয়ার জন্য।
ফিশিং লিংকে ক্লিক করলাম কিন্তু ইনফরমেশন এন্টার করিনি, তবু কি ঝুঁকি আছে?
হ্যাঁ। আপনি ডিটেইলস এন্টার করলেও না, ফিশিং লিংক দিয়ে আপনাকে যেসব ফ্রডুলেন্ট ওয়েবসাইটে পাঠানো হয় সেগুলো আটোমেটিক ম্যালওয়্যার ডাউনলোড ট্রিগার করতে পারে যা আপনার ডিভাইস সিকিউরিটি কমপ্রোমাইজ করে।
স্পুফড ওয়েবসাইটে ইনফরমেশন দিয়ে দিলে কী করবেন?
ফিশিং স্ক্যামারের কাছে অনিচ্ছাকৃতভাবে ইনফরমেশন দিয়ে দিলে আপনাকে রক্ষা করার সেরা উপায়: কমপ্রোমাইজড অ্যাকাউন্টের পাসওয়ার্ড চেঞ্জ করা, আপনার ব্যাংকের সাথে যোগাযোগ করা আর্থিক বিষয় রক্ষা করতে, এবং ক্রেডিট ফ্রিজ করা অভি জ্ঞান তত্ব চুরির পটেনশিয়াল ড্যামেজ লিমিট করতে।
ফিশিং লিংক কি আপনার ফোন হ্যাক করতে পারে?
ফিশিং লিংক আপনার ফোনে ম্যালওয়্যার ইনস্টল করতে পারে, যার মানে আপনার ফোন হ্যাক হয়ে সাইবার ক্রিমিনেল আপনার সেনসিটিভ ডেটা চুরি করতে পারে। তবে, মোবাইল ডিভাইসে ম্যালওয়্যার ইনফেকশন সাধারণত কম কমন।
