

প্রকাশিত: ১৮ অক্টোবর, ২০২৫, ৯:০০ AM EDT
বেন ২০১৪ সালে MUO-তে যোগ দিয়েছিলেন এবং কম্পিউটার ইনফরমেশন সিস্টেমে ডিগ্রি নেয়ার পর ২০১৬ সালে আইটি চাকরি ছেড়ে ফুল-টাইম MUO-তে এসে গেছেন। ২০১৭ সালে এডিটোরিয়াল টিমে যোগ দিয়েছিলেন এবং তখন থেকে প্রগতি করছেন।
লেখক হিসেবে, তার দক্ষতা-windows, Android, Gaming, এবং iPhone এক্সপ্লেনার ও হাউ-টু-তে নিহিত। ২০০৯ সাল থেকে উইন্ডোজ মাস্টার করছেন, ২০১১ সালে প্রথম Android ফোন পেয়েছিলেন, এবং ২০২০ সাল থেকে প্রতিদিন iPhone ব্যবহার করছেন। তার কাজ ১০০ মিলিয়নেরও বেশি বার দেখা হয়েছে।
এখন, MUO-তে সিনিয়র এডিটর হিসেবে, বেন Devices এবং Home সেগমেন্টের নেতৃত্ব করছেন, প্রতিমাসে দर्जনগুলো হাই-কোয়ালিটি আর্টিকেল লিখে উদাহরণ পেশ করছেন।
কাজের বাইরে, বেন নতুন ভিডিও গেম খেলা, সংগীত এক্সপ্লোর করা, নতুন তথ্য শেখা, এবং বন্ধুদের সাথে সময় কাটাতে পছন্দ করেন। MUO হল তার ঘর, কিন্তু তিনি সংক্ষিপ্ত সময় Nintendo Life-এ লিখেছেন এবং বিভিন্ন কোম্পানি ব্লগে অবদান রেখেছেন।
অনধিকারকৃত অ্যাপ ইনস্টল করার খতরা উপেক্ষা করা সহজ, কিন্তু এর ফলাফল প্রায়শই হতাশাজনক হয়। নিরাপত্তা গবেষকরা gầnে আবিষ্কার করেছেন যে একটি Android অ্যাপ যা নিজেকে ফ্রি IPTV এবং VPN কম্বিনেশন সার্ভিস বলে দাবি করে, আসলে একটি ভয়ানক ম্যালওয়্যার।
এটি কীভাবে কাজ করে তা ভেঙে দেখা আকর্ষণীয় এবং আপনার ডিভাইসে কী ইনস্টল করছেন সেটি নিয়ে সতর্ক থাকার গুরুত্ব বোঝায়।
আপনি যে "VPN" অ্যাপটি ইনস্টল করবেন না
Cleafy-এর নিরাপত্তা গবেষকরা "Klopatra" নামক একটি নতুন ম্যালওয়্যারের বিস্তারিত রিপোর্ট লিখেছেন, যা যেকোনো পরিচিত ম্যালওয়্যার পরিবারের সাথে জড়িত নয়।
হামলা শুরু হয় "Mobdro Pro IP TV + VPN" নামক একটি নকল অ্যাপ থেকে, যা IPTV চ্যানেল অ্যাক্সেস দিতে এবং বেনামী থাকতে ফ্রি VPN দিতে দাবি করে। অনেক IPTV স্ট্রিম غيرقانونি কারণ সেগুলো অনুমতি ছাড়া কপিরাইট কন্টেন্ট প্রদান করে। তাই এই ধরনের অ্যাপ সাধারণত অফিসিয়াল অ্যাপ স্টোরে থাকে না কারণ সেগুলো টার্মস অফ সার্ভিস লঙ্ঘন করে।
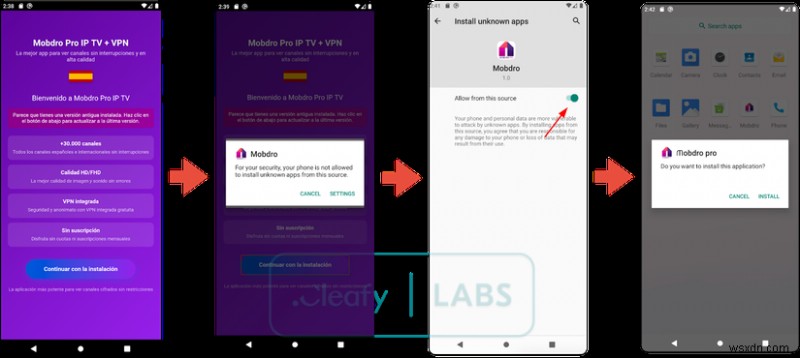
সেটআপের সময়, অ্যাপটি Continue with the installation বাটন দেখায়। এটিতে ট্যাপ করলে Android-এ অন্য অ্যাপ ইনস্টল করার অনুমতি নিয়ে একটি প্রম্পট আসে, যা তৎক্ষণাৎ রেড ফ্ল্যাগ। আপনি Files অ্যাপকে APK থেকে সাইডলোড করার অনুমতি দিতে পারেন। কিন্তু একটি VPN/স্ট্রিমিং অ্যাপের আপনার ডিভাইসে অন্য অ্যাপ ইনস্টল করার কোনো কারণ নেই।
Credit: Cleafy
যদি আপনি এই অনুমতি দেন, তবে আপনাকে অন্য একটি অ্যাপ ইনস্টল করতে বলা হবে, যেটিতে ম্যালওয়্যার থাকে। স্ক্রিনশটে লক্ষ্য করুন কিভাবে দ্বিতীয় অ্যাপে আলাদা "M" ক্যারেক্টার আছে এবং নাম "Mobdro pro"। এটি শিকারকে ধোখা দেওয়ার চেষ্টা যে সে "একটি ইনস্টলেশন শেষ" করছে, কিন্তু বাস্তবে সে একটি দ্বিতীয়, ভিন্ন অ্যাপ ইনস্টল করছে।
এমনকি সেরা Android সিকিউরিটি টিপসও আপনাকে ম্যালওয়্যারের সরাসরি অ্যাক্সেস দিতে থেকে বাঁচাতে পারে না।
দুরূপযোগের জন্য আরও পারমিশন চাইছে
একবার আপনি Klopatra অ্যাপটি ইনস্টল করার জন্য ফাঁসিয়ে পড়লে, এটি তৎক্ষণাৎ বড় বড় পারমিশন চায় যাতে আপনার ডিভাইস দখল করতে পারে। মূল অনুরোধ হল Accessibility Services-এর জন্য, যা লেজিটিমেট অ্যাক্সেসিবিলিটি অ্যাপ আপনার স্ক্রিনের কন্টেন্ট পড়তে এবং ডিভাইসের সাথে ইন্টারঅ্যাক্ট করতে ব্যবহার করে।
কিন্তু ম্যালিশিয়াস এক্টররা এটিকে ভয়ানক ক্ষতি করতে ব্যবহার করতে পারে। অ্যাক্সেসিবিলিটি পারমিশন থাকলে একটি অ্যাপ আপনার স্ক্রিনের সকল টেক্সট পড়তে পারে, আপনি যা লিখছেন সব ক্যাপচার করতে পারে, অ্যাপস নেভিগেট করতে পারে, বাটন চাপতে পারে, سوয়াইপ করতে পারে, এবং আপনার বদলে টেক্সট লিখতে পারে।
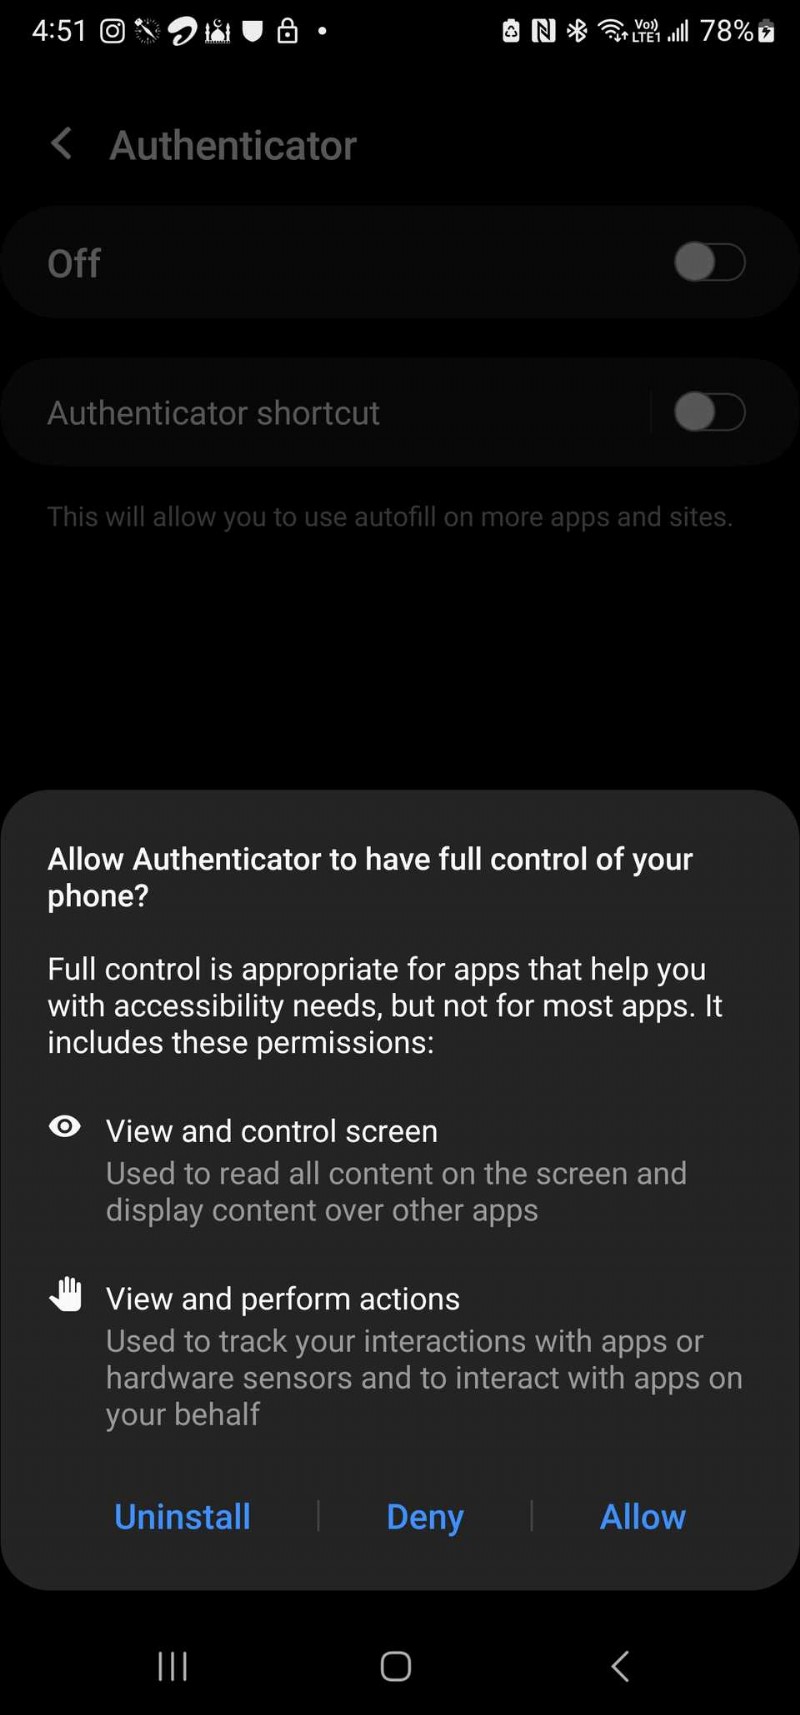
এই পারমিশন পাওয়ার পর, অ্যাপটি এটি ব্যবহার করে ব্যাটারি অপ্টিমাইজেশন ডিজেবল করে যাতে Android প্রসেসটি শেষ না করে। মাঝপথে, ম্যালওয়্যার আপনার সমস্ত ডিভাইস ইনফরমেশন সংগ্রহ করে, ইনস্টল করা অ্যাপস সহ, আপনাকে ভালোভাবে বুঝতে।
একটি স্পষ্ট, বিস্তারিত হুমকি
Cleafy এগিয়ে যেতে একটি বিস্তারিত বিশ্লেষণ দিয়েছেন কীভাবে এই ম্যালওয়্যার সাধারণ স্মার্টফোন ম্যালওয়্যার আক্রমণের চেয়ে অনেক বেশি आगे চলে গেছে। এটি বিভিন্ন টুল এবং পদ্ধতি ব্যবহার করে যা এটাকে শনাক্ত এবং রিভার্স ইঞ্জিনিয়ারিং করা কঠিন করে।
সারসংক্ষেপে, ম্যালওয়্যার আক্রমণকারীদের রিমোট অ্যাক্সেস দেয়, যারা আপনার হাতে ডিভাইস থাকলে যা যা করতে পারতেন সেটা করতে পারে। এতে হিডেন VNC মোড আছে, যা ব্ল্যাক স্ক্রিন দেখিয়ে রিমোট কন্ট্রোল করতে দেয়। অতএব, ইনফেক্টেড ডিভাইসের মালিক কিছুই ভুল বুঝতে পারবেন না তাদের ডিভাইস নিজে থেকে কাজ করছে বলে মনে করলে।
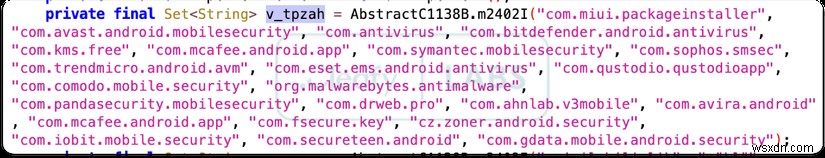
এই ম্যালওয়্যার নিজের প্রতি হুমকি নজরদারি করে এবং আপনাকে कारরবাই করতে বাধা দেয়। এতে জনপ্রিয় Android সিকিউরিটি অ্যাপের একটি তালিকা থাকে; আপনি যদি এগুলোর যেকোনো একটি ইনস্টল করেন, তবে এটি সেটি আনইনস্টল করার চেষ্টা করবে শনাক্ত হওয়া থেকে বাঁচতে। ফুল কন্ট্রোল থাকলে, অ্যাপটি "ব্যাক" অ্যাকশন ফোর্স করতে পারে যদি আপনি বুঝতে পারেন কী হচ্ছে এবং ম্যালিশিয়াস অ্যাপটি আনইনস্টল করার চেষ্টা করেন।
Credit: Cleafy
এইর পেছনে কারা তা জানা
তদন্তে পাওয়া গেলো Klopatra তুরস্ক থেকে এসেছে, কারণ সকল অপারেটর কমেন্ট ইনডিভিজুয়াল ভিক্টিমের সম্পর্কে থেকে কোড ফাংশন পর্যন্ত সবকुछ তুর্কি ভাষায়।
এই সব ফ্যাক্টর একটি সমন্বিত, সোফিস্টিকেটেড গ্রুপ আক্রমণের দিকে ইঙ্গিত করে। এটি কোনো হবিস্ট প্র্যাংকস্টারের কাজ নয় যিনি শেলফ থেকে ম্যালওয়্যার কিনেছেন; এটি একটি টিমের কাজ যারা জানতেন তারা কী করছে এবং তাদের আক্রমণ অ্যাসেট রক্ষা করার জন্য সময় নিলেন।
ম্যালওয়্যার ক্যাম্পেইনটি ইউরোপে ফোকাসড, স্পেন এবং ইটালির ব্যাংকে আক্রমণ করা হয়েছে। যাইহোক, টিম একটি থার্ড সার্ভার শনাক্ত করেছেন যা বিভিন্ন দেশে ক্যাম্পেইন চালাচ্ছিল, যা ইঙ্গিত দেয় আক্রমণ সময়ের সাথে সাথে বড় হতে পারে।
Cleafy লক্ষ্য করিয়েছেন কীভাবে আক্রমণটি সময়ের সাথে সাথে বিকশিত হয়েছে, মার্চ ২০২৫-এ একটি প্রোটোটাইপ থেকে আধুনিক ভার্সনে যা সকল প্রোটেকশন এবং উন্নত চুরি মেকানিক্স সহ।
আপনার ফাইন্যানশিয়াল অ্যাকাউন্টে আক্রমণ
ইউনিক হলেও, Klopatra অন্য Android হুমকির পরিচিত ট্রিকস ব্যবহার করে। এতে ফাইন্যানশিয়াল অ্যাপের একটি তালিকা থাকে; আপনি যখন একটি খুলেন, ম্যালওয়্যার লেজিটিমেট লগইন স্ক্রিনের উপরে একটি একই ফেক ডায়লগ বক্স দেখায়। আপনি লক্ষ্য করেন না, কিন্তু আপনার পাসওয়ার্ড আক্রমণকারীদের হাতে দিচ্ছেন।
আশ্চর্য নয়, আক্রমণকারীরা রাতে কাজ করতে পছন্দ করেন। যখন শিকার ঘুমাচ্ছে, তাদের ডিভাইস সম্ভবত অনলাইন এবং চার্জিং আছে, যা অপরাধীদের কোনো সন্দেহ না জাগিয়ে ডিভাইস অ্যাক্সেস করতে দেয়।
Credit: Digvijay Kumar/MakeUseOf
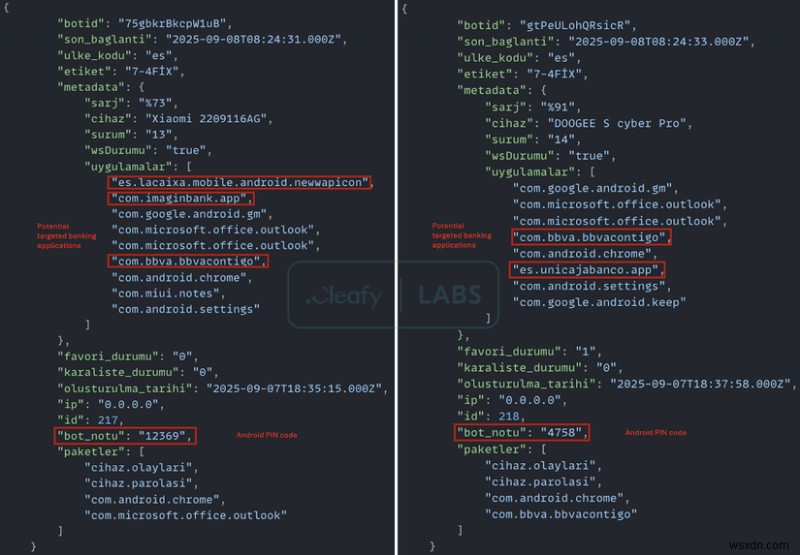
তাদের গভীর রিমোট অ্যাক্সেসের মাধ্যমে, রিমোট অপারেটর চেক করতে পারে ডিভাইসটি ব্যবহার হচ্ছে কিনা, স্ক্রিন ব্ল্যাক করতে পারে, চুরি করা PIN দিয়ে ডিভাইস আনলক করতে পারে, তারপর ব্যাংকিং অ্যাপ খুলে তাদের নিজের অ্যাকাউন্টে ট্রান্সফার করতে পারে। এটি একটি সোফিস্টিকেটেড আক্রমণ, যা অটোমেটেড ডেটা কালেকশন এবং ম্যালিশিয়াস এক্টরের সরাসরি অ্যাকশন দুটোই মিলিয়ে।
অ্যাপের বিশ্লেষণে একটি টেক্সট ফিল্ড পাওয়া গেলো যেখানে অপরাধীরা তাদের চেষ্টার নোট রেখেছিলেন। একটি উদাহরণে, টেক্সটে দেখা গেলো অপারেটরকে শিকারটির আনলক প্যাটার্ন পাওয়া গেলো এবং $৭,০০০-এর একটি ট্রান্সফার ব্যর্থ হয়েছিল।
Credit: Cleafy
স্মার্ট হয়ে নিজেকে রক্ষা করুন
আপনি যদি সেটা আক্রমণ কिये गये এলাকাগুলোতে না থাকেন, তবুও এর কীভাবে কাজ করে শিখে কিছু শিখতে পারেন। যেহেতু এই ম্যালওয়্যার শনাক্ত ও রিমুভ করা খুব কঠিন, আপনাকে এই ধরনের অ্যাপ আপনার সিস্টেমের কোথাও নিকটে আনতে দেয়া উচিত নয়।
সবচেয়ে গুরুত্বপূর্ণ প্রতিরক্ষা হল আপনি যেটি আস্তে না করলে সেটি ইনস্টল না করা, বিশেষ করে যদি সেটি প্লে স্টোরের বাইরে থেকে আসে। এই বিষয়ে, গুগল জানিয়েছেন Google Play Protect আপনার ডিভাইসকে ম্যালিশিয়াস আচরণ থেকে রক্ষা করবে। এবং এটা ভালো থাকা সত্ত্বেও, এটি সব কিছু ধরতে পারে না।
এটি লক্ষ্য করার যোগ্য যে এই আক্রমণের প্রাথমিক পেলোড হল ফ্রি IPTV কন্টেন্ট দাবি করে একটি অ্যাপ। অনলাইনে নন-কানূনি কন্টেন্ট খোঁজা ম্যালওয়্যার সহ বিস্তৃত ঝুঁকির দিকে নিয়ে যায়, তাই সেটি থেকে দূরে থাকা বুদ্ধিমানের কাজ।
এবং যদি আপনি কোনো অ্যাপ ইনস্টল করেন যা তৎক্ষণাৎ অন্য অ্যাপ ইনস্টল করতে চায় বা আপনাকে Accessibility Services-এর মতো গভীর পারমিশন দিতে বলে, তাহলে দূরে হাইয়ে যান। লেজিটিমেট অ্যাপ কখনো এই কাজ করবে না।
