

অ্যান্ড্রয়েডে অ্যাপ ডাউনলোড করার সময়, কেবল Google Play অ্যাপ ব্যবহার করা সাধারণ জ্ঞান।畢竟, যারা যেনে যাবেন যাদুকর ওয়েবসাইট থেকে ডাউনলোড করা অ্যাপগুলোর মধ্যে কী ধরনের ম্যালওয়্যার বান্ধব থাকবে? যেমনটি, Google Play সুরক্ষিত এবং নির্ভরযোগ্য অ্যাপ ডাউনলোডের জন্য গো-টু প্লেস रहा। দুর্ভাগ্যবশত, যেহেতু এটি অ্যাপ পাওয়ার সেরা জায়গা, তবুও এটি ফুলপ্রুফ নিশ্চিত নয়!
সাম্প্রতিক কালে আবিষ্কৃত হয়েছে যে, FalseGuide নামে একটি অ্যান্ড্রয়েড ম্যালওয়্যার_strand ২ মিলিয়ন পর্যন্ত অ্যান্ড্রয়েড ফোন সংক্রামিত করেছে। এটা কীভাবে করলো, এবং অ্যাপস সংক্রান্ত সমগ্র দৃষ্টিভঙ্গির জন্য এর কী অর্থ রয়েছে?
পদ্ধতিটি
"FalseGuide" নামটিই অ্যাপটি কীভাবে বিতরণ করা হয়েছিল তা উজাগর করে। এরা গেম গাইড অ্যাপগুলোর জনপ্রিয়তা explotación করেছিল, যা অ্যান্ড্রয়েড স্টোরে অ্যাপের একটি জনপ্রিয় সাবসেট। গেমাররা তাদের খেলা গেমের গাইড খুঁজে থাকে, কঠিন হলে বা হিডেন মেকানিক্স থাকলে। অনলাইনে গাইড খুঁজা কোনো নতুন ইনোভেশন নয়, কিন্তু অ্যাপগুলো এদের একটি নতুন ইন্টারঅ্যাক্টিভ ফরম্যাটে নিয়ে এসেছে। এর মানে বিশ্বব্যাপী গেমাররা Google Play-এ অ্যাপের জন্য আসছেন যাতে তারা তাদের খেলা গেম জিততে সাহায্য পায়।
ম্যালওয়্যার ডেভেলপাররা FalseGuide-কে গেম গাইড হিসেবে ছদ্মবেশ দিয়ে স্মাগল করেছিল। এই ম্যালিশাস গাইডগুলো জনপ্রিয় গেমের জন্য লেখা হয়েছিল, যেন Terraria এবং World of Tanks, যাতে সর্বোচ্চ বিতরণ নিশ্চিত হয়। একবার আপলোড হলে, শুধু লোকজন হাজার হাজারে গাইডগুলো ডাউনলোড করার জন্য অপেক্ষা করতে হতো। প্রথম লক্ষণ যে গেম গাইডের জগতে কিছু অসম্ভব হচ্ছে সেটি ২৪ এপ্রিল ২০১৭-এ প্রকাশ পায়, কিন্তু ম্যালওয়্যারসহ সবচেয়ে পুরনো অ্যাপ ১৪ ফেব্রুয়ারি ২০১৭-এ Google Play-এ আপলোড হয়েছিল। এর মানে ম্যালওয়্যারকে কয়েক মাস ফ্রি টাইম মਿਲেছিল ডিভাইসের মাঝপথে সার্কুলেট করার জন্য।
আসলে ম্যালওয়্যার বিতরণের ক্ষেত্রে, Google Play-এ থাকা ম্যালওয়্যার ডিস্ট্রিবিউটরদের জন্য অবিশ্বাস্যভাবে সহজ করে দিয়েছিল। জনপ্রিয় গেমের গাইডের ভিতরে ম্যালওয়্যার ছদ্মবেশ দিয়ে, লোকজন মনে করতো যেহেতু এটি Google Play-এ আছে তাই এটি ১০০% সুরক্ষিত ডাউনলোড করার জন্য। প্লে স্টোর অচূত বলে মিথ্যা ধারণায় লোকজন দ্বিতীয় চিন্তা ছাড়া অ্যাপগুলো ডাউনলোড করত, নিজেদের ডিভাইস FalseGuide-দিয়ে সংক্রামিত করত। এই মাধ্যমে, FalseGuide ২ মাসে ২ মিলিয়ন ডিভাইসে পৌঁছাতে সফল হয়েছিল।
ম্যালওয়্যারসহ আবিষ্কৃত অ্যাপের পূর্ণ তালিকা অফিসিয়াল Check Point আর্টিকেলের নিচে পাওয়া যাবে।
FalseGuide কী করে?
প্রতিটি ম্যালওয়্যারের একটি উদ্দেশ্য রয়েছে। তথ্য চুরি থেকে সরাসরি ক্ষতি করা পর্যন্ত, প্রতিটি ম্যালিশাস অ্যাটকের পেছনে একটি মোটিভ থাকে। ২ মিলিয়ন ডিভাইস আটকে রাখার পর FalseGuide-এর লক্ষ্য কী?
FalseGuide-এর উদ্দেশ্যগুলো নিচের মতো:
- ব্যবহারকারী একটি ইনফেক্টেড গেম গাইড খুঁজে বের করে ডাউনলোড শুরু করে। অ্যাপটি "device admin" ইনস্টল পারমিশন চায় যাতে এটি তার কর্তব্য পালন করতে পারে। ব্যবহারকারী এটি এক্সেপ্ট করে ইনস্টল করে।
- FalseGuide, এখন ডিভাইস অ্যাডমিন পারমিশন পেয়ে, নিজেকে এমনভাবে সেট আপ করে যাতে ব্যবহারকারী এটাকে ডিলিট করতে না পারে।
- FalseGuide তারপর ব্যবহারকারীর জ্ঞানেാതায় "Firebase Cloud Messaging" নামে একটি সার্ভিসে নিজেকে সাইন আপ করে। এটি একটি সার্ভিস যা অ্যাপ ডেভেলপারদের তাদের অ্যাপে মেসেজ এবং নোটিফিকেশন পাঠাতে দেয় এবং নিরপেক্ষ উদ্দেশ্যে তৈরি হয়েছিল। FalseGuide অ্যাপটির নামের মতো একটি টপিক খুঁজে সাবস্ক্রাইব করে এবং další নির্দেশনার জন্য অপেক্ষা করে।
- Firebase টপিকের মাধ্যমে FalseGuide ম্যালওয়্যার ডেভেলপার থেকে ম্যালিশাস কমান্ড ইন্সটল ও রান করতে পারে।
ফলাফল হলো একটি অ-ডিলিটেবল ম্যালওয়্যার যা ডিস্ট্রিবিউটর দেওয়া কমান্ড শোনে এবং এক্সিকিউট করে। এই কমান্ডها রেঞ্জ করতে পারে ফোনে অ্যাডওয়্যার ইনস্টল করা থেকে ভিক্টিম সার্ভারে DDoS অ্যাটাক শুরু করা পর্যন্ত। সংক্ষেপে, FalseGuide ম্যালওয়্যার ডিস্ট্রিবিউটকে ব্যবহারকারীর ডিভাইসের সাথে যা ইচ্ছা তা করার স্বাধীনতা দেয়।
এটি কীভাবে গ্রহণ করা হয়েছিল?
FalseGuide-এর মতো অ্যাপের সমস্যাটি হলো এগুলো নিরপেক্ষ অ্যাপ হিসেবে ছদ্মবেশ ধারণ করে, যা ইনস্টলেশনের পর ম্যালিশাস হয়ে যায়। এটি বেস অ্যাপে শূন্য ম্যালিশাস কোড থাকা নিশ্চিত করে করা হয়। এর মানে "ক্যারিয়ার অ্যাপ"টি Google Play স্ক্রিনিং পাস করে যাবে ম্যালওয়্যার সনাক্তকরণ ছাড়া।
শুধু একটি ডিভাইসে די lâu ইনস্টল থাকার পর এটি Firebase-এর মাধ্যমে নির্দেশনা পাবে। এই নির্দেশনাগুলো অ্যাপকে সেটা ম্যালিশাস কোড দেয় যা ম্যালওয়্যার অপারেট করার জন্য প্রয়োজন। এতে FalseGuide-এর মতো বটনেট Google Play-এ স्ठাপন হতে পারে স্ট্রিক্ট অ্যান্টি-ম্যালওয়্যার ডিটেকশনের নিচে থেকে স্লাইড করে।
আগামী পথ
গুগলের নাকের নিচে একটি বটনেট স্ট্যাবলিশ হওয়ার পরwehr, ব্যবহারকারীরা কী করবেন এই অ্যাটাক থেকে বাঁচতে?
প্রথমে, আপনি যদি মনে করেন আপনার ফোন FalseGuide-র আঘাতে পড়েছে, তবে নিশ্চিত করুন আপনি একটি বিশ্বস্ত অ্যান্টিভাইরাস সলিউশন অ্যান্ড্রয়েডের জন্য ডাউনলোড ও রান করেছেন। আপনি যদি নিশ্চিত ন হন কী সেফ এবং কী নয়, আমরা আপনার জন্য রিকমেন্ডেড অ্যান্টিভাইরাস অ্যাপের একটি তালিকা তৈরি করেছি।
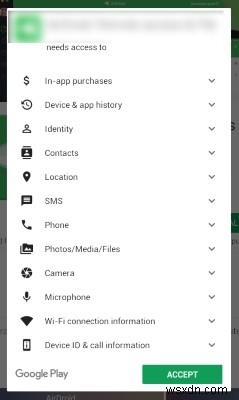
আপনি সংক্রামিত হয়েছেন কিনা তার নির্বিশেষে, এই কাহিনী আমাদের সতর্ক থাকা স্মরণ করায় আপনার অ্যান্ড্রয়েড ডিভাইসের সাথে। Google Play অ্যাপ ডাউনলোড করার সুরক্ষিত জায়গা হলেও, এটি নিশ্চিতভাবেই পারফেক্ট নয়! সবসময় "Device Permissions" পপ-আপ পড়ুন এবং নিশ্চিত করুন অ্যাপটি সেখানে যাচ্ছে না যেটা যেতে উচিত নয়। যদি একটি সিম্পল অ্যাপ আপনার ফোনের জীবনদান এলাকাগুলোর পারমিশন চায়, তবে এটি ইনস্টল করবেন না।
পথভ্রষ্ট ব্যবহারকারীরা
২ মিলियनও বেশি ডিভাইস সংক্রামিত হওয়ার সাথে, FalseGuide একটি সতর্কতামূলক কাহিনী যে কীভাবে অফিসিয়াল অ্যাপ স্টোরে থাকা মাত্রেই অ্যাপগুলো ১০০% সুরক্ষিত মনে করা উচিত নয়। এখন আপনি জানেন FalseGuide কীভাবে কাজ করে, কীভাবে ছড়িয়ে পড়েছিল, এবং ভবিষ্যতে একই ধরনের অ্যাটাক থেকে কীভাবে বাঁচবেন।
আপনি কি অফিসিয়াল অ্যাপ স্টোর থেকে কোনো অ্যাপের 의해 সংক্রামিত হয়েছিলেন? কমেন্টে আপনার কাহিনী শেয়ার করুন!
