

একটি সস্তা স্মার্টফোনের আকর্ষণ প্রতিরোধ করা কঠিন, বিশেষ করে যেহেতু এখন এগুলো আরও ব্যয়বহুল মডেলের কাছাকাছি ক্ষমতাশালী। এই কারণেই anonim চাইনিজ ম্যানুফ্যাকচারার যেমন হুয়াওয়ে এবং শাওমি দ্রুত আরও প্রতিষ্ঠিত, প্রিমিয়াম ম্যানুফ্যাকচারার যেমন স্যামসাং, সোনি, এবং এমনকি অ্যাপলকে পিছিয়ে দিচ্ছে।
কিন্তু, সব কিছুর মত, আপনি যা দেন তাই পান। অনেক বাজেট চাইনিজ হ্যান্ডসেটে সম্প্রতি আবিষ্কৃত একটি ঝুঁকি, যা আক্রমণকারীকে রুট অ্যাক্সেস দিতে পারে, সেই নিয়মকে প্রমাণ করে। এখানে আপনার যা জানা দরকার।
আক্রমণটি বুঝুন
অনেক ফোন SoCs (System on Chip) চলে যা তাইওয়ান-ভিত্তিক MediaTek তৈরি করে, যারা বিশ্বের সবচেয়ে বড় সেমিকন্ডাক্টর ম্যানুফ্যাকচারারের একটি। ২০১৩ সালে, তারা ফিনোমেনাল ২২০ মিলিয়ন স্মার্টফোন চিপ উৎপাদন করেছিল। তাদের সবচেয়ে বড় সেলারগুলোর একটি হলো MT6582, যা অনেক লো-এন্ড স্মার্টফোনে ব্যবহৃত হয়, যেগুলোর অনেক চাইনিজ ম্যানুফ্যাকচারার যেমন লেনোভো এবং হুয়াওয়ে তৈরি করে।
MT6582 একটি ডিবাগ সেটিং.enabled 상태로 আসে, যা ম্যানুফ্যাকচারারের অনুযায়ী, চাইনে "টেলিকমিউনিকেশন ইন্টারঅপারেবিলিটি" टेस्ट করার জন্য ব্যবহার করা হত।
এটি MediaTek-কে চিপ ডিজাইন করতে এবং নিশ্চিত করতে দরকার ছিল যে এটি সঠিকভাবে কাজ করছে, কিন্তু একটি কনসিউমার ডিভাইসে এটিকে অন করে রাখা উপভোক্তাদের জন্য একটি অবিশ্বাস্য নিরাপত্তা ঝুঁকি সৃষ্টি করে। কেন? কারণ এটি একটি আক্রমণকারী, বা একটি ম্যালিশিয়াস সফটওয়্যারকে, ফোনের রুট অ্যাক্সেস পেতে দেয়।
এটি থেকে, তারা গুরুত্বপূর্ণ সিস্টেম ফাইল এবং সেটিংস মডিফাই এবং ডিলিট করতে পারবে, ইউজারকে জাসوسی করতে পারবে, এবং ইউজারের সম্মতি ছাড়াই আরও ম্যালওয়্যার ইনস্টল করতে পারবে। আক্রমণকারী চাইলে ফোনটিকে ব্রিকও করতে পারবে, এটিকে স্থায়ীভাবে অনুপযোগী করে দেবে।
The Register অনুযায়ী, এই ঝুঁকিটি শুধু Android 4.4 KitKat রান করা ফোনগুলোতে এক্সিকিউট করা যায়।
এই ঝুঁকির আবিষ্কার একটি সাদৃশ্য ফ্লোর অনুসরণ করেছে যা Linux Kernel 3.8-র OS keychain-এ পাওয়া গেলো, যা জানুয়ারিতে গবেষকরা প্রকাশ করেছিলেন। এক্সপ্লয়েট করলে, এই ঝুঁকিটি একটি আক্রমণকারীকে মেশিনের রুট অ্যাক্সেস দিত।
এই ঝুঁকিটি লিনাক্সের প্রায় সব ডিস্ট্রিবিউশন এবং অ্যান্ড্রয়েড ফোনের একটি বড় অংশকে প্রভাবিত করেছিল। خوشকিসমتی से, একটি ফিক্স দ্রুত ইস্যু করা হয়েছিল।
আপনার পিচফর্ক নিচে নামান
যদিও লেনোভো এবং হুয়াওয়ের মতো কোম্পানির ফোনগুলো বিশেষভাবে প্রভাবিত, আপনাকে তাদের দোষ দিতে হবে না। যদিও এটি আকর্ষণীয় মনে হতে পারে, যেহেতু এই ম্যানুফ্যাকচারারদের কিছু নিরাপত্তা-সম্পর্কিত অযথা ইতিহাস আছে।
লেনোভো বিশেষভাবে দোষী। ২০১৪ সালে, তারা তাদের সব ব্যবহারকারীর জন্য SSL ভাঙল SuperFish দিয়ে। তারপর তাদের ল্যাপটপগুলোকে অনরিমুভেবল, BIOS-ভিত্তিক ম্যালওয়্যার দিয়ে ভার করাল। তারপর তাদের হাই-এন্ড ThinkPad এবং ThinkCenter ডেস্কটপে একটি ক্রিপি, বিগ ব্রাদার-এসক এনালিটিক্স প্রোগ্রাম ইনস্টল করল।
কিন্তু এখানে, তাদের হাত সাফ। একবার জন্য। দোষ পুরোপুরি MediaTek-এর দরবারে, যারা এই সেটিং অন করে চিপগুলো ম্যানুফ্যাকচারারদের কাছে শিপ করল।
কি আমি প্রভাবিত?
এটি উল্লেখ করা উচিত যে এই ঝুঁকির আটকে পৌঁছানো 앞서কথিত লিনাক্স ঝুঁকির মত ব্যাপক হবে না। ঝুঁকিটি শুধু সেই চিপসেটের ফোনগুলোর ওপর পাওয়া যায় যা ২০১৫ এবং ২০১৬-এ রিলিজ হওয়া কোনো ফোনে শিপ করা হয়নি।
এটিও শুধু Android-এর একটি খুব নির্দিষ্ট ভার্সনে এক্সিকিউট করা যায়, যা প্রায় এক-তৃতীয়াংশ অ্যান্ড্রয়েড ফোনে চলছে, কিন্তু সবজায়গায় পাওয়া যায় না।
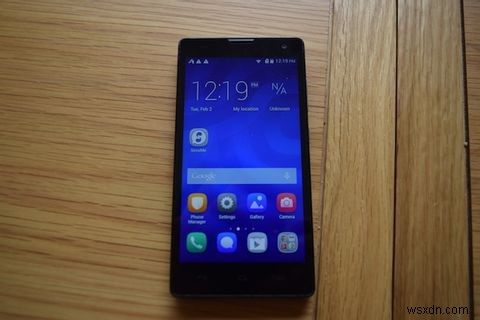
তবুও, সম্ভবত আপনার ফোন ভালনারেবল কিনা সেটি চেক করা একটি ভালো ধারণা। ঘটনাক্রমে, আমার একটি বাজেট চাইনিজ ফোন আছে — একটি হুয়াওয়ে Honor 3C, যা আমার মেইন ডিভাইস ছিল আগস্ট পর্যন্ত উইন্ডোজ ফোন-এ স্যুইচ করার আগে।
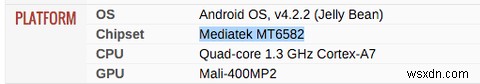
প্রথমে, আমি ডিভাইসটি GSMArena-এ খুঁজে বের করলাম। এটি মূলত ফোনের Encyclopedia Britannica। যদি একটি বড় ম্যানুফ্যাকচারার এটি রিলিজ করে, এই ওয়েবসাইত对此 সংपूर्ण পরিসংখ্যান প্রদান করে। চিপসেট সম্পর্কে তথ্য Platform-এর নিচে পাওয়া যায়। নিশ্চিতভাবেই, আমার হুয়াওয়ে ফোনে এটি আছে।
তারপর আমাকে দেখতে হবে আমি আক্রান্ত অ্যান্ড্রয়েড ভার্সনটি চালাচ্ছি কিনা। আমি Settings খুললাম, এবং তারপর About Phone ট্যাপ করলাম। আপনার ফোনের জন্য এটি কিছুটা ভিন্ন হতে পারে। ম্যানুফ্যাকচারাররা সেটিংস মেনু কাস্টমাইজ করার জন্য পরিচিত।
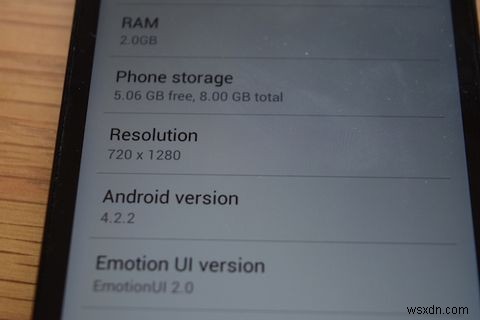
শুক্রiện, আমার ফোন Android 4.2 Jelly Bean চলে, যা পুরনো হলেও, এই ঝুঁকির দ্বারা আক্রান্ত নয়।
আপনি যদি প্রভাবিত হন
যদিও আমি ভাগ্যবান ছিলাম, নিরাপদে ধরে নেওয়া যাক মিলিয়ন মিলিয়ন ফোন इससे প্রভাবিত হবে। আপনি যদি হন, তবে একটি নতুন ফোন কেনা বুদ্ধিমানের কাজ।
Motorola Moto G একটি দুর্দান্ত বাজেট ফোন, একটি বিশ্বস্ত ম্যানুফ্যাকচারার দ্বারা তৈরি। আপনি এটিকে Amazon-এ মাত্র $১১০-এ পেতে পারেন। অতিরিক্ত সুবিধা হিসেবে, সফ্টওয়্যার আপডেট ইস্যু করার ক্ষেত্রে Motorola খুব দ্রুত, যা হুয়াওয়ে নিশ্চিতভাবেই নয়।
 Motorola Moto G (2nd generation) Unlocked Cellphone, 8GB, Black BUY NOW ON AMAZON
আপনি যদি আপগ্রেড করতে পারেন না, তবে কিছু সাধারণ নিরাপত্তা সতর্কতা মেনে চলুন। প্রথমে, ডিসরেপutable সোর্স থেকে সফটওয়্যার ডাউনলোড এড়িয়ে চলুন। পাইরেটেড অ্যাপ এবং "warez" মালের মতো এড়িয়ে চলুন। গুগল প্লে স্টোরে থাকুন।
সম্ভবত প্রভাবিত ব্যবহারকারীদের অনেক চাইনায় থাকবেন, যেখানে গুগল প্লে স্টোর উপলব্ধ নয়। চাইনিজ কনসিউমারদের অন্যান্য বিকল্প অ্যাপ স্টোর ব্যবহার করতে হয়, যেগুলো ম্যালওয়্যার ফিল্টার করার বিষয়ে গুগল যেন সতর্ক নয়। সেই কনসিউমারদের অতিরিক্ত সতর্ক থাকার পরামর্শ দেওয়া হচ্ছে।
সংক্ষেপে: ভয় পান, কিন্তু ভয় করবেন না
এই ঝুঁকিটি ভয়াবহ। এটি ভয়াবহ কারণ এটি একটি নির্দিষ্ট হার্ডওয়্যার কনফিগারেশন থেকে উদ্ভূত। এটি ভয়াবহ কারণ কোনো ধাপ নেই যা একজন কনসিউমার নিরাপদ থাকতে নিতে পারে।
কিন্তু এর ভুলে যাওয়া উচিত নয় যে অধিকাংশ কনসিউমার প্রভাবিত হবে না। এটি সীমিত সংখ্যক ডিভাইসকে প্রভাবিত করে, যা ২০১৩ এবং ২০১৪ এর আশেপাশে কয়েকটি ম্যানুফ্যাকচারার দ্বারা রিলিজ করা হয়েছিল। অধিকাংশ মানুষ ভালো থাকা উচিত।
আপনি কি প্রভাবিত हुए? যদি হন, তবে কি নতুন ফোন কিনবেন? অথবা আপনি সেটা নিয়ে একদম চিন্তিত নন? নিচে কমেন্টে আমাকে জানান।
