

এখন সফটওয়্যার ডেভেলপমেন্ট বিশ্বের সবাই অনম্যানেজড ওপেন সোর্স প্রোগ্রাম এবং টুলসে ব্যাপক সিকিউরিটি ঝুঁকি আছে সেটি জানেন। তবুও অনেক কোম্পানি এগুলোর উপেক্ষা করে, হ্যাকারদের সহজ সুযোগ দেয়। তাই, সুরক্ষিত থাকতে এবং হ্যাকারদের এক ধাপ আগে থাকতে আমাদের জানতে হবে কীভাবে সিস্টেমে সিকিউরিটি ভালনারেবিলিটি শনাক্ত করতে হয় এবং সুরক্ষিত থাকার পদক্ষেপ।
সিকিউরিটি ভালনারেবিলিটি শনাক্ত করতে কোম্পানিগুলোকে সিকিউরিটি টেস্টিং ব্যবহার করতে হবে যা সফটওয়্যার টেস্টিং একটি ভেরিয়েন্ট। কারণ এটি সিস্টেম, নেটওয়ার্ক এবং অ্যাপ্লিকেশন ডেভেলপমেন্টে সিকিউরিটি ফ্লো শনাক্ত করতে গুরুত্বপূর্ণ ভূমিকা পালন করে।
এখানে, আমরা আপনাকে সবকিছু ব্যাখ্যা করব সিকিউরিটি টেস্টিং কী, এর গুরুত্ব, সিকিউরিটি টেস্টিংয়ের প্রকার, সিকিউরিটি ভালনারেবিলিটির কারণ, হুমকির শ্রেণি এবং কীভাবে আমরা সফটওয়্যার দুর্বলতা প্যাচ আপ করতে পারি যা আমাদের সিস্টেমের জন্য হুমকি।
সিকিউরিটি টেস্টিং কী?
সিকিউরিটি টেস্টিং হলো একটি প্রক্রিয়া যা সিকিউরিটি ফ্লো শনাক্ত করতে এবং ডেটা সুরক্ষার উপায় প্রস্তাব করতে ডিজাইন করা হয়েছে এই দুর্বলতাগুলোর মাধ্যমে শোষিত হতে থেকে।
সিকিউরিটি টেস্টিং-এর গুরুত্ব?
বর্তমান পরিস্থিতিতে, সিকিউরিটি টেস্টিং সফটওয়্যার বা অ্যাপ্লিকেশন সিকিউরিটি ভালনারেবিলিটি প্রদর্শন ও সমাধান করার একটি নিশ্চিত উপায় যা নিচের পরিস্থিতিগুলো এড়াতে সাহায্য করবে:
- কাস্টমার আস্থার ক্ষতি।
- নেটওয়ার্ক, সিস্টেম, এবং ওয়েবসাইট ডাউনটাইম যা সময় ও অর্থের ক্ষতি আনে।
- সিস্টেম, নেটওয়ার্ক আক্রমণের বিরুদ্ধে সুরক্ষিত করার জন্য লাগান katon।
- স্লপি সিকিউরিটি মেজারসের কারণে কোম্পানির যেন বৈধানিক জটিলতায় পড়তে হয়।
এখন আমরা জানি সিকিউরিটি টেস্টিং কী, কেন এটি গুরুত্বপূর্ণ। চলে যাই সিকিউরিটি টেস্টিংয়ের প্রকার এবং কীভাবে সেগুলো সুরক্ষিত থাকতে সাহায্য করতে পারে জানতে।
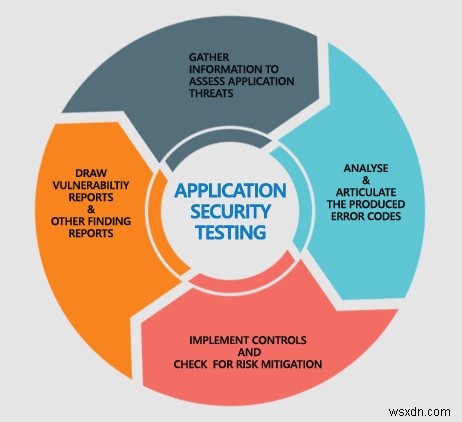
সিকিউরিটি টেস্টিংয়ের প্রকার
অ্যাপ্লিকেশন, নেটওয়ার্ক, এবং সিস্টেম ভালনারেবিলিটি শনাক্ত করতে নিচের সাতটি প্রধান সিকিউরিটি টেস্টিং মেথড ব্যবহার করা যায়:
দ্রষ্টব্য: এই মেথডগুলো ম্যানুয়ালি ব্যবহার করা যায় সিকিউরিটি ভালনারেবিলিটি শনাক্ত করতে যা ক্রিটিক্যাল ডেটার জন্য রিস্ক হতে পারে।
Vulnerability scanning: একটি অটোমেটেড কম্পিউটার প্রোগ্রাম যা স্ক্যান করে এবং সিকিউরিটি লুপহোল শনাক্ত করে যা একটি নেটওয়ার্কে সিস্টেমের জন্য হুমকি হতে পারে।
Security scanning: এটি একটি অটোমেটেড বা ম্যানুয়াল মেথড সিস্টেম এবং নেটওয়ার্ক ভালনারেবিলিটি শনাক্ত করতে। এই প্রোগ্রাম একটি ওয়েব অ্যাপ্লিকেশনের সাথে কমিউনিকেশন করে পটেনশিয়াল সিকিউরিটি ভালনারেবিলিটি ডিটেক্ট করতে নেটওয়ার্ক, ওয়েব অ্যাপ্লিকেশন, এবং অপারেটিং সিস্টেমে।
Security Auditing: একটি পদ্ধতিগত পদ্ধতি কোম্পানির সিকিউরিটি মূল্যায়ন করতে যাতে ফ্লোগুলো জানা যায় যা কোম্পানির ক্রিটিক্যাল ইনফরমেশনের জন্য রিস্ক হতে পারে।
Ethical hacking: কোম্পানি বা সিকিউরিটি পারসনের দ্বারা বৈধভাবে হ্যাকিং করা যাতে নেটওয়ার্ক বা কম্পিউটারে পটেনশিয়াল হুমকি খুঁজে বের করা যায়। এইথিক্যাল হ্যাকার সিস্টেম সিকিউরিটি বাইপাস করে ভালনারেবিলিটি ডিটেক্ট করে যা ব্যাড গায়রা এক্সপ্লয়েট করে সিস্টেমে প্রবেশ করতে পারে।
Penetration testing: সিকিউরিটি টেস্টিং যা সিস্টেম দুর্বলতা দেখাতে সাহায্য করে।
Posture Assessment: যখন এইথিক্যাল হ্যাকিং, সিকিউরিটি স্ক্যানিং, এবং রিস্ক অसेসমেন্ট একসাথে জড়িত থাকে কোম্পানির সামগ্রিক সিকিউরিটি চেক করতে।
Risk Assessment: এটি একটি প্রক্রিয়া যা উপলব্ধি করা সিকিউরিটি ভালনারেবিলিটিতে জড়িত রিস্ক মূল্যায়ন ও সিদ্ধান্ত নেওয়া। সংস্থাগুলো আলোচনা, ইন্টারভিউ, এবং অ্যানালাইসিস ব্যবহার করে রিস্ক বের করে।
শুধু সিকিউরিটি টেস্টিংয়ের প্রকার এবং সিকিউরিটি টেস্টিং কী জানলে আমরা ঘুসপ্যাঁঠীদের শ্রেণি, হুমকি, এবং সিকিউরিটি টেস্টিং-এ জড়িত টেকনিক বুঝতে পারব না।
এসব বুঝতে আমাদের আরও পড়তে হবে।
ঘুসপ্যাঁঠীদের তিনটি শ্রেণি:
ব্যাড গায়রা সাধারণত তিনটি শ্রেণিতে বিভক্ত করা হয় যা নিচে ব্যাখ্যা করা হলো:
- Masker: একজন যিনি সিস্টেম অ্যাক্সেস করার জন্য অনুমোদিত নন। অ্যাক্সেস পেতে ব্যক্তিটি অথেন্টিকেটেড ইউজার যেনা হয়ে থাকায় অভিনয় করে এবং অ্যাক্সেস পায়।
- Deceiver: একজন যিনি সিস্টেম অ্যাক্সেস করার লিগ্যাল অনুমতি পেয়েছেন, কিন্তু সে সেটি মিসইউজ করে ক্রিটিক্যাল ডেটা অ্যাক্সেস করতে।
- Secret user: একজন যিনি সিকিউরিটি বাইপাস করে সিস্টেমের কন্ট্রোল পান।
হুমকির শ্রেণিসমূহ
ঘুসপ্যাঁঠীদের শ্রেণির পাশাপাশি, আমাদের বিভিন্ন হুমকির শ্রেণি রয়েছে যা সিকিউরিটি দুর্বলতার সুবিধা নেওয়ার জন্য ব্যবহার করা হয়।
Cross-Site Scripting (XSS): এটি একটি সিকিউরিটি ফ্লো যা ওয়েব অ্যাপ্লিকেশনে পাওয়া যায়, এটি সাইবার অপরাধীদের ক্লায়েন্ট-সাইড স্ক্রিপ্ট ওয়েব পেজে ইনজেক্ট করতে দেয় যাতে তাদের ম্যালিশিয়াস URL-এ ক্লিক করানো যায়। একবার এক্সিকিউট হলে এই কোড আপনার সকল ব্যক্তিগত ডেটা চুরি করতে পারে এবং ব্যবহারকারীর পক্ষ থেকে ক্রিয়া সম্পাদন করতে পারে।
Unauthorized Data Access: এসকিউএল ইনজেকশনের পাশাপাশি, অনুমতিহীন ডেটা অ্যাক্সেসও সবচেয়ে সাধারণ আক্রমণের ধরন। এই আক্রমণ সম্পাদন করতে, হ্যাকার ডেটাতে অনুমতিহীন অ্যাক্সেস পায় যাতে সেটি সার্ভারের মাধ্যমে অ্যাক্সেস করা যায়। এতে অন্তর্ভুক্ত: ডেটা ফেচিং অপারেশন vía ডেটা অ্যাক্সেস, ক্লায়েন্ট অথেন্টিকেশন ইনফরমেশনে غیرقانونিক অ্যাক্সেস এবং অন্যদের কার্যকলামে নজর রেখে ডেটাতে অনুমতিহীন অ্যাক্সেস।
Identity Tricking: এটি হ্যাকার দ্বারা ব্যবহৃত একটি মেথড নেটওয়ার্কে আক্রমণ করার জন্য কারণ তার কাছে লেজিটিমেট ইউজারের ক্রেডেনশিয়ালের অ্যাক্সেস থাকে।
SQL Injection: বর্তমান পরিস্থিতিতে এটি আক্রমণকারীদের দ্বারা সার্ভার ডেটাবেস থেকে ক্রিটিক্যাল ইনফরমেশন পাওয়ার সবচেয়ে সাধারণ টেকনিক। এই আক্রমণে, হ্যাকার সিস্টেম দুর্বলতার সুবিধা নিয়ে সফটওয়্যার, ওয়েব অ্যাপ্লিকেশন এবং আরও অনেক জায়গায় ম্যালিশিয়াস কোড ইনজেক্ট করে।
Data Manipulation: নাম অনুযায়ী এটি প্রক্রিয়া যেখানে হ্যাকার সাইটে প্রকাশিত ডেটার সুবিধা নিয়ে ওয়েবসাইট মালিকের ইনফরমেশন অ্যাক্সেস করে এবং সেটিকে কিছু ofensiva-এ পরিবর্তন করে।
Privilege Advancement: এটি আক্রমণের একটি শ্রেণি যেখানে ব্যাড গায়রা একটি অ্যাকাউন্ট তৈরি করে 엘িভেটেড লেভেলের প্রিভিলেজ পেতে যা কারো জন্য গ্রান্ট করা উচিত নয়। যদি সফল হয়, হ্যাকার রুট ফাইল অ্যাক্সেস করতে পারে যা তাকে ম্যালিশিয়াস কোড চালাতে দেয় যা পুরো সিস্টেমকে ক্ষতি পৌঁছে দিতে পারে।
URL Manipulation: হ্যাকাররা কনফিডেনশিয়াল ইনফরমেশন অ্যাক্সেস করতে URL ম্যানিপুলেশন ব্যবহার করে অন্য একটি হুমকির শ্রেণি। এটি ঘটে যখন অ্যাপ্লিকেশন HTTP ব্যবহার করে HTTPS-এর পরিবর্তে সার্ভার এবং ক্লায়েন্টের মধ্যে ইনফরমেশন ট্রান্সফার করতে। যেহেতু ইনফরমেশন কোয়েরি স্ট্রিং আকারে ট্রান্সফার হয়, প্যারামিটারগুলো পরিবর্তন করা যায় আক্রমণ সফল করতে।
Denial of Service: এটি সাইট বা সার্ভার ডাউন করার একটি চেষ্টা যাতে সেটি ব্যবহারকারীদের জন্য অনুপলব্ধ হয় এবং তারা সাইটে আস্থা হারায়। সাধারণত বটনেট ব্যবহার করা হয় এই আক্রমণ সফল করতে।
সিকিউরিটি টেস্টিং টেকনিক
নিচে তালিকাভুক্ত সিকিউরিটি সেটিংস একটি সংস্থাকে উপরের হুমকিগুলো মোকাবিলা করতে সাহায্য করতে পারে। এর জন্য যা দরকার হলো HTTP প্রোটোকল, SQL ইনজেকশন এবং XSS-এ ভালো জ্ঞান। আপনার যদি এসব জ্ঞান থাকে, তবে আপনি সহজে নিচের টেকনিকগুলো ব্যবহার করতে পারেন সিকিউরিটি ভালনারেবিলিটি প্যাচ আপ করতে এবং সিস্টেমে সুরক্ষিত থাকতে।
Cross Site Scripting (XSS): যেভাবে ব্যাখ্যা করা হলো, ক্রস সাইট স্ক্রিপ্টিং হ্যাকাররা অ্যাক্সেস পাওয়ার জন্য ব্যবহার করে একটি মেথড, তাই সুরক্ষিত থাকতে টেস্টারদের ওয়েব অ্যাপ্লিকেশন XSS-এ চেক করতে হবে। এর মানে তারা নিশ্চিত করবেন অ্যাপ্লিকেশন যেকোনো স্ক্রিপ্ট 그대로 এক্সেপ্ট করে না কারণ এটি সবচেয়ে বড় হুমকি এবং সিস্টেমকে রিস্কে দিতে পারে।
আক্রমণকারীরা সহজে ক্রস সাইট স্ক্রিপ্টিং ব্যবহার করে ম্যালিশিয়াস কোড এক্সিকিউট করতে পারে এবং ডেটা চুরি করতে পারে। ক্রস সাইট স্ক্রিপ্টিং-এ টেস্ট করার টেকনিকগুলো নিচে দেওয়া হলো:
Cross Site Scripting Testing করা যেতে পারে:
- Less-Than Sign
- Greater-Than Sign
- Apostrophe
Password Cracking: সিস্টেম টেস্টিং-এর সবচেয়ে ভিত্তিগত অংশ হলো পাসওয়ার্ড ক্র্যাকিং, গোপনীয় ইনফরমেশন অ্যাক্সেস করতে হ্যাকাররা পাসওয়ার্ড ক্র্যাকিং টুল ব্যবহার করে বা অনলাইনে উপলব্ধ সাধারণ পাসওয়ার্ড, ইউজারনেম ব্যবহার করে। তাই, টেস্টারদের নিশ্চিত করতে হবে ওয়েব অ্যাপ্লিকেশন কমপ্লেক্স পাসওয়ার্ড ব্যবহার করে এবং কুকিজ এনক্রিপশন ছাড়া সংরক্ষিত থাকে না।
এছাড়া টেস্টারদের নিচের সাতটি সিকিউরিটি টেস্টিং বৈশিষ্ট্য এবং সিকিউরিটি টেস্টিং মেথডোলজি মনে রাখতে হবে:
- Integrity
- Authentication
- Availability
- Authorization
- Confidentiality
- Resilience
- Non-repudiation
সিকিউরিটি টেস্টিং-এ মেথডোলজি:
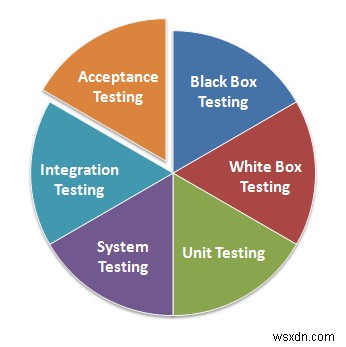
- White Box- টেস্টারদের সকল ইনফরমেশন অ্যাক্সেস থাকে।
- Black Box- টেস্টারকে যেকোনো ইনফরমেশন দেওয়া হয় না, তারা রিয়েল ওয়ার্ল্ড সিনেরিওতে সিস্টেম টেস্ট করতে হবে।
- Grey Box- নাম অনুযায়ী কিছু ইনফরমেশন টেস্টারকে দেওয়া হয় এবং বাকি তারা নিজেরা জানতে হবে।
এই মেথডগুলো ব্যবহার করে সংস্থা তাদের সিস্টেমে শনাক্ত সিকিউরিটি ভালনারেবিলিটি প্যাচ করতে পারে। এছাড়া, সবচেয়ে সাধারণ জিনিস যা স্মরণ রাখতে হবে হলো নভিস কোড ব্যবহার করা এড়াতে যারা নবীন কারণ তাদের সিকিউরিটি দুর্বলতা থাকে যা কঠোর টেস্টিং না होने পর্যন্ত সহজে প্যাচ বা শনাক্ত করা যায় না।
আমরা আশা করি আপনি আর্টিকেলটি তথ্যবহুল পেয়েছেন এবং এটি আপনার সিস্টেমে সিকিউরিটি লুপহোল ফিক্স করতে সাহায্য করবে।
