

এনক্রিপশন ডিজিটাল ডিভাইস ব্যবহারকারী যেকোনো কাউকে জন্য একটি বরদান। ইন্টারনেট এনক্রিপশন ছাড়া একটি বিপদজনক জায়গা হত, ওয়ায়-ফাই এক্সেস পয়েন্ট এবং পাসওয়ার্ড-প্রটেক্টেড ডিভাইস যেমন আইফোনও।
তবে, আইফোন আর সিকিউরিটির দুর্গ নয় যা একদিন ছিল। US লอ এনফোর্সমেন্ট ഏজেন্সিগুলো একটি সস্তা টুল ব্যবহার করছে আইফোন এনক্রিপশন বাইপাস করতে, যা গোপনীয়তা dráষ্টিকভাবে হ্রাস করছে এবং সিকিউরিটি ক্ষতি করছে।
নতুন GrayKey টুলের একটি গভীর দৃষ্টি, এটি কী করে, কেন এটি বিপজ্জনক, এবং অ্যাপল কেন এটিকে लेकर চিন্তিত।
অ্যাপল vs FBI
GrayKey যাচাই করার আগে, আইফোন এনক্রিপশন এবং এটিকে ভাঙার প্রচেষ্টার কিছু প্রেক্ষাপট।
San Bernardino আইফোনটি মনে করুন? একটি টেররিস্ট আক্রমণের পর San Bernardino-এ, FBI অ্যাপলকে কোর্টে ঘसीলো। FBI চাইত আপল একটি এনক্রিপশন ব্যাকডোর তৈরি করে যা তাদের মরহুম টেররিস্টদের একটি আইফোন সিকিউরিটি বাইপাস করতে দেবে। স্বাভাবিকভাবেই, অ্যাপল অস্বীকার করল, সঠিকভাবে দাবি করল যে একবার ব্যাকডোর তৈরি হলে, সেটি কখনো বন্ধ হবে না।
ইসরাইলে ভিত্তিক সিকিউরিটি ফার্ম Cellebrite, একটি পূর্বে অজানা দুর্বলতা ব্যবহার করে অ্যাপল সিকিউরিটি মেকানিজমের মাধ্যমে পথ খুঁজে পেল। এবং ফোনে কোনো উল্লেখযোগ্য কিছু ছিল না। এছাড়া লক্ষ্য করুন যে, সময়ে Cellebrite সার্ভিসের খরচ ছিল প্রতি ডিভাইস ৫,০০০ ডলার এবং ফোনটি তাদের সিকিউর ফেসিলিটিতে পাঠাতে হত।
২০১৭ সালে ফ্ল্যাশ ফরওয়ার্ড। Grayshift নামে একটি কোম্পানি বাজারে আসে তাদের নতুন প্রোডাক্ট: GrayKey-র সাথে। GrayKey-এর উদ্দেশ্য অস্পষ্ট ছিল যতক্ষণ না Thomas Fox-Brewster Forbes Exclusive-এ ডিভাইসটি প্রকাশ করলেন, একাধিক ছবি এবং GrayKey আইফোন আনলকার যা কী করে সেটির একটি ওভারভিউ সহ।
GrayKey আইফোন আনলকার
GrayKey আইফোন আনলকার সম্পর্কে যা জানা যাচ্ছে সেটি নিচে দেওয়া হলো।
GrayKey ডিভাইসটি একটি ছোট, স্লেটি রঙের বক্স যার গভীরতা চার ইঞ্চি এবং উচ্চতা দুই ইঞ্চি। বক্সের সামনե দুটি লাইটনিং ক্যাবল আউট করা থাকে দুটি আইফোন একসাথে কানেক্ট করার জন্য।
একটি আইফোন GrayKey ডিভাইসের সাথে প্রায় দুই মিনিট কানেক্টেড থাকে, এরপর সেগুলো ডিসকানেক্ট হয় কিন্তু এখনও ক্র্যাক হয়নি। আসল ক্র্যাকিং প্রক্রিয়ার সময় পাসওয়ার্ডের শক্তির ওপর নির্ভর করে ভিন্ন হয়।
একটি সহজ পাসকোড প্রায় দুই ঘণ্টা নেয় brute-force-এ ক্র্যাক করতে, যখন কঠিন পাসকোড (ছয় অঙ্ক) তিন দিন বা তারও বেশি নিতে পারে। GrayKey ডকুমেন্টেশন, যা Malwarebytes-ও দেখেছে, লম্বা কম্বিনেশনের জন্য ক্র্যাকিং টাইমের কথা বলে না।
যখন ক্র্যাকটি ডিভাইস পাসকোড খুঁজে পায়, ফোন একটি ব্ল্যাক স্ক্রিন দেখাবে কোডটি অন্যান্য ডিভাইস ইনফরমেশনের সাথে। (শক্তিশালী ও মনে রাখার যোগ্য পাসওয়ার্ড তৈরি করার টিপস।)
GrayKey পুরো আইফোন ডাউনলোড করে
আনলকার ডিভাইস পাসকোড দেখায়, কিন্তু এটিও পুরো আইফোন ফাইল সিস্টেম GrayKey ডিভাইসে ডাউনলোড করে। GrayKey তারপর একটি ওয়েব-ভিত্তিক ইন্টারফেসের সাথে কানেক্ট করে যেখানে এটা অ্যানালাইসিসের জন্য উপলব্ধ থাকে।
নিচের ছবিটি একটি ক্র্যাক করা আইফোন X-র ফলাফল দেখাচ্ছে। লক্ষ্য করুন "Found passcode," খুব সাম্প্রতিক "Software Version," এবং "iTunes Backup" ও "Full Filesystem" ডাউনলোডের জন্য উপলব্ধ (তাদের SHA256 হ্যাশসহ)।
GrayKey খুব টাকা খরচ করে
GrayKey আইফোন আনলকারের দুটি ভিন্ন ভার্সন রয়েছে।
প্রথম মডেলের দাম ১৫,০০০ ডলার এবং কাজ করার জন্য ইন্টারনেট কানেক্টিভিটি প্রয়োজন। সেটিতে, ডিভাইসটি এর ইনিশিয়াল সেটআপ নেটওয়ার্কে জিওফেন্সড থাকে GrayKey সহজে ট্রান্সফার করা যাবে না তা নিশ্চিত করার জন্য। অন্য রিপোর্ট দাবি করে পারসিস্টেন্ট ইন্টারনেট কানেকশন মডেলটিও শুধু ৩০০ আনলক অনুমতি দেয়, যাতে প্রতি আইফোনে ৫০ ডলার খরচ হয়।
দ্বিতীয় মডেলের দাম ৩০,০০০ ডলার এবং অফলাইন কাজ করে, GrayKey ডিভাইসের ব্যবহার সংখ্যার কোনো явন লিমিট নেই। ডিভাইসটি সম্ভবত কাজ করবে যতক্ষণ না অ্যাপল দুর্বলতা শনাক্ত করে এবং সেটি প্যাচ করে।
কোন লอ এনফোর্সমেন্ট এজেন্সির কাছে GrayKey আছে?
এই بےশক বিশাল টাকার পরিমাণ, লো এনফোর্সমেন্ট এজেন্সির বাজেট সহজেই (বা চমৎকারভাবেই, এজেন্সির ওপর নির্ভর করে) একটি টুলের জন্য বেড়াবে যেটি ইনফরমেশনের একটি সম্পূর্ণ নতুন রাস্তা তৈরি করছে। বিশেষ করে একটি যা আগে অনেক এজেন্সির জন্য অপ্রাপ্য ছিল, কমপক্ষে এত সহজে।
Motherboard-এর চলমান তদন্তে পাওয়া গেলো বিভিন্ন ধরণের এজেন্সি ইতিমধ্যে GrayKey কেনেছে:
- লোকাল পুলিশ: Miami-Dade County Police ইঙ্গিত দিয়েছে যে তারা একটি GrayKey ডিভাইস কিনতে পারে।
- রিজনাল পুলিশ: Maryland State Police এবং Indiana State Police GrayKey ডিভাইসের জন্য প্রিকিউরমেন্ট ফর্ম ইস্যু করেছে।
- সিটি পুলিশ: ডকুমেন্টগুলো ইঙ্গিত দেয় Indianapolis Metropolitan Police Department Grayshift থেকে GrayKey ডিভাইসের জন্য কোটেশন পেয়েছে।
- সিক্রেট সার্ভিস: ইমেইল দেখায় এজেন্সি ছয়টি GrayKey ডিভাইস কেনার পরিকল্পনা করছে।
- স্টেট ডিপার্টমেন্ট: Department of State's Bureau of Diplomatic Security Mar ২০১৮-এ Grayshift থেকে ১৫,০০০ ডলারের একটি আইটেম কিনেছে, পাবলিক প্রিকিউরমেন্ট রেকর্ড অনুযায়ী।
- DEA: Drug Enforcement Agency একটি অফলাইন GrayKey ডিভাইসের জন্য Sources Sought ডকুমেন্ট ইস্যু করেছে।
- FBI: অনলাইন পাবলিক প্রিকিউরমেন্ট রেকর্ড দেখায় FBI ছয়টি GrayKey ডিভাইস কেনার চেষ্টা করছে।
Grayshift-এর GrayKey যদি কর্তৃপক্ষের কাছে আগে অপ্রাপ্য আইফোন ডেটা প্রদান করতে থাকে, তবে আপনি আরও এজেন্সি প্রিকিউরমেন্ট ফর্ম দেখতে পাবেন।
অ্যাপল GrayKey রোধ করতে কী করছে?
আপনি কল্পনা করতে পারেন, আইফোনের সিকিউরিটি এত பொৌরনভাবে লঙ্ঘিত হওয়ায় অ্যাপল খুশি নয়। এবং শুধু পুরনো আইফোনই নয়—আমরা টপ-অফ-দ-রেঞ্জ ডিভাইসের কথা বলছি যা লেটেস্ট iOS ভার্সন চালাচ্ছে। অ্যাপল বসে থাকবে না Grayshift দুর্বলতা খোলা রেখে।
বরং, বর্তমান iOS 12 পাবলিক বেটাতে একটি নতুন ফিচার রয়েছে যা লকড আইফোনের লাইটনিং পোর্টে অ্যাক্সেস ড্রাস্টিক্যালি সীমাবদ্ধ করে। (iOS 12-এ আসা আরও ফিচার!)
"আমরা প্রতিটি অ্যাপল প্রোডাক্টে সিকিউরিটি প্রোটেকশন liên tục mạnh করছি যাতে কাস্টমাররা হ্যাকার, আইডেন্টিটি চোর, এবং তাদের পারসোনাল ডেটায় ঘুসপুঠ থেকে রক্ষা পান," একজন অ্যাপল স্পোকesperson Reuters-কে বললেন। "আমরা লো এনফোর্সমেন্টের প্রতি গভীর সম্মান রক্ষা করি, এবং আমরা আমাদের সিকিউরিটি উন্নতিকে তাদের কাজে বাধা দেওয়ার জন্য ডিজাইন করি না।"
iOS 12 লাইটনিং পোর্ট brute-force আক্রমণকে ব্যর্থ করবে ঠিক এক ঘন্টা পর সেই রুটের মাধ্যমে অ্যাক্সেস ডিজেবল করে। নতুন USB Restricted Mode নতুন সংযুক্ত ডিভাইস থেকে যেকোনো ডেটা কমিউনিকেশন বন্ধ করবে সেই ৬০ মিনিটের পর, কার্যকরভাবে GrayKey-কে বেকার করে দেবে। বর্তমান USB Restricted Mode সেটিংসে একটি সপ্তাহের টাইম লিমিট রয়েছে, যা কর্তৃপক্ষের একটি দীর্ঘ периода দেয় brute-force পাসওয়ার্ড করার জন্য।
আপনি GrayKey-এর বিরুদ্ধে কীভাবে নিজেকে রক্ষা করবেন?
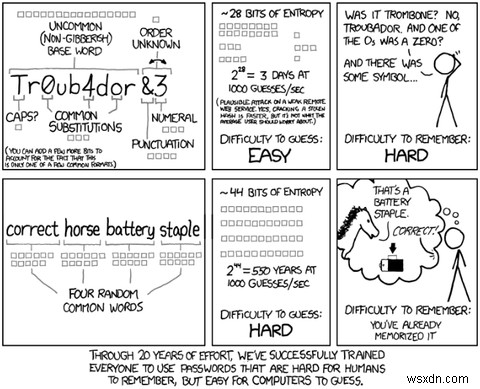
iOS 12-এ আসা আপডেট এবং USB Restricted Mode-এ রেস্ট্রিকশন দেওয়ায়, এখন আপনার কাছে শুধু একটি কাজ রয়েছে: আপনার পাসকোড আপডেট করুন। আপনার ফোন সুরক্ষিত রাখতে কমপক্ষে আট অঙ্ক ব্যবহার করা উচিত। অথবা, আপনার আইফোন সিকিউরিটি সত্যিকারের মানে বাড়াতে, একটি লম্বা পাসফ्रेजে সুইচ করুন।
iOS যেকোনো দৈর্ঘ্যের কাস্টম নিউমেরিক এবং কাস্টম অ্যালফানিউমেরিক কোড সাপোর্ট করে। একটি পাসফ्रेज একাধিক শব্দ ব্যবহার করে আপনার রেগুলার PIN বা পাসওয়ার্ডের চেয়ে অনেক শক্তিশালী লক তৈরি করে। অত্যন্ত প্রাসঙ্গিক XKCD কমিক চেক আউট করুন আরও তথ্যের জন্য:
GrayKey-এর চলমান স্লেটি এলাকা
এখন, লো এনফোর্সমেন্ট এজেন্সিগুলো কার্ড হাতে ধরে আছে। একটি দৃষ্টিতে, কমপক্ষে। খারাপ সিকিউরিটির একটি আইফোন আघাতের মুখোমুখি। তবে, এই পরিস্থিতি আরও দীর্ঘদিন থাকবে না, যদি Grayshift Apple-এর আইফোন সিকিউরিটি প্যাচের জন্য দুর্বলতা ও ওয়ার্কঅরাউন্ড খুঁজে পেতে থাকে। יתרה, GrayKey অনন্য নয়।
IP-Box একটি অনুরূপ ডিভাইস ছিল যা পুরানো iOS ভার্সন চালিত লকড আইফোনের ইনফরমেশন অ্যাক্সেস করতে পারত। এর কার্যকারিতা iOS 8.2 আপডেটের সাথে বন্ধ হয়েছিল কিন্তু IP-Box 2-কে জন্ম দিয়েছিল। IP-Box 2 এখনো وسیعভাবে উপলব্ধ কিন্তু ইন্টিগ্রেটেড সার্কিট চিপস রিমুভ করে ডিভাইসে রাখার জ্ঞান প্রয়োজন।
অন্য কোনো ইমপ্লিকেশনও রয়েছে। পাসওয়ার্ড ক্র্যাকিং সম্পূর্ণ হলে কি আইফোন চিরকাল জন্য আঘাতের মুখোমুখি? আইফোন মালিক কি আবার নরমালি ফোন ব্যবহার করতে পারবে, বা সেটি রিপ্লেস করতে হবে?
এবং অবশেষে, কর্তৃপক্ষ কীভাবে সিদ্ধান্ত নেবে কখন তাদের GrayKey ডিভাইস ব্যবহার করবে? মানে, কি কোনো ডিফাইনড প্রোটোকল রয়েছে যা থার্ড-পার্টি টুল ব্যবহার করে ডিভাইস পাসওয়ার্ড ক্র্যাকিং গভার্ন করে? কি তাদের অ্যাফিডেভিট,リーズনেবল সসপিশন, ইত্যাদি প্রয়োজন?
GrayKey ডিভাইস ব্যবহার করে আইফোন পাসওয়ার্ড ক্র্যাকিং সম্পর্কে চলমান ইমপ্লিকেশন এবং বিতর্ক চলতে থাকবে। আমি নিশ্চিত অধিকাংশ পাঠক লো এনফোর্সমেন্টকে শিকারদের রক্ষা করার জন্য যতটা সম্ভব করতে আশা করেন। যদি পাসওয়ার্ড ক্র্যাকিং সিভিক সিকিউরিটির একটি মূল তত্ত্ব बन যায়, আপনি কি কর্তৃপক্ষকে সঠিক সময়ে সেটি ব্যবহার করার জন্য আস্থা করবেন?
এবং কি আপনি শুধু আপনার ডিভাইসে এনক্রিপশনের পরিমাণ বাড়িয়ে তাদের প্রচেষ্টা প্রতিরোধ করবেন?
