

যদি উইন্ডোজে লগ-ইন করার সময় The sign-in method is not allowed ত্রুটি দেখায়, এর মানে হল ফলাফলস্বরূপ গ্রুপ পলিসি সেটিংস বর্তমান ব্যবহারকারী অ্যাকাউন্টের জন্য লোকাল সাইন-ইন বাধা দিচ্ছে। সাধারণত এই ত্রুটি দেখায় যখন আপনি গেস্ট অ্যাকাউন্ট দিয়ে কম্পিউটারে সাইন-ইন করার চেষ্টা করেন বা ডোমেইন কন্ট্রোলারে ডোমেইন অ্যাডমিনिस्ट্রেটর অধিকারবিহীন ব্যবহারকারী অ্যাকাউন্ট দিয়ে সাইন-ইন করার চেষ্টা করেন। তবে অন্যান্য কারণও হতে পারে।
The sign-in method you're trying to use isn't allowed. For more info, contact your network administrator.
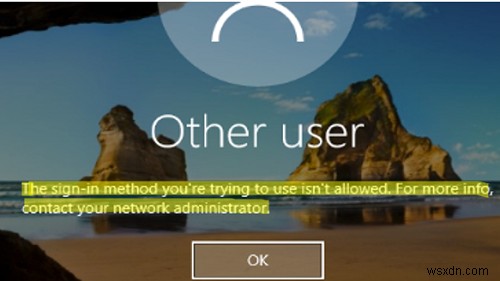
কौন ব্যবহারকারী এবং গ্রুপ কম্পিউটারে ইন্টারেক্টিভভাবে সাইন-ইন করতে পারবে তা GPO ব্যবহার করে কনফিগার করা হয়।
- লোকাল গ্রুপ পলিসি এডিটর খুলুন (
gpedit.msc); - Computer Configuration → Windows Settings → Security Settings → Local Policies → User Rights Assignment-এ যান;
- পলিসি তালিকা থেকে Allow log on locally খুঁজুন;
- পলিসিতে কম্পিউটারে লোকালি সাইন-ইন করার অনুমতিপ্রাপ্ত গ্রুপ এবং ব্যবহারকারীদের তালিকা থাকে।
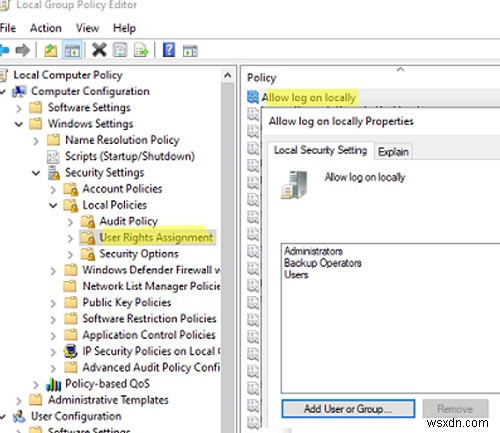
অপারেটিং সিস্টেম এবং কম্পিউটারের ভূমিকার উপর নির্ভর করে লোকাল সাইন-ইন অনুমতিপ্রাপ্ত গ্রুপের তালিকা ভিন্ন হতে পারে। উদাহরণস্বরূপ, উইন্ডোজ ১০ চালিত ওয়ার্কস্টেশন এবং উইন্ডোজ সার্ভার ২০২২, ২০১৯, ২০১৬-এ লোকাল সাইন-ইন অনুমোদিত গ্রুপগুলো:- Administrators
- Backup Operators
- Users
এক্টিভ ডিরেক্টরি ডোমেইন কন্ট্রোলার ভূমিকা ধারণকারী উইন্ডোজ সার্ভারে ইন্টারেক্টিভ সাইন-ইন অনুমোদিত গ্রুপগুলো:
- Account Operators
- Administrators
- Backup Operators
- Print Operators
- Server Operators
- আপনি অন্যান্য ব্যবহারকারী বা গ্রুপের জন্য লোকাল সাইন-ইন অনুমতি দিতে পারেন। Add User or Group-এ ক্লিক করুন এবং যে ব্যবহারকারীদের যোগ করতে চান সিলেক্ট করুন। উদাহরণস্বরূপ, নন-অ্যাডমিন ব্যবহারকারী ডিভাইসে লগ-ইন না করতে পারেন তা নিশ্চিত করতে পলিসি সেটিংস থেকে Users গ্রুপটি সরিয়ে দিন;
- পরিবর্তন করার পর
gpupdate /forceকমান্ড দিয়ে গ্রুপ পলিসি আপডেট করুন (রিবুট লাগবে না)।
একই GPO সেকশনে উইন্ডোজে লোকাল ইন্টারেক্টিভ সাইন-ইন বাধা দেওয়া আরেকটি পলিসি আছে। পলিসিটি হল Deny log on locally। আমার কেসে, গেস্ট অ্যাকাউন্টের অধীনে অ্যানোনিমাস লোকাল লগ-ইন কম্পিউটারে নিষিদ্ধ।
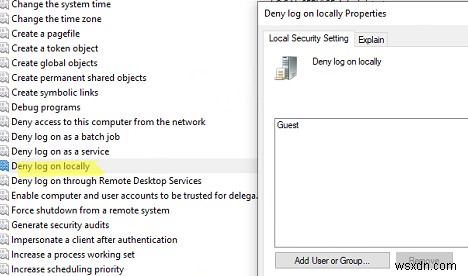
আপনি নির্দিষ্ট গ্রুপ (বা ব্যবহারকারী) কে কম্পিউটারে লোকালি লগ-ইন করতে বাধা দিতে পারেন সেটি এই পলিসিতে যোগ করে। যেহেতু Deny log on locally পলিসির প্রাধান্য Allow log on locally-এর চেয়ে বেশি, ব্যবহারকারীরা কম্পিউটারে লগ-ইন করতে পারবে না এবং নিচের ত্রুটি দেখা দেবে:
The sign-in method isn’t allowed.
উইন্ডোজ ডোমেইনে প্রিবিলেজড অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট সুরক্ষিত করার সেরা পদ্ধতির একটি হল ডোমেইন অ্যাডমিন অ্যাকাউন্ট দিয়ে ওয়ার্কস্টেশন এবং সার্ভারে লোকাল লগ-ইন নিষিদ্ধ করা। এর জন্য Deny log on locally পলিসি Domain Admins গ্রুপের জন্য সমস্ত OU-তে অ্যাসাইন করুন (ডোমেইন কন্ট্রোলার বাদে)। একইভাবে, লোকাল অ্যাকাউন্ট দিয়ে সাইন-ইন নিষিদ্ধ করুন।
ডোমেইন এনভায়রনমেন্টে, একটি কম্পিউটারের জন্য একাধিক GPO 어সাইন করা থাকতে পারে। তাই লোকাল সাইন-ইন অনুমতি দেয়া পলিসি সেটিংস জানতে ফলাফলস্বরূপ পলিসি সেটিংস চেক করতে হবে। আপনি rsop.msc কনসোল বা gpresult টুল ব্যবহার করে আপনার কম্পিউটারের ফলাফলস্বরূপ GPO সেটিংস পেতে পারেন।
দ্রষ্টব্য: ব্যবহারকারীরা উইন্ডোজ ডিভাইসে ইন্টারেক্টিভ RDP সেশন ব্যবহার করে কানেক্ট করতে পারে (যদি ডিভাইসে RDP সক্রিয় থাকে) লোকাল লগ-ইন নিষিদ্ধ থাকলেও। রিমোট ডেস্কটপ দিয়ে লগ-ইন করার অনুমতিপ্রাপ্ত ব্যবহারকারীদের তালিকা একই GPO সেকশনে Allow logon through Remote Desktop Services অপশন দিয়ে সেট করা হয়।
"The sign-in method you are trying to use isn’t allowed" ত্রুটির আরেকটি কারণ হল AD-তে LogonWorkstations ব্যবহারকারী অ্যাট্রিবিউটে ব্যবহারকারীর লগ-ইন করার অনুমতিপ্রাপ্ত কম্পিউটার তালিকা সীমাবদ্ধ থাকা (এখানে বিস্তারিত পড়ুন)। Get-ADUser পাওয়ারশেল কমান্ডলেট ব্যবহার করে আপনি একজন ব্যবহারকারীর লগ-ইন করার অনুমতিপ্রাপ্ত কম্পিউটার তালিকা দেখতে পারেন (ডিফল্টভাবে তালিকা খালি থাকে):
(Get-ADUser maxbak -Properties LogonWorkstations).LogonWorkstations
কিছু কেসে, আপনি একজন ব্যবহারকারীকে ডোমেইন কন্ট্রোলার/উইন্ডোজ সার্ভার হোস্টে RDP বা লোকালি লগ-ইন করতে দিতে পারেন। আপনার সার্ভারে লোকাল পলিসি Allow log on locally-এ ব্যবহারকারী অ্যাকাউন্ট যোগ করলেই হবে। যাইহোক, এটি ব্যবহারকারীকে লোকাল অ্যাডমিনিস্ট্রেটর গ্রুপে যোগ করার চেয়ে ভালো। কিন্তু সুরক্ষার দৃষ্টিতে RODC ডোমেইন কন্ট্রোলার ব্যবহার করা আরও ভালো।
আপনি ntrights টুল ব্যবহার করেও লোকাল লগ-ইন অনুমতি দিতে পারেন (পুরানো অ্যাডমিন প্যাক সংস্করণে এটি অন্তর্ভুক্ত ছিল)। উদাহরণস্বরূপ, একটি ডোমেইন গ্রুপের জন্য লোকাল লগ-ইন অনুমতি দিতে নিচের কমান্ড রান করুন:
ntrights +r SeInteractiveLogonRight -u "GroupName"
লোকাল লগ-ইন নিষিদ্ধ করতে:
ntrights -r SeInteractiveLogonRight -u "UserName"
