

SMB বা Server Message Block কম্পিউটার নেটওয়ার্কিং-এ একটি জনপ্রিয় টার্ম। ১৯৮০ के দশকে IBM-এ 배র Feigenbaum মূলত SMB ডিজাইন করেছেন। SMB-এর মূল উদ্দেশ্য হলো নোডস মধ্যে প্রিন্টার, ফাইল এবং সিরিয়াল পোর্টের শেয়ার্ড অ্যাক্সেস প্রদান করা। এটি ইন্টার-প্রসেস কমিউনিকেশনের জন্য ট্রানজ্যাকশন প্রোটোকল বহন করতে পারে।
Server Message Block-এর ব্যবহার मुख্যভাবে উইন্ডোজ কম্পিউটারে। উইন্ডোজ সার্ভিসগুলো যা সার্ভার কম্পোনেন্ট এবং ক্লায়েন্ট কম্পোনেন্টের জন্য ব্যবহৃত হয় সেগুলো হলো LAN Manager Server এবং LAN Manager Workstation।
চলুন SMB ভার্সন ১ সম্পর্কে আরও জানি।
SMB1-এর ইতিহাস
Server Message Block, SMB মূলত IBM-এ ডিজাইন করা হয়েছিল এবং মাইক্রোসফট LAN Manager পণ্যে ১৯৯০-এর দশকের মাঝপথে এটি ব্যবহার করেছিল। SMB-এর লক্ষ্য ছিল DOS INT 21h লোকাল ফাইল অ্যাক্সেসকে একটি নেটওয়ার্কড ফাইল সিস্টেমে রূপান্তর করা। SMB 1.0 переименована হয়েছিল Common Internet File System হিসেবে। সহজ ভাষায়, আমরা নিরাপদে বলতে পারি যে এটি নেটওয়ার্কিংয়ের শুরু ছিল, যেখানে লোকাল ফাইল সিস্টেম নেটওয়ার্কের মাধ্যমে উপলব্ধ করা হচ্ছিল।
শুরুতে, SMB 1.0-এর বাস্তবায়নে অনেক সমস্যা ছিল যেটি ছোট ফাইল হ্যান্ডলিং-এ এন্ড ইউজারদের জন্য SMB-কে আটকে রেখেছিল। 더불어, প্রোটোকলটি chatty ছিল, তাই দূরত্বের ওপর পারফরম্যান্স ভালো ছিল না। মাইক্রোসফট ভার্সনে পরিবর্তন আনা এবং SMB প্রোটোকলকে LAN Manager পণ্যের সাথে মার্জ করা যা ১৯৯০এর দিকে OS/2-র জন্য 3Com-র সাথে ডেভেলপ করা শুরু করেছিল। সেটি থেকে, উইন্ডোজের জন্য Workgroups এবং পরবর্তী উইন্ডোজ ভার্সনে প্রোটোকলে ফিচার যোগ করা শুরু করা। CIFS 1996-এ, মাইক্রোসফট SMB ডায়ালেক্ট ডেভেলপ করেছিল যা উইন্ডোজ ৯৫-এর সাথে আসে। এই সাথে কিছু জিনিস যোগ হয়েছিল, বড় ফাইল সাইজের সাপোর্ট, TCP/IP-এর ওপর সরাসরি ট্রান্সপোর্ট, এবং সিম্বলিক লিংক ও হার্ড লিংক।
এটি কীভাবে কাজ করে?
SMB প্রোটোকল একটি অ্যাপ্লিকেশনের ইউজারকে রিমোট সার্ভারে ফাইল অ্যাক্সেস করতে সক্ষম করে, অন্যান্য রিসোর্সের সাথে মিলে যেন প্রিন্টার, মেইল স্লটস এবং আরও অনেক কিছু। তাই একটি ক্লায়েন্ট অ্যাপ রিমোট সার্ভারে ফাইল অ্যাক্সেস, রিড, ক্রিয়েট, মুভ এবং পরিবর্তন করতে পারে। এটি যেকোনো সার্ভার প্রোগ্রামের সাথে সংযোগ করতে পারে যা SMB ক্লায়েন্ট রিকোয়েস্ট রিসিভ করার জন্য সেট আপ করা থাকে।
SMB প্রোটোকলকে রেসপন্স-রিকোয়েস্ট প্রোটোকলও বলা হয়, কারণ এটি সার্ভার এবং ক্লায়েন্টের মধ্যে একাধিক মেসেজ পাঠিয়ে কানেকশন প্রতিষ্ঠা করে। SMB প্রোটোকল Layer 7 বা অ্যাপ্লিকেশন লেয়ারে কাজ করে এবং আপনি এটি TCP/IP-র ওপর পোর্ট ৪৪৫-এ ট্রান্সপোর্টের জন্য ব্যবহার করতে পারেন। SMB প্রোটোকলের প্রারম্ভিক ভার্সন NetBIOS over TCP/IP API (অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেস) ব্যবহার করত।
আজকাল NetBIOS over a transport protocol প্রয়োজন那些 ডিভাইসের সাথে যোগাযোগের জন্য যা সরাসরি TCP/IP-র ওপর SMB সাপোর্ট করে না।
SMB1 কীভাবে র্যানসমওয়্যার এবং অন্যান্য আক্রমণের কারণ হয়?
আপনাকে অবশ্যই WannaCry Ransomware-এর সাথে পরিচিত থাকা উচিত, যা অনেক ব্যবসাকে টাকা লুটের কারণ ছিল। এই ধরনের র্যানসমওয়্যার এবং ট্রোজান ম্যালওয়্যার ভেরিয়েন্টস উইন্ডোজ Server Message Block (SMB)-এ venerability-র ওপর নির্ভর করে একটি সংগঠনের নেটওয়ার্কের মাধ্যমে ছড়িয়ে পড়ে।
সাধারণত আক্রমণকারীরা ফিশিং ইমেইল ব্যবহার করে টার্গেটেড সিস্টেমকে ইনফেক্ট করে, তবে WannaCry আলাদা ছিল। এটা পাবলিক-ফেসিং SMB পোর্টগুলোকে টার্গেট করেছিল এবং কथিত NSA-লিকড EternalBlue এক্সপ্লয়েট-কে ব্যবহার করে নেটওয়ার্কে ঢুকে তারপর কথিত DoublePulsar এক্সপ্লয়েট ব্যবহার করে persistence স্থাপন করেছিল এবং WannaCry Ransomware ইনস্টলেশনকে সাপোর্ট করেছিল।
এটি কেন এত কার্যকর?
উচ্চ হারে ক্ষতি করার জন্য, একটি ওর্ম-লাইক ইনফেকশনকে নিজে ছড়িয়ে পড়তে হবে যাতে গুণোত্তর রিটার্নের জন্য কম 노력 লাগে। সেটিই হলো সময় যখন SMB venerability-র কাজে লাগে, কানেক্টেড সিস্টেমের মাধ্যমে লেটারালি ছড়িয়ে পড়ার জন্য।
এই unnecessory প্রোটোকলগুলো যেমন SMB এবং নেটওয়ার্ক সেগমেন্টেশন ডিজেবল করা উচিত কারণ এগুলো সম্ভাব্য সিস্টেমকে হ্যাকারদের কাছে এক্সপোজ করে। এছাড়া, সকল সিস্টেমকে লেটেস্ট অপারেটিং সিস্টেম ভার্সনে আপডেট রাখা এবং সিকিউরিটি আপডেটের প্যাচ সময়মতো প্রয়োগ করা পরামর্শ দেওয়া হয়।
SMB সেটিংস সকল সিস্টেমে ইন্যাবল থাকে, তবে সকলের জন্য এটি আবশ্যক নয়। তাই, আপনি যদি এগুলো ব্যবহার না করেন, তবে SMB1 এবং অন্যান্য কমিউনিকেশন প্রোটোকল ডিজেবল করার পরামর্শ দেওয়া হয়।
Wannacry কেবল দুটি সাইবার টুল ব্যবহার করেছিল SMB venerability অপব্যবহার করার জন্য। ঠিক এটিই একমাত্র র্যানসমওয়্যার আক্রমণ নয় যা SMB venerability ব্যবহার করেছে। একটি আপকামিং ওর্ম, EternalRocks সাতটি সাইবার টুল নিয়ে আসবে বিশ্বব্যাপী সিস্টেম ইনফেক্ট করার জন্য।
EternalRocks খাতরনাক Server Message Block টুলগুলো ব্যবহার করবে: EternalBlue, EternalChampion, Eternal Synergy, এবং Eternal Romance। এছাড়া, SMBTouch এবং ArchTouch যাকে SMB reconnaissance tools বলা হয়, আক্রান্ত কম্পিউটারগুলোর ওপর নজর রাখার জন্য।
যখন দুটি টুল বিশিষ্ট একটি ওর্ম বিশ্বে বিশাল হাহাকার মচাতে পারে, তবে EternalRocks কত বড় ধ্বংস করতে পারে সেটি কল্পনাতीत।
আক্রমণটি কীভাবে ঘটেছিল?
বর্তমানে তিনটি এক্সপ্লয়েট আছে, নামত EternalBlue, EternalChampion এবং EternalRomance, যা ওপেনে আছেঔর SMB venerativity-এর সুযোগ নিতে পারে। EternalBlue WannaCry এবং Emotet-এ ব্যবহার হয়েছিল। Eternal Romance Bad Rabbit, NotPetya এবং TrickBot-এ ব্যবহার হয়েছিল। আর একটি এক্সপ্লয়েট EternalSynergyও আছে।
ShadowBrokers নামক একটি হ্যাকার গ্রুপ এই সব এক্সপ্লয়েট লিক করেছিল। এক মাসের মধ্যে, Eternal Blue এক্সপ্লয়েট ব্যবহার করে WannaCry জঙ্গল আগুন처럼 ছড়িয়ে পড়েছিল।
EternalRocks DoublePulsar-কে ব্যাকডোর হিসেবে ব্যবহার করে ম্যালওয়্যার ইনস্টল করতে পারে ইনফেক্টেড সিস্টেমে।
গবেষণা দেখা যায় যে ব্যাকডোরটি এখনো প্রোটেক্টেড নয় এবং অন্যান্য হ্যাকাররা এটিকে মিডিয়াম হিসেবে ব্যবহার করতে পারে তাদের ম্যালওয়্যার 입문 করতে এবং সিস্টেম ধ্বংস করতে।
এরপর, বিভিন্ন বড় স্কেলের ম্যালওয়্যার আক্রমণ যেমন Bad Rabbit এবং Not Petya ২০১৭ সালে সংগঠনগুলোর নেটওয়ার্কে ঢুকতে SMB venerability ব্যবহার করেছিল। ২০১৮ সালের তৃতীয় এবং চতুর্থ কোয়ার্টারে Emotet এবং TrickBot ট্রোজান আক্রমণ চরমে ছিল।
আমরা SMB ভার্সন ১ এবং এর venerability সম্পর্কে পর্যাপ্ত পড়েছি, আপনি যদি SMB 1 ব্যবহার না করেন, তবে এটি ছাড়া আপনি ভালো আছেন।
পরবর্তী সেগমেন্টে, আমরা কথা বলব উইন্ডোজে SMB1 ডিটেক্ট, ইন্যাবল বা ডিজেবল কিভাবে করতে হয়। তো চলুন এগিয়ে!
উইন্ডোজে SMB1 ডিটেক্ট, ইন্যাবল/ডিজেবল কিভাবে করবেন?
পদ্ধতি ১: পাওয়ারশেল মেথড ব্যবহার করে উইন্ডোজ ৮.১ এবং উইন্ডোজ ১০-এ SMB v1 প্রোটোকল ডিটেক্ট, ইন্যাবল/ডিজেবল করুন
ডিটেক্ট করতে
Windows এবং X চাপুন, স্টার্ট মেনুর উপরে কন্টেক্সট মেনু পেতে।
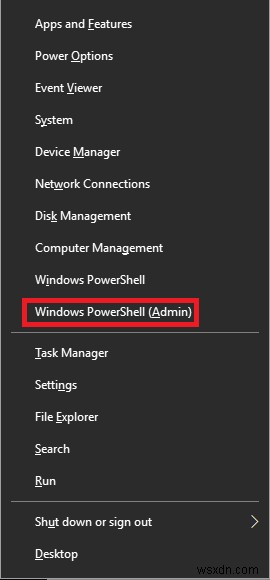
লিস্ট থেকে, Windows PowerShell Admin-এ খুঁজে বের করুন।
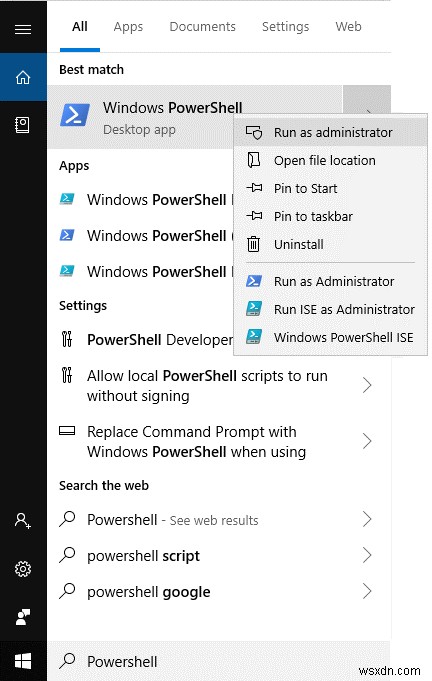
দ্রষ্টব্য: আপনি সার্চ বক্সে PowerShell টাইপ করে PowerShell পেতে পারেন। Windows PowerShell অপশন বেছে নিন এবং রাইট-ক্লিক করে এডমিনিস্ট্রেটর হিসেবে রান করুন।
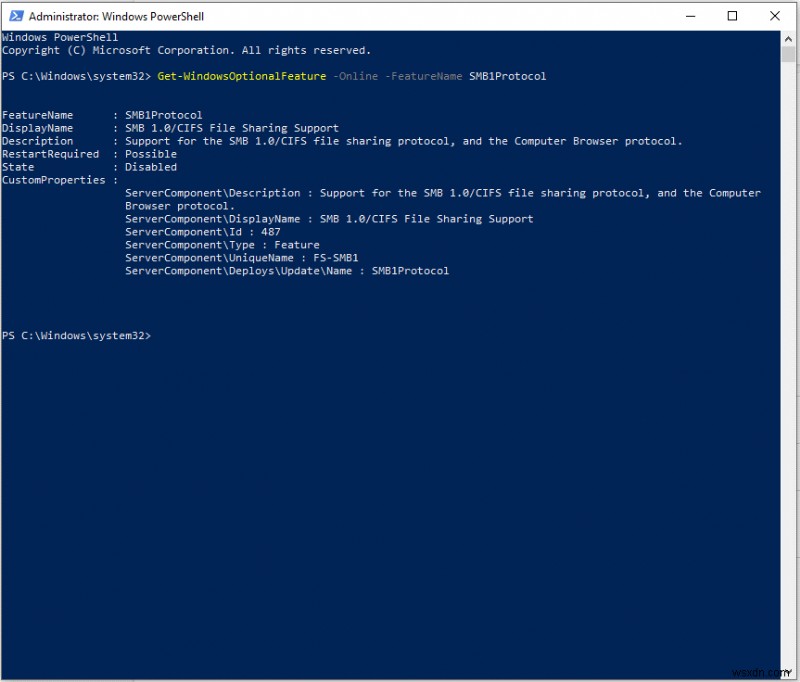
PowerShell উইন্ডোতে, টাইপ করুন: Get-WindowsOptionalFeature –Online –FeatureName SMB1Protocol
ডিজেবল করতে
- Windows এবং X চাপুন, স্টার্ট মেনুর উপরে কন্টেক্সট মেনু পেতে।
- লিস্ট থেকে, Windows PowerShell Admin-এ খুঁজে বের করুন।
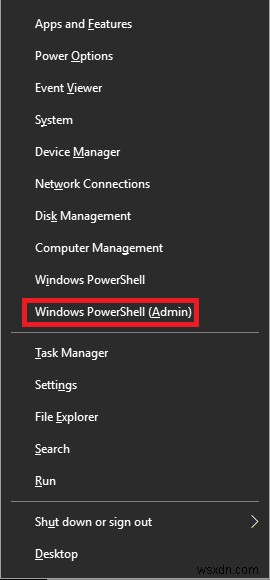
দ্রষ্টব্য: আপনি সার্চ বক্সে PowerShell টাইপ করে PowerShell পেতে পারেন। Windows PowerShell অপশন বেছে নিন এবং রাইট-ক্লিক করে এডমিনিস্ট্রেটর হিসেবে রান করুন।
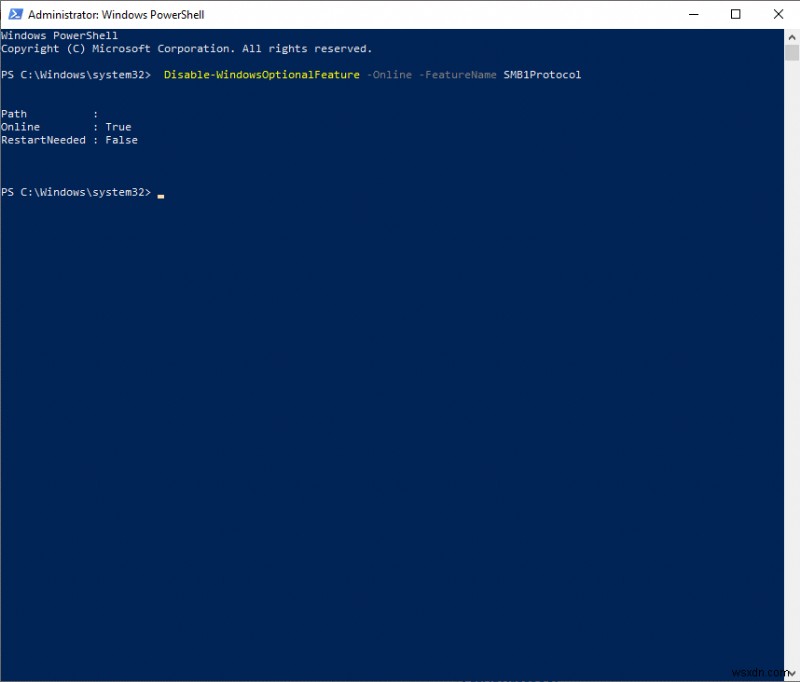
- PowerShell উইন্ডোতে, টাইপ করুন:
Disable-WindowsOptionalFeature -Online -FeatureName SMB1Protocol।
ইন্যাবল করতে
- Windows এবং X চাপুন, স্টার্ট মেনুর উপরে কন্টেক্সট মেনু পেতে।
- লিস্ট থেকে, Windows PowerShell Admin-এ খুঁজে বের করুন।
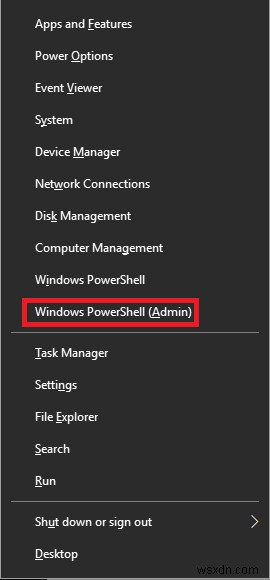
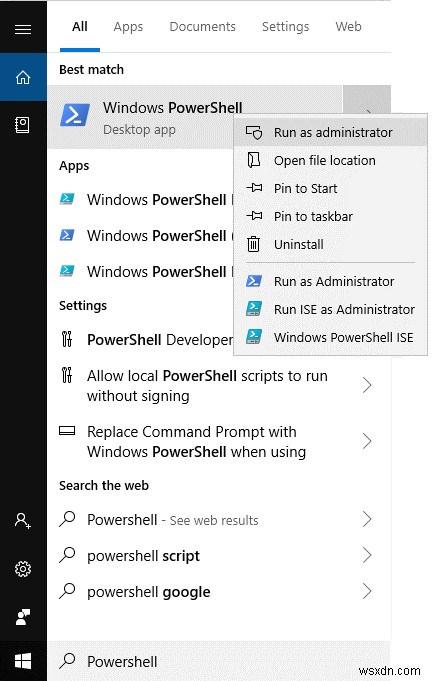
দ্রষ্টব্য: আপনি সার্চ বক্সে PowerShell টাইপ করে PowerShell পেতে পারেন। Windows PowerShell অপশন বেছে নিন এবং রাইট-ক্লিক করে এডমিনিস্ট্রেটর হিসেবে রান করুন।
- PowerShell উইন্ডোতে, টাইপ করুন:
Enable-WindowsOptionalFeature -Online -FeatureName SMB1Protocol
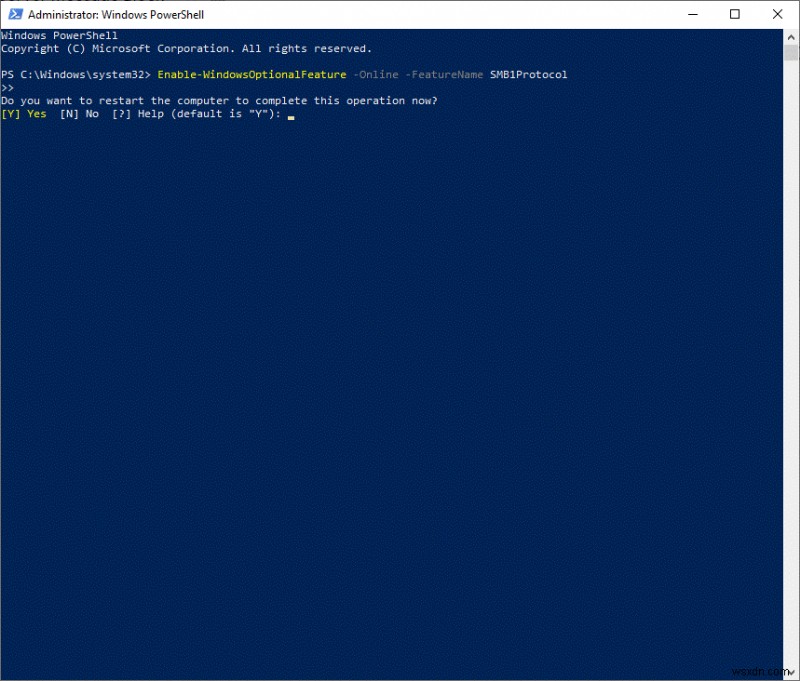
পরিবর্তনের জন্য Y টাইপ করুন।
পদ্ধতি ২: উইন্ডোজ ফিচার অন/অফ করে SMB1 ডিজেবল/ইন্যাবল করুন
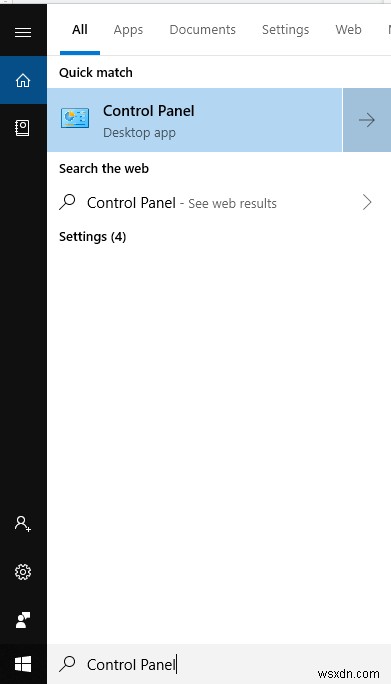
ধাপ ১: স্টার্ট বাটনে যান এবং Control Panel টাইপ করুন। আপনি Control Panel ডেস্কটপ অ্যাপ পাবেন। সেটিতে ক্লিক করুন।
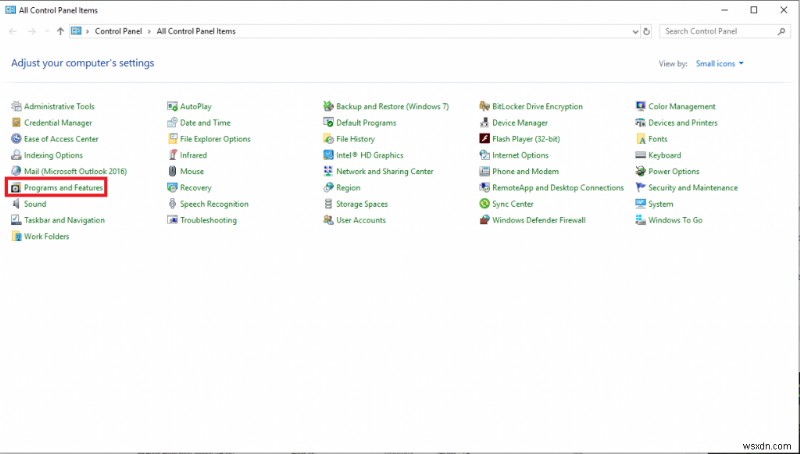
ধাপ ২: এখন Programs & Features-এ লোকেট করুন।
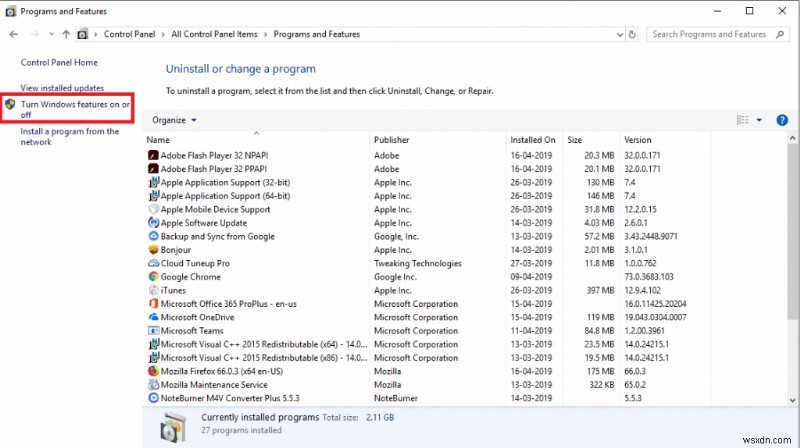
ধাপ ৩: আপনি ইনস্টল্ড সফটওয়্যারের লিস্ট সহ একটি উইন্ডো পাবেন, প্যানেলের বাম দিক থেকে Turn Windows Features On or Off-এ ক্লিক করুন।
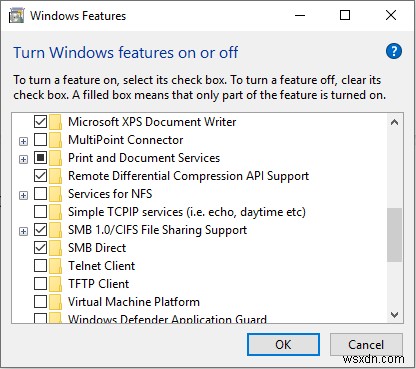
ধাপ ৩: SMB 1.0/CFs File Sharing Support-এর পাশের চেকмар্কটি সরিয়ে দিন SMB1 ভালোভাবে ডিজেবল করতে। আপনি যদি ইন্যাবল করতে চান, তবে उसीর পাশে চেকмар্ক দিন।
পদ্ধতি ৩: রেজিস্ট্রি এডিটর ব্যবহার করে SMB 1 ইন্যাবল/ডিজেবল করুন
আপনি রেজিস্ট্রি এডিটরও ব্যবহার করতে পারেন SMB1 ইন্যাবল বা ডিজেবল করতে। আরও আগে যাওয়ার আগে নিশ্চিত হন, আপনি রেজিস্ট্রি এডিটরের ব্যাকআপ নেওয়া আছে।
দ্রষ্টব্য: ব্যাকআপ নেওয়ার জন্য এই ধাপগুলো অনুসরণ করুন:
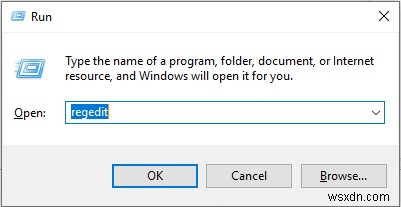
ধাপ ১: Windows এবং R চাপুন এবং regedit টাইপ করে এন্টার চাপুন।
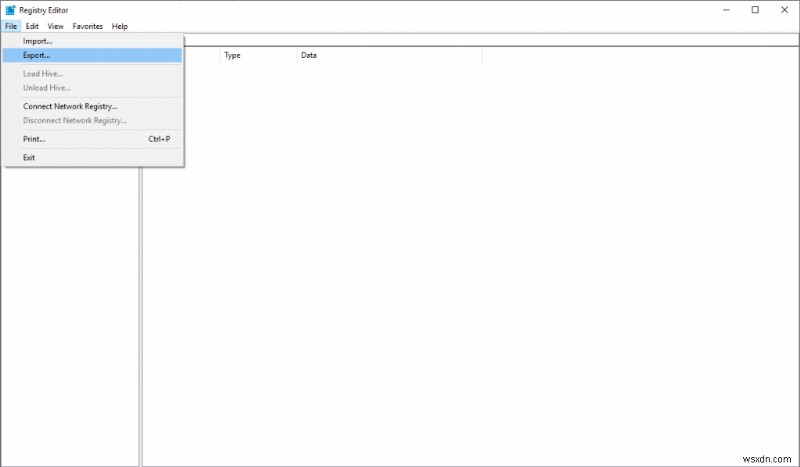
ধাপ ২: রেজিস্ট্রি এডিটরে, File -> Export-এ যান।
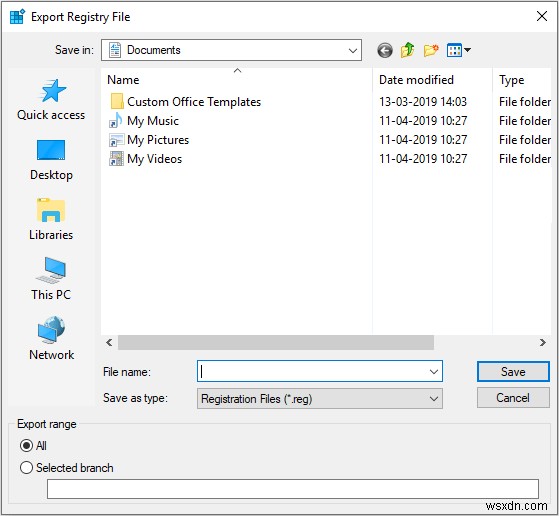
ধাপ ৩: আপনার পছন্দের লোকেশনে রেজিস্ট্রি ফাইলসের ব্যাকআপ সেভ করার জন্য একটি উইন্ডো খুলবে।
উইন্ডোজে SMBv1 ইন্যাবল/ডিজেবল করতে এই ধাপগুলো অনুসরণ করুন:
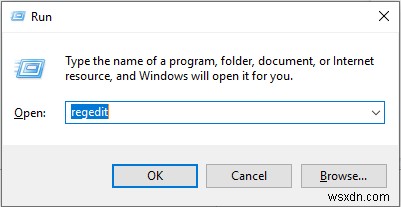
ধাপ ১: Windows এবং R চাপুন এবং regedit টাইপ করে এন্টার চাপুন।
ধাপ ২: রেজিস্ট্রি এডিটরে, এই পাথটি নেভিগেট করুন: HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters
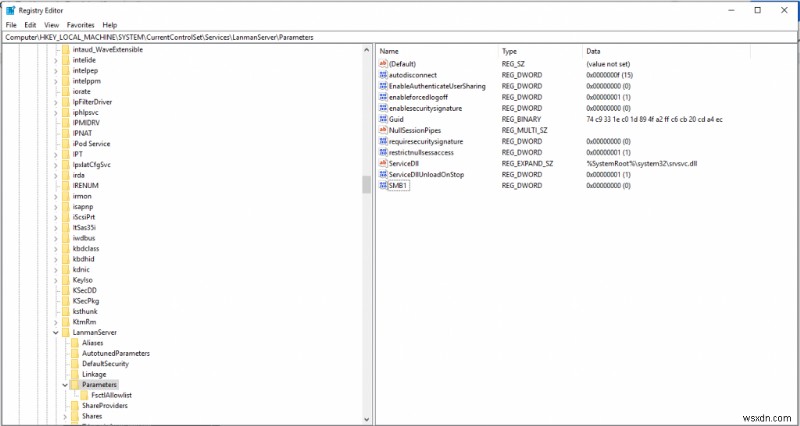
ধাপ ৩: প্যানের ডান পাশে, রেজিস্ট্রি এন্ট্রি লোকেট করুন: SMB1,
- যদি REG_DWORD-এর মান ০ হয়, তবে এটি Disabled।
- যদি REG_DWORD-এর মান ১ হয়, তবে এটি Enabled।
মান চেক করতে, SMB-এ রাইট-ক্লিক করুন এবং Modify-এ ক্লিক করুন। Value Data-এ চেক করুন।
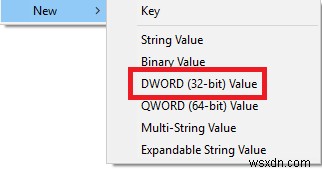
দ্রষ্টব্য: যদি আপনি SMB (DWORD) না পান, তবে আপনি এটি তৈরি করতে পারেন। প্যানেলের ডান পাশে রাইট-ক্লিক করুন। New-এ ক্লিক করুন এবং DWORD সিলেক্ট করুন। সেটি SMB1 নামে রাখুন।
দ্রষ্টব্য: এই পরিবর্তনগুলো করার পর আপনাকে একবার কম্পিউটার রিস্টার্ট করতে হবে।
যদি আপনি মনে করেন আপনার সিস্টেম যেকোনো ম্যালিশিয়াস আক্রমণের আওতায় পড়েছে বা ভবিষ্যতে সেগুলো রোধ করতে চান, তবে আপনি সিস্টweak-এর Advanced System Protector ইনস্টল করতে পারেন। Advanced System Protector একটি all-in-one সমাধান কারণ এটি antimalware, antispyware, এবং antivirus টেকনিক দিয়ে আপনার সিস্টেমে থাকা সকল ইনফেকশন থেকে লড়ে।
এছাড়া, আপনার সিস্টেমের ব্যাকআপ তৈরি করা সবসময় পরামর্শ দেওয়া হয় যাতে আপনার ডেটা নিরাপদ থাকে। অনেক ডেটা ব্যাকআপ টুল আছে, তবে সঠিক টুল থাকা مهم। Right Backup ডেটা ব্যাকআপ করার ক্ষেত্রে সবচেয়ে নির্ভরযোগ্য টুলগুলির মধ্যে একটি কারণ এটি SSL এনক্রিপশনের সাথে আসে। এটি আপনার ডেটা আপনার সকল ডিভাইসে অ্যাক্সেসযোগ্য করে তোলে। আপনাকে শুধু আপনার ডেটা আপলোড করতে হবে এবং ব্যাকআপ সার্ভিসটি সেটিকে নিরাপদ ক্লাউড সার্ভারে সুরক্ষিত রাখবে।
এভাবে, আপনি সহজে Server Message Block (SMB 1) ডিজেবল/ইন্যাবল করতে পারেন। সিকিউরিটি চিন্তা নতুন নয়, কিন্তু WannaCry Ransomware-ফেরীত সত্ত্বে জাগরণের কল হিসেবে বিবেচনা করা উচিত। কারণ এটি উইন্ডোজ অপারেটিং সিস্টেমের SMB1 সার্ভিসের venerability ব্যবহার করে আক্রমণ শুরু করে। এমনকি মাইক্রোসফট নিজেও সিকিউরিটি কারণ থেকে SMB1 ডিজেবল রাখার পরামর্শ দেয়, তাই এটি ডিজেবল রাখলে আপনাকে এই র্যানসমওয়্যারগুলো থেকে শিকার হওয়া থেকে বাঁচাতে পারে।
এছাড়া, আপনার ডেটা নিরাপদ এবং সিস্টেম প্রোটেক্টেড আছে তা নিশ্চিত করতে আপনি সবসময় Right Backup এবং Advanced System Protector-র ওপর নির্ভর করতে পারেন।
লেখটি পছন্দ হলে কমেন্ট সেকশনে আপনার মতামত শেয়ার করুন।
