

DirectAccess উইন্ডোজ ৮.১ এবং উইন্ডোজ সার্ভার ২০১২-এ রিমোট কানেকশনের জন্য ফিচার হিসেবে আসে। কিন্তু উইন্ডোজ ১১/১০ আসার পর এই ইনফ্রাস্ট্রাকচারের ডিপ্লয়মেন্ট কমেছে। মাইক্রোসফট সক্রিয়ভাবে DirectAccess সমাধান বিবেচনা করা সংগঠনগুলাকে উইন্ডোজ ১০-এ ক্লায়েন্ট-ভিত্তিক VPN বাস্তবায়নের উৎসাহ দিচ্ছে। এই Always On VPN কানেকশন টרדিশনাল রিমোট অ্যাক্সেস VPN প্রোটোকল (IKEv2, SSTP, L2TP/IPsec) ব্যবহার করে DirectAccess-এর মতো অভিজ্ঞতা দেয়, পাশাপাশি কিছু অতিরিক্ত সুবিধাও দেয়।
নতুন ফিচারটি উইন্ডোজ ১০ অ্যানিভার্সারি আপডেটে আসে যাতে IT-অ্যাডমিনিস্ট্রেটররা অটোমেটিক VPN কানেকশন প্রোফাইল কনফিগার করতে পারে। Always On VPN-এর DirectAccess-এর ওপর কিছু গুরুত্বপূর্ণ সুবিধা আছে। উদাহরণস্বরূপ, Always On VPN IPv4 এবং IPv6 দুটোই ব্যবহার করতে পারে। যদি DirectAccess-এর ভবিষ্যতের সarthকতা নিয়ে আপনার শঙ্কা থাকে, এবং আপনি উইন্ডোজ ১০-এ Always On VPN সাপোর্ট করার সকল শর্ত পূরণ করেন, তবে স্যুইচ করা সঠিক সিদ্ধান্ত হতে পারে।
উইন্ডোজ ১১/১০ ক্লায়েন্ট কম্পিউটারের জন্য Always On VPN
এই টিউটোরিয়াল রিমোট ক্লায়েন্ট কম্পিউটার (উইন্ডোজ ১১/১০ চলমান) এর জন্য রিমোট অ্যাক্সেস Always On VPN কানেকশন ডিপ্লয় করার ধাপগুলো ব্যাখ্যা করে।
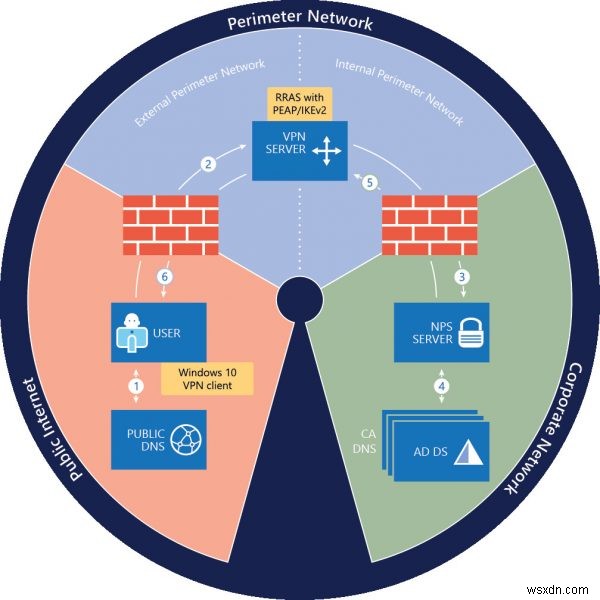
আগে যাওয়ার আগে নিচের موارد নিশ্চিত করুন:
- এক বা একাধিক ডোমেন নেম সিস্টেম (DNS) সার্ভার সহ এক্টিভ ডিরেক্টরি ডোমেন ইনফ্রাস্ট্রাকচার।
- পাবলিক কী ইনফ্রাস্ট্রাকচার (PKI) এবং এক্টিভ ডিরেক্টরি সার্টিফিকেট সার্ভিসেস (AD CS)।
Remote Access Always On VPN Deployment শুরু করতে উইন্ডোজ সার্ভার ২০১৬ চলমান একটি নতুন রিমোট অ্যাক্সেস সার্ভার ইনস্টল করুন।
এরপর VPN সার্ভারের সাথে নিচের কাজগুলো করুন:
- ফিজিক্যাল সার্ভারে দুটি ইথারনেট নেটওয়ার্ক অ্যাডাপ্টার ইনস্টল করুন। VM-এ ইনস্টল করলে দুটি এক্সটার্নাল ভার্চুয়াল সুইচ তৈরি করুন (প্রতিটি ফিজিক্যাল অ্যাডাপ্টারের জন্য একটিই), তারপর VM-এ দুটি ভার্চুয়াল নেটওয়ার্ক অ্যাডাপ্টার তৈরি করুন, প্রতিটি একটি ভার্চুয়াল সুইচের সাথে সংযুক্ত।
- সার্ভারকে আপনার পেরিমিটার নেটওয়ার্কে (এজ এবং ইন্টারন্যাল ফায়ারওয়ালের মাঝপথে) ইনস্টল করুন, একটি নেটওয়ার্ক অ্যাডাপ্টার External Perimeter Network-এ এবং অন্যটি Internal Perimeter Network-এ সংযুক্ত।
উপরোক্ত প্রক্রিয়া শেষ হলে, রিমোট কম্পিউটার থেকে পয়েন্ট-টু-সাইট VPN কানেকশনের জন্য রিমোট অ্যাক্সেসকে সিঙ্গল-টেন্যান্ট VPN RAS গেটওয়ে হিসেবে ইনস্টল ও কনফিগার করুন। রিমোট অ্যাক্সেসকে RADIUS ক্লায়েন্ট হিসেবে কনফিগার করার চেষ্টা করুন যাতে সংগঠনের NPS সার্ভারে কানেকশন রিকোয়েস্ট পাঠাতে পারে।
আপনার সার্টিফিকেশন অথরিটি (CA) থেকে VPN সার্ভার সার্টিফিকেট এনরোল ও ভ্যালিডেট করুন।
NPS সার্ভার
এটি আপনার সংগঠন/কর্পোরেট নেটওয়ার্কে ইনস্টল করা সার্ভার। এটি RADIUS সার্ভার হিসেবে কনফিগার করতে হবে যাতে VPN সার্ভার থেকে কানেকশন রিকোয়েস্ট গ্রহণ করতে পারে। NPS সার্ভার রিকোয়েস্ট পাওয়ার পর প্রসেস করে অথরাইজেশন ও অথেনটিকেশন সম্পন্ন করে VPN সার্ভারে Access-Accept বা Access-Reject মেসেজ পাঠায়।
AD DS সার্ভার
সার্ভারটি অন-প্রেমিসেস এক্টিভ ডিরেক্টরি ডোমেন যা অন-প্রেমিসেস ব্যবহারকারীর অ্যাকাউন্ট হোস্ট করে। ডোমেইন কন্ট্রোলারে নিচের আইটেমগুলো সেট আপ করতে হবে:
- কম্পিউটার ও ব্যবহারকারীদের জন্য গ্রুপ পলিসিতে সার্টিফিকেট অটোএনরোলমেন্ট সক্ষম করুন
- VPN Users Group তৈরি করুন
- VPN Servers Group তৈরি করুন
- NPS Servers Group তৈরি করুন
- CA Server
Certification Authority (CA) সার্ভার হল Active Directory Certificate Services চলমান একটি সার্টিফিকেশন অথরিটি। CA PEAP ক্লায়েন্ট-সার্ভার অথেনটিকেশনের জন্য সার্টিফিকেট এনরোল করে এবং সার্টিফিকেট টেমপ্লেটের ভিত্তিতে সার্টিফিকেট তৈরি করে। তাই প্রথমে CA-তে সার্টিফিকেট টেমপ্লেট তৈরি করুন। আপনার সংগঠনের নেটওয়ার্কে কানেক্ট করার অনুমতিপ্রাপ্ত রিমোট ব্যবহারকারীদের AD DS-এ ইউজার অ্যাকাউন্ট থাকতে হবে।
ফায়ারওয়ালগুলো VPN এবং RADIUS কমিউনিকেশনের জন্য প্রয়োজনীয় ট্রাফিক অনুমতি দেয় তা নিশ্চিত করুন।
এই সার্ভার কম্পোনেন্টগুলো ছাড়া, ক্লায়েন্ট কম্পিউটারগুলো (যা VPN ব্যবহার করবে) উইন্ডোজ ১১/১০ চলমান থাকতে হবে। উইন্ডোজ VPN ক্লায়েন্ট অত্যন্ত কনফিগারেবল এবং অনেক অপশন দেয়।
এই গাইড অন-প্রেমিসেস সংগঠন নেটওয়ার্কে রিমোট অ্যাক্সেস সার্ভার রোল দিয়ে Always On VPN ডিপ্লয় করার জন্য ডিজাইন করা হয়েছে। মাইক্রোসফট আজুরে-এ ভার্চুয়াল মেশিন (VM)-এ রিমোট অ্যাক্সেস ডিপ্লয় করার চেষ্টা করবেন না।
সম্পূর্ণ বিবরণ এবং কনফিগারেশন ধাপের জন্য এই মাইক্রোসফট ডকুমেন্ট রেফার করুন।
আরও পড়ুন: উইন্ডোজে AutoVPN সেটআপ ও ব্যবহার করে রিমোট কানেক্ট করুন।
