

আপনি হয়তো WannaCry সম্পর্কে শুনেছেন, যা মে ২০১৭-এ NHS কম্পিউটারগুলো অবশ করে দিয়েছিল, এবং জুন ২০১৭-এর শেষে Petya র্যানসমওয়্যার আক্রমণ। এই হাই-প্রোফাইল কেসগুলো যা শুধু PC ব্যবহারকারীদের জন্য হুমকি ছিল, সেগুলো বেশ দিন আগে ঘটেছে, কিন্তু আপনি একটি Mac ব্যবহারকারী হিসেবে হয়তো চিন্তা করছেন আপনাকে এমন হুমকি থেকে নিজেকে রক্ষা করার জন্য কিছু করা উচিত কিনা, এবং আপনি যদি র্যানসমওয়্যার আক্রমণের শিকার হন তবে কীভাবে ফিক্স করবেন।
এখানে Mac-এ র্যানসমওয়্যার ডিটেক্ট, এড়ানো এবং মুছে ফেলা সম্পর্কে আপনার যা কিছু জানা দরকার সব কিছু আছে।
র্যানসমওয়্যার কী?
Mac-এ র্যানসমওয়্যার কেসগুলো দেখার আগে, আমরা ব্যাখ্যা করব র্যানসমওয়্যার আসলে কী। এটি একটি ম্যালওয়্যার আক্রমণের ধরন যেখানে আপনার ফাইলগুলো আপনার ইচ্ছা বিনা এনক্রিপ্ট করে দেয়া হয় এবং একটি র্যানসম ডিমান্ড আপনাকে ফি দিয়ে ফাইলগুলো ডিক্রিপ্ট করবার জন্য বলে।
উপরে রেফারেন্স দেওয়া মতে, র্যানসমওয়্যার উইন্ডোজ ব্যবহারকারীদের জন্য একটি চিন্তা, WannaCry এবং Petya সেখানে পরিচিত উদাহরণ, কিন্তু Mac ব্যবহার করলে কী এটি চিন্তার বিষয়? Apple-এর কাছে macOS-এ অনেক সেফটি মেজার বিল্ট-ইন আছে যা আপনাকে রক্ষা করা উচিত, ঠিক নাকি?
দুর্ভাগ্যক্রমে Mac-ও র্যানসমওয়্যার আক্রমণের শিকার হয়েছে, যদিও এটি খুব রেয়ার, जैसा আপনি পড়তে থাকলে দেখবেন।
এটি Mac সিকিউরিটির ওপর বেশ কিছু গভীর আর্টিকেলের একটি। AV বাইং এডভাইস চাইলে, Best Mac antivirus এবং Do Macs get viruses? পড়ুন; সাধারণ পরামর্শের জন্য Mac security tips; যারা মনে করেন তারা ভাইরাস আক্রমণের শিকার হয়েছে, How to remove Mac viruses ট্রাই করুন। আমাদের Mac ভাইরাসের পূর্ণ লিস্টও এখানে আছে।
Mac-এ র্যানসমওয়্যার আক্রমণ হয় কিনা?
Mac-এ র্যানসমওয়্যার ইনফেক্ট করতে পারে? আজ পর্যন্ত কখনো Mac র্যানসমওয়্যার কেস হয়েছে?
উত্তর হ্যাঁ, কিন্তু এটি খুব রেয়ার। আজ পর্যন্ত সিকিউরিটি রিসার্চাররা কিছু হাতগোড়া Mac র্যানসমওয়্যার উদাহরণ চিহ্নিত করেছেন, কিন্তু একটিও সিরিয়াস আউটব্রেকের দিকে পরিচালিত হয়নি এবং কম বা কোনো Mac প্রভাবিত হয়নি। তবে লিস্টটি পড়া আগ্রহজনক যাতে ভবিষ্যতে র্যানসমওয়্যার আউটব্রেক কীভাবে ছড়িয়ে পড়তে পারে এবং কীভাবে অপারেট করতে পারে সেটি শেখা যায়।
ThiefQuest / EvilQuest (জুন/জুলাই ২০২০)
Malwarebytes হাইলাইট করল যে ম্যালিশিয়াস কোড পাইরেটেড কপিয়ের মাধ্যমে ছড়িয়ে পড়ছে Little Snitch এবং অন্যান্য Mac প্রোগ্রামের, রাশিয়ান টরেন্ট ফোরাম Rutracker-এ।
প্রোগ্রামটি সিস্টেমের বিভিন্ন জায়গায় নিজেকে ইনস্টল করার চেষ্টা করে "com.apple.questd" এবং "CrashReporter" মতো নামের আড়ালে। আপনি যদি আপনার কম্পিউটারে ইনস্টল করেন, তবে এটি ফাইলগুলো এনক্রিপ্ট करना শুরু করবে আপনাকে একটি ব্ল্যাকমেইল মেসেজ দেখানোর আগে যা ৫০ ডলার বিটকয়েন চায় ফাইলগুলো ডিক্রিপ্ট করার জন্য। আরও পড়ুন: Mac ransomware could encrypt your Mac।
মনে হয় এই ম্যালওয়্যারের র্যানসমওয়্যার এলিমেন্টটি এর উদ্দেশ্যের শুধু একটি অংশ — ম্যালওয়্যারটি নির্দিষ্ট ফাইল টাইপ খুঁজে বের করে সেগুলো একটি সেন্ট্রাল সার্ভারে পাঠিয়ে দেয় ফাইলগুলো এনক্রিপ্ট করার আগে।
FileCoder / Filezip / Patcher (ফেব্রুয়ারি ২০১৭)
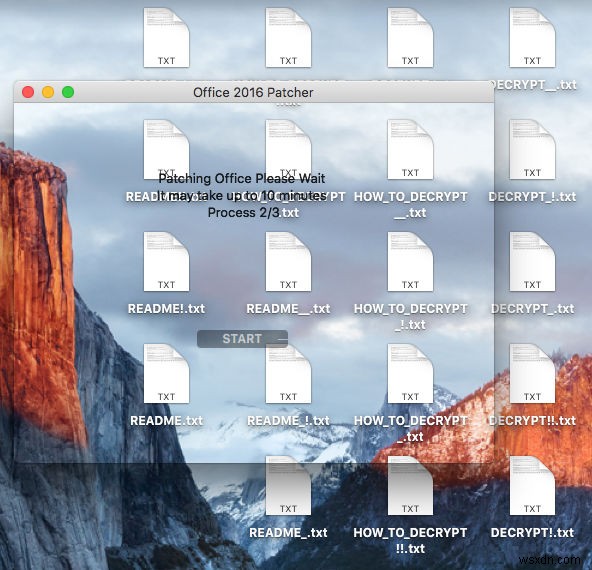
সিকিউরিটি রিসার্চাররা Filezip র্যানসমওয়্যার খুঁজে বের করল "patcher" অ্যাপস হিসেবে ছদ্মবেশ ধারণ করে যা পাইরেসি সাইট থেকে ডাউনলোড করা যায়। Patcher অ্যাপস পপুলার কমার্শিয়াল সফ্টওয়্যার যেমন Adobe Photoshop বা Microsoft Office-কে অবৈধভাবে মডিফাই করার জন্য ডিজাইন করা যাতে সেগুলো কেনা বা লাইসেন্স কোড ছাড়া ব্যবহার করা যায়।
যখন ব্যবহারকারী patcher অ্যাপটি ব্যবহার করার চেষ্টা করে, Filezip বদলে ব্যবহারকারীর ফাইলগুলো এনক্রিপ্ট করে দেয় এবং তারপর প্রতিটি ফোল্ডারে "README!.txt", "DECRYPT.txt" বা "HOW_TO_DECRYPT.txt" ফাইল রেখে দেয় র্যানসম ডিমান্ডসহ (০.২৫ বিটকয়েন; মে ২০১৭-এ লেখা সময় প্রায় ৩৩৫ পাউন্ড)। đặc biệt, উইন্ডোজ-ভিত্তিক অনেক র্যানসমওয়্যার উদাহরণের মতো, Filezip আসলে কোনো ফাইল ডিক্রিপ্ট করতে পারেনা, তাই র্যানসম দেওয়া নিঃসারথক।
KeRanger (মার্চ ২০১৬)
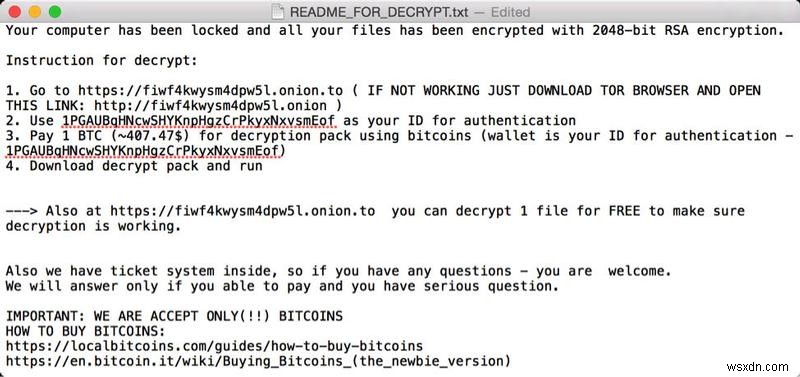
সিকিউরিটি রিসার্চাররা KeRanger র্যানসমওয়্যার খুঁজে পেল Transmission BitTorrent ক্লায়েন্টের একটি অথরাইজড আপডেটের ভিতরে। Mac-এ প্রথম আসল র্যানসমওয়্যার উদাহরণ, এবার র্যানসমওয়্যার ক্রিয়েটররা স্পষ্টভাবে একটি আসল হুমকি তৈরি করার চেষ্টা করল।
KeRanger একটি অথরাইজড সিকিউরিটি সার্টিফিকেট দিয়ে সাইন করা থাকায়, macOS Gatekeeper সিকিউরিটি সিস্টেম দ্বারা ব্লক হয়নি। KeRanger ফাইলগুলো এনক্রিপ্ট করে এবং ডিরেক্টরিতে README_FOR_DECRYPT.txt ফাইল রেখে দেয়, যেখানে র্যানসম ডিমান্ড থাকে (এক বিটকয়েন; মে ২০১৭-এ লেখা সময় প্রায় ১,৩৩৮.৬২ পাউন্ড)।
তবে, রিসার্চাররা এবং Apple-এর দ্রুত কার্রায়ের কারণে, যারা সিকিউরিটি সার্টিফিকেটটি অবিলম্বে রিভোক করল, KeRanger সিরিয়াস হুমকি হতে পারার আগেই থামিয়ে দিয়া হয়েছে। যদি উভয় সংস্থা তত দ্রুত করত না, তবে কাহিনি ভিন্ন হত।
Gopher (সেপ্টেম্বর ২০১৫) এবং Mabouia (নভেম্বর ২০১৫)
দুই সিকিউরিটি রিসার্চার, স্বতন্ত্রভাবে কাজ করে, আলাদা করে Gopher এবং Mabouia তৈরি করল, Mac-টার্গেটেড র্যানসমওয়্যার দুটি উদাহরণ। তবে উভয়ই শুধু প্রুফ-অফ-কনসেপ্ট ডেমোন্স্ট্রেশন, যা দেখানোর জন্য যে পুরোপুরি র্যানসমওয়্যার Mac-এ সম্পূর্ণ সম্ভব।
সিকিউরিটি রিসার্চারদের সাথে শেয়ার করা কপি ছাড়া, কখনোই তাদের কম্পিউটারের বাইরে যেতে পারলো না, তাই ছড়িয়ে পড়তে পারলো না।
FileCoder (জুন ২০১৪)
সিকিউরিটি রিসার্চাররা Virus Total ভাইরাস-স্ক্যানিং ওয়েবসাইটের মাধ্যমে FileCoder খুঁজে পেল, যদিও সেটার সময় FileCoder ইতিমধ্যে পুরনো, Virus Total-এর ম্যালওয়্যার স্ক্যানার tarafından দুই বছর আগে প্রথম ডিটেক্ট হওয়া।
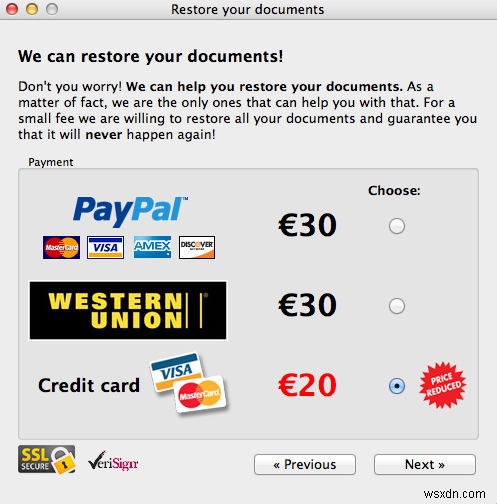
নির্দিষ্টভাবে OS X/macOS-কে টার্গেট করে, FileCoder অসম্পূর্ণ এবং হুমকি নয়, কারণ এটি আসলে ব্যবহারকারীর ডেটা এনক্রিপ্ট করে না। এটি একটি অ্যাপ উইন্ডো দেখায় ৩০ ইউরোর র্যানসম চেয়ে (খুব চাটপাটি, এটি ২০ ইউরোতে ডিসকাউন্ট দেয় যদি ক্রেডিট কার্ড ব্যবহার করা হয় PayPal বা Western Union-এর বদলে)।
FileCoder কোথা থেকে উদ্ভূত হয়েছে বা কীভাবে ছড়িয়ে পড়ার জন্য ডিজাইন করা হয়েছিল সেটি অজানা।
FBI স্ক্যাম (জুলাই ২০১৩)
দশকাধিক ধরে, ওয়েব-ভিত্তিক র্যানসমওয়্যার উইন্ডোজ ব্যবহারকারীদের টিপতিপি করে টাকা ऐঠানোর চেষ্টা করছিল একটি所谓的 ল اندফোর্সমেন্ট ওয়েবসাইটে "লক" করে ব্রাউজারকে। এটি সবসময় শুধু ধোঁয়া ও আয়না, এবং সহজে ওয়ারোভার করা যেত।
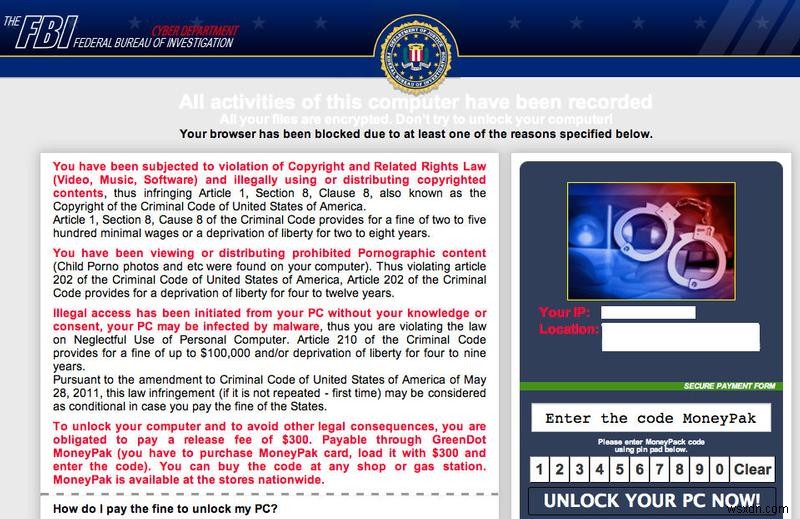
কিন্তু জুলাই ২০১৩-এ সিকিউরিটি রিসার্চাররা একটি সাদৃশ্য স্ক্যাম খুঁজে পেল Mac-এর Safari ব্রাউজারের জন্য নির্দিষ্ট। ব্যবহারকারী একটি নকল "FBI" ওয়েবপেজে লকড থাকতেন একটি ডায়ালগ বক্সের মাধ্যমে যেটি তাদের সাইট ছেড়ে যাওয়া দিত না, এবং ৩০০ ডলার "ফাইন" চায় সিস্টেম আনলক করার জন্য।
ব্রাউজার কুইট করা অসম্ভব ছিল। ব্যবহারকারী যদি Safari ফোর্স-কুইট করত, তবে র্যানসমওয়্যার পেজটি Safari আগামী বার স্টার্ট হলে নিজে নিজে রিলোড হয়ে যেত।
Apple এরপর Mac এবং iPhone/iPad-এ Safari ফিক্স করল যাতে ব্রাউজার-ভিত্তিক র্যানসমওয়্যার এরকম অপারেট করা কম সহজ হয়। তবে, আপনি এখনও কম ভায়ঙ্কর উদাহরণ مواجهা করতে পারেন।
Mac-এ WannaCry আক্রমণ হয় কিনা?
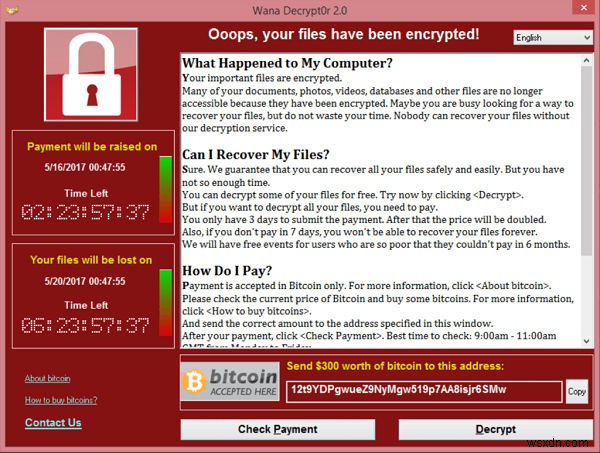
সরল কথায়, না। WannaCry Microsoft Windows-এর নেটওয়ার্ক ফাইল শেয়ারিং সিস্টেমের একটি বাগের সুবিধা নেয়, একটি টেকনোলজি যাকে SMB বলা হয়। একবার WannaCry নেটওয়ার্কের একটি কম্পিউটারে ঢুকতে পেরলে — সাধারণত কোনো ব্যক্তি একটি রগ ইমেইল অ্যাটাচমেন্ট খোলার কারণে — এটি SMB-এ একটি বাগ ব্যবহার করে নেটওয়ার্কের অন্যান্য সব কম্পিউটারে নিজেকে ইনজেক্ট করে যা প্যাচ্ড নয়।
Mac-ও SMB ব্যবহার করে ডিফল্ট নেটওয়ার্ক ফাইল শেয়ারিং টেকনোলজি হিসেবে, তাই আপনি প্রাথমিকভাবে মনে করতে পারেন Mac-ও প্রভাবিত হতে পারে। তবে, Apple SMB-এর নিজস্ব বেসপোক ইমপ্লিমেন্টেশন ব্যবহার করে। Microsoft-এর ভার্সনের সাথে পূর্ণরূপে কম্প্যাটিবল থাকা সত্ত্বেও, এতে একই বাগ বা সিকিউরিটি হোলস নেই, তাই WannaCry-এর দ্বারা প্রভাবিত হয় না — কমপক্ষে WannaCry-এর বর্তমান ম্যানিফেস্টেশন দিয়ে।
iPhone, iPad, Apple TV এবং এমনকি Apple Watch SMB ফাইল শেয়ারিং ব্যবহার করে না, তাই সেগুলো তাত্ত্বিকভাবে WannaCry-এর রিস্কে নেই।
Mac-এ Petya আক্রমণ হয় কিনা?
Petya আরেকটি র্যানসমওয়্যার আক্রমণ, WannaCry-এর মতো, যা জুন ২০১৭-এর শেষে ইউরোপ এবং US-এ কম্পিউটারগুলাকে আক্রমণ করল।
Petya কিছু বড় ফার্মকে আক্রমণ করল, এবং আগের WannaCry র্যানসমওয়্যার আক্রমণের মতো যা UK-এ NHS-কে প্রভাবিত করল, এটি দ্রুত একই নেটওয়ার্কের Windows কম্পিউটারগুলোর মধ্যে ছড়িয়ে পড়ল।
কম্পিউটারগুলো ইনফেক্ট হয় Windows-এ একটি venerability-এর কারণে যার জন্য Microsoft প্যাচ রিলিজ করল।
বেশির ভাইরাস কোম্পানিগুলো তাদের সফ্টওয়্যার আপডেট করল Petya থেকে রক্ষা পেতে।
Petya র্যানসমওয়্যার ৩০০ ডলার বিটকয়িনে র্যানসম হিসেবে চায় কম্পিউটারটি রিগেইন করার জন্য। তবে, আক্রমণকারীদের 아마চুর মনে হয় কারণ র্যানসম নোটে সব ভিক্টিমের জন্য একই বিটকয়েন অ্যাড্রেস এবং শুধু একটা ইমেইল অ্যাড্রেস দেওয়া আছে যোগাযোগের জন্য — যা অবশ্যই ইতিমধ্যে বন্ধ হয়ে গেছে।
আক্রমণটি হয়তো যুকরেনি সরকারকে টার্গেট করে করা হয়েছে টাকা আয় করার বদলে।
Mac-কে র্যানসমওয়্যার থেকে রক্ষা করার পদ্ধতি
লেখা সময় পর্যন্ত Mac-এ (বা যেকোনো Apple হার্ডওয়্যারের ওপর) কোনো সিরিয়াস র্যানসমওয়্যার আউটব্রেক হয়নি, কিন্তু সিকিউরিটি রিসার্চাররা মনে করেন এটি একটি আসল সম্ভাবনা।
CNBC-এর 'Squawk Box' প্রোগ্রামে বিখ্যাত WannaCry র্যানসমওয়্যার আক্রমণের পর বললেন Aleksandr Yampolskiy, CEO of SecurityScorecard, যে Apple ব্যবহারকারীরা WannaCry-প্রকার আক্রমণে vulnerable, এমনকি সেই নির্দিষ্ট ইভেন্ট শুধু Windows সিস্টেমকে প্রভাবিত করল।
"এই আক্রমণটি Windows কম্পিউটারকে টার্গেট করল," তিনি বললেন। "Apple সম্পূর্ণরূপে vulnérable একই টাইপের আক্রমণে।"
তাহলে, ধরে নিই আপনি ইনফেক্ট হয়েছেন। আপনার কী করা উচিত?
স্টেপ ১: প্যানিক করবেন না
সময় নিন এবং ঘাটাঘাটি রিয়াকশন এড়িয়ে চলুন।
স্টেপ ২: ক্লিন আপ করুন
Bitdefender Virus Scanner-এর মতো ফ্রি ম্যালওয়্যার স্ক্যানার ব্যবহার করুন র্যানसमওয়্যার খুঁজে বের করে মুছে ফেলার জন্য।
আপনি একমাত্র ব্যক্তি নন যিনি আক্রমণের শিকার হলেন, তাই Macworld-এর মতো সাইটগুলোর ওপর নজর রাখুন র্যানসমওয়্যার ইনফেকশনের প্রকৃতি সম্পর্কে আরও জানতে। আপনি খুব সম্ভব নির্দিষ্ট ইন্সট্রাকশন পাবেন কীভাবে ইনফেকশন ক্লিন আপ করতে হয়, যদি ভাইরাস স্ক্যানার সেটি করতে না পারে।
আপনি খুঁজে পেতে পারেন কোনো সিকিউরিটি রিসার্চার আপনার ফাইলগুলো ফ্রি-এ ডিক্রিপ্ট করার উপায় খুঁজে পেয়েছে, যেন Mac-এ চিহ্নিত হাতগোড়া র্যানসমওয়্যার ইনফেকশনের সবচেয়ে সাম্প্রতিক উদাহরণে হয়েছিল।
স্টেপ ৩: টাকা দেবেন না
যেমন আপনি পরে দেখবেন যখন আমরা Mac-কে প্রভাবিত করে হাতগোড়া র্যানসমওয়্যার আউটব্রেকগুলো পরীক্ষা করব, টাকা দিলেও আপনার ফাইলগুলো রিকভার হবে না এই সম্ভাবনা বেশি!
স্টেপ ৪: আনপ্লাগ করুন এবং স্টোরেজ ডিসকানেক্ট করুন
Mac-এ দেখা একমাত্র ইফেক্টিভ র্যানসমওয়্যার — KeRanger — Time Machine ব্যাকআপও এনক্রিপ্ট করার চেষ্টা করল, যাতে ব্যবহারকারী সিম্পলি ব্যাকআপ থেকে ফাইল রিস্টোর করতে না পারে।
তাই, আপনার Mac র্যানসমওয়্যার দ্বারা ইনফেক্ট হওয়া সন্ধানে, আপনি অবিলম্বে যেকোনো রিমুভেবল স্টোরেজ যেমন এক্সটার্নাল হার্ড ডিস্ক আনপ্লাগ করুন, এবং যেকোনো নেটওয়ার্ক শেয়ার থেকে ডিসকানেক্ট করুন Finder-এর সাইডবারে তাদের এন্ট্রির পাশের ইজেক্ট আইকনে ক্লিক করে।
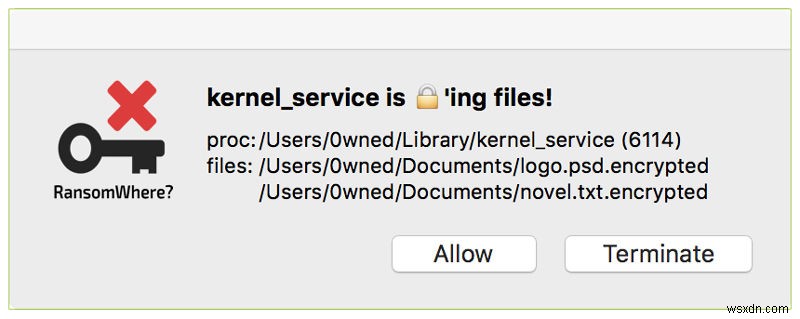
স্টেপ ৫: RansomWhere? অ্যাপ ইনস্টল করুন
RansomWhere? অ্যাপ ইনস্টল করার কথা ভাবুন। এই ফ্রি অ্যাপ ব্যাকগ্রাউন্ডে রান করে এবং যেকোনো এক্টিভিটির ওপর নজর রাখে যেটি ফাইলগুলোর ব্যাপক এনক্রিপশনের মতো যেন র্যানসমওয়্যার আক্রমণের সময় হয়। এটি প্রসেসটি থামিয়ে দেয় এবং আপনাকে বলে কী হচ্ছে। ঠিক আছে, আপনার কিছু ফাইল এনক্রিপ্ট হয়ে যেতে পারে, কিন্তু আশা করি বেশি না।
স্টেপ ৬: বেসিক ফিশিং প্রোটেকশন রুল ফলো করুন
অনেক র্যানসমওয়্যার এবং ম্যালওয়্যারের উদাহরণের মতো, WannaCry প্রাথমিকভাবে কম্পিউটার নেটওয়ার্কে ফিশিং আক্রমণের মাধ্যমে ইনফেক্ট করল। আপনি যা আশা করিনি এমন ইমেইল অ্যাটাচমেন্ট কখনো খুলবেন না, এমনকি যেটি কাউকে জানা লোকের কাছ থেকে আসুক এবং কতটুকু গুরুত্বপূর্ণ, আগ্রহজনক বা_scandalous_ কেন না হোক।
স্টেপ ৭: ডজি সফ্টওয়্যার ব্যবহার করবেন না
সাম্প্রতিক Mac র্যানসমওয়্যার "ক্র্যাকড" বা patcher অ্যাপসের মাধ্যমে ছড়িয়ে পড়ার চেষ্টা করে যেগুলো আপনাকে কমার্শিয়াল সফ্টওয়্যার ফ্রিতে ব্যবহার করতে দেয়। তাই এই ধরণের ডজি সফ্টওয়্যার থেকে দূরে থাকুন।
স্টেপ ৮: সিস্টেম এবং অ্যাপস সবসময় আপডেট রাখুন
Mac-এ আপনি অটোমেটিক আপডেট কনফিগার করতে পারেন System Preferences অ্যাপ খুলে (Finder-এ Applications লিস্টে পাবেন), এবং App Store আইকন সিলেক্ট করে। তারপর Automatically Check for Updates-এ টিক দিন, এবং এই হেডিং-এর নিচে সব বক্সে টিক দিন।
স্টেপ ৯: শুধু অফিসিয়াল ওয়েবসাইট থেকে ইনস্টল করুন
আপনি হঠাৎ একটি পপ-আপ দেখেন আপনার ব্রাউজার প্লাগইনlardan একটি আউটডেটেড, উদাহরণস্বরূপ, তবে শুধু সেই প্লাগইনের অফিসিয়াল ওয়েবপেজ থেকে আপডেট করুন — যেমন Adobe-এর ওয়েবসাইট যদি Flash প্লাগইন হয়। পপ-আপ উইন্ডোতে দেওয়া লিঙ্কে কখনো ভরসা করবেন না! হ্যাকাররা এই পপ-আপ এবং নকল ওয়েবসাইট ব্যবহার করে বারবার র্যানসমওয়্যার এবং অন্যান্য ম্যালওয়্যার ছড়িয়ে দেয়।
স্টেপ ১০: ঘন ঘন ব্যাকআপ নিন, এবং ডিসকানেক্ট করুন
আপনার ফাইলগুলোর ব্যাকআপ থাকলে র্যানসমওয়্যার আক্রমণ করলে কম চিন্তা করবেন কারণ আপনি সিম্পলি রিস্টোর করতে পারবেন। তবে, KeRanger র্যানসমওয়্যার আউটব্রেক Time Machine ব্যাকআপও এনক্রিপ্ট করার চেষ্টা করল, তাই আপনি থার্ড-পার্টি অ্যাপ যেমন Carbon Copy Cloner ব্যবহার করতে পারেন আপনার ফাইল ব্যাকআপ করার জন্য। আরও পড়ুন: Mac ব্যাকআপ করার পদ্ধতি।
শুধু Mac-কে ব্যাকআপ নেওয়া যথেষ্ট নয়। সত্যিকারের সেফটি পেতে আপনাকে আপনার ব্যাকআপ ড্রাইভও Mac ব্যাকআপ শেষ হলে ডিসকানেক্ট করতে হবে, যাতে আক্রমণের সময় ড্রাইভটি এনক্রিপ্ট করা যায় না।
আমার iPhone বা iPad-কে র্যানসমওয়্যার থেকে কীভাবে রক্ষা করব?
iOS ডিভাইস যেমন iPhone এবং iPad গ্রাউন্ড-আপ থেকে বিল্ট করা হয়েছে Mac-এর চেয়ে অনেক বেশি সিকিউর হওয়ার জন্য, এবং কোনো ম্যালওয়্যার ইনফেকশনের মাধ্যমে আসল র্যানসমওয়্যার টানা খুব কঠিন। আজ পর্যন্ত কোনো উদাহরণ নেই, কমপক্ষে non-jailbroken iOS ডিভাইসে।
তবে, iPhone, iPad এবং এমনকি Mac-ও iCloud হাইজ্যাকিং-এর অধীন, একটি র্যানসম আক্রমণের ধরন যেখানে একটি হ্যাকার বড় বড় সিকিউরিটি ব্রিচের মাধ্যমে আবিষ্কৃত পাসওয়ার্ড রি-ইউজ করে iCloud অ্যাকাউন্টে লগইন করে এবং কন্ট্রোল নেয়। তারা পাসওয়ার্ড পরিবর্তন করে এবং Find my iPhone সার্ভিস ব্যবহার করে রিমোটলি iOS ডিভাইস বা Mac-কে লক করে, ব্যবহারকারীর কাছে র্যানसम মান्गে কন্ট্রোল ফেরত দিতে।
প্রায়ই তারা ডিভাইস বা Mac রিমোট ওয়াইপ করার হুমকি দেয় এর সাথে। এই ধরনের প্রথম আক্রমণ ২০১৪ সালে Oleg Pliss আক্রমণ ছিল।
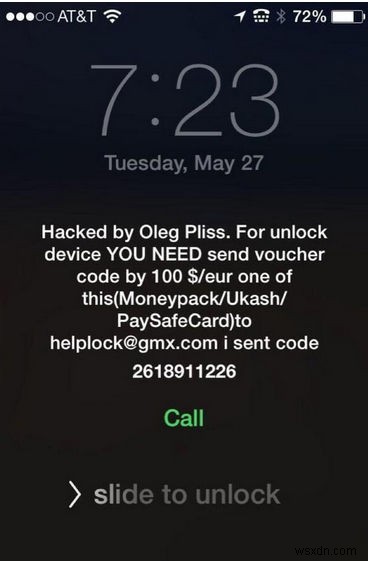
iCloud হাইজ্যাকিং সহজে রোধ করা যায় টু-ফ্যাক্টর অথেন্টিকেশন সেটআপ করে, এবং আপনাকে এখনই করা উচিত!
তবে, আসল র্যানসমওয়্যার ইনফেকশন সম্ভব কিনা সেটি নির্বিশেষে, আপনার iPhone বা iPad ফুল्ली আপডেট রাখতে হয় সেটি নিশ্চিত করতে যাতে যেকোনো সম্ভাব্য হুমকির বিরুদ্ধে সেরা প্রোটেকশন থাকে। নতুন iOS আপডেট উপলব্ধ হলে Settings অ্যাপের পাশে একটি নোটিফিকেশন আসবে, এবং আপনি Settings খুলে General > Software Update-এ ট্যাপ করে আপডেট করতে পারবেন। (নোট করুন iOS-এ অটোমেটিক সিস্টেম আপডেট কনফিগার করার কোনো উপায় নেই।)
iOS ডিভাইসের জন্য যেকোনো এন্টিভাইরাস স্ক্যানিং দাবি করে এমন অ্যাপ সম্ভবত dubious কারণ সকল iOS অ্যাপ স্যান্ডবক্সড, তাই সিস্টেম বা অন্যান্য অ্যাপ স্ক্যান করতে পারে না ম্যালওয়্যারের জন্য।
আমি কী সবসময় এন্টিভাইরাস অ্যাপ চালাতে থাকব?
আপনাকে আশ্চর্য হতে পারে কিন্তু Mac-এ ইতিমধ্যে এন্টিম্যালওয়্যার বিল্ট-ইন আছে, Apple-এর কৃতিত্ব।
XProtect অদৃশ্যভাবে ব্যাকগ্রাউন্ডে রান করে এবং আপনি যে ফাইলগুলো ডাউনলোড করেন সেগুলো স্ক্যান করে স্ট্যান্ডার্ড ফাইল কোয়ারান্টাইন প্রসেসের অংশ হিসেবে। XProtect নিয়মিত Apple-এর দ্বারা নতুন ম্যালওয়্যার ডেফিনিশন দিয়ে আপডেট হয় এবং আপনি আপডেটের ফ্রিকোয়েন্সি দেখতে পারেন এই ধাপগুলো ফলো করে:
- System Information অ্যাপ খুলুন Apple > About This Mac-এ ক্লিক করে, তারপর System Report বাটনে ক্লিক করুন।
- বাম পাশের লিস্টে Software হেডিং সিলেক্ট করুন, এবং তার নিচে Installations হেডিং।
- Install Date কলাম হেডিং-এ ক্লিক করুন লিস্টটি সবচেয়ে সাম্প্রতিক অনুযায়ী সোর্ট করতে, এবং XProtectPlistConfigData পড়া এন্ট্রিগুলো খুঁজে বের করুন।
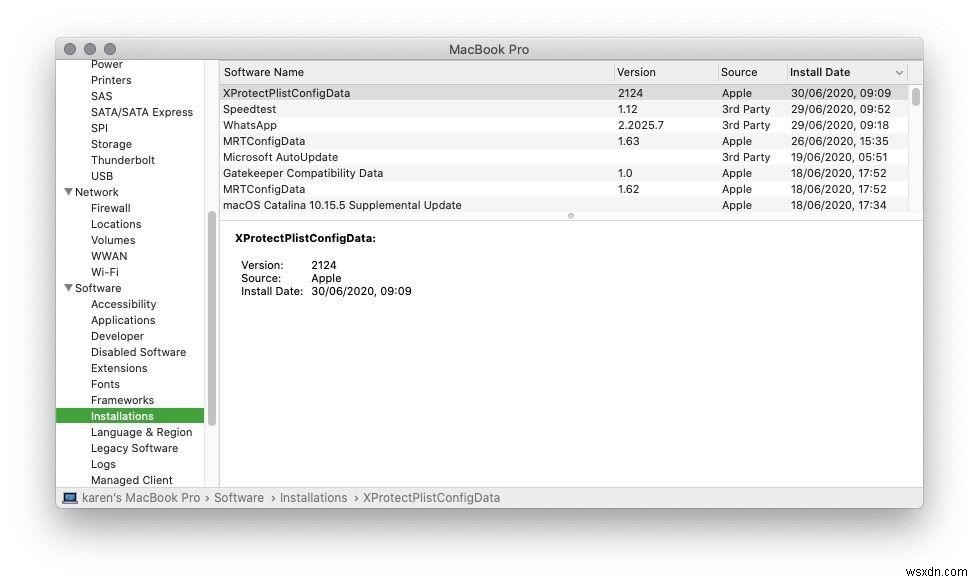
XProtect-ই ছিল যেভাবে Apple KeRanger-কে হারাতে পেরেছিল, সম্ভবত Mac-ভিত্তিক সবচেয়ে সিরিয়াস র্যানসমওয়্যার হুমকি আজ পর্যন্ত, এন্ডেমিক হওয়ার আগেই। এছাড়া, সাম্প্রতিক Mac র্যানসমওয়্যার, Filezip, XProtect-এও যোগ হয়েছে।
অন্যান্য বিল্ট-ইন সेफগার্ডের সাথে কম্বাইন্ড যেমন ফাইল কোয়ারান্টাইন এবং Gatekeeper — যেগুলো ব্যবহারকারীকে ব্লাইন্ডলি অ্যাপ রান করা বা স্ট্রেঞ্জ ওয়েবসাইট থেকে ডকুমেন্ট খোলা থেকে রোকে — Mac র্যানসমওয়্যার থেকে আপনার কল্পনার চেয়ে ভালো গার্ডেড।
তবে, সময়োচ্চ الحين একটি অন-ডিমান্ড ভাইরাস স্ক্যানার যেমন Bitdefender Virus Scanner চালাতে কোনো ক্ষতি নেই, এমনকি এটি খুব বেশি ফালস পজিটিভ খুঁজে পেতে পারে উইন্ডোজ ভাইরাসগুলো মেইল অ্যাটাচমেন্টে। উইন্ডোজ ভাইরাস Mac ব্যবহারকারীদের জন্য harmls। এখানে সেরা Mac এন্টিভাইরাস সফ্টওয়্যার সম্পর্কে পড়ুন।
