

সৌভাগ্যয়, ssh_exchange_identification: read: Connection reset by peer এররটি খুব दुর্লভ, কিন্তু আপনি যেকোনো টাইপের Unix সার্ভারে ssh করার চেষ্টা করলে এটিতে আপনি ফंसতে পারেন। এর কোনো ব্যাপার নয় আপনি উইন্ডোজে cygwin ব্যবহার করে উবুন্টু অথবা macOS-এ টার্মিনাল ব্যবহার করে Arch, Fedora বা CentOS-এ ssh করছেন। যেহেতু ssh Unix এবং Linux-এ সার্বজনীন, এই এরর যেকোনো সময় আসতে পারে যখন রিমোট সার্ভার আপনার অনুমতি ছাড়াই কানেকশন রিসেট করে দেয়।
পদ্ধতি ১: hosts.deny ফাইল চেক করা
আপনার যদি সার্ভারে অ্যাডমিনিস্ট্রেটিভ সুবিধা থাকে এবং সেটি এক্সেস করার উপায় থাকে, তবে এই সমস্যা সমাধান করার সবচেয়ে সহজ উপায় হলো সার্ভারের কম্পিউটারে সরাসরি লগইন করা প্রম্পটে যেতে এবং hosts.deny ফাইলটি দেখতে।
 সার্ভারে টাইপ করুন যাতে দেখতে পান আপনার মেশিন কোনো কারণে ব্যান করা আছে কিনা।
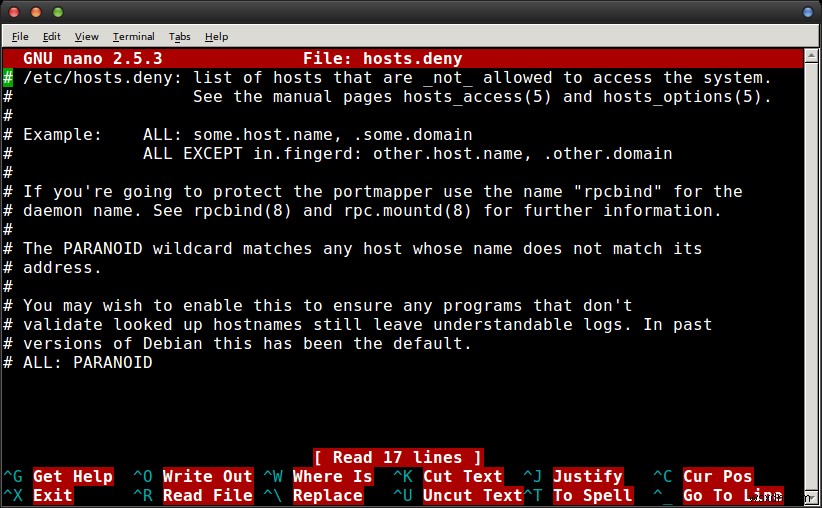
যদি থাকে, তবে এটি সাধারণত একটি ভুল এবং আপনি নিরাপদে এটিকে রিমুভ করে অন্য মেশিন থেকে ssh-এর মাধ্যমে রিকানেক্ট করতে পারেন। অন্যথায়, চেক করুন যে কোনো বিড়াল 와ইল্ডকার্ড আছে কিনা যা আপনার মেশিনকে কানেক্ট হতে বাধা দিচ্ছে। সার্ভারের ডিস্ট্রিবিউশন দ্বারা যোগ করা ডিফল্ট টেক্সট ছাড়া কিছু নেই এমন একটি ফ্রেশ ফাইল অধিকাংশ কেসে দায়ী হবে না।
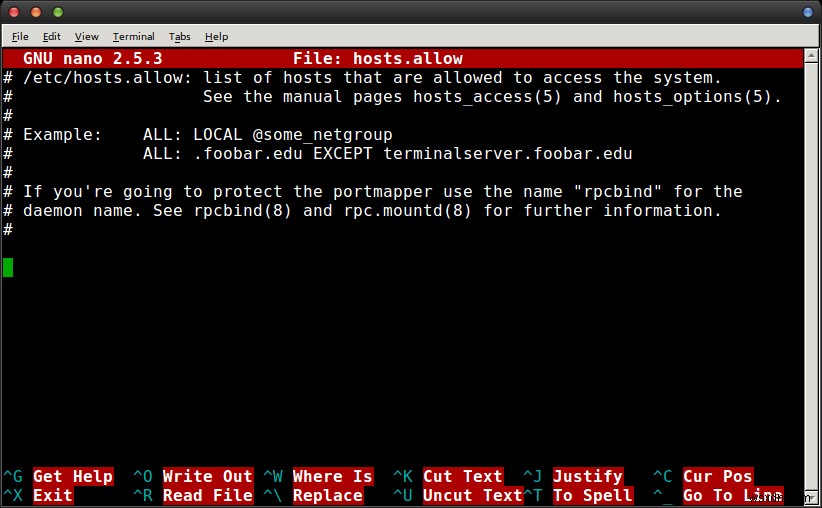
 চেষ্টা করুন আপনি আপনার রিমোট লগইন ম্যানুয়ালি অ্যাড করতে চাইলে যাতে এটি কানেক্ট করতে পারে। মনে রাখবেন যে এটি विरলভাবে প্রয়োজনীয়, কিন্তু আপনি যদি এড করেন তবে ডিস্ট্রিবিউশন দ্বারা প্রদত্ত ইনফরমেশনাল টেক্সট ফলো করতে হবে। আপনি উদাহরণস্বরূপ, নিচে একটি লাইন যোগ করবেন যা পড়বে
ALL: appuals.com যাতে appuals.com-এ সবাই সার্ভারের সাথে কানেক্ট করতে পারে। আপনার হোস্ট সঠিকভাবে টাইপ করুন যদি আপনি এটি করেন, তারপর Ctrl+O চাপে ফাইল সেভ করুন এবং Ctrl+X চাপে বের হোন।
এই পয়েন্টে আপনাকে সার্ভারে ssh করতে সক্ষম হওয়া উচিত।
পদ্ধতি ২: ssh কনফিগারেশন অপশন পরিবর্তন করা
আপনি যদি রিমোট সার্ভারে না যান পারেন বা পূর্বের পদ্ধতিটি অপশন ফিক্স না করে, তবে আপনার পুরনো ssh কনফিগারেশন ফাইলগুলো ক্লিয়ার করুন এবং আপডেটের পর দেখুন কি কাজ করে। ধরে নিচ্ছি এটো না হলে, ssh-তে -v অপশন যোগ করুন এবং আবার কানেক্ট করার চেষ্টা করুন। আপনি যদি এখনও এরর মেসেজ পান, তবে আপনার ssh কমান্ডে -c aes256-ctr যোগ করুন এবং দেখুন কি কাজ করে। এটি সাইফার লিস্ট ছোট করবে এবং আপনাকে সেই সার্ভারের সাথে কানেক্ট করতে দেবে যেটিতে আপনি ssh করার চেষ্টা করছিলেন কারণ এটি প্যাকেট সাইজে সংক্ষিপ্ত করে।
কিছু ব্যবহারকারীরা লক্ষ্য করেছেন যে এটি কিছু টাইপের সিস্কো-ব্র্যান্ডেড ইকুইপমেন্ট ট্রাবলশুট করার সময় বিশেষভাবে উপকারী কারণ কিছু সার্ভার হার্ডওয়্যার ডিফল্টভাবে ছোট প্যাকেট সাইজ এক্সপেক্ট করে। সারমে আপনার সাধারণ ssh কমান্ডে -c aes256-ctr যোগ করুন এবং আপনাকে ভেতরে ঢুকতে সক্ষম হওয়া উচিত।
পদ্ধতি ৩: অকস্মাত IP ব্যান ওভাররাইড করা
আপনি যদি আগে কিছুবার লগইন করার চেষ্টা করে ডেনাইড হয়ে থাকেন, তবে আপনার নিজস্ব সার্ভার আপনাকে একটি ব্যাড IP ঠিকানা মনে করে নেওয়া যেতে পারে। এটি সাধারণত হয় যদি আপনি ট্রাবলশুট করার সময় কানেকশন রিট্রাই করতে থাকেন, যা একটি রেশনাল রেসপন্স কিন্তু fail2ban সাবরুটিনের কাছে এটি আক্রমণের মতো দেখাবে। নিশ্চিত করতে হলে, রিমোট কানেকশন থেকে sudo iptables -L --line-number চালান এবং আপনার IP ঠিকানা খুঁজুন। আপনি সম্ভবত পাবেন যে অনেক অসম্পর্কিত কানেকশন আছে যেগুলো আপনি উপেক্ষা করতে পারেন।
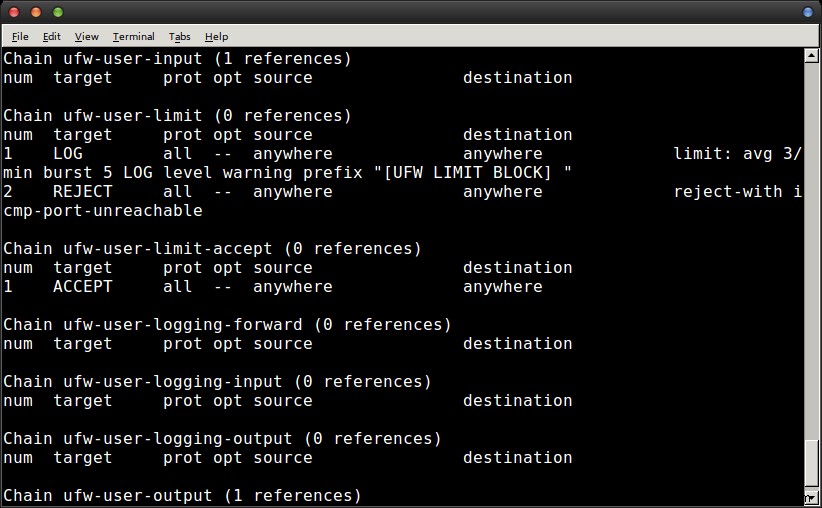
একবার আপনি সমস্যাটি পেলে, iptables -D চালান তারপর ऑफেন্ডিং চেইন এবং চেইন নম্বর দিয়ে আপনাকে আপনার নিজস্ব সফ্টওয়্যার দ্বারা আবার ব্যান হয়ে যাওয়া থেকে বাঁচাতে। এর ফলে আপনাকে আর কোনো সমস্যা হওয়া উচিত না। তবে, আপনি যদি করেন,
নিচের ফাইলটি এডিট করতে পারেন।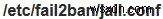
এটি আপনার পছন্দের টেক্সট এডিটরে (অনেকসময় nano বা vi) রুট হিসেবে লোড করুন। আপনি সম্ভবত  এর মত কিছু চালাতে চাবেন এবং তারপর ignoreip লিখা লাইনটি খুঁজুন। এই লাইনে আপনার IP ঠিকানা যোগ করুন যাতে fail2ban আপনার IP ঠিকানাকে যেকোনো ব্লক লিস্টে যোগ করতে পারে না।
ভিন্ন লিনাক্স ডিস্ট্রিবিউশন জিনিসগুলো কিছুটা ভিন্নভাবে করে, কিন্তু অধিকাংশ কেসে এই পরিবর্তনগুলো ইন্সট্যান্টলি ইফেক্টিভ হয়।
