

লিনাক্সে জিনিসগুলো গেলে ট্রাবলশুটিং বড় কষ্টদায়ক হতে পারে। সমস্যা যegang করা বা আপনি না জানেন কী করছে তা ঘটলে চ্যালেঞ্জ দুগুণ হয়ে যায়।
আপনি হ্যাঁ ঘণ্টা পর ঘণ্টা Stack Overflow পড়তে পারেন, এবং Reddit-এ সাহায্য চেয়ে পারেন। অথবা আপনি নিজে দায়িত্ব নিতে পারেন, এবং আপনার সিস্টেমের লগ ফাইলগুলোতে ডুবে যেতে পারেন সমস্যা খুঁজে বের করার লক্ষ্যে।
লগ ফাইল কী?
অনেক প্রোগ্রাম — সেটি উইন্ডোজ, ম্যাক, বা লিনাক্স যেকোনো প্ল্যাটফর্মের হোক — চলে চলতে লগ ফাইল জেনারেট করে। অ্যান্ড্রয়েডও এটি জেনারেট করে। এগুলো প্লেইন-টেক্সট ফাইল যাতে প্রোগ্রাম কীভাবে চলছে তার ইনফরমেশন থাকে। প্রতিটি ইভেন্ট আলাদা লাইনে থাকে, সেকেন্ড 단위로 টাইম-স্ট্যাম্পড।
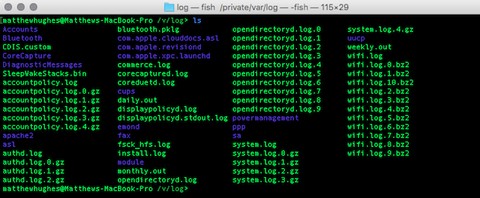
এটি সার্বজনীনভাবে সত্য নয় সব অ্যাপ্লিকেশনের জন্য, কিন্তু লগ ফাইলগুলো সাধারণত /var/log ডিরেক্টরিতে পাওয়া যায়।
অতিশয় প্রাধান্যে এই ফাইলগুলোর ডেটা সাধারণ হয়। এটা অবশ্যই কোনো সমস্যার ইঙ্গিত দেয় না। এটি শুধু আপডেট যা প্রোগ্রামটি কোনো নির্দিষ্ট সময়ে কী করছিল।
কিন্তু যখন সমস্যা হয়, তখন নিশ্চিত থাকুন সেটি লগ ফাইলে থাকবে। এই ইনফরমেশন ব্যবহার করে সমস্যা সমাধান করা যায়, অথবা কেউ যিনি জানেন उनसे বিস্তারিত প্রশ্ন করা যায়।
তাহলে, লগ ফাইল ডিল করতে, আপনি কীভাবে আপনার দরকারি ইনফরমেশন আলাদা করবেন অনावশ্যক জিনিসগুলো থেকে?
স্ট্যান্ডার্ড লিনাক্স ইউটিলিটি ব্যবহার করুন
যেমন আমরা বলেছি, লগ ফাইল কোনো একক প্ল্যাটফর্মের এক্সক্লूसিভ নয়। সত্ত্বেও, এই আর্টিকেলের ফোকাস থাকবে লিনাক্স এবং OS X-এ, কারণ এই দুটো অপারেটিং সিস্টেমে লগ ফাইল পার্স করার জন্য অপরিহার্য UNIX কমান্ড লাইন টুলস থাকে।
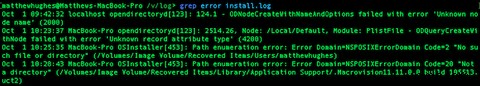
লগ ফাইল যেহেতু প্লেইন-টেক্সট, আপনি যেকোনো টুল ব্যবহার করতে পারেন সেটি ভিউ করার জন্য। এগুলোর মধ্যে grep সম্ভবত শিখতে সবচেয়ে কঠিন, কিন্তু সবচেয়ে উপকারী। এটি নির্দিষ্ট ফ্রেজ বা টার্ম একটি ফাইলে সার্চ করতে দেয়। সিনট্যাক্স: grep [term] [filename]।
এডভান্সড লেভেলে, আপনি রেগুলার এক্সপ্রেশন (RegEx) ব্যবহার করে লেজার-ফোকাস্ড সার্চ করতে পারেন। RegEx দেখতে যাদুর মত লাগলেও, এটকে হাতের মুঠোয় আনা সহজ।
তারপর আছে 'head' এবং 'tail' কমান্ড। এগুলোর কাজ অনুমান করা কঠিন নয়। এগুলো ফাইলের প্রথম এবং Послеের দশ লাইন দেখায়। তাই লগ ফাইলের লেটেস্ট আইটেম দেখতে চাইলে রান করুন "tail filename"।
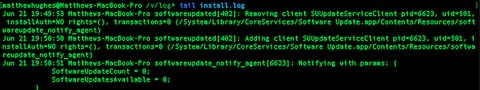
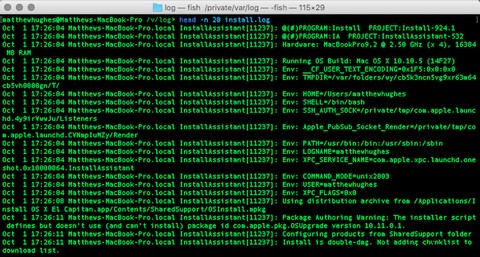
দেখানো লাইনের সংখ্যা '-n' ফ্ল্যাগ দিয়ে পরিবর্তন করা যায়। প্রথম ২০ লাইন দেখতে চাইলে রান করুন:
head -n 20 [filename]
ফাইলের সম্পূর্ণ কন্টেন্ট দেখতে 'cat' ইউটিলিটি ব্যবহার করুন। কিন্তু লগ ফাইলগুলো হাজার হাজার লাইনের হতে পারে, তাই এটি কষ্টকর। ভালো হবে এটিকে 'less' ইউটিলিটির সাথে পাইপ করুন, যাতে এক পৃষ্ঠা করে ভিউ করা যায়। রান করুন:
cat [filename] | less
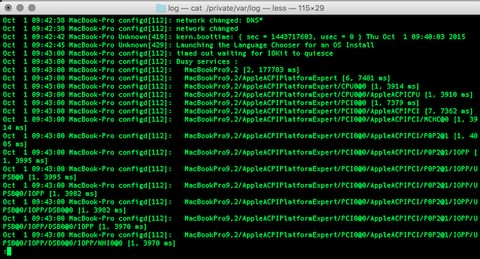
অথবা sed এবং awk ব্যবহার করুন। এগুলো টেক্সট ফাইল প্রসেস করার সিম্পল স্ক্রিপ্ট লিখতে দেয়। আমরা গত বছর এগুলো নিয়ে লিখেছিলাম।
অবশেষে, আপনি যদি কনফিডেন্স महসूस করেন, তবে vim টেক্সট এডিটর চেষ্টা করুন। এর বিল্ট-ইন কমান্ডগুলো লগ ফাইল পার্স করতে বুঝতে সহজ করে দেয়। ৩২-বিট vim-এর সর্বোচ্চ ফাইল সাইজ ২ GB, কিন্তু পারফরম্যান্সের জন্য সেভ বড় ফাইলে ব্যবহার না করার পরামর্শ।
লগ ম্যানেজমেন্ট সফটওয়্যার ব্যবহার করুন
যদি এটি খুব কষ্টদায়ক লাগে, বা আপনি আরও ভিজুয়াল কিছু চান, তবে লগ ম্যানেজমেন্ট অ্যাপ্লিকেশন বিবেচনা করতে পারেন (প্রায়শই SIEM বা Security Information and Event Management-এর সাথে গুলিয়ে দেওয়া হয়)।
এগুলোর ভালো পাশ হল কঠিন কাজগুলো এগুলো করে দেয়। অনেকগুলো লগ দেখে অটোমেটিক্যালি সমস্যা চিহ্নিত করতে পারে। এগুলো লগকে নানা গ্রাফ এবং চার্টে ভিজুয়ালাইজ করতে পারে, যাতে আপনি বুঝতে পারেন অ্যাপ্লিকেশন কতটা নির্ভরযোগ্যভাবে পারফর্ম করছে।
সবচেয়ে পরিচিত লগ ম্যানেজমেন্ট প্রোগ্রামগুলোর মধ্যে একটি হল Splunk। এই টুল ওয়েব ইন্টারফেস দিয়ে ফাইল ট্রাভার্স করতে দেয়। এর নিজস্ব পাওয়ারফুল এবং ভার্সেটাইল সার্চ প্রসেসিং ল্যাঙ্গুয়েজ আছে, যা প্রোগ্রামেটিক্যালি রিজাল্টে গভীরে যেতে দেয়।
Splunk অসংখ্য বড় বিজনেস ব্যবহার করে। এটি Mac, Windows, এবং Linux-এ উপলব্ধ। কিন্তু এর একটি ফ্রি ভার্সনও আছে, যা হোম এবং স্মল-বিজনেস ইউজাররা তাদের লগ ম্যানেজ করতে ব্যবহার করতে পারেন।
এই ভার্সন — Splunk Light নামক — এন্টারপ্রাইজ ভার্সনের সাথে অনেক মিল রেখেছে। এটি লগ ব্রাউজ করতে পারে, ফাইল মনিটর করতে পারে সমস্যা জন্য, এবং কিছু ভুল হলে আলার্ট ইস্যু করতে পারে।
そう言うと, Splunk Light-এ কিছু লিমিটেশন আছে, যা যুক্তিসঙ্গত। প্রথমে, এটি দিনে ৫০০ MB পর্যন্ত ডেটা কনজিউম করতে পারে। যদি কম পড়ে, তবে Splunk Light-এর পেইড ভার্সনে আপগ্রেড করুন, যা দিনে ২০ GB লগ কনজিউম করতে পারে। thực tế야, অধিকাংশ ইউজার সেখানearen কাছে যাবে না।
এছাড়া এটি শুধু পাঁচ ইউজার সাপোর্ট করে, যা অধিকাংশের জন্য সমস্যা নয়, বিশেষ করে হাউসহোল্ড ওয়েব এবং ফাইল সার্ভারে রান করালে।
Splunk-র ক্লাউড ভার্সনও আছে, যারা পুরো ক্লায়েন্ট ইনস্টল করতে চান না বা যাদের রিমোট সার্ভার আছে। ডাউনসাইড হল বিশাল খরচ। সবচেয়ে সস্তা Splunk প্ল্যান মাসে ১২৫ ডলার। #
এটি খুব বড় টাকা।
আপনি কীভাবে আপনার লগ ফাইল হ্যান্ডেল করেন?
আমরা দেখেছি কীভাবে আপনি আপনার লগ ফাইল ইন্টারোগেট করে প্রয়োজনীয় ইনফরমেশন বের করতে পারেন, নিজে বা রিমোট সহায়তায়। কিন্তু আপনি কি কোনো ভালো মেথড জানেন? লগ ম্যানেজমেন্ট সফটওয়্যার ব্যবহার করেন নাকি স্ট্যান্ডার্ড লিনাক্স ইউটিলিটি?
আমি জানতে চাই। নিচে কমেন্টে জানান।
