

উইন্ডোজ ১১ আনে বড় আপডেটের প্যাকেজ, যার মধ্যে পারফরম্যান্স বাড়ানো এবং ইন্টারফেস পরিবর্তন অন্তর্ভুক্ত। কিন্তু সফ্টওয়্যার ডেভেলপমেন্টে যা প্রায়ই হয়, অধিকাংশ পরিবর্তন অনকহে এবং অদৃশ্য থাকে। এইবার সেটি ঘটেছে উইন্ডোজ ১১-এর সিকিউরিটি আপডেটগুলোর সাথে।
উইন্ডোজ ১১-এ সিকিউরিটি ফিচার
আমার উইন্ডোজ ১১-এর সামগ্রিক রিভিউতে আমি আপডেটেড Microsoft Defender-র কথা উল্লেখ করেছিলাম। সেখানে বলা হয়েছিল, এটা কম vulnérable এবং অনেক বেশি পাওয়ার-এফিশিয়েন্ট হয়েছে। কিন্তু এই পরিবর্তনগুলো ডিফেন্ডারের সকল পরিবর্তনের চতুর্থাংশও নয়।
মাইক্রোসফ্ট তাদের সিস্টেম সিকিউরিটি প্যারাডাইম "Zero Trust"-এ পরিবর্তন করেছে। আগে, সিস্টেম সিকিউরিটি মেকানিজমগুলো এক্সটারনাল ম্যালওয়্যার থেকে সিস্টেমকে সুরক্ষিত করার চেষ্টা করত, অনুমান করে যে ব্যবহারকারীদের ইনস্টল করা প্রোগ্রামগুলো ম্যালিশিয়াস নয়। উইন্ডোজ ১১-এ (এবং উইন্ডোজ ১০ ২১H2-এও), ডিফেন্ডার 이전에 ব্যবহৃত হিউরিস্টিক এবং বিহেভিয়ার অ্যানালিসিসের চেয়ে অনেক কঠোর হিউরিস্টিক এবং বিহেভিয়ার অ্যানালিসিস নিয়ে এসেছে।
Attack Surface Reduction (আক্রমণের পৃষ্ঠভাগ কমایش)
মাইক্রোসফ্ট ডিফেন্ডারের নতুন মেকানিজমগুলো সাধারণত কর্পোরেট নেটওয়ার্কের জন্য লক্ষ্য করেও তৈরি, কিন্তু যেসব সিস্টেমে ইন্ডিভিজুয়ালি ইমপ্লিমেন্ট করা যায়। প্রথম উল্লেখযোগ্য এলিমেন্ট হচ্ছে Attack Surface Reduction। এই ফিচারটি সম্ভাব্য হানিকারক এলিমেন্টের ওপর অনেক কঠোর নিয়ন্ত্রণ দেয়। এই কেসে, ডিফেন্ডার অতিরিক্ত মনোযোগ দেয় সেই প্রোগ্রামগুলোর ওপর যারা অনির্দিষ্ট সার্ভারের সাথে সংযোগ করার এবং কিছু ডাউনলোড করার চেষ্টা করে। মাইক্রোসফ্ট অ্যান্টিভাইরাস অত্যন্ত নির্ভুলতা সহ চেক করে সেই প্রোগ্রামগুলো, যেগুলো নির্দিষ্ট কর্পোরেট নেটওয়ার্কে আগে কখনো ব্যবহার হয়নি, এবং Obfuscated স্ক্রিপ্টগুলো।
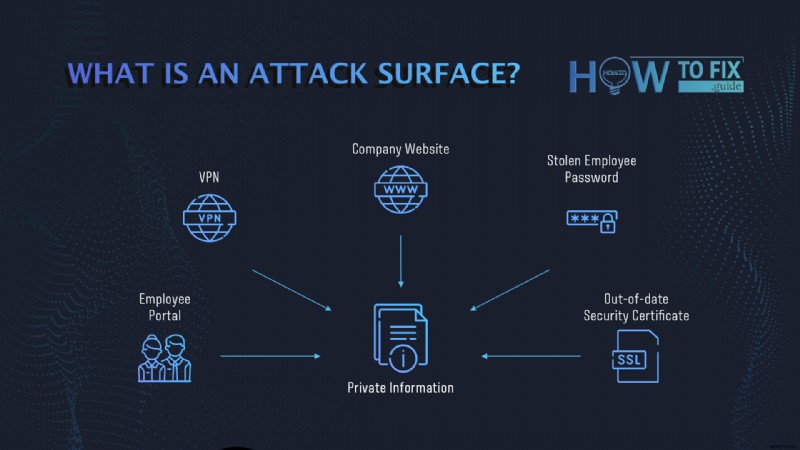
এই উন্নতিগুলো মাইক্রোসফ্টের প্রতিকারমূলক ধাপ, যাতে হুমকিগুলোর কোনো সুযোগই না থাকে। পৃথক পৃথক ভালনারেবিলিটি প্রতি पीछা করার বদলে, তারা ম্যালিশিয়াস কোড লঞ্চ হওয়ার শুরুতেই রোধ করার সিদ্ধান্ত নিল। এটি কার্যকর হবে কিন্তু ভালনারেবিলিটি প্যাচিং-এর গুরুত্ব বাতিল করে না।
নেটওয়ার্ক সিকিউরিটি
আধুনিক কিছু আক্রমণ ম্যালিশিয়াস ল্যান্ডিং পেজের মাধ্যমে এক্সিকিউট হয় যা এক্সপ্লয়েট ব্যবহার করে ম্যালওয়্যার ইনজেক্ট করে। আগে, মাইক্রোসফ্ট অ্যান্টি-ম্যালওয়্যার সমাধান স্ট্যান্ডার্ড নেটওয়ার্ক মনিটরিং পদ্ধতি ব্যবহার করত। এটি পরিচিত ম্যালিশিয়াস বা ফিশিং সাইটের বিরুদ্ধে কার্যকর ছিল, কিন্তু ০-ডে আক্রমণ প্রতিরোধে নিষ্ফল।
আপডেটেড সিকিউরিটি ফিচারগুলো ডিফেন্ডারকে সক্ষম করে ওয়েবসাইটের এক্টিভিটি স্যান্ডবক্সে চেক করার জন্য, ব্যবহারকারীর সাথে ইন্টারঅ্যাকশনের অনুমতি দেওয়ার আগে। অবশ্য, এiosen ক্রিয়া শুধু অযোগ্য পেজগুলোর সাথে করা হবে — যেগুলো কম্প্রোমাইজড বা সন্দেহজনক ডোমেন ব্যবহার করে, অনসিকিউর কানেকশন ব্যবহার করে ইত্যাদি। বর্তমানে, ফ্রডস্টাররা স্যান্ডবক্সকে রিয়েল সিস্টেম থেকে আলাদা করতে পারে না, তাই এই সুরক্ষা খুবই কার্যকর।
Controlled Folder Protection (নিয়ন্ত্রিত ফোল্ডার সুরক্ষা)
সিস্টেমের ভেতরে একটি সুরক্ষিত জায়গা তৈরি করা, যা শুধু ব্যবহারকারী বা সংজ্ঞায়িত প্রোগ্রামগুলোর দ্বারা অ্যাক্সেসযোগ্য, সাইবার সিকিউরিটির বিশ্বে গত কয়েক বছরে ঘুরে বেড়াচ্ছিল। কিছু সাইবার সিকিউরিটি ভেন্ডর ব্রড মার্কেটের জন্য তাদের সমাধান অফার করে, কিন্তু সেগুলো কর্পোরেটের লক্ষ্য করে তৈরি এবং খুব ব্যয়বহুল।
মাইক্রোসফ্ট TPM ২.০ মডিউলের প্রয়োজনীয়তা শুধু সাপোর্টেড সিপিইউর তালিকা ছোট করার জন্য নির্দিষ্ট করেননি। ঠিক Controlled Folder ফিচারটিই সিস্টেমের ভেতরে একটি সুরক্ষিত জোন তৈরি করার জন্য দরকার। এই এলাকাটি শুধু সেই ব্যবহারকারী অ্যাক্সেস ও এডিট করতে পারবে जिसने এটি তৈরি করা, এবং অনুমোদিত প্রোগ্রামগুলোর দিয়ে। এই ফোল্ডারে আপনি যেকোনো ধরনের গুরুত্বপূর্ণ ডেটা রাখতে পারেন, এবং সেটি যেকোনো ম্যালওয়্যার — র্যানসমওয়্যার, স্পাইওয়্যার, স্টিলার বা অন্যদের কাছে অবদ্য থাকবে।
উইন্ডোজ ১১-এ এন্ডপয়েন্টের জন্য নতুন কার্যকারিতা
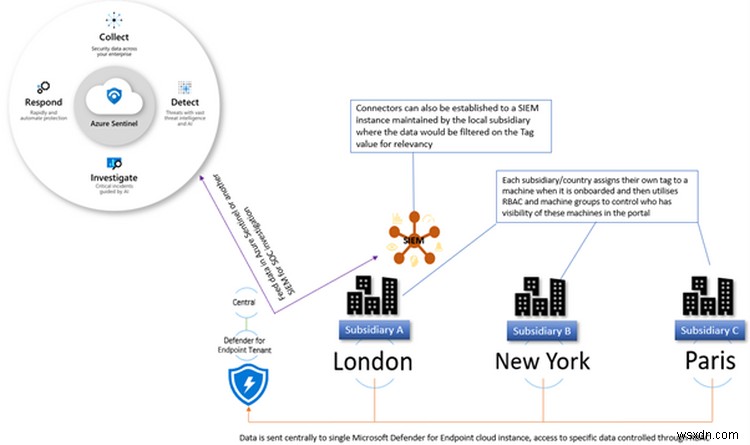
গ্লোবাল উন্নতির পাশাপাশি, মাইক্রোসফ্ট Microsoft Defender for Endpoint (MDFE) পাবলিশ করেছে। এই ফিচারটি নির্দিষ্ট সুবিধাগুলোর সমষ্টি যা এন্টারপ্রাইজ সিকিউরিটি টিমকে হুমকি ট্রেস, ডিটেক্ট এবং রিমুভ করতে সক্ষম করে। মাইক্রোসফ্ট ক্লাউড স্টোরেজ অফার করে যাতে যেকোনো সাইবার সিকিউরিটি ইভেন্টের পূর্ণ ছবি পাওয়া যায়, যেখানে লগগুলো রাখা হয়। সে ক্লাউডে, ডেটা AI-ভিত্তিক মেকানিজমের দ্বারা অ্যানালাইজ হয় যেগুলো অনেক বড় হুমকির বেসে স্টাডি করা হয়েছে। MDFE কর্পোরেট সিকিউরিটির জন্য একটি পূরণ সমাধান হতে обещает — যদি সেটি তাদের দাবির মতো কাজ করে।
উইন্ডোজ ১১-এ অ্যাপ্লিকেশন কন্ট্রোল
বিভিন্ন অ্যাপ্লিকেশন বা প্রোটোকলের ভালনারেবিলিটি এক্সপ্লয়েট করা ম্যালওয়্যার ইনজেকশনের সবচেয়ে ব্যাপক পদ্ধতির একটি। Windows Defender Application Control (WDAC) — ডিফেন্ডারের নতুন সাব-মডিউল — এটিকে রোধ করতে ডিজাইন করা হয়েছে। যেমন বলা হয়েছে, আগে উইন্ডোজের সিকিউরিটি সিস্টেম অনুমান করত যে, ব্যবহারকারীর পিসিতে চলমান অ্যাপ্লিকেশন들의 কোড বিশ্বস্ত। এখন, WDAC অ্যাপ্লিকেশনগুলো স্ক্যান করবে সম্ভাব্য ম্যালিশিয়াস কোড সার্কুলেট হচ্ছে কিনা তার জন্য। এই ধাপটি এক্সপ্লয়েটেশন ক্ষমতাকে কাটিয়ে দেয় — এমনকি কেউ এক্সপ্লয়েটের মাধ্যমে ম্যালওয়্যার ইনজেক্ট করতে সফল হলেও, আক্রমণটি ডিফেন্ডার tarafından রোধ হবে।
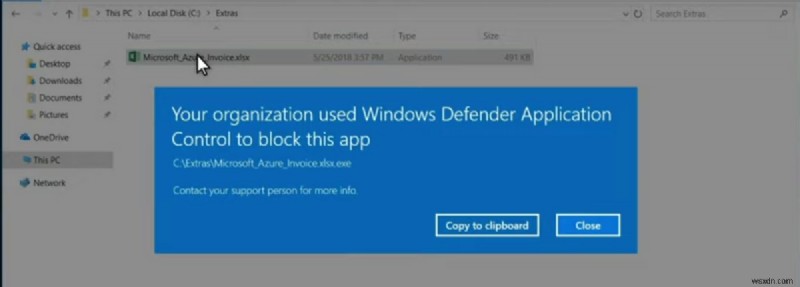
যদিও এই ধাপগুলো довольно কঠোর এবং পারফরম্যান্স ফুলাতে পারে, তারা খুবই কার্যকর। যাইহোক, মাইক্রোসফ্ট অ্যাপ্লিকেশন কন্ট্রোলের জন্য আরেকটি টুলও পাবলিশ করেছে — AppLocker। এই জিনিসটি WDAC-এর পরিবর্তে এবং পূরক দুইভাবেই ব্যবহার করা যায়। এটি খুব উপকারী হবে অসুবিধাজনক পরিস্থিতিতে — উদাহরণস্বরূপ, যখন আপনি কখনো কখনো অ্যাপের জন্য প্রিভিলেজ এস্ক্যালেট করতে চান। WDAC সম্ভবত এই চেষ্টাটি ব্লক করবে, অনুমান করে যে এটি ম্যালিশিয়াস কোড এক্সিকিউশন হতে পারে। AppLocker ব্যবহারকারীদের অনুমতি দেয় সেই অ্যাপগুলো সিলেক্ট করতে যাদের কিছু অ্যাকশনের জন্য এক্সক্লুশন দরকার।
Windows Defender Application Guard (WDAG)
আপডেটেড ডিফেন্ডারের এই অংশের নাম WDAC-এর মতো, কিন্তু তাদের ফাংশনগুলোর মধ্যে аббреভিয়েশন চেয়ে বেশি পার্থক্য রয়েছে। WDAG প্রোগ্রামের চারদিকে একটি শেল তৈরি করে, যা এর কোডে সম্ভাব্য ম্যালিশিয়াস এলিমেন্ট চেক করার অনুমতি দেয়। এটি একটি স্যান্ডবক্সের মতো — কিন্তু অন্য উদ্দেশ্যে, এবং সর্বোচ্চ ভার্চুয়ালাইজেশনের সাথে। অনেক ভাইরাস নরমাল স্যান্ডবক্স (অথবা অন্যান্য টেস্টিং এনভাॅйরনমেন্ট) কে রিয়েল সিস্টেম থেকে আলাদা করতে পারে। WDAG শুধু একটি অদম্য শেল তৈরি করে না — এটা অ্যাপগুলোকে যেন তাদের নরমাল সিস্টেমে লঞ্চ হচ্ছে তা ভাবতে বাধ্য করে।
বর্তমানে, Application Guard সুরক্ষা দেয়:
- Word ফাইল
- PowerPoint ফাইল
- Excel ফাইল
- Edge ব্রাউজারের ভেতরে খোলা ওয়েবসাইট
- Google Chrome এবং Mozilla Firefox-এর জন্য প্লাগইন উপলব্ধ
মাইক্রোসফ্ট AppContainer-ও অফার করে — প্রোগ্রাম এক্সিকিউশনের জন্য একটি নির্দিষ্ট এনভাॅয়রনমেন্ট। এটি একটি স্যান্ডবক্সের মতো কাজ করে — একটি এলাকা যা প্রোগ্রামের কোড এক্সিকিউট করার অনুমতি দেয় কিন্তু সেটিকে সিস্টেম এবং অন্যান্য পিসি কম্পোনেন্টের সাথে ইন্টারঅ্যাক্ট করার ক্ষমতা দেয় না। এটি Docker-র অফার করা কার্যকারিতার সাথে খুব মিলে যেতে — একটি ব্যাপকভাবে ব্যবহৃত কন্টেইনারাইজেশন টুল। এটি অ্যাপ ডেভেলপারদের জন্য খুব উপকারী কারণ এর আগে তারা বাধ্য ছিল WSL, ডুয়াল-বুট, অথবা এমনকি ভার্চুয়াল মেশিনের মাধ্যমে Docker ব্যবহার করতে।
