

কিছু ব্যবহারকারী CMD-এ ipconfig/renew কমান্ড চালাতে সময় "একটি সকেটকে তার অ্যাক্সেস অনুমতির দ্বারা নিষিদ্ধ একটি উপায়ে অ্যাক্সেস করার চেষ্টা করা হয়েছে" ত্রুটি পাওয়ার কথা রিপোর্ট করেছেন। অন্যদের মতে, Apache সার্ভার শুরু করার সময় এই সমস্যাটি ঘটে। তবে, প্রায় সব প্রভাবিত ব্যবহারকারী রিপোর্ট করেছেন যে একটি Windows স্বয়ংক্রিয় আপডেট ইনস্টল হওয়ার পর থেকে এই সমস্যা শুরু হয়েছে।
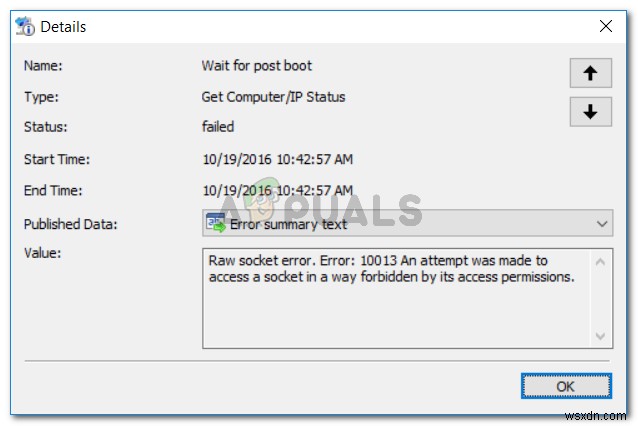
সকেট অ্যাক্সেস অনুমতি নিষিদ্ধ ত্রুটির কারণ কী?
বিভিন্ন ব্যবহারকারীর রিপোর্ট এবং তাদের দ্বারা ব্যবহৃত মেরামত কৌশলগুলি বিশ্লেষণ করে আমরা এই সমস্যাটি তদন্ত করেছি। আমরা যা জানতে পেরেছি, তার মতে এই সমস্যাটি ট্রিগার করার জন্য বেশ কিছু ভিন্ন পরিস্থিতি রয়েছে:
- VPN ক্লায়েন্ট লোকালহোস্ট সংযোগ ব্লক করছে – কई ব্যবহারকারী শনাক্ত করেছেন যে তাদের ক্ষেত্রে সমস্যার দায়ী ছিল তাদের VPN ক্লায়েন্ট। VPN ক্লায়েন্ট নিষ্ক্রিয় করলে অধিকাংশ প্রভাবিত ব্যবহারকারীর সমস্যা সমাধান হয়েছে।
- থার্ড-পার্টি ফায়ারওয়াল সংযোগ ব্লক করছে – আপনার যদি বাহ্যিক ফায়ারওয়াল থাকে, তবে এটি আপনার SMTP সংযোগ ব্লক করার জন্য দায়ী হতে পারে। অধিকাংশ সময়ে, McAfee অ্যান্টিভাইরাস এবং Avast বনাম দায়ী হিসেবে সনাক্ত করা হয়েছে।
- অ্যাপ্লিকেশনটি ইতিমধ্যে ব্যবহৃত একটি পোর্ট খোলার চেষ্টা করছে – এই ত্রুটি ঘটার সবচেয়ে সাধারণ কারণগুলির মধ্যে একটি হল যদি আপনি এমন একটি অ্যাপ্লিকেশন ব্যবহার করার চেষ্টা করেন যা একটি পোর্ট খোলার জন্য কনফিগার করা আছে যা ইতিমধ্যে অন্য একটি সার্ভিস বা অ্যাপ্লিকেশন দ্বারা খোলা এবং সক্রিয়ভাবে ব্যবহৃত হচ্ছে।
- Windows 10 সুরক্ষা বৈশিষ্ট্য – Windows 10-এ শুরু করে, Microsoft একটি নতুন সুরক্ষা বৈশিষ্ট্য প্রয়োগ করেছে যা ব্যবহারকারীদের একটি র্যান্ডম পোর্ট ধরে কিছু সার্ভিসের জন্য দিতে থেকে বিরত রাখবে। এটি ঘটতে পারে যদি আপনি একটি স্ক্রিপ্ট বা হোম-ব্রিউড অ্যাপ্লিকেশন ব্যবহার করেন।
- একটি অন্য প্রসেস পছন্দের পোর্টে শোনাচ্ছে – Apache ওয়েব সার্ভারের উদাহরণ শুরু করার চেষ্টা করার সময় বা Hostgator-এ দূর থেকে একটি SQL সার্ভার অ্যাক্সেস করার সময় এই ধরনের দ্বন্দ্ব খুব ঘন ঘটে।
আপনি যদি এই সমস্যাটি সমাধান করতে বজ্রদ пари হন, তবে এই নিবন্ধটি আপনাকে যাচাইকৃত ধাপগুলির একটি তালিকা প্রদান করবে যা অন্য ব্যবহারকারীরা অনুরূপ পরিস্থিতিতে সমস্যাটি সমাধান করতে ব্যবহার করেছেন। নিচে আপনার কাছে বেশ কিছু পদ্ধতি রয়েছে যা একই ত্রুটি বার্তা সত্ত্বেও ব্যবহারকারীরা সমস্যাটি ফিক্স করতে ব্যবহার করেছেন।
সर्वোত্তম ফলাফলের জন্য, নিচের সম্ভাব্য সমাধানগুলি ক্রম অনুযায়ী অনুসরণ করুন যতক্ষণ না আপনি আপনার নির্দিষ্ট পরিস্থিতির জন্য কার্যকর একটি পদ্ধতি পান।
পদ্ধতি ১: ইন্টারনেট সংযোগ শেয়ারিং নিষ্ক্রিয় করা
এটি একটি কৌতূহলজনক কারণ কারণ Windows-এ ইন্টারনেট শেয়ারিং কয়েকটি ভিন্ন পোর্ট রেঞ্জ ব্যবহার করে যা Netstat বা অনুরূপ টুলে অবশ্যক 報告 করা হয় না।
তবে, বেশ কিছু ব্যবহারকারী রিপোর্ট করেছেন যে তাদের জন্য, ইন্টারনেট সংযোগ শেয়ারিং নিষ্ক্রিয় করার পর সমস্যা স্থায়ীভাবে সমাধান হয়েছে। Windows-এ ইন্টারনেট সংযোগ শেয়ারিং নিষ্ক্রিয় করার দুটি ভিন্ন পদ্ধতি রয়েছে। আপনার которых সুবিধাজনক लगे সেটি অনুসরণ করুন:
কন্ট্রোল প্যানেলের মাধ্যমে ইন্টারনেট সংযোগ শেয়ারিং নিষ্ক্রিয় করা
- Windows কী + R চাপুন একটি Run ডায়ালগ বক্স খোলার জন্য। তারপর, "ncpa.cpl" টাইপ করুন এবং Enter চাপুন Network Connections উইন্ডো খোলার জন্য।
- Network Connections উইন্ডোর ভিতরে, আপনার সক্রিয় নেটওয়ার্ক সংযোগের ওপর রাইট-ক্লিক করুন এবং Properties বেছে নিন।
- আপনার নেটওয়ার্কের Properties স্ক্রিনে, Sharing ট্যাবে যান এবং Allow other network users to connect through this computer's Internet connection-এর সাথে সম্পর্কিত বক্সটি আনচেক করুন।
- আপনার কম্পিউটার রিস্টার্ট করুন এবং দেখুন ত্রুটি বার্তাটি সমাধান হয়েছে কিনা।
ইন্টারনেট সংযোগ শেয়ারিং সার্ভিস নিষ্ক্রিয় করা
- Windows কী + R চাপুন একটি Run ডায়ালগ বক্স খোলার জন্য। তারপর, "services.msc" টাইপ করুন এবং Enter চাপুন Services স্ক্রিন খোলার জন্য।
- Services স্ক্রিনের ভিতরে, ডান প্যানেল ব্যবহার করে Internet Connection Sharing (ICS) সার্ভিসটি সনাক্ত করুন। একবার সনাক্ত হলে, সেটির ওপর ডাবল-ক্লিক করুন।
- Internet Connection Sharing (ICS) স্ক্রিনে, General ট্যাবে যান এবং Startup type-কে Disabled-এ পরিবর্তন করুন।
- আপনার কম্পিউটার রিস্টার্ট করুন এবং দেখুন সমস্যাটি সমাধান হয়েছে কিনা।
পদ্ধতি ২: থার্ড-পার্টি AV আনইনস্টল করা বা সংযোগ হোয়াইটলিস্ট করা
অনেক ব্যবহারকারী নির্দেশ করেছেন যে থার্ড-পার্টি সিকিউরিটি স্যুট পরীক্ষা করা উচিত যাতে নিশ্চিত হয় যে তারা SMTP সংযোগের সাথে হস্তক্ষেপ করছে না। McAfee, BitDefender, এবং Avast নিশ্চিতভাবে লোকালহোস্ট সংযোগের দ্বারা ব্যবহৃত কিছু পোর্ট ব্লক করে। কিছু পোর্টের সাথে, এটি মেস মেইল আক্রমণ রোধ করার জন্য স্ট্যান্ডার্ড আচরণ।
যัง কিছু ব্যবহারকারী রিপোর্ট করেছেন, একটি অতিরক্ষামূলক ফায়ারওয়াল বা অনুরূপ সিকিউরিটি ফিল্টারিং টুল "একটি সকেটকে তার অ্যাক্সেস অনুমতির দ্বারা নিষিদ্ধ একটি উপায়ে অ্যাক্সেস করার চেষ্টা করা হয়েছে" ত্রুটির জন্য দায়ী হতে পারে।
আপনি সাধারণত আপনার AV সেটিংস থেকে ব্লক করা সংযোগটি হোয়াইটলিস্ট করে এই সমস্যাটি সমাধান করতে পারেন। মনে রাখবেন যে হোয়াইটলিস্ট নিয়ম প্রতিষ্ঠা করার ধাপগুলি আপনার সিকিউরিটি সলিউশন ক্লায়েন্টের উপর ভিত্তি করে ভিন্ন হবে।
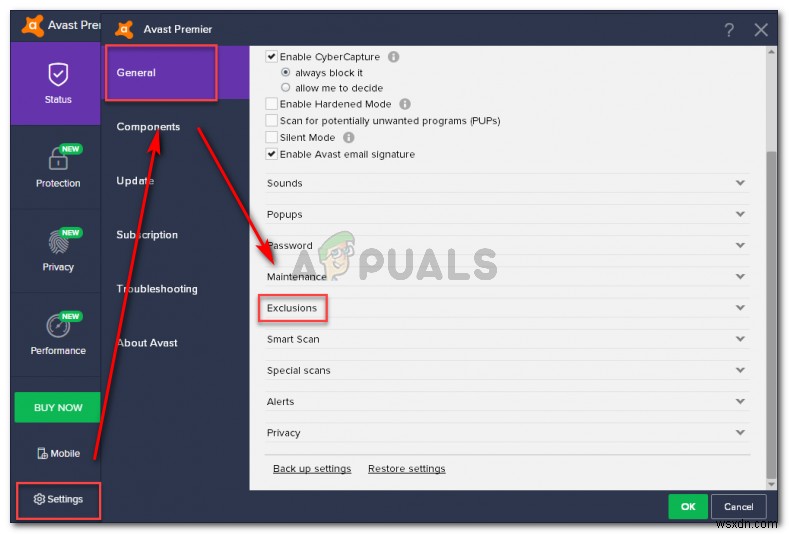
আপনি যদি ব্লক করা সংযোগটি সনাক্ত করতে সমস্যা হয়, তবে আপনি আপনার থার্ড-পার্টি অ্যান্টিভাইরাস সাময়িকভাবে আনইনস্টল করতে পারেন এবং দেখতে পারেন সমস্যা সমাধান হয়েছে কিনা।
নোট: মনে রাখবেন যে আপনার AV-এর রিয়েল-টাইম সুরক্ষা নিষ্ক্রিয় করলে আপনি কোনো kết quả পাবেন না কারণ একই নিয়মগুলি দৃঢ়ভাবে যাবতীয় থাকবে।
আপনি যদি আপনার থার্ড-পার্টি AV আনইনস্টল করার সিদ্ধান্ত নেন, তবে আপনি এই ধাপে ধাপে গাইডটি (এখানে) অনুসরণ করতে পারেন। যদি এই পদ্ধতি প্রযোজ্য না হয় বা আপনি নির্ধারণ করেন যে থার্ড-পার্টি ক্লায়েন্টটি ত্রুটির জন্য দায়ী ছিল না, তবে নিচের পরবর্তী পদ্ধতিতে যান।
আপডেট: PeerBlock-এর মতো IP ব্লকিং ক্লায়েন্টগুলি অপারেশন যা ব্যর্থ হচ্ছে তার সাথে জড়িত একটি IP আটোমেটিকভাবে ব্লক করতে পারে। বেশ কিছু ব্যবহারকারী রিপোর্ট করেছেন যে একটি নিয়ম ব্যতিক্রম তৈরি করার পর বা IP ব্লকিং সফটওয়্যার আনইনস্টল করার পর সমস্যা আটোমেটিকভাবে সমাধান হয়েছে।
পদ্ধতি ৩: Windows ফায়ারওয়ালে একটি ব্যতিক্রম যোগ করা
হうぅ, একीकৃত Windows ফায়ারওয়ালও "একটি সকেটকে তার অ্যাক্সেস অনুমতির দ্বারা নিষিদ্ধ একটি উপায়ে অ্যাক্সেস করার চেষ্টা করা হয়েছে" ত্রুটির জন্য দায়ী হতে পারে।
বেশ কিছু প্রভাবিত ব্যবহারকারী রিপোর্ট করেছেন যে তারা ত্রুটি প্রদর্শনকারী প্রোগ্রামটিকে Windows ফায়ারওয়ালের মাধ্যমে যোগাযোগ করার অনুমতি দিয়ে সমস্যাটি সমাধান করতে সক্ষম हुए। এই পদ্ধতিটি সাধারণত SQL সার্ভারের সাথে ত্রুটি সম্মুখীন ব্যবহারকারীদের জন্য সফল বলা হয়, তবে আপনি নিচের ধাপগুলি অন্য প্রোগ্রামের জন্য উপযোগী করতে পারেন।
এখানে একটি দ্রুত গাইড দেওয়া হল যা আপনাকে করতে হবে:
- Windows কী + R চাপুন একটি Run ডায়ালগ বক্স খোলার জন্য। এরপর, "firewall.cpl" টাইপ করুন এবং Enter চাপুন Windows Defender Firewall খোলার জন্য।
- Windows Defender Firewall স্ক্রিনের ভিতরে, Allow an app or feature through Windows Defender Firewall-এ ক্লিক করুন।
- Allowed apps স্ক্রিনের ভিতরে, Change settings বাটনে ক্লিক করুন।
- অনুমোদিত অ্যাপ এবং বৈশিষ্ট্যগুলির তালিকার মধ্য দিয়ে দেখুন এবং ত্রুটি ট্রিগার করার অ্যাপটি সনাক্ত করুন। একবার করলে, নিশ্চিত করুন যে প্রশ্নের অ্যাপ্লিকেশনের সাথে সম্পর্কিত Private এবং Public চেকবক্সগুলি সক্রিয়।
- নোট: ঘটনাক্রমে, আপনি যদি প্রোগ্রামটি Allowed apps and features-এর অধীনে তালিকাবদ্ধ খুঁজে না পান, তবে Allow another app বাটনে ক্লিক করুন এবং Browse-এ ক্লিক করে ম্যানুয়ালি নির্বাচন করুন।
- পরিবর্তনগুলি করার পর, আপনার কম্পিউটার রিস্টার্ট করুন এবং পরবর্তী স্টার্টআপে ত্রুটি সমাধান হয়েছে কিনা দেখুন।
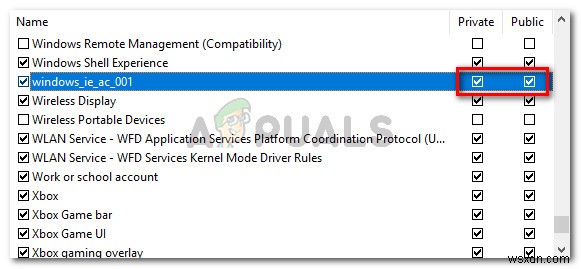
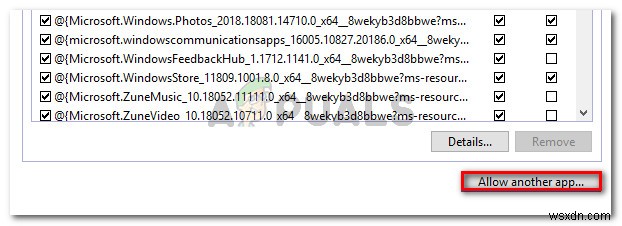
আপনি যদি এখনও একই ত্রুটি দেখেন, তবে নিচের পরবর্তী পদ্ধতিতে যান।
পদ্ধতি ৪: ইন্টারনেট ইনফরমেশন সার্ভিসেস (IIS) রিস্টার্ট করা
বেশ কিছু ব্যবহারকারী রিপোর্ট করেছেন যে Internet Information Services (IIS)-কে একটি উন্নত Command Prompt উইন্ডো থেকে রিস্টার্ট করার পর তাদের সমস্যা সমাধান হয়েছে।
তবে মনে রাখবেন যে IIS সার্ভার রিস্টার্ট করলে FTP, SMTP এবং NNTP সহ সমস্ত ইন্টারনেট সার্ভিস ড্রপ হবে এবং সংযোগ হ্যান্ডল করার অ্যাপ্লিকেশনে ধারিত যেকোনো ডেটা হারিয়ে যাবে।
এটি কীভাবে করবেন তার একটি দ্রুত গাইড:
- Windows কী + R চাপুন একটি Run ডায়ালগ বক্স খোলার জন্য। তারপর, "cmd" টাইপ করুন এবং Ctrl + Shift + Enter চাপুন একটি উন্নত Command Prompt উইন্ডো খোলার জন্য।
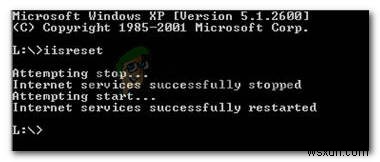
- উন্নত Command Prompt-এ, নিম্নলিখিত কমান্ডটি টাইপ করুন এবং Internet Information Services রিস্টার্ট করতে Enter চাপুন:
iisreset
- ইন্টারনেট সার্ভিসেস সফলভাবে বন্ধ এবং রিস্টার্ট হওয়া পর্যন্ত অপেক্ষা করুন, তারপর একই প্রক্রিয়াটি পুনরাবৃত্তি করুন যা আগে ত্রুটি ট্রিগার করেছিল, দেখুন সমস্যা সমাধান হয়েছে কিনা।
আপনি যদি এখনও একই ত্রুটি দেখেন, তবে নিচের পরবর্তী পদ্ধতিতে যান।
পদ্ধতি ৫: পূর্বের সিস্টেম রিস্টোর পয়েন্ট ব্যবহার করা
অনেক অন্য মেরামত কৌশল غيرকার্যকর পাওয়ার পর, কিছু ব্যবহারকারী সিস্টেম রিস্টোর ব্যবহার করে তাদের মেশিনের অবস্থা সময়ের একটি পূর্বের বিন্দুতে ফেরিয়ে আনে এই ত্রুটি ছাড়া ইন্টারনেটে সংযোগ করতে সক্ষম हुए।
আপনি যদি সম্প্রতি এই ত্রুটি দেখতে শুরু করেছেন এবং আপনি ভাগ্যবান হন যে আপনার একটি সিস্টেম রিস্টোর পয়েন্ট আছে যা এই সমস্যার শুরু হওয়ার আগের তারিখের, তবে নিচের ধাপগুলি আপনাকে সমস্যাটি চিরকালের জন্য সমাধান করতে সাহায্য করবে:
- Windows কী + R চাপুন একটি Run ডায়ালগ বক্স খোলার জন্য। এরপর, "rstrui" টাইপ করুন এবং Enter চাপুন System Restore উইজার্ড খোলার জন্য।
- System Restore-এর প্রথম স্ক্রিনে, Choose a different restore point নির্বাচন করুন এবং Next-এ ক্লিক করুন।
- পরবর্তী স্ক্রিনে, Show more restore points-এর সাথে সম্পর্কিত বক্সটি চেক করে শুরু করুন। তারপর, সমস্যার উদ্ভবের চেয়ে পুরনো তারিখের একটি সিস্টেম রিস্টোর পয়েন্ট নির্বাচন করুন এবং আবার Next বাটনে ক্লিক করুন।
- Finish-এ ক্লিক করার পর, Windows আটোমেটিকভাবে রিস্টার্ট হবে এবং পুরনো অবস্থা পরবর্তী স্টার্টআপে পুনরুদ্ধার হবে। একবার আপনার কম্পিউটার বুট হয়ে গেলে, দেখুন সমস্যা সমাধান হয়েছে কিনা।
পদ্ধতি ৬: VPN নেটওয়ার্ক থেকে ডিসকানেক্ট করা
কিছু প্রভাবিত ব্যবহারকারী শনাক্ত করেছেন যে তাদের ক্ষেত্রে, সমস্যার কারণ ছিল একটি VPN ক্লায়েন্ট। যেন বোঝা যায় যে "একটি সকেটকে তার অ্যাক্সেস অনুমতির দ্বারা নিষিদ্ধ একটি উপায়ে অ্যাক্সেস করার চেষ্টা করা হয়েছে" ত্রুতিটি একটি VPN ক্লায়েন্টের দ্বারােও সৃষ্টি হতে পারে যা কিছু জড়িত লোকালহোস্ট সংযোগকে ব্যর্থ করছে।
আপনার ক্ষেত্রে এই thuyết সত্য কিনা তা পরীক্ষা করতে, শুধু VPN নেটওয়ার্ক থেকে ডিসকানেক্ট করুন এবং দেখুন সমস্যা সমাধান হয়েছে কিনা। যদি VPN ডিসকানেক্ট থাকাকালীন ত্রুটি বার্তাটি আর না হয়, তবে আপনাকে একটি ভিন্ন VPN ক্লায়েন্ট খুঁজে বের করতে হবে বা অন্তত কোনো নির্দিষ্ট কাজ যা ত্রুটি ট্রিগার করবে সেটি করার সময় এটি নিষ্ক্রিয় রাখতে হবে।
