

২০১৭ সালে, Google-এর একটি রিসার্চ টিম প্রকাশ করেছিল যে Dnsmasq (Domain Name System সফ্টওয়্যার প্যাকেজ)-এ অনেক ভুলNERability আছে যা ডোমেইন নেমকে তাদের সংশ্লিষ্ট IP অ্যাড্রেসে অনুবাদ করে কানেক্টিভিটির উদ্দেশ্যে DNS নেম রেজোলিউশন সার্ভিস প্রদান করে। তাদের ফলাফলের কারণে, অনলাইনে অনেক বিতর্ক হয়েছিল। একটি আতঙ্ক সৃষ্টি হয়েছিল এবং সব ধরনের ব্যবহারকারী তাদের সিস্টেম Dnsmasq ভুলNERabilities থেকে রক্ষা করার অপশন খুঁজতে শুরু করেছিল।
Google ইঞ্জিনিয়ারের সঠিক শব্দগুলো ছিল:
প্রজেক্ট গিট সার্ভারের সেপ্টেম্বর ৫, ২০১৭ তারিখের লেটেস্ট ভার্সনে তিনটি সম্ভাব্য রিমোট কোড এক্সিকিউশন, একটি ইনফরমেশন লিক, এবং তিনটি ডেনায়াল অফ সার্ভিস ভুলNERability পাওয়া গেছে
অন্য কথায়, ইঞ্জিনিয়ারটি প্রাইভেট ইনফরমেশন লিকের কথা বলছিলেন। যদি এক্সপ্লয়েট সকল টুল ব্যবহার করে এক্সপ্লয়েট করা হতো, তবে ব্যবহারকারীদের ইনফরমেশন লিক হতে পারতো বা অনুমতি ছাড়া অ্যাক্সেস করা যেতো।
Dnsmasq কী?
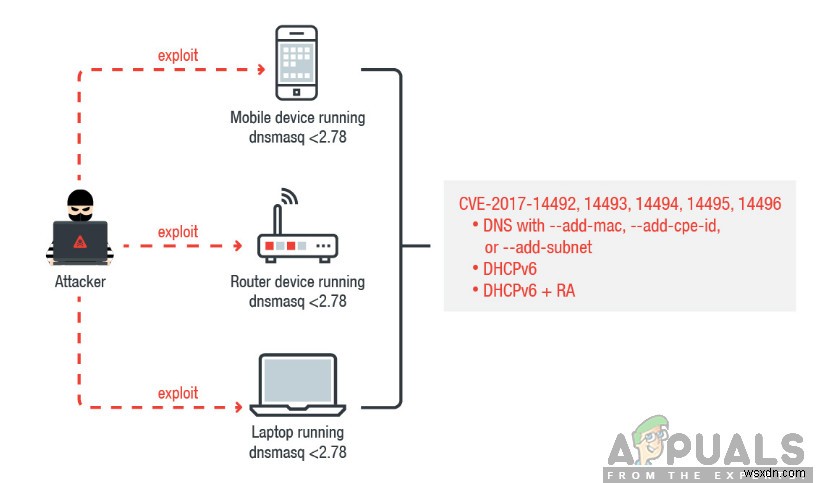
Dnsmasq আসলে একটি DNS ফরওয়ার্ডার। এটি একটি ক্যাশে এবং DHCP সার্ভার যেন অনেক অন্যান্য ফিচারও আছে। বিভিন্ন প্রজেক্টে উপস্থিত থাকায়, এটি খুব জনপ্রিয় একটি টুল। Google Blog অনুযায়ী, Dnsmasq DNS এবং DHCP-এর মতো সার্ভারগুলির জন্য ফাংশনালিটি প্রদান করে। এছাড়া, এটি নেটওয়ার্ক বুটিং এবং রাউটার অ্যাডভার্টাইজমেন্টে জড়িত। Dnsmasq প্রাইভেট নেটওয়ার্ক এবং ওপেন ইন্টারনেট নেটওয়ার্ক উভয়েই ব্যবহৃত হয়।
Google-এ টিমটি তাদের সিকিউরিটি অसेসমেন্টে সাতটি ইস্যু খুঁজে পেয়েছিল। একবার সেগুলো পাওয়া গেলে, তাদের পরবর্তী ধাপ ছিল প্রতিটি ইস্যুর প্রভাব এবং প্রুফ অফ কনসেপ্ট চেক করা।
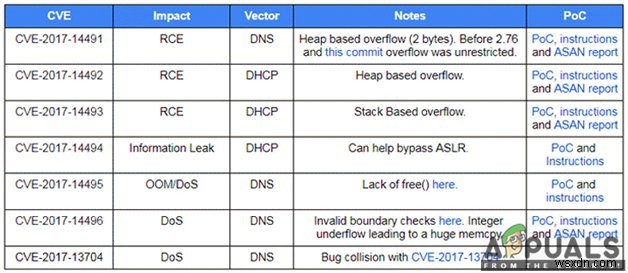
Dnsmasq-এর ভুলNERabilities
Dnsmasq-এ ভিন্ন ভিন্ন ভুলNERability আছে এবং उनमें কিছু ব্যাখ্যা করা হলো। CVE-2017-14491 হলো একটি ভুলNERability যা হিপ ওভারফ্লো-এর কারণে হয়। এটি ট্রিগার হয় যখন আপনি একটি DNS রিকোয়েস্ট করেন। আরেকটি ভুলNERability, CVE-2017-14492 হলো DHCP সার্ভার-এর কারণে। একই কারণ থেকে আরেকটি ভুলNERability হলো CVE-2017-14493। উভয়ই মেমরি ওভারফ্লোর কারণে। প্রথমটি হিপ ওভারফ্লো যখন দ্বিতীয়টি স্ট্যাক ওভারফ্লো। প্রুফ অফ কনসেপ্ট দেখাচ্ছে যে উভয়ই IPv6-র উপর নির্ভরশীল।
CVE-2017-14494 হলো আরেকটি ভুলNERability যা DHCP সার্ভারে লিক সম্পর্কিত। এই ভুলNERability ব্যবহার করে এক্সপ্লয়েটাররা ASLR বাইপাস করতে পারে। CVE-2017-14495, CVE-2017-14496, এবং CVE-2017-13704 হলো অন্যান্য তিনটি ভুলNERability যা আসলে DNS সার্ভারে বাগ। এগুলো DoS করে। প্রথমটি মেমরি ফ্রি না করার কারণে, দ্বিতীয়টি বড় মেমরি তৈরি করে, এবং তৃতীয়টি বড় সাইজের UDP প্যাকেট রিসিভ করলে ক্র্যাশ করে।
প্রুফ অফ কনসেপ্টস ওয়েবসাইটে উপলব্ধ তাই আপনি চেক করতে পারেন আপনার সিস্টেম এই ভুলNERabilitieslardan যেকোনো একটি দ্বারা প্রভাবিত হয়েছে কিনা। তাই, যদি মিটিগেশন থাকে, তবে আপনি সেগুলো যাচাই করে ডিপ্লয় করতে পারেন। Shodan-এ দেখা গেলো যে ১.২ মিলিয়ন ডিভাইস Dnsmasq ভুলNERabilities দ্বারা প্রভাবিত হতে পারে। তাই আপনার ডিভাইস চেক করা গুরুত্বপূর্ণ।
আপনার কম্পিউটার কীভাবে রক্ষা করবেন?
আপনার কম্পিউটার Dnsmasq ভুলNERabilities থেকে রক্ষা করতে, আপনাকে সেগুলো প্যাচ করতে হবে যাতে পরবর্তীতে কোনো সিকিউরিটি ইস্যু নেই। আপনি যদি ম্যানুয়ালি Dnsmasq ইনস্টল করতে চান, তবে আপনি এটিকে এখানে পাবেন। Dnsmasq-এর জন্য অনুমোদিত লেটেস্ট ভার্সন হলো 2.78।
আপনি যদি Android ডিভাইস ব্যবহার করেন, তবে সিকিউরিটি আপডেট এই ইস্যুগুলো ফিক্স করবে। নিশ্চিত করুন যে আপনার ডিভাইসে আপডেটগুলো ডাউনলোড হয়েছে Dnsmasq প্রতিরোধ করার জন্য।
যেসব ব্যবহারকারী রাউটার বা IoT ডিভাইস ব্যবহার করেন, তাদের ভেন্ডরের ওয়েবসাইট-এ যোগাযোগ করতে হবে যেন তাদের প্রোডাক্টগুলো প্রভাবিত হয়েছে কিনা দেখতে পান। যদি হয়, তবে উপলব্ধ প্যাচটি দেখে প্রয়োগ করতে পারেন।
অনাকাঙ্ক্ষিত নেটওয়ার্ক থেকে ট্রাফিক পৃথক করতে, ফায়ারওয়াল রুল ব্যবহার করুন। আপনার ডিভাইসে আপনি যে সার্ভিস বা ফাংশন ব্যবহার করছেন না সেগুলো বন্ধ রাখা সবসময় একটি ভালো অপশন।
